
disrobe
 1-3-7/disrobe
Rust CLI suite that statically decompiles, deobfuscates, and unpacks native code, bytecode, scripts, firmware, and app packages across 15+ ecosystems…
android-securitystatic-analysisreverse-engineering+4
152
1-3-7/disrobeRust CLI suite that statically decompiles, deobfuscates, and unpacks native code, bytecode, scripts, firmware, and app packages across 15+ ecosystems…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 owasp/android-security-masterclass
Laboratorio pratico di formazione sulla sicurezza Android di OWASP con 78 moduli MASVS/MASTG che abbinano app vulnerabili, sicure e di attacco per…
 bishopfox/mauidll
Estrai gli assembly gestiti (.NET) da un assembly store di MAUI Android.
 pushkarreddyy/radioguard
Sotto-servizio di Difesa Cellulare Zero-Trust per Android (Rilevamento e Routing Sicuro di IMSI-Catcher, 2G SMS Blaster e 4G aLTEr)
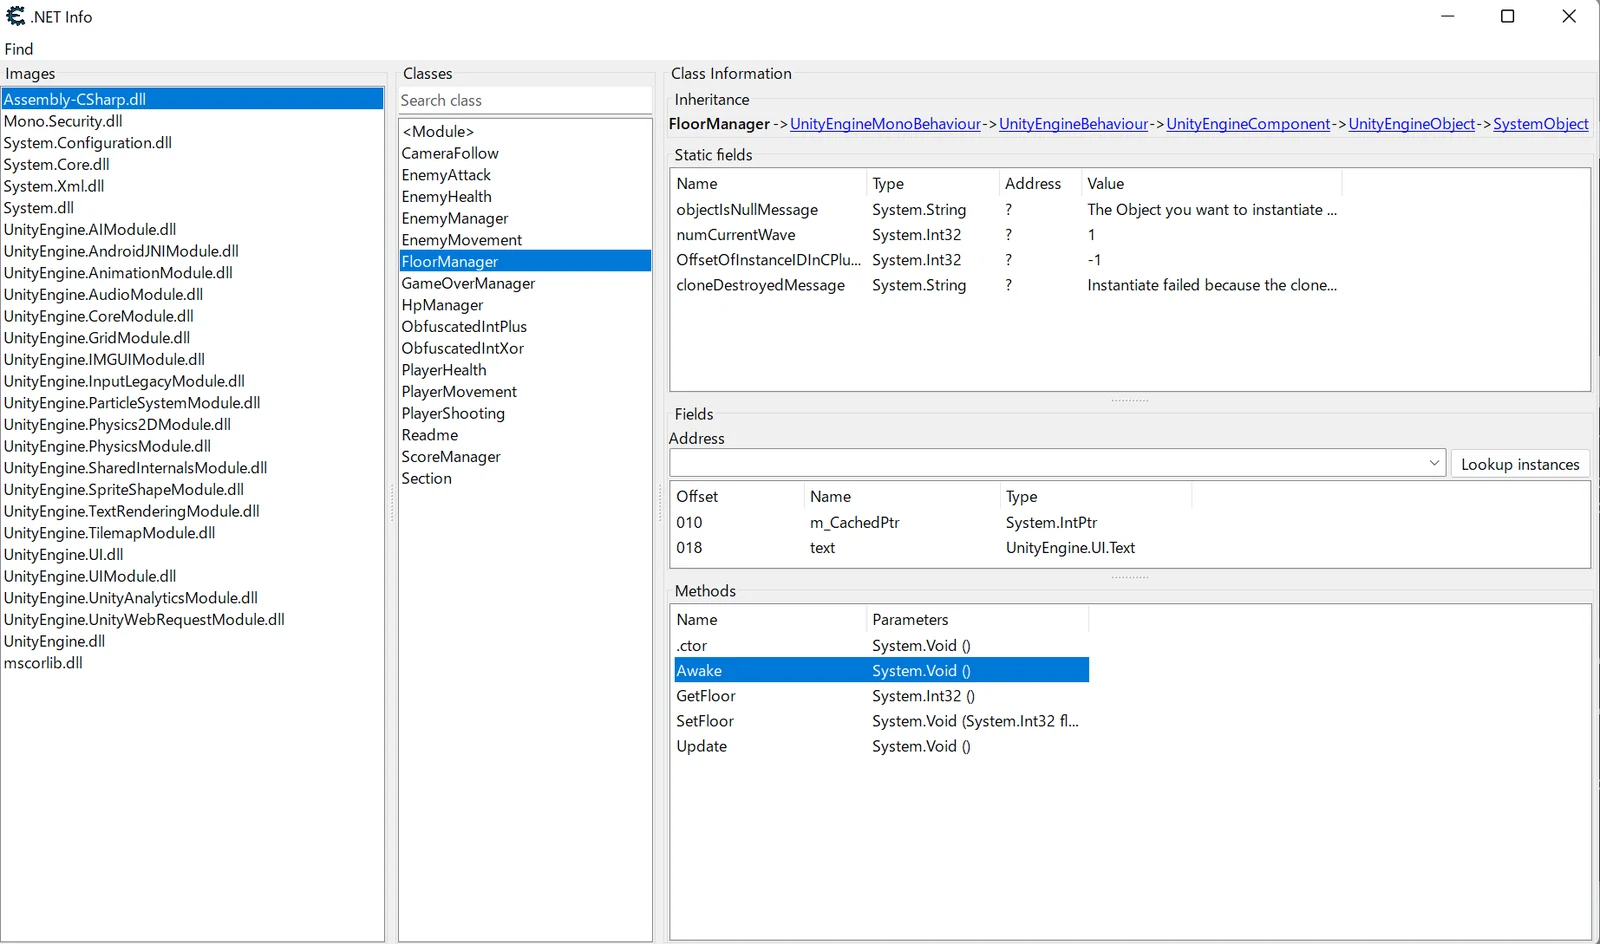 gmh5225/frida-il2cpp-datacollector
Strumento basato su Frida che porta MonoDataCollector di Cheat Engine su Android e iOS, consentendo la raccolta dati Mono/IL2CPP a runtime e…
 gmh5225/frida-vmprotect-bypass
Script Frida che aggira le protezioni runtime di VMProtect su piattaforme mobili, consentendo l'instrumentazione dinamica e l'analisi di binari…
 danieldev23/frida-ssl-bypass
Toolkit Frida che aggira il certificate pinning SSL/TLS nelle app Android, effettuando l'hook di Java TrustManager, OkHttp, Conscrypt e dei livelli…
 google/artemis
Natural-language Android automation agent that drives real devices via ADB, captures Logcat and screenshots, and exposes an MCP server for AI IDEs…
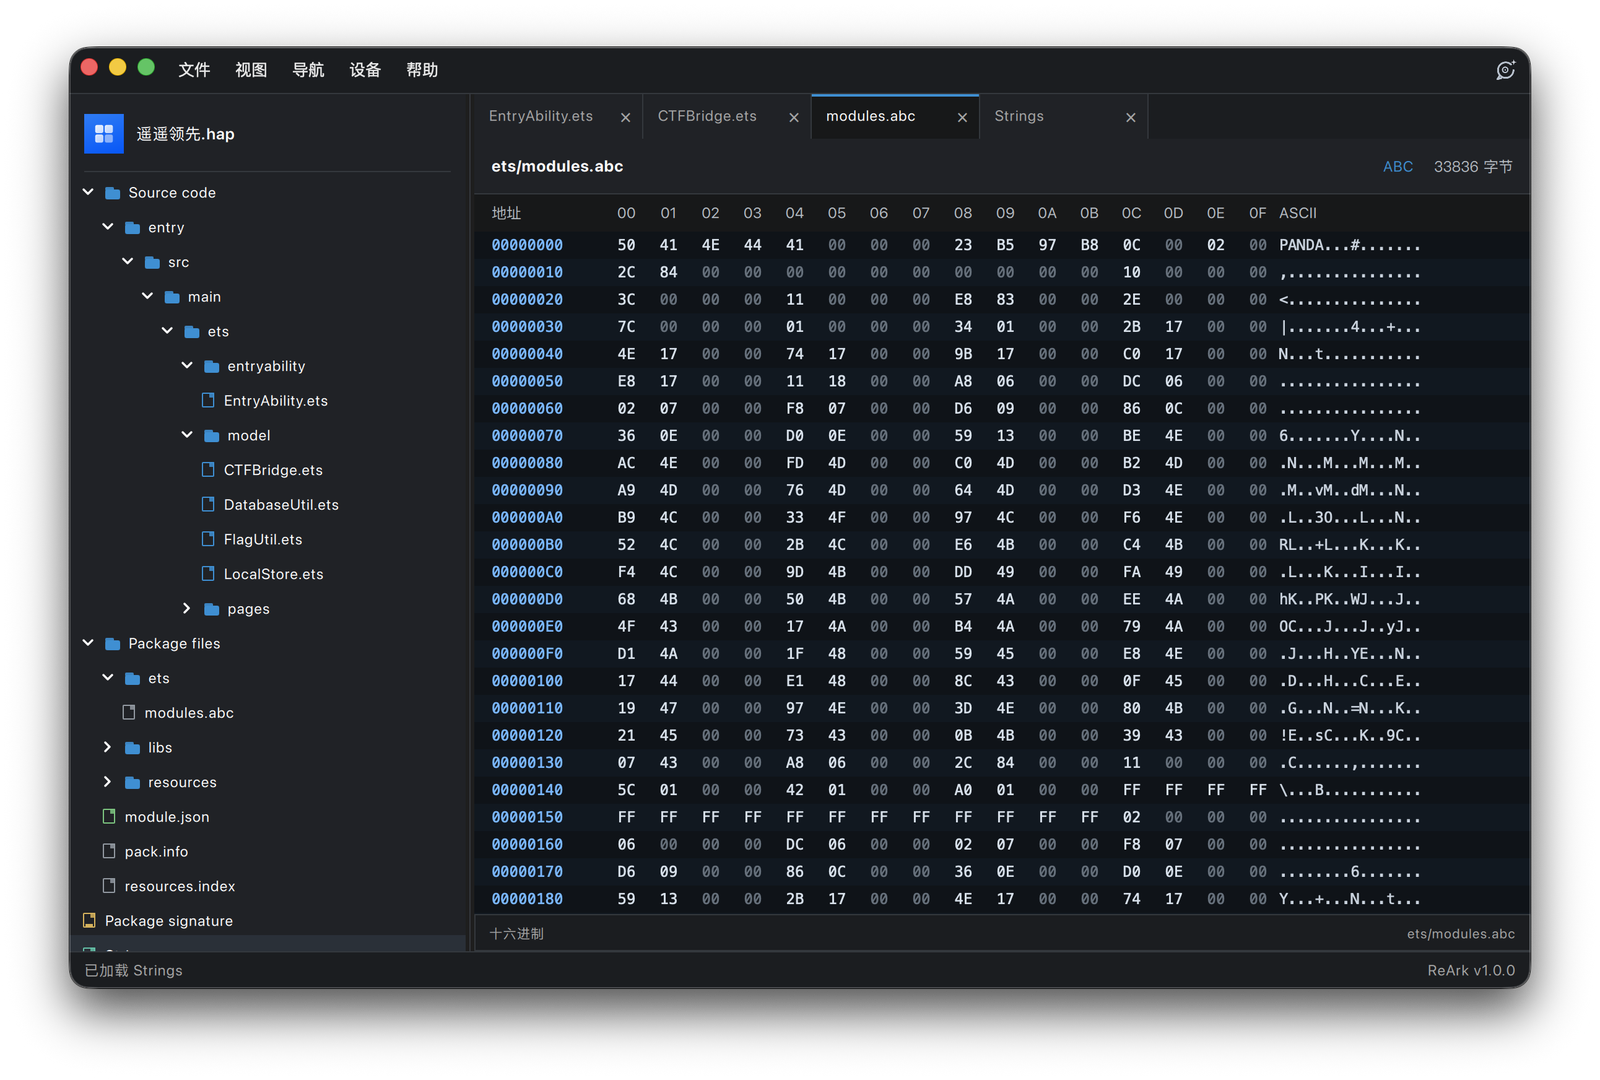 lkimuk/reark
Uno strumento intelligente di reverse engineering e analisi assistita dall'IA per HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA) e binari…
 crissyfield/super-trouper
Server MCP che espone la strumentazione Frida come strumenti per consentire agli agenti di codifica di connettersi ai dispositivi, ispezionare i…
 bmax121/kernelpatch
Applicazione di patch e hooking al kernel Linux con solo un'immagine del kernel Linux stripped.
 lyravoid/folkpatch
L'accesso root al kernel può essere ottenuto semplicemente applicando una patch alla partizione Boot per il reflashing. Questa soluzione si basa su…
 bmax121/apatch
Il patching del kernel Android e del sistema Android
 lyravoid/kernelpatch
Applica patch e hook al kernel Linux utilizzando solo un'immagine del kernel ridotta, estraendo i simboli e iniettando codice per l'hooking inline e…
 amd2g2zz/kunglao-agent
L'agente esperto di reverse-engineering: pianifica il proprio percorso di analisi, deriva ogni fatto da prove grezze e converge sotto cancelli di…
 cloudfuzz/android-kernel-exploitation
Laboratorio pratico per imparare l'analisi e lo sfruttamento delle vulnerabilità del kernel Android, con ambiente di build basato su Docker ed…
 auroraoss/aurorastore
Client Android open-source per navigare e scaricare app da Google Play con accesso anonimo, spoofing di dispositivo/località e rilevamento dei…