ReArk
Inglese | 简体中文
ReArk è uno strumento desktop di reverse engineering e analisi assistita dall'IA per applicazioni HarmonyOS NEXT, Android e iOS. Apri file HarmonyOS .hap, .app e .abc, pacchetti Android .apk e .aab, oppure file iOS .ipa per ispezionare codice, risorse, metadati, firme e comportamento dell'applicazione in un unico workspace. È inoltre possibile aprire direttamente binari standalone Windows PE, ELF e Mach-O per l'analisi nativa.
Combina l'analisi statica con l'ispezione di dispositivi connessi e ReArk Agent per indagare la logica dell'applicazione, valutare la sicurezza e affrontare le sfide CTF.
Scarica l'installer per il tuo computer da Ultima release. Consulta Tutte le release per la cronologia delle versioni e le note di rilascio.
| OS | Requisiti | Link diretti |
|---|

Windows | Windows 10+
x64 |  |

macOS | macOS 14.0+
Apple Silicon |  |

Linux | x64
Requisiti di sistema da annunciare | In arrivo nella prossima release |
Funzionalità principali
Analisi dei pacchetti e statica
- Supporta file HarmonyOS NEXT
.hap, .app e .abc, Android .apk e .aab, e iOS .ipa
- Esplora la struttura del pacchetto, i moduli, l'output del codice sorgente generato, le risorse, le firme e i metadati
- Disassembla e decompila il bytecode ABC; esplora stringhe, letterali, riferimenti incrociati e flussi degli argomenti delle chiamate
- Ispeziona manifest Android, permessi, componenti, entry point, risorse e icone dell'applicazione
- Leggi il disassemblaggio Android e l'output decompilato in stile Java
- Ispeziona le firme IPA iOS e le catene di certificati
- Visualizza dati esadecimali, JSON formattato, XML, testo, immagini e risorse multimediali; cerca file e naviga l'output del codice sorgente
Analisi di binari nativi
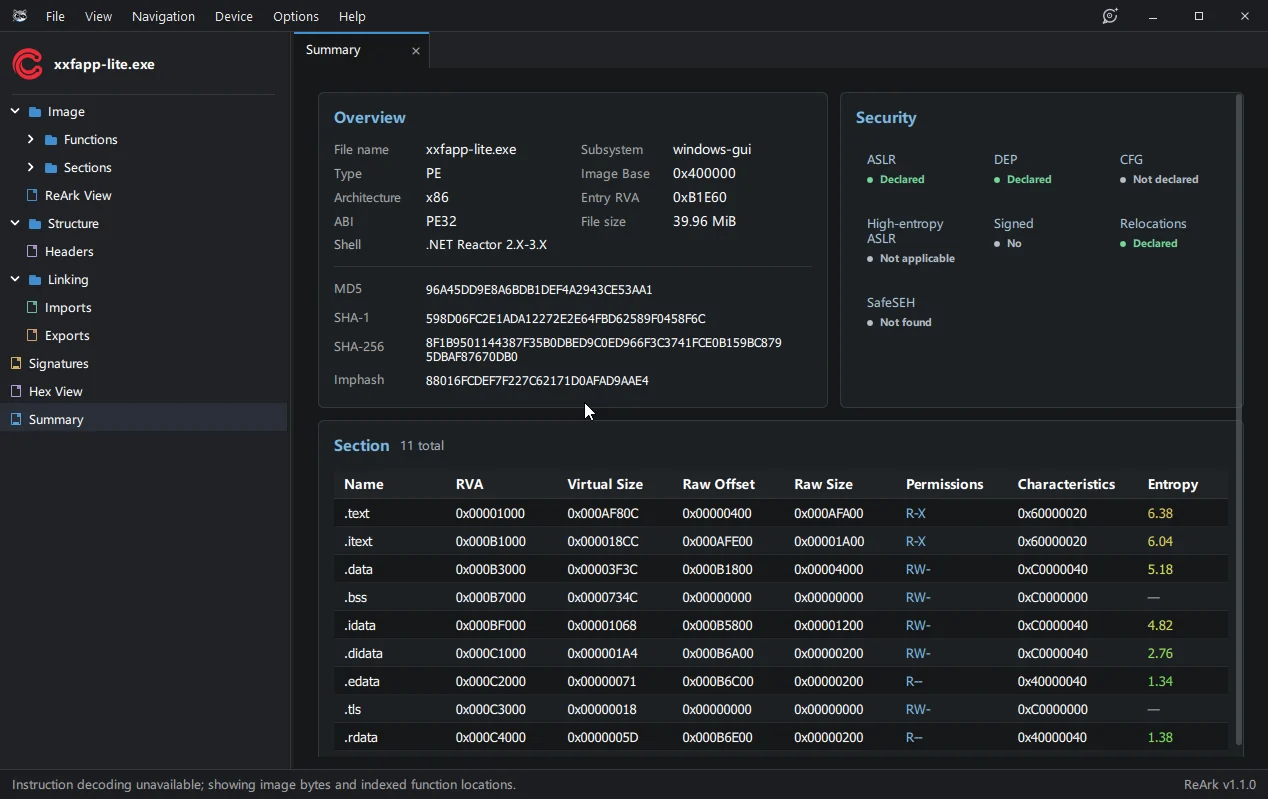
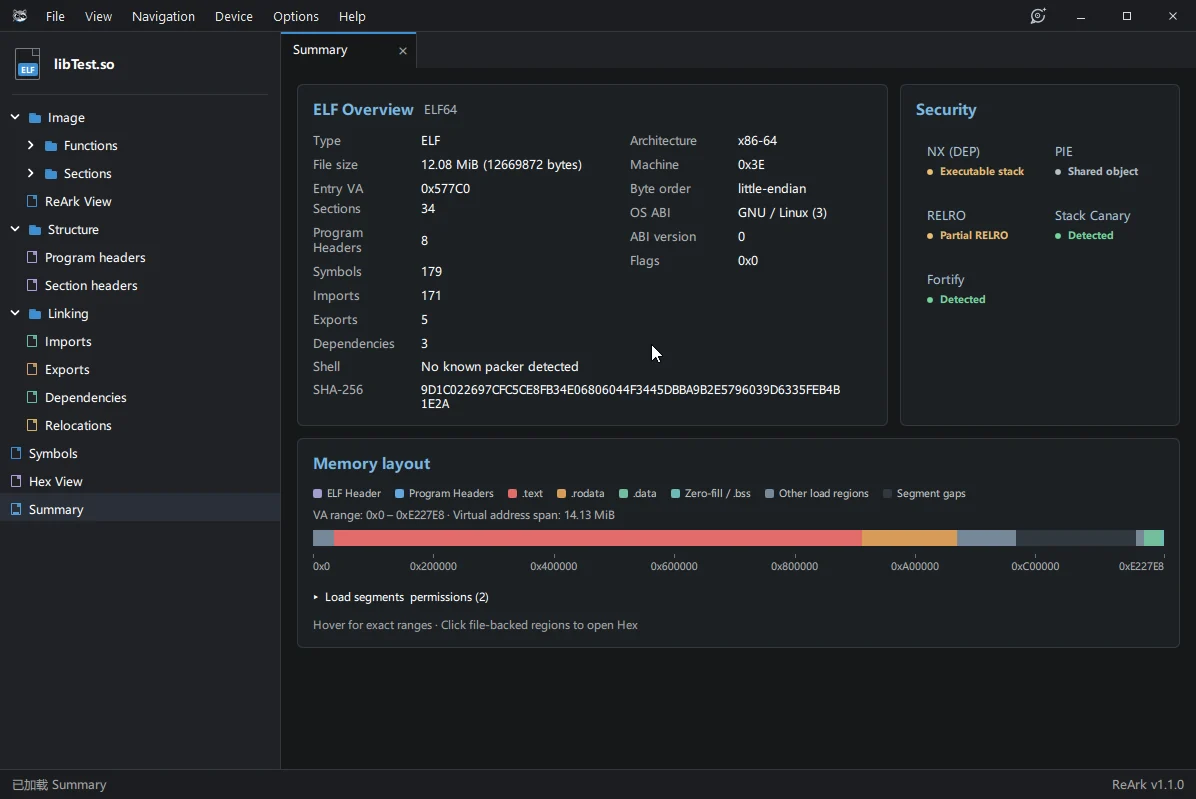
- Apri eseguibili e librerie Windows PE (
.exe, .dll), ELF e Mach-O direttamente
- Esplora header, sezioni, importazioni, esportazioni, rilocazioni e dipendenze
- Esamina le mitigazioni di sicurezza come ASLR, DEP/NX, PIE, RELRO, stack canary e CFG
- Naviga elenchi structure-aware e viste esadecimali con annotazioni a livello di campo
Firma e pacchettizzazione HarmonyOS
- Ispeziona firme, certificati e validità della firma
- Configura i materiali di firma, ri-firma e ripacchetta le applicazioni HarmonyOS
- Installa i pacchetti applicativi supportati sui dispositivi connessi; l'installazione su dispositivi Android utilizza file APK
ReArk Agent
- Poni domande contestuali sul pacchetto HarmonyOS o Android corrente
- Scopri le capacità di analisi e recupera file del pacchetto, metadati, stringhe, disassemblaggio e output decompilato secondo necessità
- Allega documenti di riferimento per integrare le evidenze del pacchetto con i tuoi materiali
- Utilizza i provider di modelli supportati, inclusi endpoint compatibili con OpenAI e modelli Ollama locali
- Combina l'analisi statica con i flussi di lavoro sui dispositivi; i comandi host, l'esecuzione Python e le operazioni sui dispositivi utilizzano i flussi di approvazione applicabili
Dispositivi connessi
- Rileva dispositivi HarmonyOS tramite HDC e dispositivi Android tramite ADB
- Installa e avvia applicazioni, cattura screenshot, ispeziona nodi UI e legge i log del dispositivo
- Rispecchia gli schermi dei dispositivi in tempo reale e controlla i dispositivi tramite mouse e tastiera
- Utilizza registrazione dello schermo, audio, appunti e controlli del dispositivo ove supportato dal dispositivo e dal runtime
- Lavora con finestre di mirroring a schermo intero o separate
Le viste di analisi e le azioni sui dispositivi disponibili dipendono dal formato del pacchetto, dalla versione del sistema operativo e dalle capacità del dispositivo. Gli strumenti di evidenza ABC e la ri-firma di HarmonyOS sono specifici per i pacchetti HarmonyOS.
Novità nella 1.2.0
- Aggiunti flussi di lavoro di analisi dinamica e runtime con strumentazione Frida, emulazione CPU, dump della memoria e debug dinamico
- Aggiunta la modifica limitata di APK, la ri-impacchettatura, l'allineamento, la firma e la verifica della firma
- Aggiunta la Modalità Riproduzione per rilevare rischi di cracking e manomissione delle applicazioni
- Aggiunta la gestione dei permessi e il cambio dinamico del modello dal compositore della chat
- Aggiunti allegati e anteprime delle immagini, supporto a
llama-server e integrazione MCP Server per strumenti esterni come REA
- Migliorata l'analisi degli ELF incorporati in Android e l'accesso dell'Agent agli artefatti nativi
- Aggiunta la compatibilità con i formati plist IPA legacy e migliorata la diagnostica di strumenti, runtime e modelli
Screenshot
| Benvenuto e formati supportati | Riepilogo pacchetto Android |
|---|
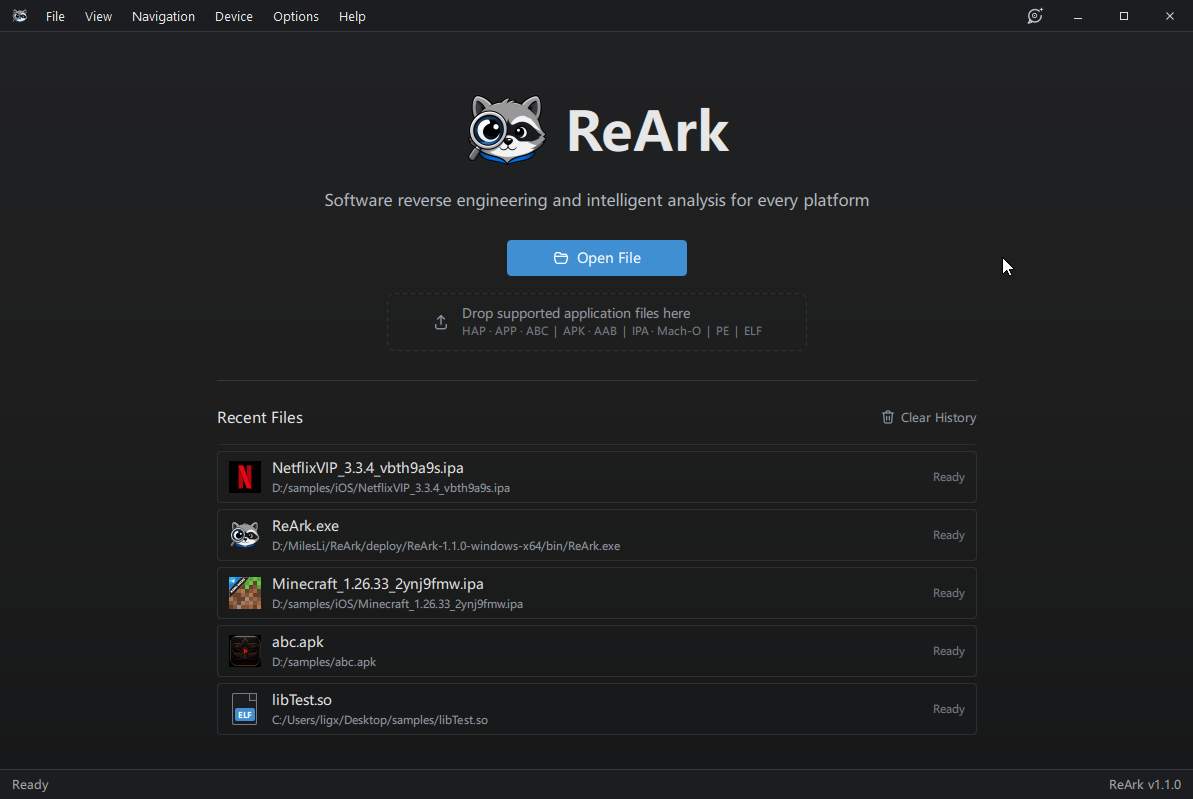 | 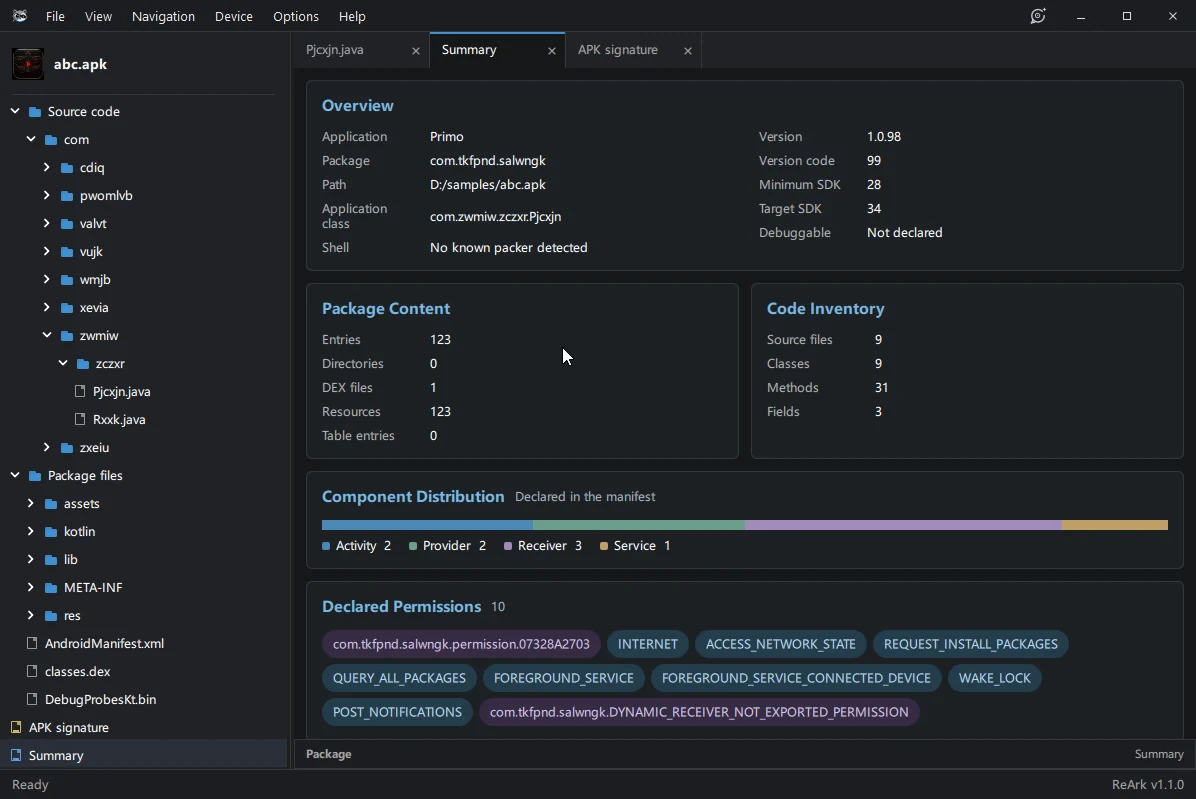 |
| Riepilogo IPA iOS | Catena di firma iOS |
|---|
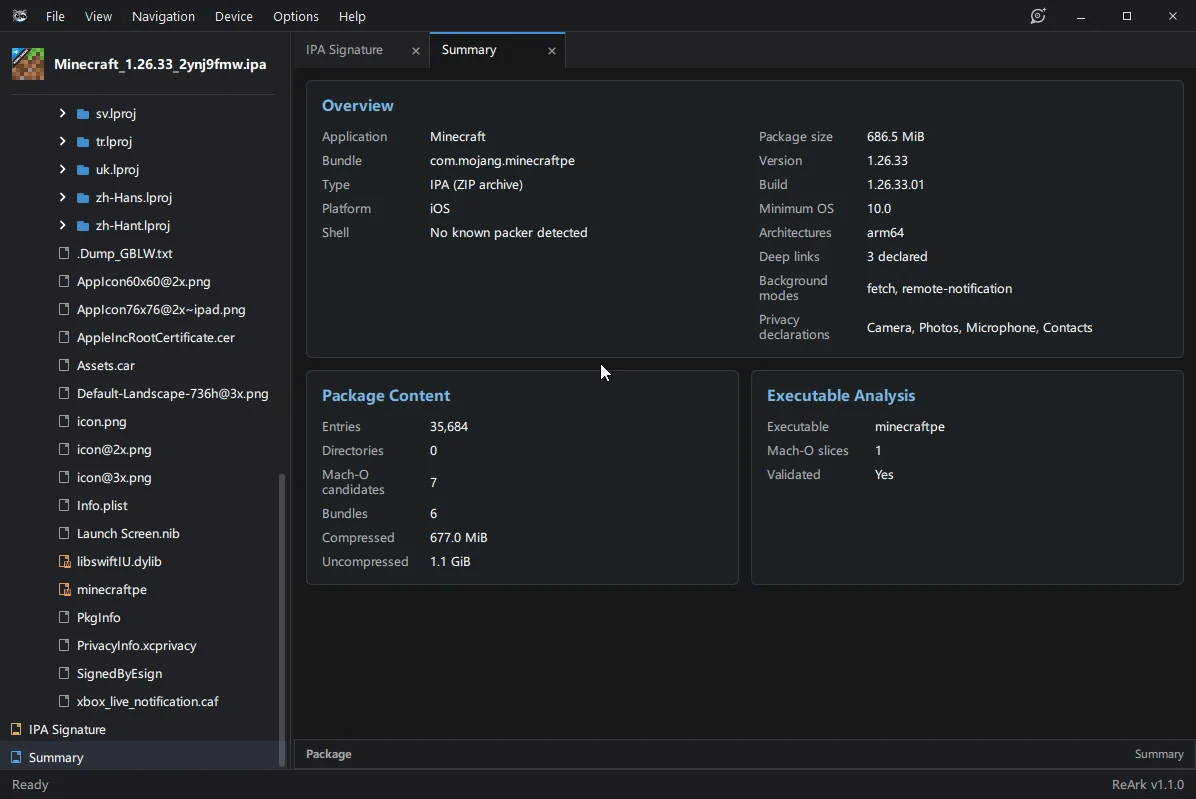 | 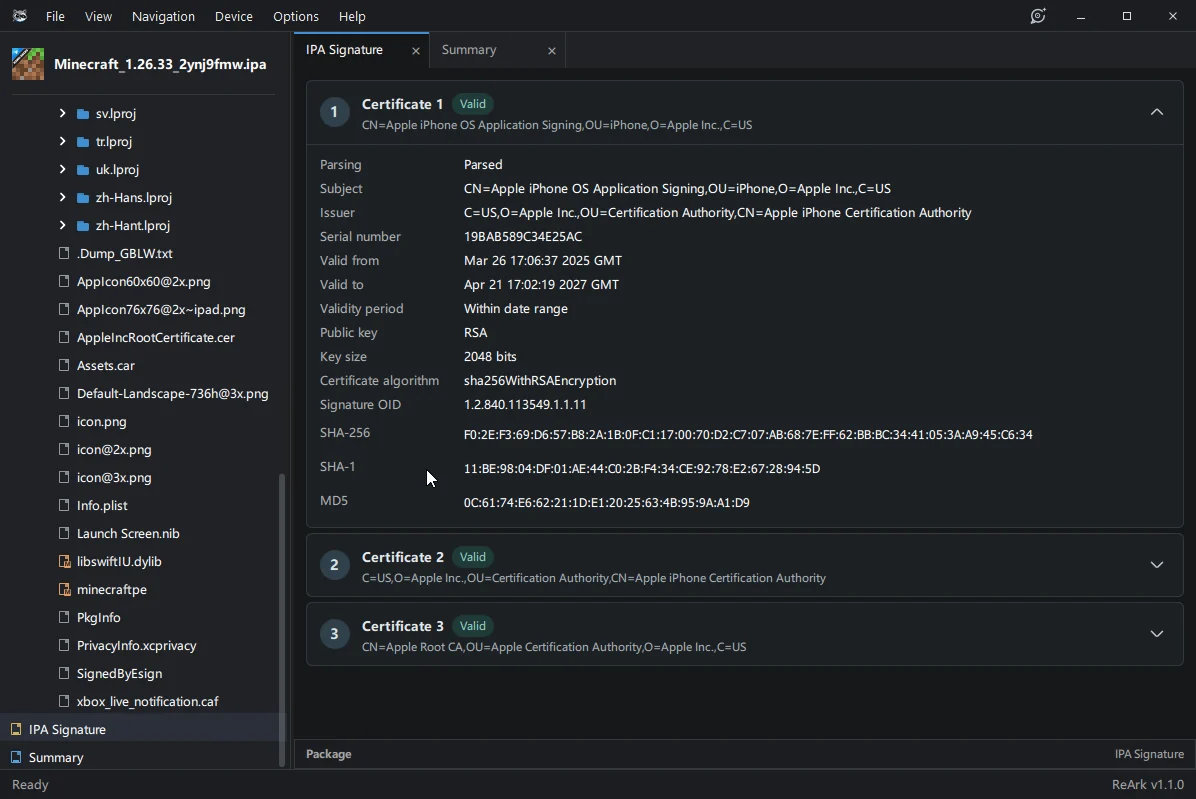 |
| Analisi PE | Analisi ELF |
|---|
 |  |

 lkimuk/reark









