
CVE-2026-58231
 horkimhab/cve-2026-58231
CVE-2026-58231 Erkennungs- und Bestätigungsskript
vulnerability-scannersvulnerability-analysispenetration-testing+1
horkimhab/cve-2026-58231CVE-2026-58231 Erkennungs- und Bestätigungsskript
 cybertix-pvt-ltd/one-liner-collections
Diese Repositories enthält eine Liste von One-Linern mit Beschreibungen und Installationsanforderungen.
 trustedsec/elfloader
Lädt und führt ELF-Objekte vollständig im Speicher auf x86_64/x86-Linux-Systemen aus, löst libc-Symbole zur Laufzeit auf und ermöglicht so eine…
 xrazymee/ragsieve
Selbstreferenzierter lokaler Kontrast zur Erkennung von Wissensvergiftung in der retrievalgestützten Generierung
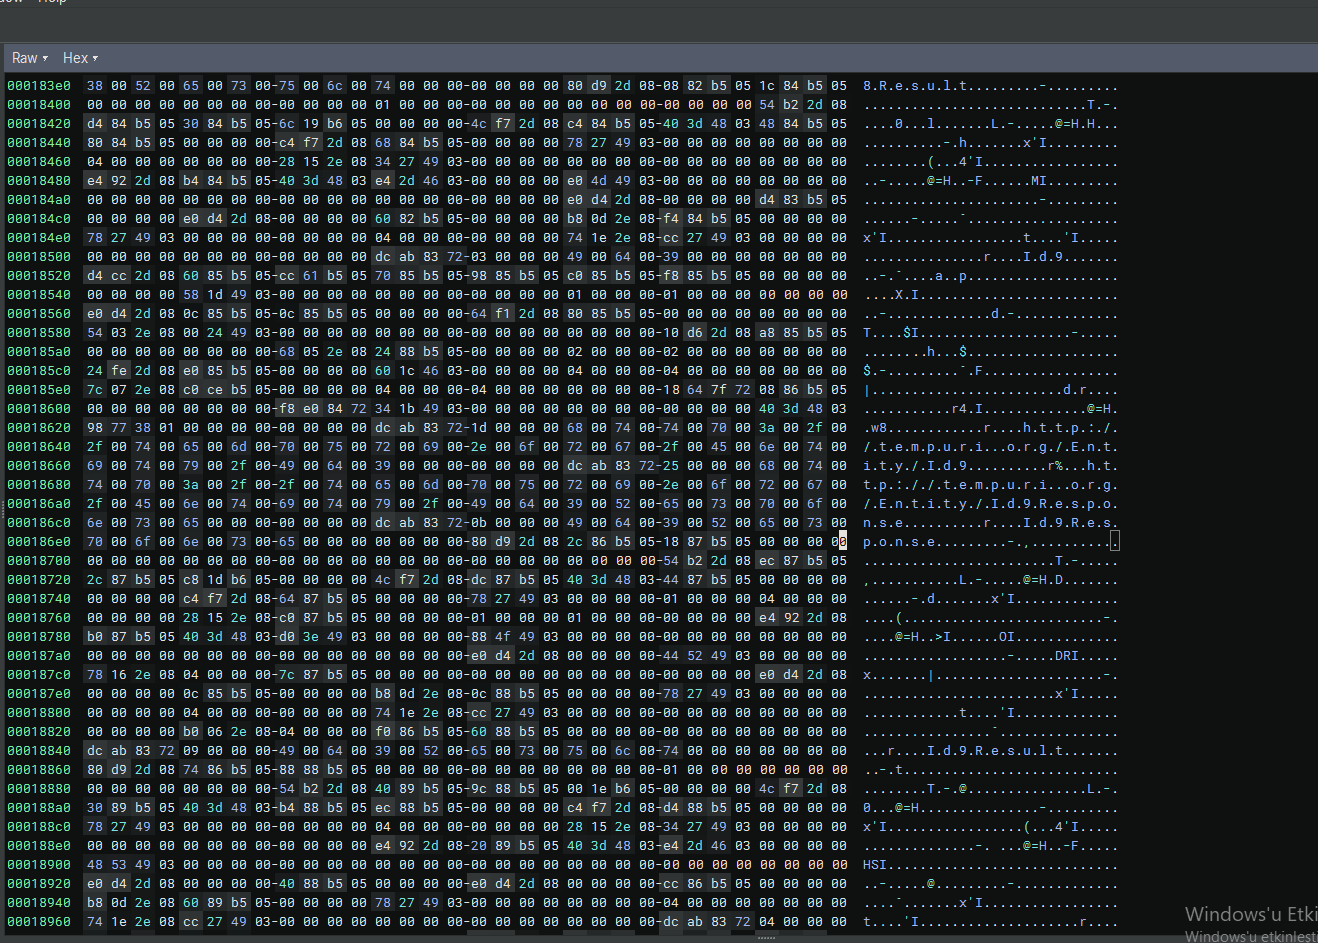 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Reverse-Engineering-Analyse von RedLine Stealer, einem .NET-basierten Info-Stealer, der C2-Domains (198.46.86.63, tempuri.org) verwendet, Windows…
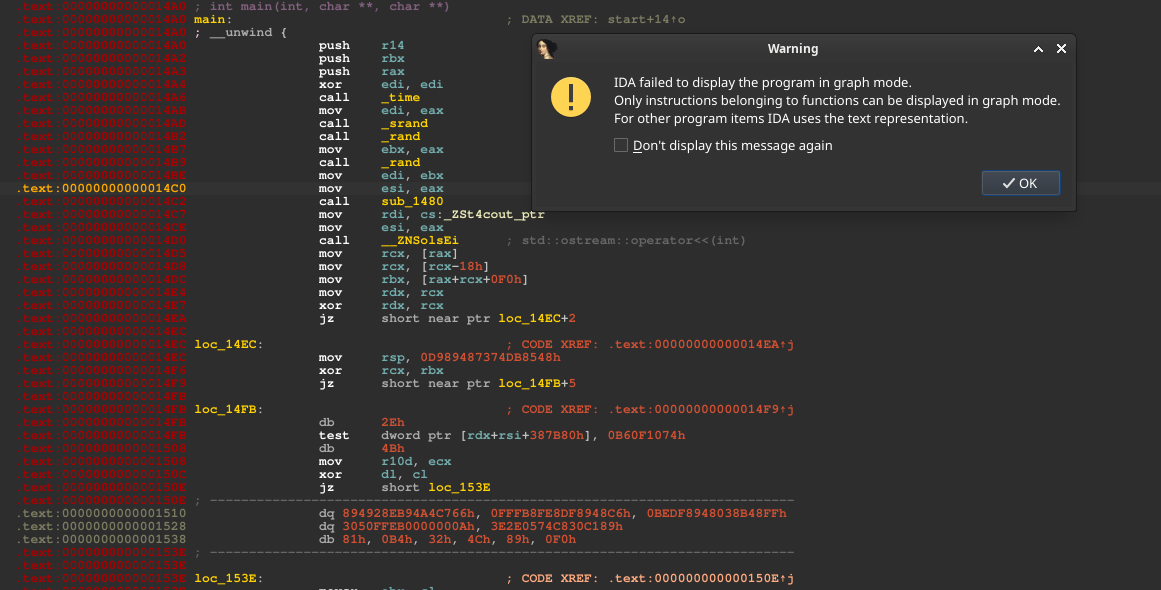 zydak/leetobfuscator
Verschleiert C/C++ durch LLVM-Pässe: String-Verschlüsselung, Kontrollfluss-Abflachung, MBA-Rewriting und Anti-Analyse, um Reverse Engineering zu…
 guillaumemeyer/watermarks-remover
Eine Privacy-First-App, die KI-Wasserzeichen aus Inhalten entfernt, die dir gehören.
 cynepmyx/nginx-rift-check
Erkennt das CVE-2026-42945-Rewrite-Muster in nginx-Konfigurationen: rewrite mit ? in der Ersetzung plus einem unbenannten Capture, der in derselben…
 nanashibx2/bx2-writeups
Cybersicherheits-Writeups, Walkthroughs und technische Notizen von Nanashi Bx2.
 alzeaty1/security-writeups
CTF-Writeups und Lehrskripte für Websicherheit, Bug-Bounty-Techniken und Netzwerkforensik – mit Leerversionen für aktives Üben.
 pugazhendii22/keepass-exfil-forensics
Network-Forensik-Writeup + Tooling für eine TryHackMe-DFIR-Challenge: rekonstruiert eine hex→Base64→XOR-Exfiltration-Kette aus PCAP-Traffic und…
 xaxis/bitcoin-security
Lehrreiche Studie zur Bitcoin-Schlüsselentropie: Enumeration von Wallets mit schwachem RNG (Klasse Milk Sad / CVE-2023-39910) im Vergleich zur…
 pimpamebanihah/cve-2026-43499-app.s0
Placeholder-Repository, das auf CVE-2026-43499 verweist; in den verfügbaren Metadaten ist weder Quellcode noch Dokumentation noch…
 gmh5225/0xguard
Einfache Anti-Cheat-Bibliothek für Anwendungen, die C++ unter Windows verwenden. #PastedProtection
 github/codeql
CodeQL: die Bibliotheken und Abfragen, die Sicherheitsforscher auf der ganzen Welt unterstützen, sowie die Code-Überprüfung in GitHub Advanced…
 gmh5225/aether-c2-framework
🛠️ Entdecke benutzerdefinierte C2-TTPs mit dem Aether-C2-Framework, mit Fokus auf leichtgewichtige Rust-Implants und heimliche Transport-Stacks, um…
 gmh5225/access_updated
Kernelmodus-Syscall-Wrapper mit Zydis-basierter dynamischer Musterfindung für Windows 10/11
 gmh5225/aggressor-aggregator
Ein Hilfsskript zum Zusammenführen von Aggressor- und BOF-Repositories in eine einzelne CNA-Datei für Cobalt Strike.