
ida-cli
 cpkt9762/ida-cli
Headless-IDA-Pro-MCP-Server für KI-gestützte Binäranalyse, basierend auf idalib
reverse-engineeringbinary-analysisai-assisted-reversing
cpkt9762/ida-cliHeadless-IDA-Pro-MCP-Server für KI-gestützte Binäranalyse, basierend auf idalib
 offseq/threat-finder
Laufzeit-Schwachstellenscanner: findet CVEs in den Diensten, die tatsächlich auf einem Host ausgeführt werden, und stuft sie nach Netzwerkexposition…
 quarkslab/android-hardware-attestation-demo
Ein Android-HW-Attestierungs-Demo
 bruneaug/dshield-siem
DShield Sensor-Log-Erfassung mit ELK
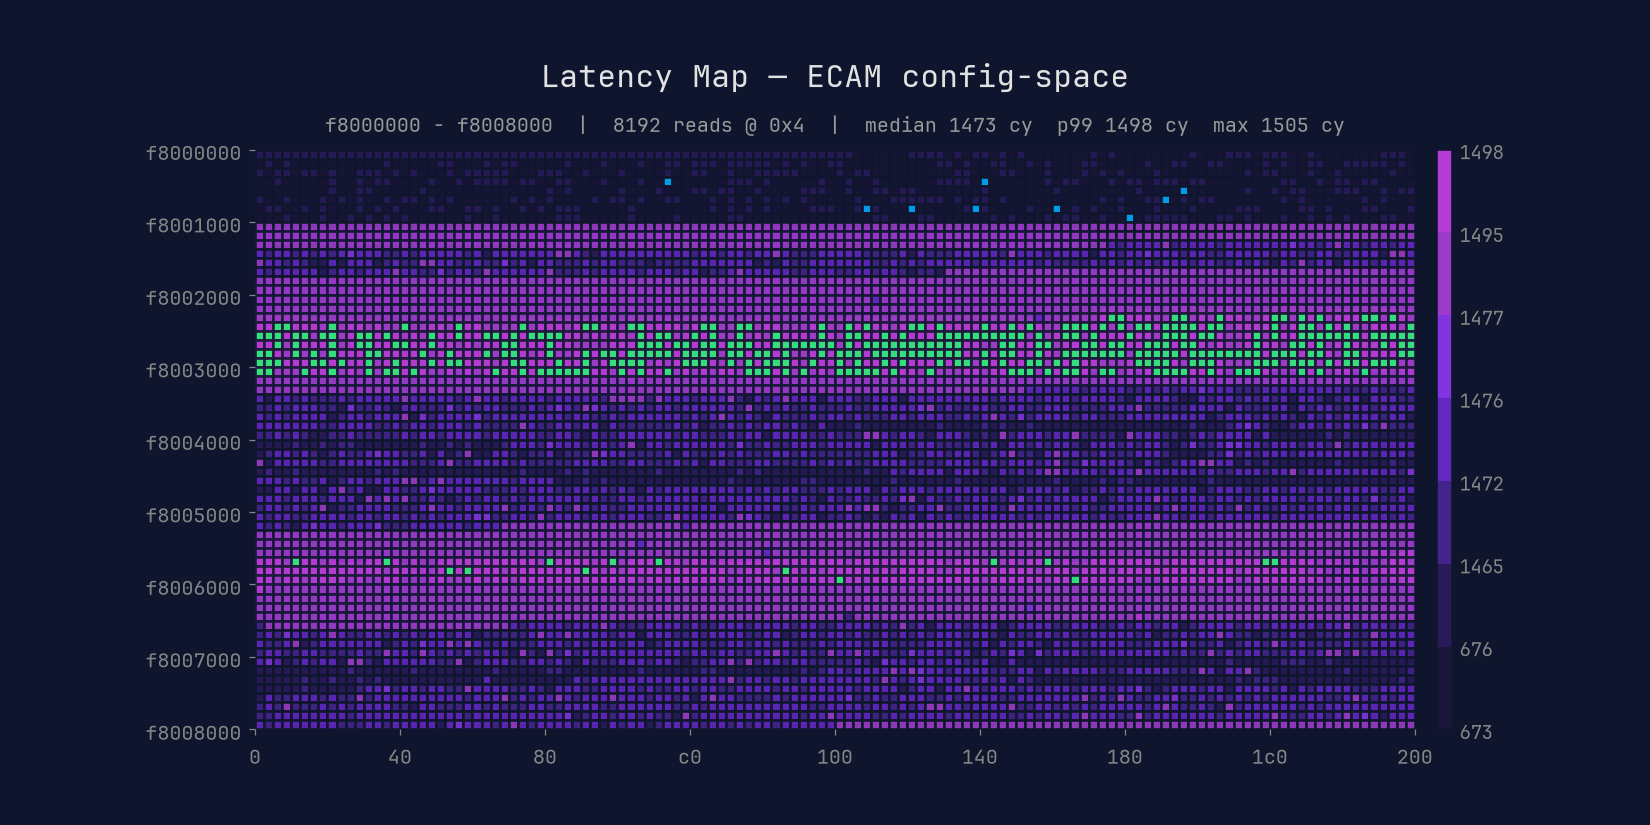 xoreaxeaxeax/mmiotic
Latenz-Röntgen für undokumentierte Hardware
 ddudle/ctxdebug
MCP-basierte Reverse-Engineering-Plattform, die WinDbg, IDA Pro und x64dbg mit über 160 KI-zugänglichen Debugging- und Analysetools verbindet.
 talha-nazeef-ahmed/alpc-enumerator
Ein Windows-Userland-Tool zum Aufzählen und Klassifizieren von ALPC-Ports, einschließlich PPL-geschützter Prozesse.
 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Reverse-Engineering-Analyse von Agent Tesla, einem auf .NET basierenden Info-Stealer, der APC-Injektion, Token-Manipulation und Registry-Persistenz…
 bronils/aotopsy
Statischer Analysator für Flutter/Dart-AOT-Snapshots — rekonstruiert Funktionsnamen, Klassenhierarchien, Aufrufgraphen und Verhaltenssignale aus…
 plunder707/attestos
Bazzite plus eine TPM-Boot-Attestierungsschicht. In Arbeit: Builds unverifiziert, UKI-Mechanismus ungeklärt. Spezifikation:…
 luiscastellanos-dev/cobol-shield
Sicherheits-Hardening-Toolkit für COBOL-Legacy-Systeme — Erkennung unsichtbarer Unicode-Zeichen, Analyse von Formatgrenzen, Integrität der…
 kagancapar/cve-2026-54984
CVE-2026-54984 / ZDI-26-543: Schreiben außerhalb der Grenzen beim Parsen von Windows-ICC-Dateien (CWE-122, CVSS 7.8)
 warpedatom/noisehound
Erkennungsbewusste BloodHound-Angriffspfad-Bewertung – die unauffälligste Route zu Ihrem Ziel, kalibriert über fünf Erkennungsstufen…
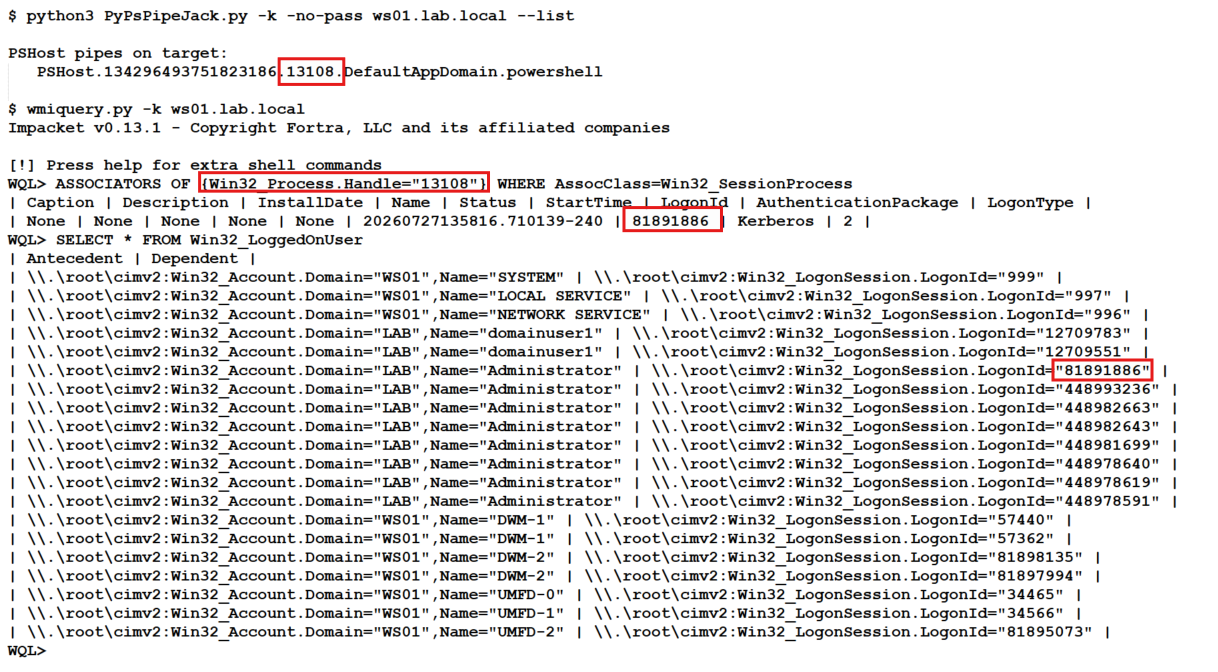 e-fin/pypspipejack
Python-Implementierung von OpenPsPipeJack
 strategic-automation/violin
Agentisches Pentest-Profil für Hermes: 31 Playbooks für autorisierte Recon, Web-/Access-Control-Angriffe, sichere Exploit-Validierung und…
 anna-kravets/codeql-buffer-overflow-variant
Synthetische Variante eines CWE-120-Stack-Pufferüberlaufs von CVE-2020-8597 (pppd EAP) als Ziel für die statische CodeQL-Analyse
 0xblackash/cve-2026-72898
CVE-2026-72898
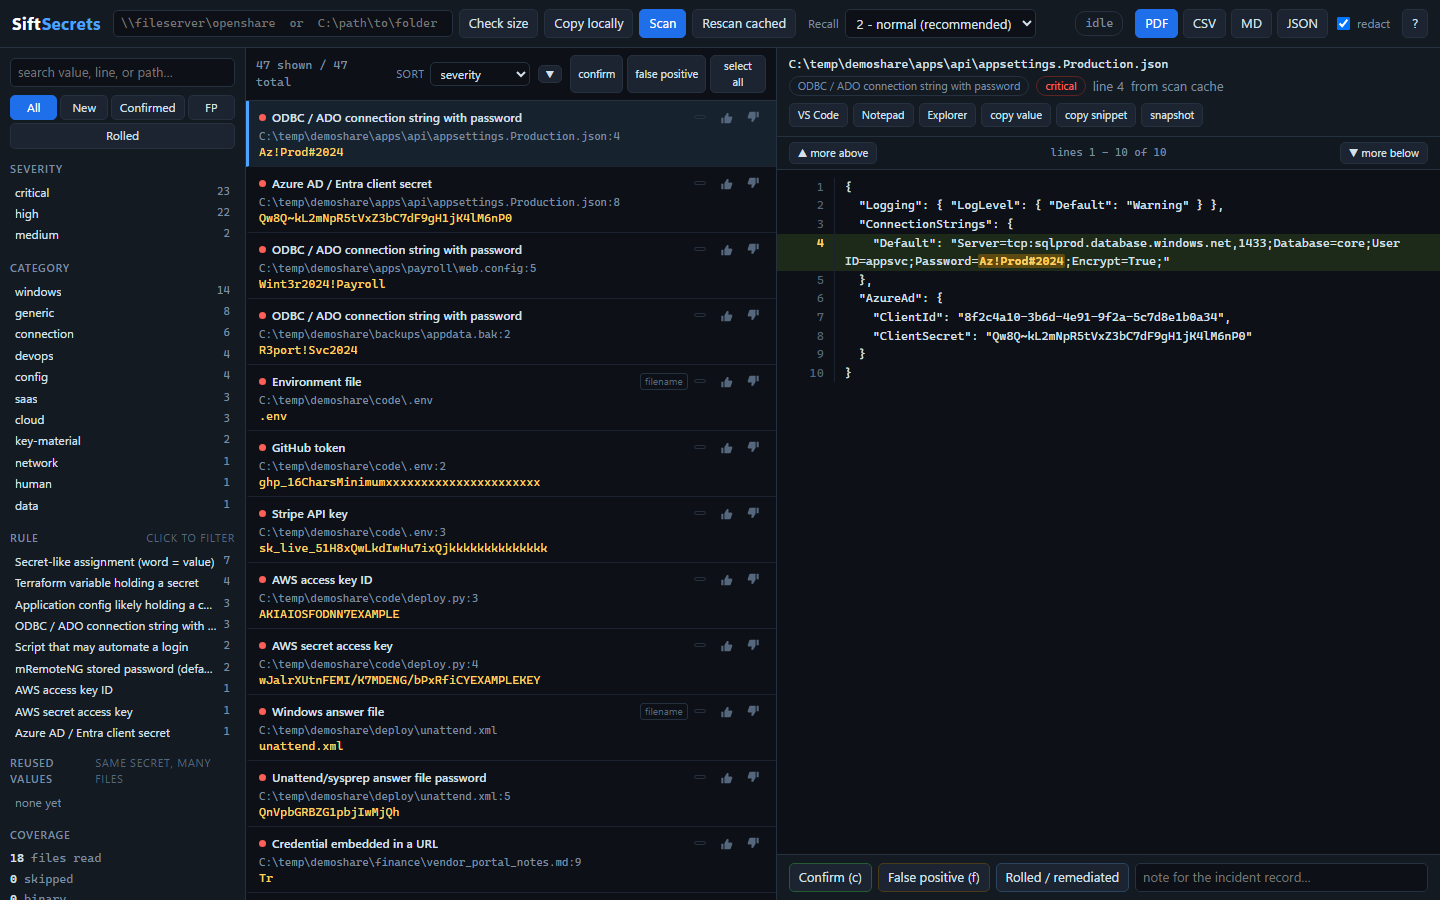 hotstartlabs/sift
Triage offengelegter Anmeldeinformationen und sensibler Daten in Dateifreigaben