
log4jhound
 mebibite/log4jhound
Nach der Offenlegung von CVE-2021-44228 erstellt. Bash-Skript, das Log4j-Vorkommen in Ihren Projekten und Systemen erkennt und Ihnen Einblicke in die…
static-analysisvulnerability-scannerscode-analysis+2
mebibite/log4jhoundNach der Offenlegung von CVE-2021-44228 erstellt. Bash-Skript, das Log4j-Vorkommen in Ihren Projekten und Systemen erkennt und Ihnen Einblicke in die…
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
Scannt Anwendungen auf die Log4Shell-Schwachstelle (CVE-2021-44228), um Systeme zu identifizieren, die von Remote-Code-Ausführung bedroht sind.
 manishkanyal/log4j-scanner
Ein Log4j-Schwachstellenscanner wird verwendet, um die CVE-2021-44228 und CVE_2021_45046 zu identifizieren.
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
Erkennungs- und Analysetoolkit für CVE-2026-31431 Linux LPE, das Python- und PowerShell-Scanner, YARA-Regeln sowie forensische Analysen für die…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Erkennungsskript für CVE-2026-31431 (Copy Fail), das Kernel-Version, Patch-Vorhandensein, Kernel-Konfigurationen, AF_ALG-Socket-Verfügbarkeit,…
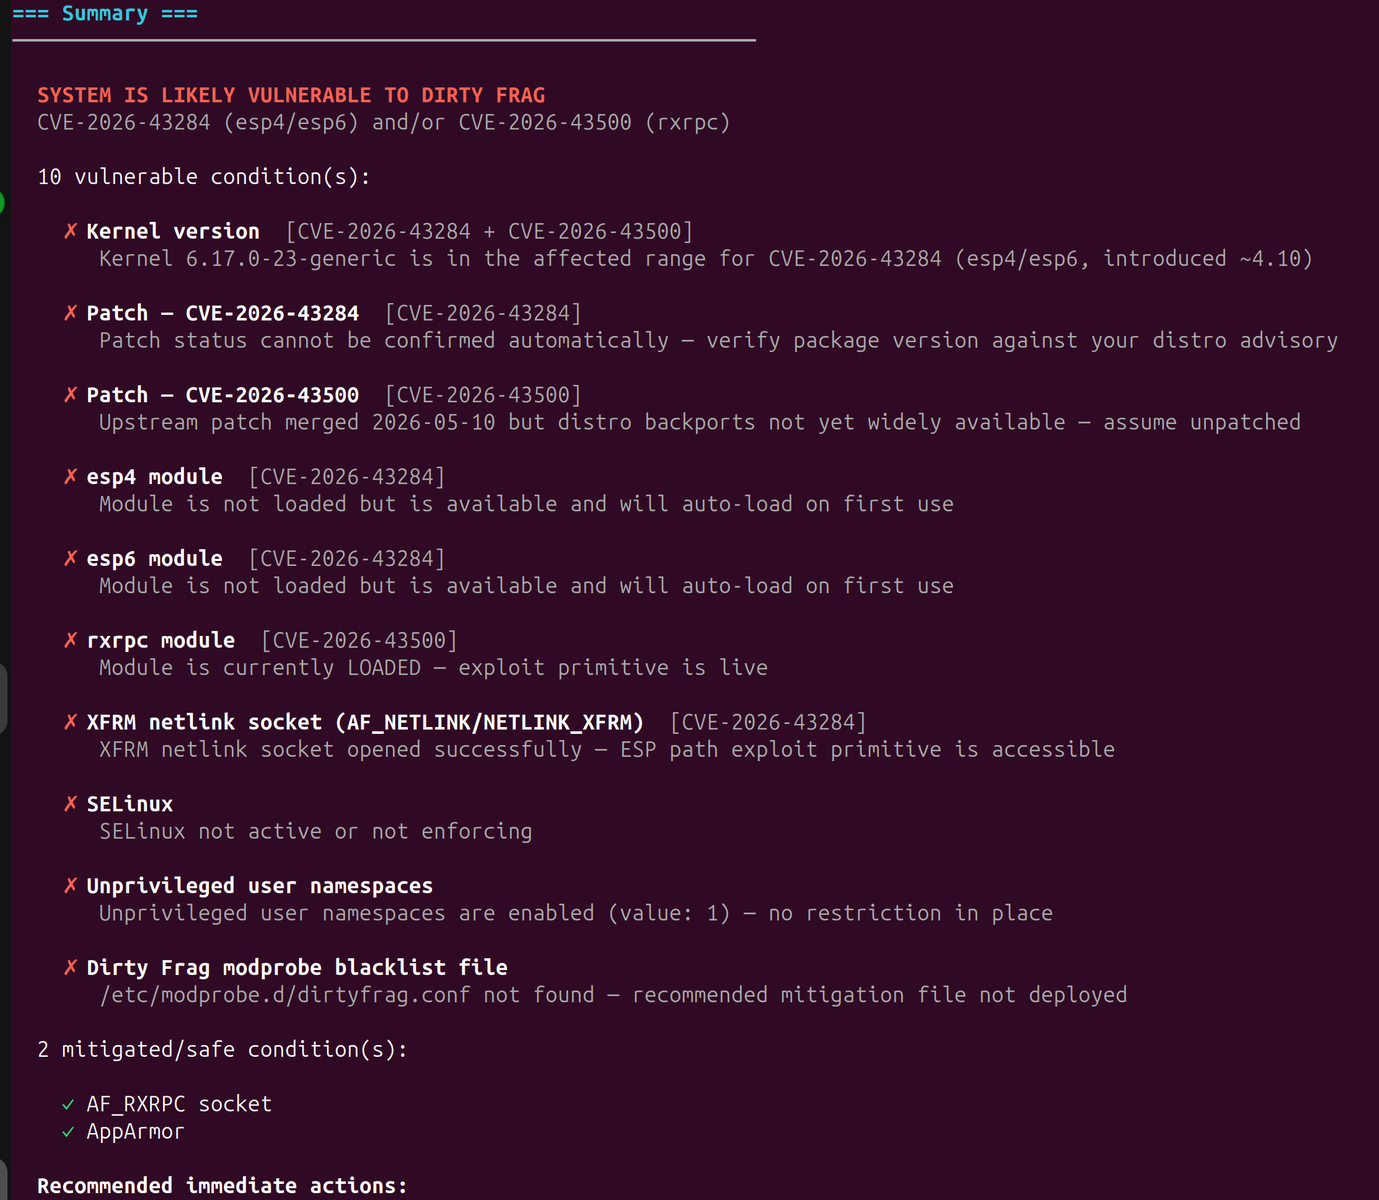 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' Benign-Patch- & Mitigations-Erkennungsskript
 kriskimmerle/wheelaudit
Python Wheel-Datei-Sicherheitsscanner — scannt .whl-Dateien vor der Installation auf Sicherheitsprobleme. Erkennt Path Traversal (CVE-2026-24049),…
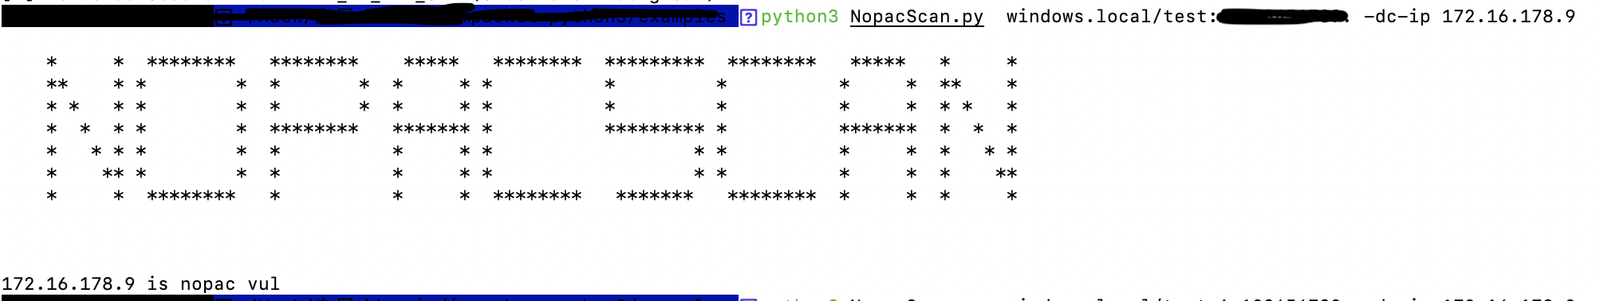 knightswd/nopacscan
Scannt Active-Directory-Domänencontroller nach CVE-2021-42287 und CVE-2021-42278, indem es DNS nach allen DCs abfragt und PAC-Strukturen auf den Typ…
 kadir/copy-fail-cve-2026-31431-ioc
Erkennungs-, Minderungs- und IOC-Toolkit für Copy Fail CVE-2026-31431 Linux-Kernel-Page-Cache-Privilegieneskalation
 jwde/automerge-test
Ein minimales Test-Repository für die Auto-Merge-Funktionalität, das auf eine CVE-Variante verweist.
 jrocia/search-log4jvuln-appscanstd
Dieses Pwsh-Skript führt AppScan-Standard-Scans gegen eine Liste von Websites (URLs.txt) durch und prüft auf die Log4J-Schwachstelle (CVE-2021-44228).
 hohn/codeql-sample-polkit
Alle Phasen der Untersuchung von polkit CVE-2021-4034 mithilfe von CodeQL
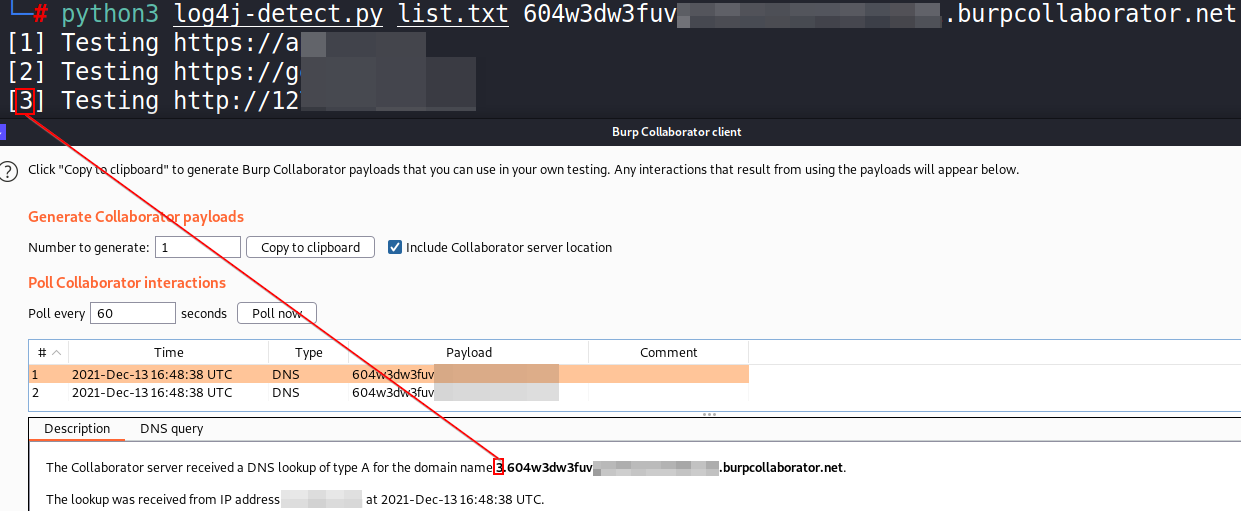 hassaanahmad813/log4j
Multithreaded-Python-Scanner, der Log4Shell (CVE-2021-44228) erkennt, indem er manipulierte HTTP-Anfragen mit JNDI-Payloads sendet und DNS-Callbacks…
 haydenjames/dirty-frag-check
Nur-Lese-Prüfer für CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) Linux-Kernel-Local-Root-Schwachstellen
 hargabyte/cve-scanner
Lokaler CVE-Scanner für OpenClaw, der Versionen gegen 522+ bekannte Schwachstellen prüft, aktuelle HIGH-Schweregrad-CVEs anzeigt und Upgrades…
 gopinaath/cve-2025-49844-discovery
# Prüft AWS ElastiCache Redis/Valkey-Cluster auf Netzwerkexposition und überprüft VPC-, Subnetz- und Internet-Gateway-Routen über mehrere Konten und…
 effiesec/copy-fail-cve-2026-31431
Passiver Linux-Host-Scanner, der die Exposition gegenüber CVE-2026-31431 über Kernel-Version, Distro-Changelog, Modulstatus und AF_ALG-Erreichbarkeit…
 devstuff/harden-docker-seccomp
Docker-Mitigation für CVE-2026-31431 („Copy Fail“). Enthält auch Kubernetes-Vorlagen.