
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
13876 Ergebnisse
audit-axios preview

audit-axios

GitHubsurri/audit-axios

Lokale Repos nach verwundbaren axios-Versionen (CVE-2026-40175) durchsuchen und interaktiv patchen
vulnerability-scannerscode-analysisscripting-automation+3
vor 6 Monaten
reditrap preview

reditrap

GitHubsrozb/reditrap

Minimaler Redis-Honeypot zur Erkennung von RediShell-Exploits (CVE-2025-49844).
vulnerability-analysisnetwork-securitythreat-intelligence+2
vor 1 Jahr
agentbox preview

agentbox

GitHubsiyad01/agentbox

Open-Source-Sandbox-Laufzeitumgebung für KI-Agenten — gVisor/Docker-Isolation, Credential-Vault, unveränderliches Audit-Log. Entwickelt nach…
cloud-infrastructure-securitycontainer-securityencryption-decryption-tools+3
1vor 5 Monaten
Se7enSlip preview

Se7enSlip

GitHubshalevo13/se7enslip

Ein Scanner und Tester für die CVE-2025-11001 von 7-Zip.
static-analysisvulnerability-scannersexploitation+3
4vor 1 Jahr
cpanel-cve-2026-41940-fix preview

cpanel-cve-2026-41940-fix

GitHubshahidmallaofficial/cpanel-cve-2026-41940-fix

Einmalige Erkennung und Behebung für über CVE-2026-41940 kompromittierte cPanel/WHM-Server, einschließlich IOC-Prüfungen, Malware-Bereinigung,…
cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+5
4vor 6 Monaten
log4j_github_repository preview

log4j_github_repository

GitHubsdogancesur/log4j_github_repository

Diese Arbeit umfasst Test- und Verbesserungswerkzeuge für CVE-2021-44228 (log4j).
vulnerability-scannersexploitationweb-security+4
1vor 4 Jahren
Paranoid-Copy-Fail-CVE-2026-31431 preview

Paranoid-Copy-Fail-CVE-2026-31431

GitHubscriptzteam/paranoid-copy-fail-cve-2026-31431

Paranoid deaktiviert die gesamten AF_ALG- und algif_*-Module - Copy Fail (CVE-2026-31431)
defensive-toolsvulnerability-analysisconfiguration-auditing+2
2vor 6 Monaten
cve-2021-44228-waf-tests preview

cve-2021-44228-waf-tests

GitHubrobrankin/cve-2021-44228-waf-tests

Testen des WAF-Schutzes gegen CVE-2021-44228 Log4Shell
defensive-toolsvulnerability-scannerswaf-bypass+2
vor 4 Jahren
CVE-2026-27636 preview

CVE-2026-27636

GitHubrav1010/cve-2026-27636

Passives Reconnaissance- und Fingerprinting-Tool zur Erkennung von FreeScout-Bereitstellungen und zur Analyse der Exposition im Zusammenhang mit…
reconnaissancevulnerability-scannersinformation-gathering+2
1vor 8 Monaten
MCPwnfluence preview

MCPwnfluence

GitHubplutosecurity/mcpwnfluence

Informationen über CVE-2026-27825 & CVE-2026-27826, entdeckt von Pluto Security, sowie ein Bash-Skript zur Identifizierung verwundbarer…
vulnerability-scannersscripting-automationconfiguration-auditing+3
7vor 8 Monaten
cve-2026-31431-ftrace preview

cve-2026-31431-ftrace

GitHubphilfry/cve-2026-31431-ftrace

Kernelmodul, das ftrace verwendet, um AF_ALG/AEAD-Anfragen zu blockieren und CVE-2026-31431 ohne LSM-BPF zu entschärfen. Bietet Protokollierung und…
defensive-toolsvulnerability-analysis
12vor 5 Monaten
kafka-keycloak-oauth preview

kafka-keycloak-oauth

GitHuboriolrius/kafka-keycloak-oauth

Apache Kafka 4.1.0 (KRaft) mit Keycloak OAuth2-Authentifizierung unter Verwendung von Strimzi – umgeht die URL-Allowlist-Einschränkung von…
cloud-infrastructure-securityvulnerability-analysisconfiguration-auditing+3
5vor 1 Jahr
log4j preview

log4j

GitHubopen-aims/log4j

Gepatchte Log4j 1.2.17-Bibliothek, bei der die anfällige JMSAppender-Klasse entfernt wurde, um CVE-2021-4104 zu entschärfen, gedacht als…
vulnerability-analysisdevsecopssupply-chain-security
vor 4 Jahren
CVE-2026-24061-GNU-inetutils-Telnet-Detector preview

CVE-2026-24061-GNU-inetutils-Telnet-Detector

GitHubnrnw/cve-2026-24061-gnu-inetutils-telnet-detector

Ein passives Erkennungstool zur Identifizierung potenzieller Exposition gegenüber CVE-2026-24061 in GNU-inetutils-Telnet-Installationen
defensive-toolsvulnerability-scannersscripting-automation+2
vor 9 Monaten
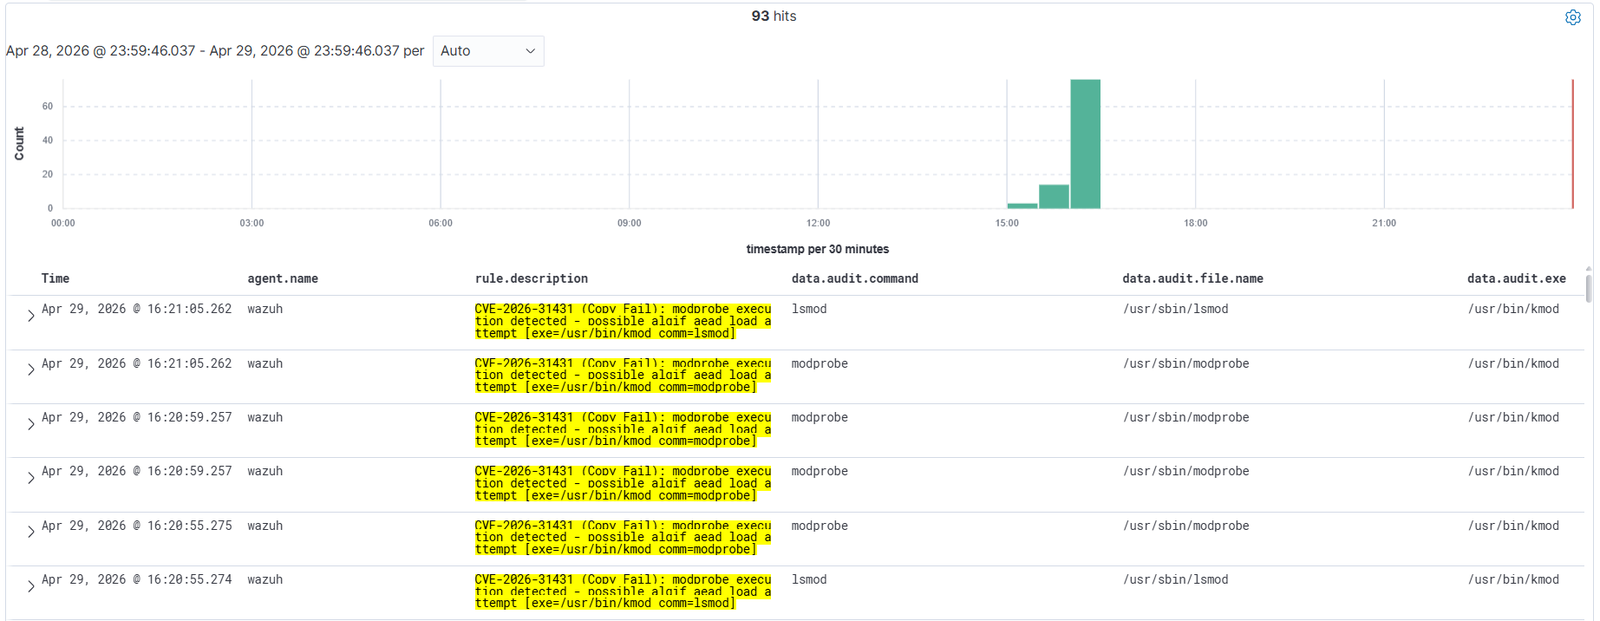
COPY-FAIL-Detection-with-Wazuh-4.14.4 preview

COPY-FAIL-Detection-with-Wazuh-4.14.4

GitHubmym0us3r/copy-fail-detection-with-wazuh-4.14.4

Wazuh 4.14.4-Erkennungsregeln für CVE-2026-31431 (Copy Fail) – Lokale Privilegienausweitung unter Linux über den authencesn-Seitencache-Schreibvorgang
privilege-escalationvulnerability-analysisconfiguration-auditing+2
10vor 6 Monaten
copy-fail-mitigate-no-reboot preview

copy-fail-mitigate-no-reboot

GitHubmrowkoob/copy-fail-mitigate-no-reboot

Kein-Neustart-Mitigationsskript für den Copy-Fail-Kernel-Bug (CVE-2026-31431). Deaktiviert das verwundbare algif_aead-Modul und entfernt den…
defensive-toolsvulnerability-analysisconfiguration-auditing+1
vor 6 Monaten
CVE-2021-44228 preview

CVE-2021-44228

GitHubmr-r3b00t/cve-2021-44228

PowerShell-basiertes Backdoor-Erkennungstool für VMware-Horizon-Verbindungsserver, das auf CVE-2021-44228 abzielt. Enthält einen Canary mit…
defensive-toolsvulnerability-scannersintrusion-detection+1
13vor 4 Jahren
go-dbmigrate preview

go-dbmigrate

GitHubmoisei-dev/go-dbmigrate

Go-Bibliothek und CLI zur Verwaltung von Datenbankschema-Migrationen mit Unterstützung für PostgreSQL, MySQL, SQLite und Cassandra, einschließlich…

configuration-auditingdevsecopsutilities-frameworks+2
vor 6 Monaten
Zurück1…646566…100Weiter