
detect_CVE-2026-25177
 danaug23/detect_cve-2026-25177
Produktionssicherer Scanner, der die Ausnutzung von CVE-2026-25177 (AD-SPN-Unicode-Kollision) auf Active-Directory-Domänencontrollern erkennt. Nur…
vulnerability-scannersconfiguration-auditing
danaug23/detect_cve-2026-25177Produktionssicherer Scanner, der die Ausnutzung von CVE-2026-25177 (AD-SPN-Unicode-Kollision) auf Active-Directory-Domänencontrollern erkennt. Nur…
 cybrdude/cve-2026-1731-scanner
Passiver Schwachstellen-Scanner für CVE-2026-1731 — BeyondTrust RS/PRA Pre-Auth RCE (CVSS 9.9). Nur für Bildungs- und Verteidigungszwecke.
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
Autorisiertes CYBERDUDEBIVASH-ECOSYSTEM-Tool zur Erkennung von CVE-2026-23550 im WordPress-Modular-DS-Plugin
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
Produktionsreifes Tool zur Erkennung und Behebung von CVE-2026-0622 (Ghost Admin-Privilegienerweiterung und Offenlegung des Master-Keys in…
 codiobert/pwnkit-scanner
Scannt Linux-Systeme auf die Polkit-Privilegieneskalations-Schwachstelle (CVE-2021-4034) und bietet Anleitungen zur Abschwächung.
 cropnet/ni8mare
Umfassendes Schwachstellen-Erkennungstool für n8n-Workflow-Automatisierungsinstanzen. Erkennt die kritische Schwachstelle CVE-2026-21858 (CVSS 10.0),…
 cozystack/copy-fail-blocker
BPF-LSM-Mitigation für CVE-2026-31431 (Copy Fail) — verweigert die Erstellung von AF_ALG-Sockets clusterweit
 byinarie/zirconium
Tool zum Suchen nach IOCs im Zusammenhang mit HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 barrersoftware/opencode-secure
# Sicherheitsgehärteter Fork von OpenCode – Behebt CVE-2026-22812 (CVSS 8.8 RCE), das Upstream sich weigert zu patchen
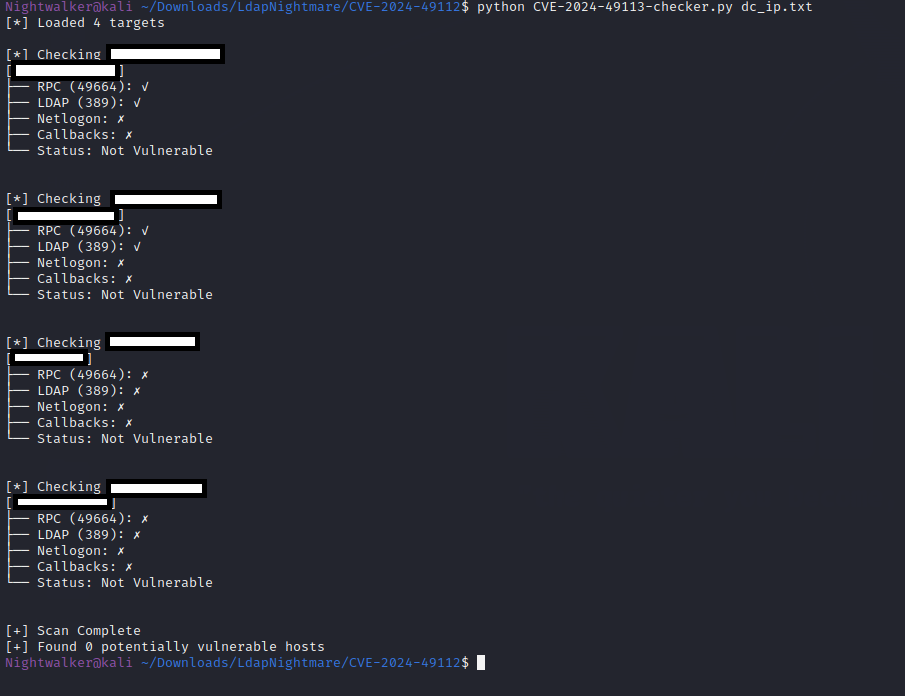 barcrange/cve-2024-49113-checker
Prüft, ob ein System potenziell anfällig für CVE-2024-49113 (LDAP Nightmare) ist, indem die RPC-Konnektivität, LDAP-Ports, der Netlogon-Dienst und…
 ashizzz/cve-2026-22610
Scannt Angular-Projekte auf XSS-Schwachstellen in SVG-Elementen und unsicheren Bindungen und erstellt einen Schwachstellenbericht mit Zeilennummern…
 arnaudluti/ps-cve-2021-44228
Statische Erkennung verwundbarer log4j-Bibliotheken auf Windows-Servern, die Mitglieder einer AD-Domäne sind.
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
Detaillierte Analyse von CVE-2026-21510, einer Umgehung der Windows-Shell-Sicherheitsfunktion, die eine stille Codeausführung über bösartige Links…
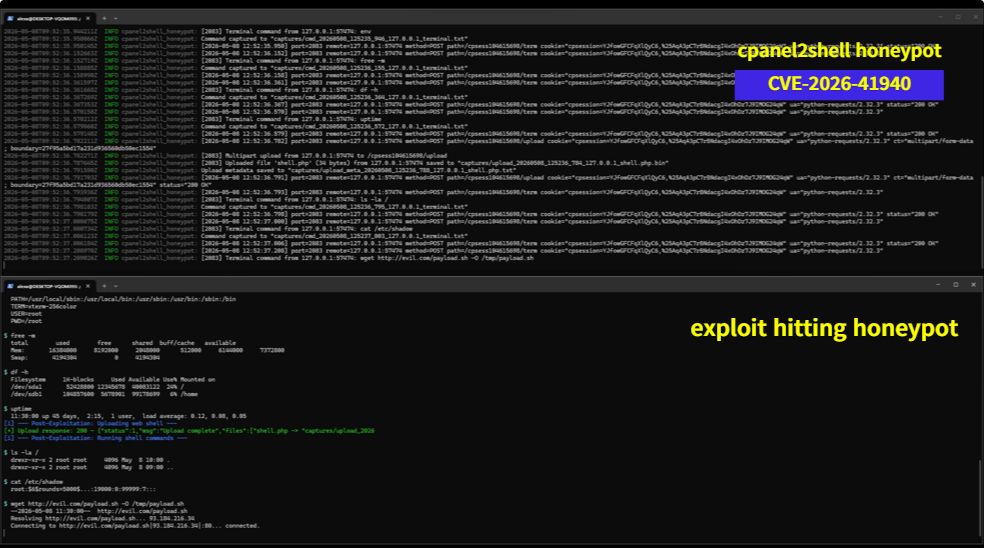 acuciureanu/cpanel2shell-honeypot
Ein Rust-Honeypot, der eine verwundbare cPanel/WHM-Instanz für CVE-2026-41940 simuliert.
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN-Exposition & Scanner für potenzielle Schwachstellen (Passives Fingerprinting) 2026
 wavesman/cve-2026-31431-fleet-remediator
Fleet-weiter CVE-2026-31431-Audit- und Remediation-Orchestrator für Linux-Hosts über SSH, mit strenger Host-Key-Verifizierung und Berichterstattung…
 timborin0/log4j-dork-scanner
Ein Skript zum Suchen, Scrapen und Scannen nach von Apache Log4j CVE-2021-44228 betroffenen Dateien mithilfe von Google Dorks.
 svenlie/next-rep-cve-2026-4800
Standardmäßiges Next.js-Anwendungsgerüst, generiert mit create-next-app, das eine grundlegende TypeScript-Projektstruktur für die Webentwicklung…