
syswarden
 duggytuxy/syswarden
Host-lokaler Linux-Sicherheitsorchestrator, der nftables-Richtlinien mit HIDS/HIPS-Telemetrie durchsetzt, begrenzte Threat-Intelligence-Feeds,…
defensive-toolsconfiguration-auditingnetwork-security+4
402
duggytuxy/syswardenHost-lokaler Linux-Sicherheitsorchestrator, der nftables-Richtlinien mit HIDS/HIPS-Telemetrie durchsetzt, begrenzte Threat-Intelligence-Feeds,…
 bhanunamikaze/bluegate-cve-2020-0609
BlueGate Exploit-Validator – RD-Gateway-Validator für CVE-2020-0609 und CVE-2020-0610 (BlueGate) unter Verwendung von OpenSSL DTLS über UDP/3391.
 mycode83/godirb
Schneller und einfach zu bedienender Verzeichnis-Brute-Forcer, geschrieben in Go.
 strivexjun/memorymodulepp
C++-Bibliothek zum direkten Laden von DLLs aus dem Speicher, ohne die Festplatte zu berühren, mit Unterstützung für Ausnahmebehandlung, die eine…
 tyeurada/edrevasionworkshop
# Workshop-Materialien für „Step-by-Step Malware Development: Evading EDR from Loaders to the Kernel“, präsentiert auf der DEF CON 34 und der…
 cloudfuzz/android-kernel-exploitation
Hands-on-Workshop zum Erlernen der Analyse und Ausnutzung von Android-Kernel-Schwachstellen, mit Docker-basierter Build-Umgebung und praktischen…
 n0qword/mythic_ornn
LLM-gesteuerter Generator für Mythic Agents, Payload-Typen und C2-Profile.
 dev-sec/chef-os-hardening
Dieses Chef-Cookbook bietet zahlreiche sicherheitsbezogene Konfigurationen und sorgt für einen umfassenden Basisschutz.
 geeksikhsecurity/ai-tool-poisoning-guard
Kostenlose Sicherheits-Basisregel für Claude Code, Codex und Cursor: behandelt MCP-Toolbeschreibungen als nicht vertrauenswürdige Eingabe (OWASP MCP…
 ymsniper/umbra
Externes schreibgeschütztes Spiel-Overlay für Linux. Abgeleitete Offsets, zusammengesetzte Skelette, optionales Kernelmodul für ptrace-unabhängige…
 dev-sec/puppet-os-hardening
Dieses Puppet-Modul bietet zahlreiche sicherheitsbezogene Konfigurationen und gewährleistet einen umfassenden Basisschutz.
 xiaoqimikko/netty-http2-check
Offline-Java-Tool, das Jars und Versionen scannt, um die Anfälligkeit für sieben netty-codec-http2-CVEs zu ermitteln, und die einzige gepatchte…
 mngunibanda1-prog/jozini-network-scanner
Python-basierter Netzwerkscanner mit Port-Scanning, Banner-Grabbing und RouterOS-CVE-Zuordnung zur Identifizierung und Meldung von Schwachstellen.
 pigeonlabshq/pigeon
Durchsetzung von Delegation mit geringsten Privilegien für KI-Agenten mittels signierter, eingeschränkter Anmeldeinformationen. Gewähren Sie…
 al3xtjames/ghidra-firmware-utils
Ghidra-Erweiterung für das Reverse Engineering von PC-Firmware, die Loader für PCI-Option-ROMs, Intel Flash Descriptor, coreboot CBFS und…
 dsecurity/efiseek
Ghidra-Plugin, das die UEFI-Firmware-Analyse automatisiert, indem es bekannte GUIDs, Protokolle, SMI-Handler und Interrupt-Funktionen identifiziert,…
 pypa/advisory-database
Community-eigene Datenbank mit Sicherheitshinweisen für Python-Pakete auf PyPI, die strukturierte Schwachstellendaten im OSV-Format für die…
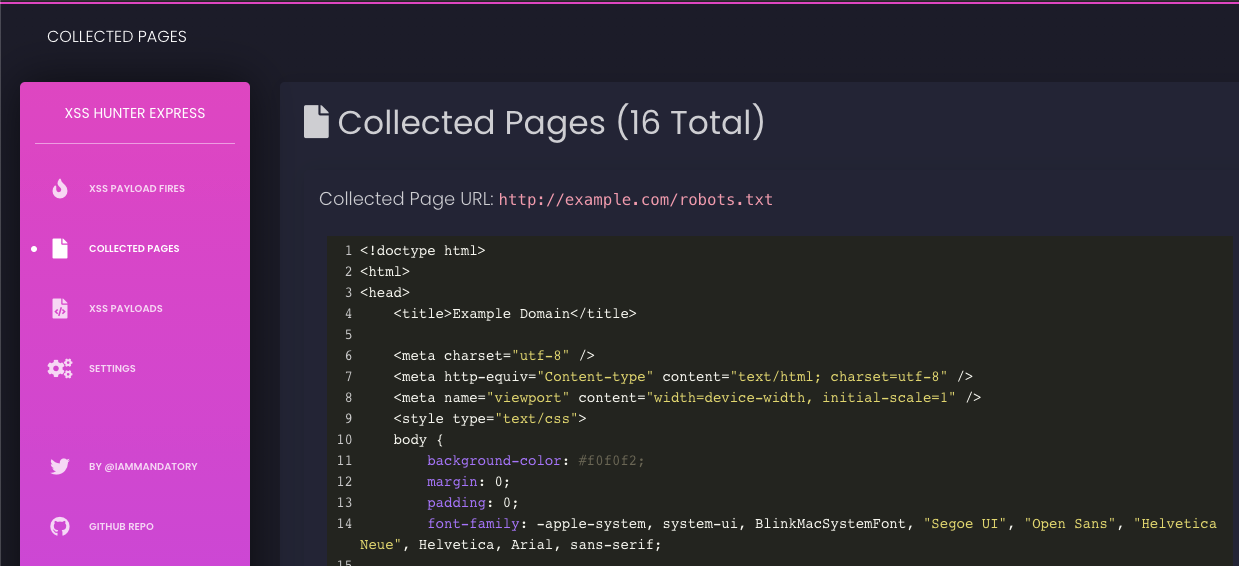 mandatoryprogrammer/xsshunter-express
Eine einfach einzurichtende Version von XSS Hunter. In fünf Minuten eingerichtet und erfordert keine Wartung!