Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/dsecurity/efiseek
Embedded-System-SicherheitReverse EngineeringHardware-SicherheitHardware- & IoT-SicherheitBinäranalyseFirmware-Analyse
GitHubdsecurity/efiseek

efiSeek

Ghidra-Plugin, das die UEFI-Firmware-Analyse automatisiert, indem es bekannte GUIDs, Protokolle, SMI-Handler und Interrupt-Funktionen identifiziert, mit headless-Modulsortierung.

Repository anzeigen
41040114vor 4 JahrenVon Kitploit geprüft
Teilen

efiSeek für Ghidra

Über

Der Analyzer automatisiert den Prozess der Untersuchung von EFI-Dateien und hilft dabei, bekannte Protokolle, SMI-Handler usw. zu entdecken und zu analysieren.
Funktionen

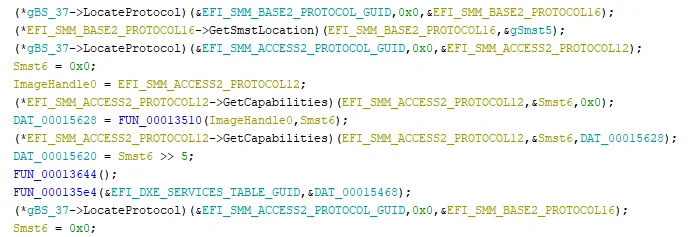
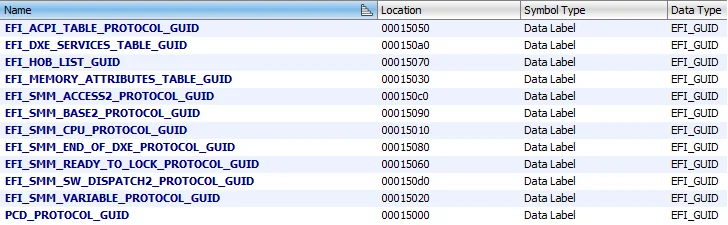
Findet bekannte EFI-GUIDs

guids

Identifiziert Protokolle, die mit der Funktion LOCATE_PROTOCOL lokalisiert werden

locateProtocols

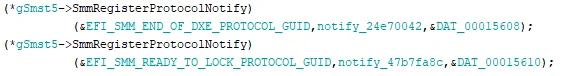
Identifiziert Funktionen, die als NOTIFY-Funktion verwendet werden

notify

Identifiziert Protokolle, die im Modul über INSTALL_PROTOCOL_INTERFACE installiert werden
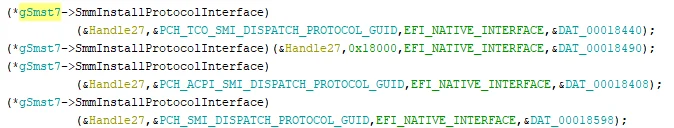
install

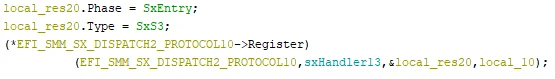
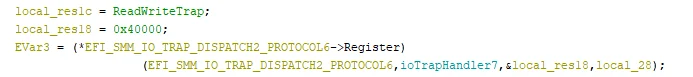
Identifiziert Funktionen, die als Interrupt-Funktion verwendet werden (wie einige Hardware-, Software-/Child-Interrupts)

ioTrap

sx

child

sw

Skript zum Laden von EFI-Modulen in relevante Verzeichnisse im Headless-Modus

Sortierung von SMM-Modulen anhand von Metainformationen in die folgenden Ordner:
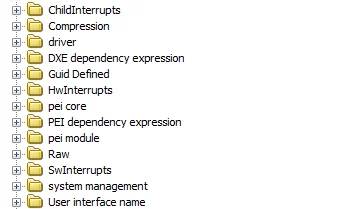
  • SwInterrupts
  • ChildInterrupts
  • HwInterrupts
  • UnknownInterrupts

sort

Installation

Setzen Sie die Umgebungsvariable GHIDRA_INSTALL_DIR auf den Ghidra-Pfad.

Starten Sie gradlew.bat. Nach Abschluss des Builds kopieren Sie ein Archiv aus dem Verzeichnis dist nach GHIDRA_HOME_DIR/Extensions/Ghidra/. Und aktivieren Sie diese Erweiterung in Ihrer Ghidra-Installation.

Verwendung

Nach der Installation können Sie diesen Analyzer frei verwenden. Wenn Sie eine EFI-Datei öffnen, wird der Analyzer automatisch als ausgewählt angezeigt. Um den Analyzer zu starten, drücken Sie A oder Analysis/Auto Analyze und klicken Sie auf Analyze.

Referenzen

  • https://github.com/al3xtjames/ghidra-firmware-utils
  • https://github.com/danse-macabre/ida-efitools/
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →