

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/lokinpendawa/aethel_core
SchwachstellenanalyseWAF-UmgehungWebsicherheitBedrohungsanalyseKI-SicherheitAnomalieerkennung
GitHublokinpendawa/aethel_core

aethel_core

Next-gen logische WAF-Engine, entwickelt in SWI-Prolog. Verfügt über ein induktiv lernendes Gehirn, das mit über 2M+ LIPS läuft, sowie einen integrierten rekursiven Decoder zur Echtzeit-Neutralisierung verschachtelter URL/Hex/HTML-Verschleierungen.

Repository anzeigen
896vor 2 MonatenNoch nicht geprüft
Teilen

Aethel-Core: Automatisierte kognitive Verteidigung & Cyber-Bedrohungssimulation WAF

Ein hybrides Cybersicherheits-Framework, entwickelt in SWI-Prolog, konzipiert für Echtzeit-Bedrohungsabwehr und die Generierung strukturierter Logik-Datensätze für LLM Instruction Tuning und Neuro-Symbolisches KI-Training.


Zentrale Innovationen & Architekturmodule

1. Hochleistungs-Kern-WAF-Engine (activator.pl)

  • Dynamische Backtracking-Prüfung: Abfrage von Bedrohungssignaturen im RAM über saubere relationale Lookups.
  • Volumetrischer DDoS-Schutz: Verfolgung gleitender Zeitfenster (htg/2) für aggressive IPs.
  • N-Gramm-Tokenisierung & Präfix-Anker: Zerlegt lange Signaturen in granulare 3-4-Zeichen-Primitive, um verschachtelte Obfuskationsmuster zu filtern.

2. Mehrschichtiger Obfuskations-Decoder (decoder.pl)

Führt eine inline-rekursive Normalisierungspipeline aus: Deep-URL-Decoding (%XX), Hexadezimal-Unpacking (\xXX / 0xXX) und HTML-Entity-Normalisierung (< / >) mit vollständiger Groß-/Kleinschreibungsunabhängigkeit.
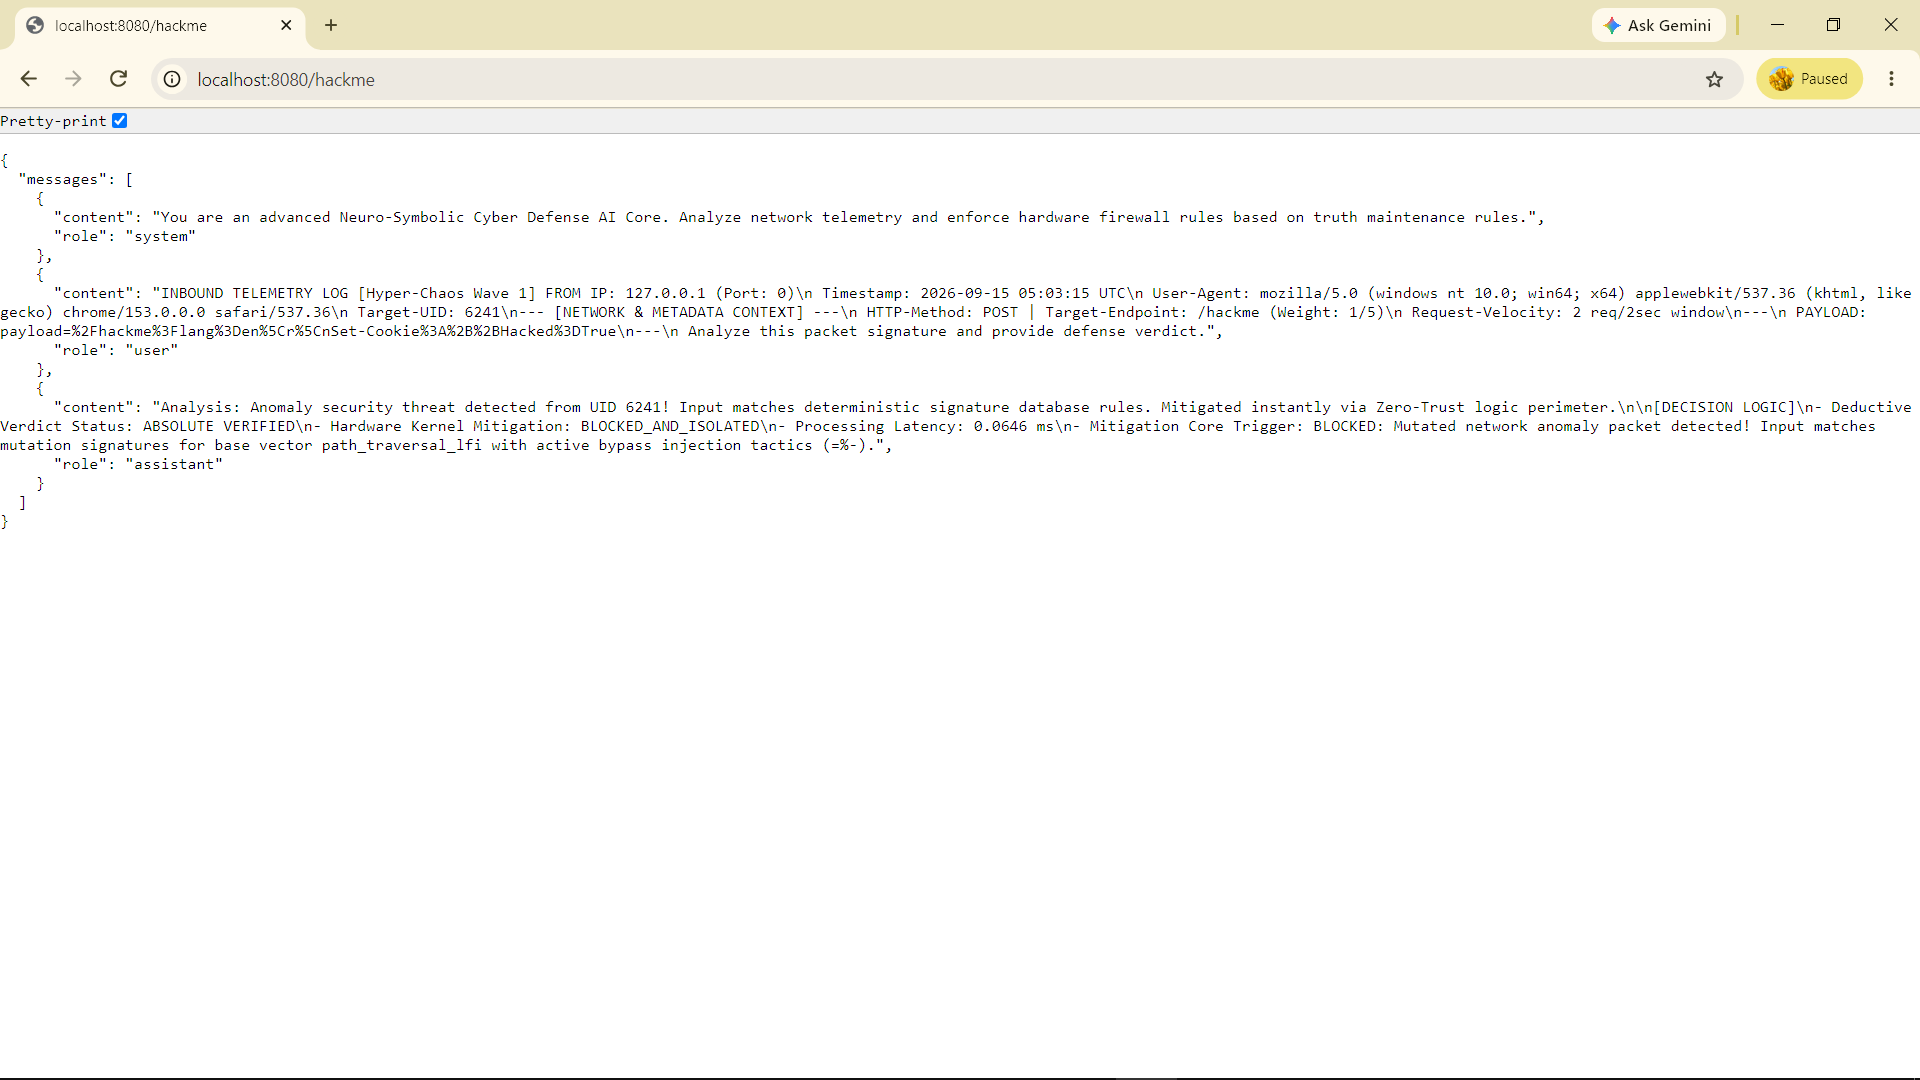
hacked

3. Induktives Lernen & Engine-Benchmark (Tatsächliche Produktionsmetriken)

Das System wurde gegen ein automatisiertes Simulationsskript evaluiert, das eine 40.000-Wellen-Angriffssimulation generiert. Die Ergebnisse zeigen das folgende Verarbeitungsprofil:
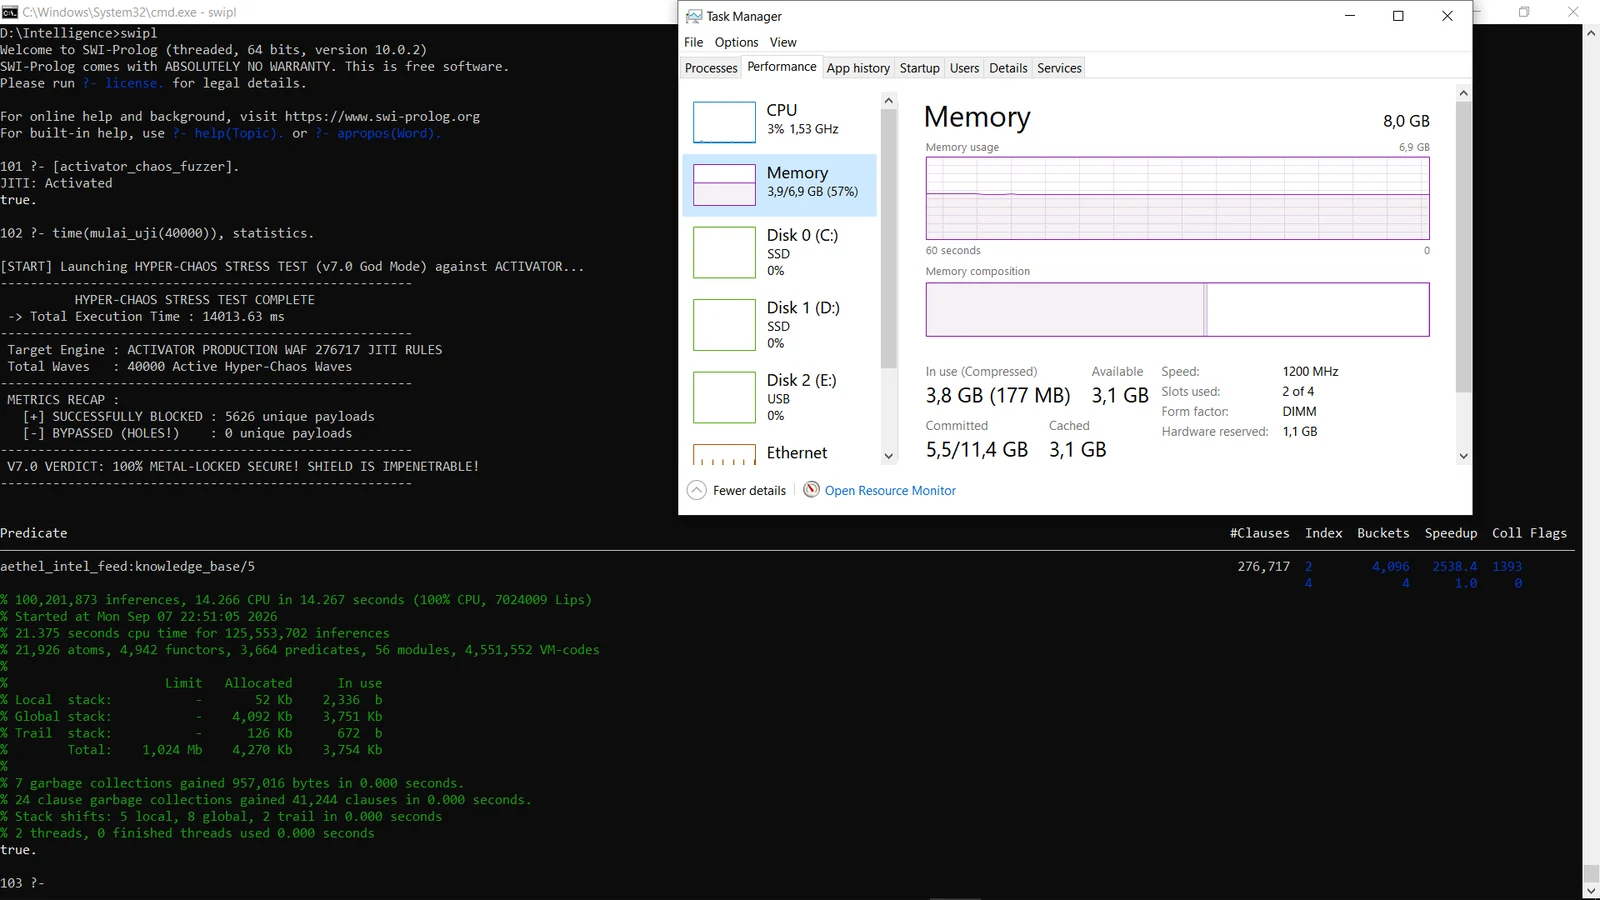
  • Dynamische Regeln aktiv im RAM: 276.717 N-Gramm-tokenisierte Regeln (kompiliert aus 15.000 Basis-Bedrohungsvektoren).
  • Sicherheitsintegrität: 100 % Blockrate (0 BYPASSED / HOLES).
  • Ausgeführte Inferenzen insgesamt: 100.201.875 logische Schlussfolgerungsschritte im Hauptspeicher.
  • Spitzen-Induktionsgeschwindigkeit: 7.024.009 LIPS (Logical Inferences Per Second).
  • Flüchtiger RAM-Fußabdruck: ~4,2 MB (4.270 KB zugewiesen, 3.754 KB in Verwendung), mit hoher Stabilität auf einer Plattform mit 8,0 GB RAM laufend.
  • Garbage-Collection-Overhead: 7 Kern-Garbage-Collections und 24 Clause-Garbage-Collections in 0,000 Sekunden Ausführungszeit abgeschlossen.
  • JIT-Hashing-Leistung: Vollständig indiziert über 276.717 JITI-Regeln verteilt auf 4.096 Speicher-Buckets, was einen Beschleunigungsfaktor von 2.538,4x liefert.

Aethel-Core Hyper-Chaos Stress Test Proof


Produktions-Deployment-Architektur

Hybride Reverse-Proxy-Netzwerk-Appliance (In aktiver Entwicklung)

Um die Lücke zwischen deklarativer Logikausführung und modernen Cloud-Umgebungen zu schließen, entwickelt Aethel-Core derzeit sein Produktions-Deployment-Modell weiter:

  • Architekturkonzept: Betrieb als eigenständiges, ultraleichtes Asynchrones Reverse-Proxy-Gateway.
  • Zero-Touch-Integration: Konzipiert, um direkt vor bestehender Upstream-Infrastruktur (Node.js, Python, Rust, Go) zu sitzen, um Layer-7-Anomalien zu filtern, ohne die Kernanwendungscodebasen zu berühren.
  • In aktiver Entwicklung: Die interne Unternehmens-Netzwerk-Socket-Schicht und die dynamischen mehrthreadigen Backend-Routing-Module durchlaufen eine Closed-Beta-Verfeinerung und werden in nachfolgenden Release-Phasen bereitgestellt.

Cyber-Bedrohungs-Mutationsmatrix & Formate

Deckt Layer-7-Traffic-Flooding, Web3-Anomalien (sandwich_economic_attack), Fehlkonfigurationen von Cloud-Infrastruktur (kubelet_cri_hijack) und Adversarial-KI-Bedrohungssimulationen (llm_rag_poisoning, deepseek_weight_poison) ab.

Das Framework wandelt Telemetrie-Treffer in strukturierte Fine-Tuning-Logs um und exportiert sie als normalisierte Chat-ML-Formatierungssequenzen (dataset_cyber.jsonl).


Datensatz- & Wissensbasis-Schema

  • dataset_cyber.jsonl(dataset_cyber_refactor.jsonl): Open-Source-Beispieldaten mit Chat-ML-Blöcken (System-Persona, Benutzer-Netzwerk-Payload-Telemetrie und automatisierte Assistenten-Urteile).
  • dataset_cyber_security.pl: Öffentliche deklarative Schnittstelle, die Live-Fakten (knowledge_base/4) auf primäre Netzwerksicherheitsvektoren abbildet.

Geistiges Eigentum & Urheberrechtliche Lizenzierung

Die öffentlichen Quellcodedateien in diesem Repository (wie activator.pl, decoder.pl, dataset_cyber_security.pl und die Open-Source-Beispieldaten) sind unter der MIT-Lizenz lizenziert (Copyright (c) 2026 Tedy Viryawan Ika Putra). Es steht Ihnen frei, diese zentralen öffentlichen Schnittstellen zu inspizieren, zu benchmarken, zu modifizieren und zu integrieren.

Bitte beachten Sie jedoch, dass die vollständige unternehmensgerechte Implementierung und die zentralen Datenbankerweiterungen streng proprietär sind und durch die üblichen Rechte des geistigen Eigentums geschützt werden. Die MIT-Lizenz gilt nicht für:


  1. Die vollständige Produktions-Wissensdatenbank mit ~200.000 erweiterten Bedrohungsklauseln.
  2. Die vollständige Enterprise-Version des JSONL-Datensatzes.
  3. Die Backend-Engines für automatisierte Tokenisierung und Mutationserzeugung.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




