atomburstofficial/geiger
Read-only CLI, die KI-Agenten, MCP-Server, Plugins und Erweiterungen auf einem Rechner inventarisiert und deren Fähigkeiten und Exposition mit Maßnahmen in einfacher Sprache meldet.



Ein Geigerzähler für KI-Agenten.
Ein einziger schreibgeschützter Befehl, der jeden KI-Agenten, jedes Harness, jeden MCP-Server, jedes Plugin und jede KI-Erweiterung auf einem Rechner inventarisiert – und Ihnen in klarer Sprache mitteilt, worauf jedes einzelne davon zugreifen kann.
npx geiger-scan
Keine Installation. Kein Konto. Keine Telemetrie. Liest Konfigurationen und Verzeichnisse, schreibt nichts (es sei denn, du forderst --json yourfile.json an).
Im August 2026 stieg ein Open-Source-Agent-Harness innerhalb von drei Wochen von null auf über 200.000 GitHub-Sterne. Sein Plugin-Ökosystem überschritt im selben Zeitraum 13.000 Repositories. Desktop-Clients mit Ein-Klick-Installation erschienen am Tag des Launches. Instagram-Carousels bringen Büroangestellten inzwischen bei, das alles zu installieren.
Jede dieser Installationen ist ein Programm, das Befehle ausführen, Dateien lesen und Zugangsdaten halten kann – konfiguriert in Dotfiles, die niemand zweimal ansieht. Stell dir die Frage, die dieses Tool beantwortet: Was läuft auf dieser Maschine tatsächlich, und worauf kann es zugreifen? Die meisten Menschen können sie nicht beantworten. Jetzt ist es ein einziger Befehl.
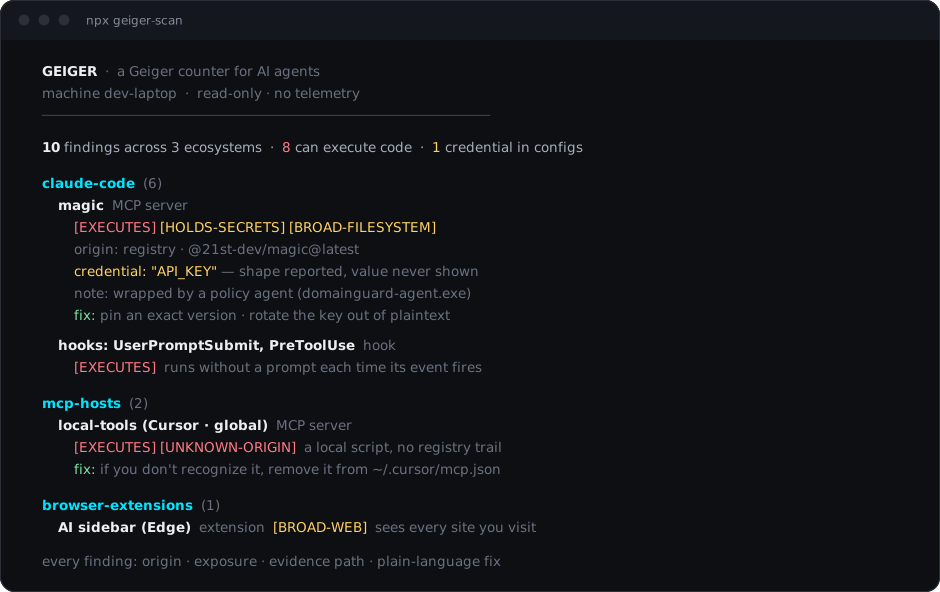
  GEIGER  ·  a Geiger counter for AI agents
  machine dev-laptop  ·  2026-09-06 12:24 UTC  ·  read-only · no telemetry
  ──────────────────────────────────────────────────────────────

  9 findings across 3 ecosystems  ·  7 can execute code  ·  1 credential in config files

  claude-code  (6)
    Claude Code  agent
      [EXECUTES] [BROAD-FILESYSTEM] [NETWORK]
      origin: registry · @anthropic-ai/claude-code
    magic (Claude Code · global)  MCP server
      [EXECUTES] [HOLDS-SECRETS] [BROAD-FILESYSTEM]
      origin: registry · @21st-dev/magic@latest
      credential: "API_KEY" — opaque value under a credential-named key · ~/.claude.json
      note: wrapped by a policy agent (domainguard-agent.exe) — enforcement layer in front of the server
    hooks: UserPromptSubmit, PreToolUse  hook
      [EXECUTES]
      note: hooks execute without a prompt each time their event fires
  ...
Echte Ausgabe von einer echten Maschine (Werte geschwärzt — siehe unten).
| Ökosystem | Was geiger liest |
|---|---|
| Claude Code | globale + projektspezifische MCP-Server, Hooks, Plugins, Skills, Subagents, apiKeyHelper |
| MCP-Hosts | MCP-Server, die in Claude Desktop, Cursor, Windsurf, VS Code (Benutzer + Projekt), Cline, Roo Code, Continue, Zed konfiguriert sind |
| KI-Apps & IDEs | Cursor, Windsurf, Zed, Claude Desktop, ChatGPT Desktop, Codex-Desktop-App — werden durch ihre Präsenz gemeldet, sodass ein installierter Client ohne MCP-Server trotzdem erscheint |
| Andere Agenten | Codex CLI, Gemini CLI, Kilo CLI, Grok Build, Aider, OpenCode, Qwen Code, DeepSeek Harness, Continue, GitHub Copilot CLI, Goose, JetBrains Junie, Open Interpreter, LM Studio, Ollama |
| Hooks | Claude Code (Einstellungen), Cursor (hooks.json), Codex (notify in config.toml), Gemini CLI (Einstellungen) — die Befehle werden aufgelistet, weil Hooks ohne Nachfrage ausgeführt werden |
| Git-Hooks | aktive Hooks in .git/hooks (Beispieldateien ignoriert), core.hooksPath-Umleitungen und Merge-Treiber — git führt diese selbst aus, und Agenten-Tooling installiert sich hier selbst |
| Skill- & Subagent-Text | was ein Skill tatsächlich sagt: seine Beschreibung, Anweisungstext, der versucht, den Agenten zu überschreiben oder Arbeit vor dir zu verbergen, Befehle mit feindseliger Gestalt und Zugangsdaten-Muster — ein Name in einer Verzeichnisauflistung sagt dir nichts |
| Editor-Erweiterungen | KI-Erweiterungen in VS Code / Insiders / Cursor |
| JetBrains-IDEs | Präsenz von AI Assistant / MCP-Einstellungen pro Produkt (die Einstellungen liegen innerhalb der IDE — geiger verweist dich auf den richtigen Bildschirm) |
| Globale CLIs | Agenten-Pakete in globalen npm-Roots (direkt gelesen — npm wird nie ausgeführt) |
| KI-Browser | Comet, Dia, ChatGPT Atlas — der Browser ist der Agent, daher ist seine Präsenz ein Befund |
| Browser-Erweiterungen | KI-Erweiterungen in Chrome / Edge / Brave / Vivaldi / Arc / Comet / Dia / Atlas / Firefox-Profilen, mit ihren erteilten Berechtigungen |
Jeder Befund erhält: was er ist, woher er stammt (Registry, Store, git, lokales Skript, Remote-Server — oder UNKNOWN-ORIGIN), was er tun kann (EXECUTES, HOLDS-SECRETS, BROAD-FILESYSTEM, BROAD-WEB, NETWORK) und den Evidenzpfad, damit du es von Hand überprüfen kannst.
Geiger erkennt außerdem Policy-Wrapper (Agenten, die eine Durchsetzungsschicht vor MCP-Server setzen) und meldet beide Schichten, anstatt den echten Server hinter dem Wrapper zu verbergen.
--json-Datei,
die du ausdrücklich benennst.Node.js 18 oder neuer. Das ist alles. Node wird mit npm und npx ausgeliefert, und
geiger hat null Abhängigkeiten, sodass nichts anderes installiert wird. Keine globale
Installation, keine Administratorrechte, kein Konto.
Wenn Node noch nicht auf der Maschine ist, ist es ein Befehl mit dem Paketmanager,
den du bereits hast — öffne dann ein neues Terminal, damit npx im Pfad ist:
winget install OpenJS.NodeJS.LTS      # Windows
brew install node                     # macOS (Homebrew)
sudo apt install nodejs npm           # Debian / Ubuntu
Andere Plattformen und Versionsmanager (nvm, fnm): https://nodejs.org/en/download
npx geiger-scan                        scan, print the report
npx geiger-scan --html report.html     self-contained HTML report with per-finding
                                       "what to do" remediation guidance
npx geiger-scan --json out.json        machine-readable findings (schemaVersion 1)
npx geiger-scan --path D:\repo1 --path E:\repo2
                                       also scan these project directories for
                                       project-level agent and MCP configs
npx geiger-scan --home C:\Users\other  scan a different home root (another user
                                       profile, a mounted image)
npx geiger-scan --strict               exit 2 if anything can execute code or
                                       holds secrets
npx geiger-scan --diff baseline.json   compare against an earlier --json
                                       snapshot: what appeared, disappeared,
                                       or escalated since then