ndaal_public_SBOM_Auditor

Offline-Single-Binary-Web-App, die CycloneDX-, SPDX- und syft-SBOMs einliest, ein Ensemble von CVE-Scannern ausführt, Ergebnisse mit EPSS, CISA-KEV…

Offline-Single-Binary-Web-App, die CycloneDX-, SPDX- und syft-SBOMs einliest, ein Ensemble von CVE-Scannern ausführt, Ergebnisse mit EPSS, CISA-KEV…

Ein vollständiger Go-Port von Impacket – 63 CLI-Tools und 24 Bibliotheken für Angriffe auf Windows- und Active-Directory-Protokolle, kompiliert zu…

Webanwendungs-Penetrationstesting-Labor — verwundbare Flask-App, automatisierter Scanner und professioneller Pentest-Bericht. Deckt OWASP Top 10,…

Forth-basierter Compiler, der als positionsunabhängiger x86_64-Shellcode bereitgestellt wird und einen Remote-Code-Execution-Agenten mit interaktivem…

Ein deterministischer Netzwerk-Sandbox zum Testen von nftables-Regeln. Er verwendet ephemere Linux-Netzwerk-Namespaces (netns) und Scapy, um…

Eine auf ArchLinux basierende Distribution für Penetrationstester und Sicherheitsforscher.

Gentoo-Overlay für Sicherheitstools sowie das Herzstück der Pentoo Livecd

Kuratierter Katalog von Remote-Monitoring- und Management-Tools, die von Bedrohungsakteuren missbraucht werden, mit YAML-Profilen,…

Eine stealthy, vollständig syscall-basierte C/C++-Userland-Anti-Debugging-Bibliothek für Windows, die Software vor Reverse Engineering schützen soll

Defensives Recherche-Tool, das beobachtbare API-Endpunkte und User-Agents von Offensiv-Tooling dokumentiert, das auf Microsoft Entra ID abzielt, und…

Open-Source-Plattform für globale Aufklärung – Echtzeit-OSINT-Dashboard – Eine Palantir-Alternative – …

Ein Konzept zur Verwendung einer ROP-Kette in Kombination mit einem WRMSR-Primitiv, um Kernelfunktionen aufzurufen und unsignierte Treiber über BYOVD…

Selbstgehostetes KI-Agenten-Harness für autorisierte Pentests, Bug Bounties, Sicherheitslabore und CTFs. Plugin-basiert,…

Das ultimative Toolkit zur Informationsbeschaffung

Python3-Neufassung der AsOutsider-Funktionen von AADInternals

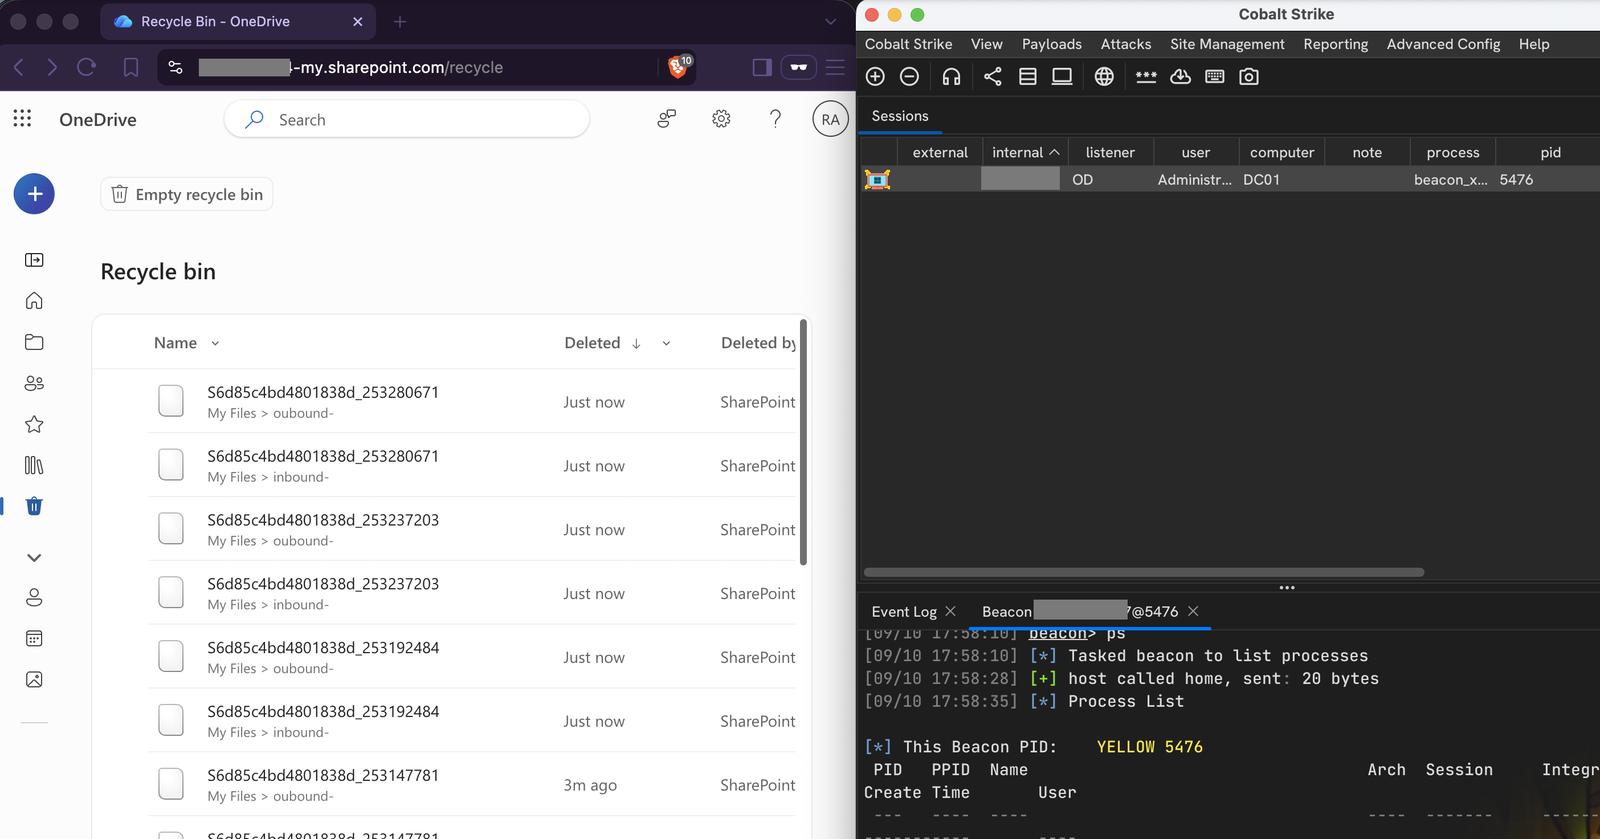
OneDrive als verdeckter C2-Transport für Cobalt Strike

Lokale KI-Capture-the-Flag-Plattform mit geführten Lektionen zu Prompt-Injection, Tool-Call-Missbrauch und OSINT gegen sechs simulierte…

Zero-Trust-Mobilfunk-Verteidigungs-Subdienst für Android (IMSI-Catcher-, 2G-SMS-Blaster- und 4G-aLTEr-Erkennung & sicheres Routing)