
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
LOLRMM — Kuratierter Katalog von Remote-Monitoring- und Management-Tools, die von Bedrohungsakteuren missbraucht werden, mit YAML-Profilen, Sigma-Erkennungsregeln und API-Zugriff für Threat Hunting und Prävention. | Kitploit
Tools/GitHubGitHub/magicsword-io/lolrmm
DefensivwerkzeugeManagement von Indicators of Compromise (IOC)Bedrohungsfeeds & AggregatorenBedrohungsanalyseLernen & BildungRed TeamingIncident ResponseKuratierte RessourcenLog-Analyse
GitHubmagicsword-io/lolrmm

LOLRMM

Kuratierter Katalog von Remote-Monitoring- und Management-Tools, die von Bedrohungsakteuren missbraucht werden, mit YAML-Profilen, Sigma-Erkennungsregeln und API-Zugriff für Threat Hunting und Prävention.

40689132vor 2 TagenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Repository anzeigenWebseite
Teilen

LOLRMM - Living Off the Land Remote Monitoring and Management 🖥️🔍

CI build RMM Tools

Willkommen bei LOLRMM (Living Off the Land Remote Monitoring and Management), einem community-getriebenen Projekt, das eine kuratierte Liste von Remote-Monitoring- und -Management-Tools (RMM) sowie Fernzugriffstools bereitstellt, die potenziell von Bedrohungsakteuren missbraucht werden könnten. Unsere Mission ist es, Sicherheitsexperten dabei zu unterstützen, über diese Tools und ihr Missbrauchspotenzial informiert zu bleiben, und der Community einen Katalog an die Hand zu geben, der für Threat Hunting, Erkennung und die Erstellung von Präventionsrichtlinien genutzt werden kann.
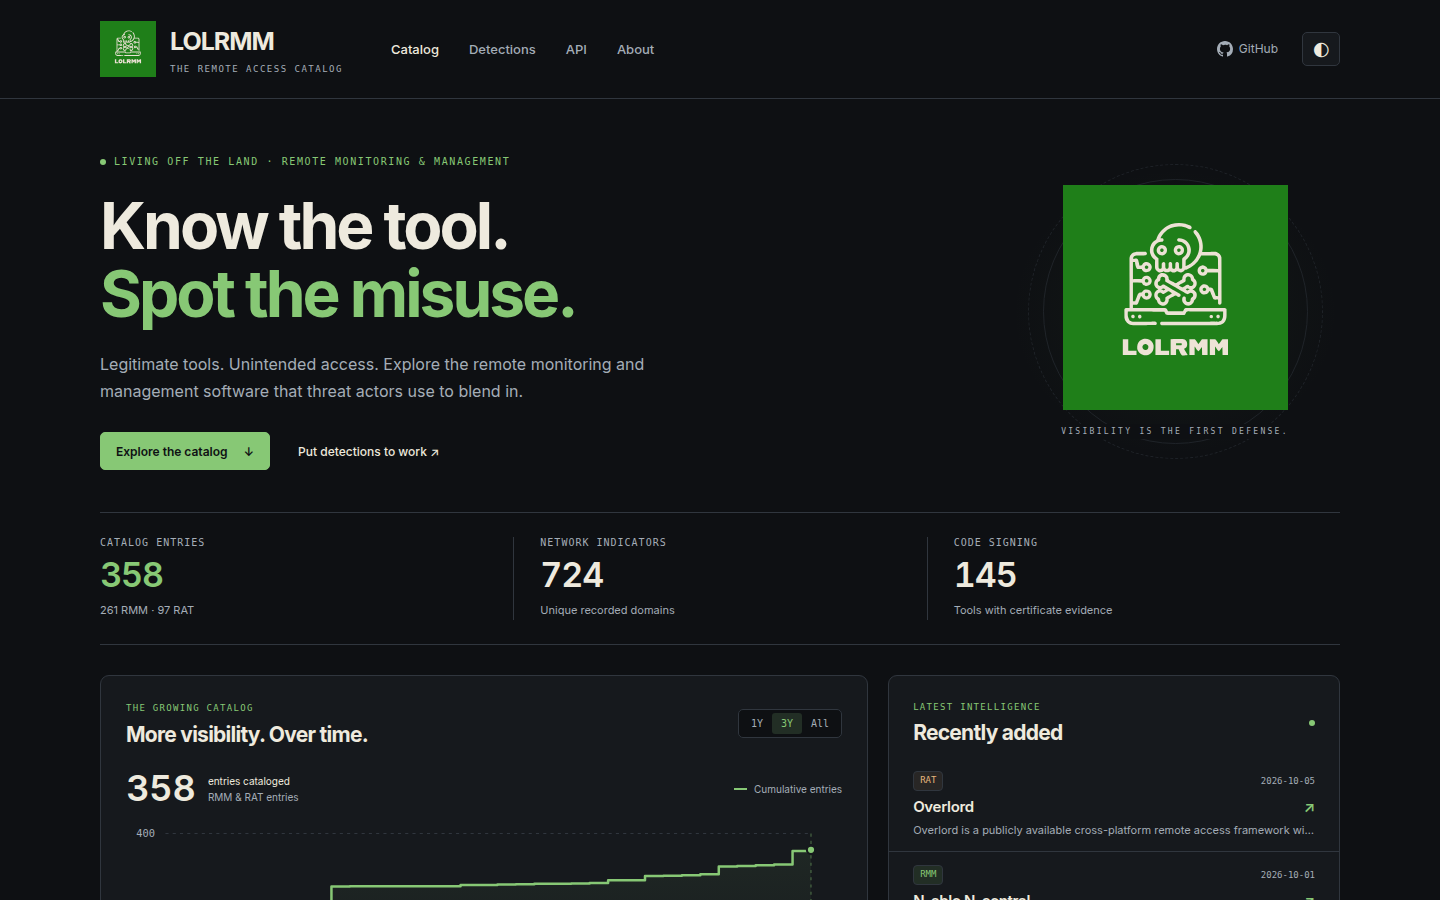
LOLRMM Homepage

🌟 Hauptfunktionen

  • Schnelle, Astro-basierte statische Website unter lolrmm.io – durchsuchen Sie den Katalog, filtern Sie nach Plattform, suchen Sie nach Name/Domain/Artefakt und erkunden Sie Tool-Details. Kataloginhalte werden als statisches HTML gerendert; interaktive Suche und Filter verwenden JavaScript
  • Katalog-Snapshot (2026-10-06): 358 Einträge, klassifiziert als 261 RMM und 97 RAT, 724 verschiedene erfasste Domain-Muster und 145 Tools mit Zertifikatsnachweisen. Aktuelle Gesamtzahlen finden Sie auf der Live-Website; die Katalogklassifizierung allein belegt keine bösartige Nutzung
  • Kumulatives Wachstumsdiagramm, das die Erweiterung des Katalogs im Zeitverlauf zeigt
  • Strukturierte YAML-Quelldatensätze, die wichtige Details zu jedem Tool beschreiben:
    • Tool-Name, Beschreibung, Autor und Zeitstempel
    • Technische Details (Website, PE-Metadaten, erforderliche Berechtigungen usw.)
    • Unterstützte Betriebssysteme und Fähigkeiten
    • Bekannte Schwachstellen und Installationspfade
    • Artefakte, die auf der Festplatte, in Ereignisprotokollen, der Registry oder im Netzwerk hinterlassen werden
    • Erkennungsmethoden (einschließlich Sigma-, Splunk-, Defender- und Sysmon-Regeln)
    • Referenzen und Danksagungen
  • JSON- und CSV-APIs für den programmatischen Zugriff – rufen Sie den vollständigen Katalog, Netzwerk-Domains oder einzelne Tool-Datensätze ohne API-Schlüssel ab
  • LLM-auffindbarer Leitfaden unter lolrmm.io/llms.txt für KI-Assistenten und Forschungsautomatisierung
  • Generierte Sigma-Erkennungen unter detections/ mit Prozess- und DNS-Indikatoren, die automatisch aus Katalogeinträgen abgeleitet werden

🚀 Erste Schritte

Um mit LOLRMM zu beginnen:

  1. Durchsuchen Sie den Katalog unter lolrmm.io – erkunden Sie nach Plattform, filtern Sie nach Tool-Typ oder suchen Sie nach bestimmten Artefakten
  2. Klonen Sie das Repository, um direkt mit den YAML-Quelldatensätzen zu arbeiten
  3. Rufen Sie Daten über die API ab, um Katalogdaten in Ihre Threat-Hunting- und Erkennungsworkflows zu integrieren

API-Nutzung

Rufen Sie den vollständigen Katalog im JSON- oder CSV-Format ab (kein API-Schlüssel erforderlich):

# Full catalog JSON with all tool details
curl https://lolrmm.io/api/rmm_tools.json

# CSV export for spreadsheet review
curl https://lolrmm.io/api/rmm_tools.csv

# Network domains for hunting
curl https://lolrmm.io/api/rmm_domains.csv

# Individual tool record
curl https://lolrmm.io/api/tools/anydesk.json

Die vollständige API-Dokumentation und zusätzliche Feeds finden Sie unter lolrmm.io/api/.

Support 📞

Bitte nutzen Sie den GitHub Issue Tracker, um Fehler zu melden oder Funktionen anzufordern.

🤝 Mitwirken & PRs erstellen

Bleiben Sie mit der LOLRMM-Community in Kontakt, indem Sie regelmäßig nach Updates suchen und zum Projekt beitragen. Ihre Beteiligung trägt dazu bei, dass das Projekt aktuell bleibt und für andere noch wertvoller wird.

Wenn Sie beitragen möchten, folgen Sie bitte diesen Schritten:

  1. Forken Sie das Repository
  2. Erstellen Sie einen neuen Branch für Ihre Änderungen
  3. Nehmen Sie Ihre Änderungen vor und committen Sie sie in Ihren Branch
  4. Pushen Sie Ihre Änderungen in Ihren Fork
  5. Öffnen Sie einen Pull Request (PR) gegen das Upstream-Repository

Detailliertere Anweisungen finden Sie in der Datei CONTRIBUTING.md (falls vorhanden). Um eine neue YAML-Datei für ein RMM-Tool zu erstellen, verwenden Sie die bereitgestellten YAML-Vorlagen im Verzeichnis yaml.

🚨 Sigma-Erkennung

LOLRMM stellt Sigma-Erkennungsregeln bereit, mit denen Sie potenzielle Bedrohungen im Zusammenhang mit RMM-Tools effektiv erkennen können. Um diese Regeln im Detail zu erkunden, navigieren Sie zum Verzeichnis detections/sigma/.

Viel Erfolg bei der Jagd! 🕵️‍♂️

🏗️ Lokales Erstellen und Testen

Voraussetzungen

  • Python 3.12+ (PyYAML oder die vorhandene Poetry-Umgebung)
  • Node.js 22.19+

Die Website verwendet jetzt Astro. Vom Repository-Stammverzeichnis aus:

python3 -m venv .venv
source .venv/bin/activate
pip install pyyaml
cd website
npm ci
npm run dev

Besuchen Sie http://localhost:4321. Die Dev-/Build-Befehle generieren Daten- und Erkennungsexporte aus /yaml automatisch neu. Um die statische Website zu erstellen und zu verifizieren:

npm run check
npm run build
npx playwright install chromium
npm test

Die Ausgabe wird nach website/dist/ geschrieben. Siehe website/README.md für Datenrouten, Diagrammmethodik, Analytics-Konfiguration und Deployment-Details.

Schließen Sie sich unserer Mission an, eine sicherere und geschütztere digitale Umgebung für Organisationen überall zu schaffen. Mit LOLRMM an Ihrer Seite sind Sie gut gerüstet, um die potenziellen Risiken im Zusammenhang mit RMM-Tools in der sich ständig weiterentwickelnden Cyber-Landschaft zu verstehen und anzugehen.

🤖 GitHub Actions

Zweck

Die GitHub-Workflow-Dateien im Verzeichnis .github/workflows automatisieren verschiedene Aufgaben und Prozesse für Continuous Integration, Continuous Delivery und andere Projektwartungsaktivitäten. Diese Workflow-Dateien nutzen GitHub Actions, um vordefinierte Schritte basierend auf bestimmten Auslösern wie Code-Pushes, Pull Requests oder geplanten Intervallen auszuführen.

Hauptziele

  • Tests automatisieren: Sicherstellen, dass alle Codeänderungen die erforderlichen Tests bestehen, bevor sie in den Hauptbranch gemergt werden.
  • Continuous Integration: Das Projekt automatisch in verschiedenen Umgebungen und Konfigurationen erstellen und validieren.
  • Code-Qualitätsprüfungen: Statische Analysetools ausführen, um die Code-Qualität und die Einhaltung von Codierungsstandards zu wahren.
  • Deployment: Den Deployment-Prozess für verschiedene Umgebungen verwalten und nahtlose sowie zuverlässige Releases sicherstellen.
  • Badge-Aktualisierungen: Projekt-Badges automatisch aktualisieren, um den aktuellen Status widerzuspiegeln, wie etwa die Anzahl der Remote Monitoring and Management (RMM)

Konfiguration des Bots für generierte Daten

Der Workflow für generierte Daten verwendet eine repository-spezifische GitHub App, um PRs für automation/generated-data zu öffnen oder zu aktualisieren. Legen Sie die Repository-Variable GENERATED_DATA_APP_CLIENT_ID und das Actions-Secret GENERATED_DATA_APP_PRIVATE_KEY für diese App fest. Ihre Installation benötigt Schreibberechtigungen für Contents und Pull Requests für dieses Repository.

Das App-Token ermöglicht es PRs für generierte Daten, CI automatisch zu starten. Diese PRs durchlaufen weiterhin die normale Überprüfung und Branch-Schutzregeln. Pages erstellt frische Katalogdaten unabhängig, sobald Änderungen main erreichen.

Tool herunterladen