

c2detect
 cognis-digital/c2detect
C2-Server-Fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
defensive-toolsioc-managementthreat-feeds-aggregators+8
35
cognis-digital/c2detectC2-Server-Fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 legit-labs/gh-legitify
GitHub-CLI-Erweiterung zum Ausführen von „legitify“
 m14r41/scan4secrets
Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…
 swastiksagar/wazuhlabproject
Praxisnahes Wazuh SIEM/XDR-Heimlabor mit OVA-Bereitstellung, Agent-Registrierung, Dateiintegritätsüberwachung, VirusTotal-Malware-Erkennung und MITRE…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 tegal1337/pocketpentester
Offline-first Android-Toolkit für offensive Sicherheit mit 21 Modulen für Recon, Port-Scanning, Subdomain-Enumeration, SQLi/XSS/JWT-Exploitation,…
 affolter-engineering/ldapin
CLI-Tool zur Durchführung grundlegender LDAP-Aufgaben für Sicherheitsbewertungen
 yslxotwod/wifisting
GTK4-Toolkit für drahtlose Sicherheit mit 57 eigenständigen Shell-Modulen für Wi-Fi-, Bluetooth-, RF-, Zigbee-, NFC- und routerbasierte Angriffe,…
 sk4r4b/ntdll-reconstruction
Eine Technik, die NTDLL-Unhooking und HellsGate-Gate-Varianten kombiniert
 vigiloss/vigil
KI-gesteuerte Sicherheits-Engagements mit spezialisierten Agenten, einer Kali-Laufzeitumgebung und dauerhafter Orchestrierung.
 metixw/anti-debug
Sammlung undokumentierter Anti-Debug-Tricks zur Erkennung von Debuggern wie x64dbg, mit C++-Codebeispielen und Reversing-Notizen für die…
 xv4l3x/hermit
Inspiziert, dekompiliert und patcht Hermes-Bytecode (HBC) aus React-Native-Apps strukturell, mit einer GDB-ähnlichen REPL, CFG, Decompiler und…
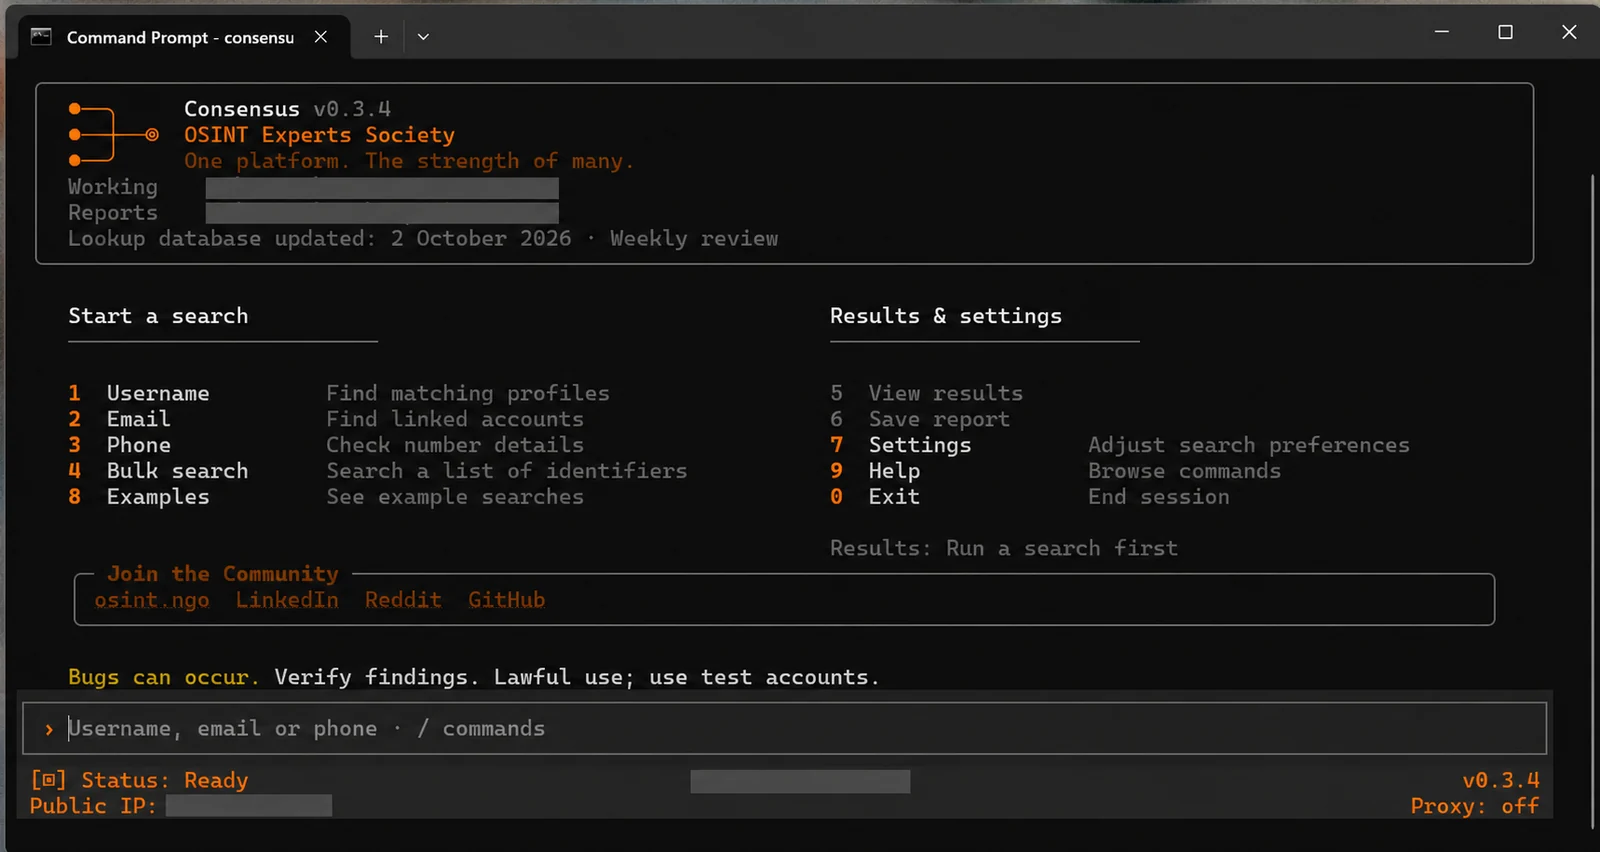 osint-experts-society/consensus-osint
OSINT-Tool für Benutzernamenssuche, E-Mail-Lookup und Telefon-Intelligence. Über 7.900 Lookup-Module, standardisiert aus 19 Projekten, mit…

 rdelasierra-uy/rag-seguridad
CyberRAG — 100 % lokales RAG (Ollama) auf Cybersecurity-Notizen und -Büchern: hybride Suche, Antworten mit Zitaten, Pentest-Assistent nach Phasen und…
 dwexi/entropystrip
Algorithmischer PE-Deobfuskator, Shannon-Entropie-Radar und Incident-Triage-Engine
 vqkro/ddossnake
Go-Last- und Stresstest-Tool mit L7-HTTP- und L4-Raw-TCP/UDP-Modi, Multithread-Workern, Live-Rate-Graph sowie einer Windows-GUI und…
 aethervm/aethervm
LLVM-native Binäranalyse- und Emulationsplattform, die AArch64- und x86_64-Maschinencode nach LLVM IR hebt für Instrumentierung, Deobfuskierung und…
 gmh5225/lithium-kernel
Windows-Kernelmodus-Treiber mit User-Mode-Client, der IOCTL-basiertes Lesen/Schreiben von physischem und virtuellem Speicher, Page-Table-Walking,…