

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Shellcode — Tools — Seite 18 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
404 Ergebnisse
laZzzy preview

laZzzy

GitHubcapt-meelo/lazzzy

Shellcode-Loader, der mehrere Ausführungstechniken demonstriert, darunter direkte Syscalls, IAT-Umgehung, verschlüsselte Payloads, PPID-Spoofing und…
shellcodeshellcode-generation
505vor 3 Jahren
Villain preview

Villain

GitHubt3l3machus/villain

Villain ist ein hochrangiges Stage-0/1-C2-Framework, das mehrere Reverse-TCP- und HoaxShell-basierte Shells handhaben kann, deren Funktionalität mit…

penetration-testing-frameworksexploit-frameworkspayload-generation+4
4.4kvor 1 Jahr
reverse_ssh preview

reverse_ssh

GitHubnhas/reverse_ssh

SSH-basiertes Reverse-Shell-Verwaltungstool mit nativer SCP/SFTP-Unterstützung, mehreren Transportprotokollen, Windows-DLL-Generierung und dateiloser…
shellcodeshellcode-generation
1.4kvor 1 Monat
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

Live-Speicheranalyse zur Erkennung von Malware-IOCs in Prozessen, Modulen, Handles, Tokens, Threads, .NET-Assemblys, Speicheradressraum und…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
45vor 2 Jahren
DFShell preview

DFShell

GitHubd3ext/dfshell

Python-basiertes Forward-Shell-Tool, das eine TTY-ähnliche interaktive Shell über HTTP mithilfe von Named Pipes erstellt und so die Befehlsausführung…

payload-generationshellcodeweb-application-exploitation+1
122vor 3 Jahren
monomorph preview

monomorph

GitHubdavidbuchanan314/monomorph

MD5-Monomorphic Shellcode Packer - alle Payloads haben denselben MD5-Hash

payload-generationexploitationhash-analysis+5
791vor 4 Jahren
gmailc2 preview

gmailc2

GitHubmachine1337/gmailc2

Ein vollständig unerkennbarer C2-Server, der über Google SMTP kommuniziert, um Antiviren-Schutzmaßnahmen und Netzwerkverkehrsbeschränkungen zu…
payload-generationpersistence-mechanismsshellcode+4
486vor 1 Jahr
Invoke-PSObfuscation preview

Invoke-PSObfuscation

GitHubgh0x0st/invoke-psobfuscation

Ein tiefgehender Ansatz zur Verschleierung der einzelnen Komponenten eines PowerShell-Payloads, egal ob unter Windows oder Kali Linux.
payload-generationexploitationshellcode+2
284vor 4 Jahren
Shoggoth preview

Shoggoth

GitHubfrkngksl/shoggoth

Polymorpher Verschlüsseler, der Shellcode, PE- und COFF-Dateien in verschleierte, positionsunabhängige Payloads mit RC4- und zufälliger…
exploit-frameworkspayload-generationshellcode+2
805vor 6 Monaten
threadfire preview

threadfire

GitHubjosh0xa/threadfire

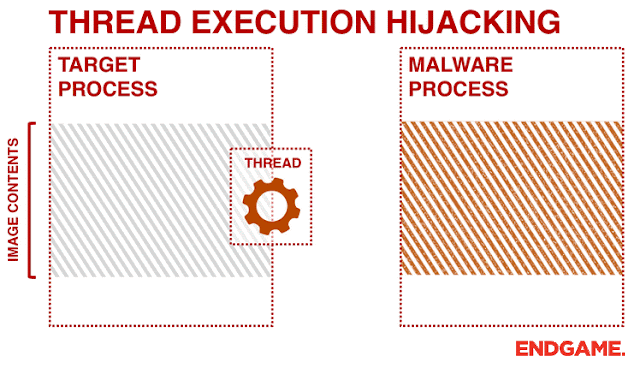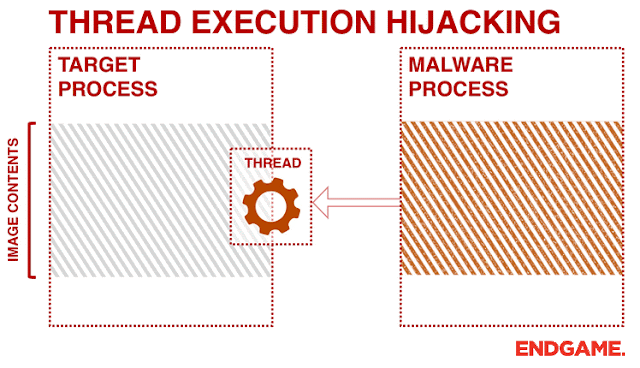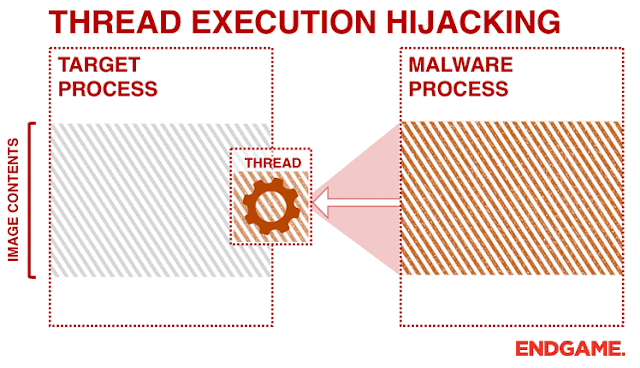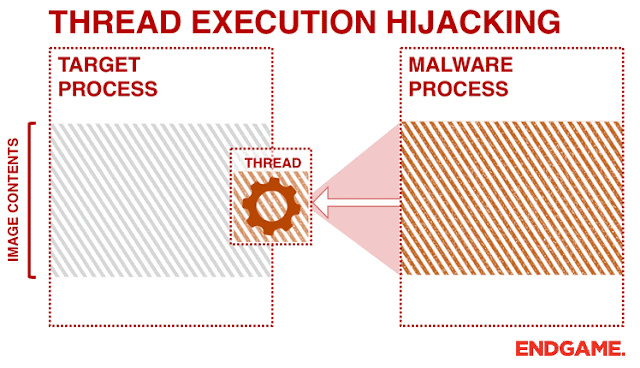
PoC Thread Execution Hijacking für Win32-Code-Injection

shellcodepenetration-testingred-teaming+1
177vor 2 Jahren
MsfMania preview

MsfMania

GitHublepotekil/msfmania

Python AV-Umgehungstools
encryption-decryption-toolspayload-generationexploitation+9
515vor 1 Jahr
bluffy preview

bluffy

GitHubpreemptdev/bluffy

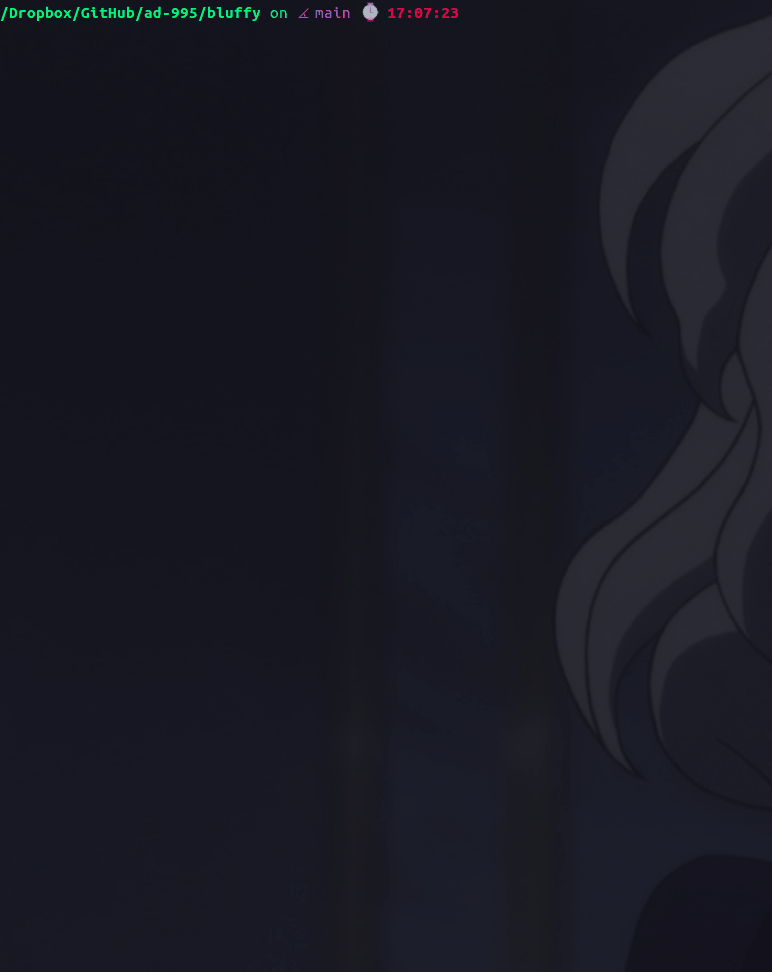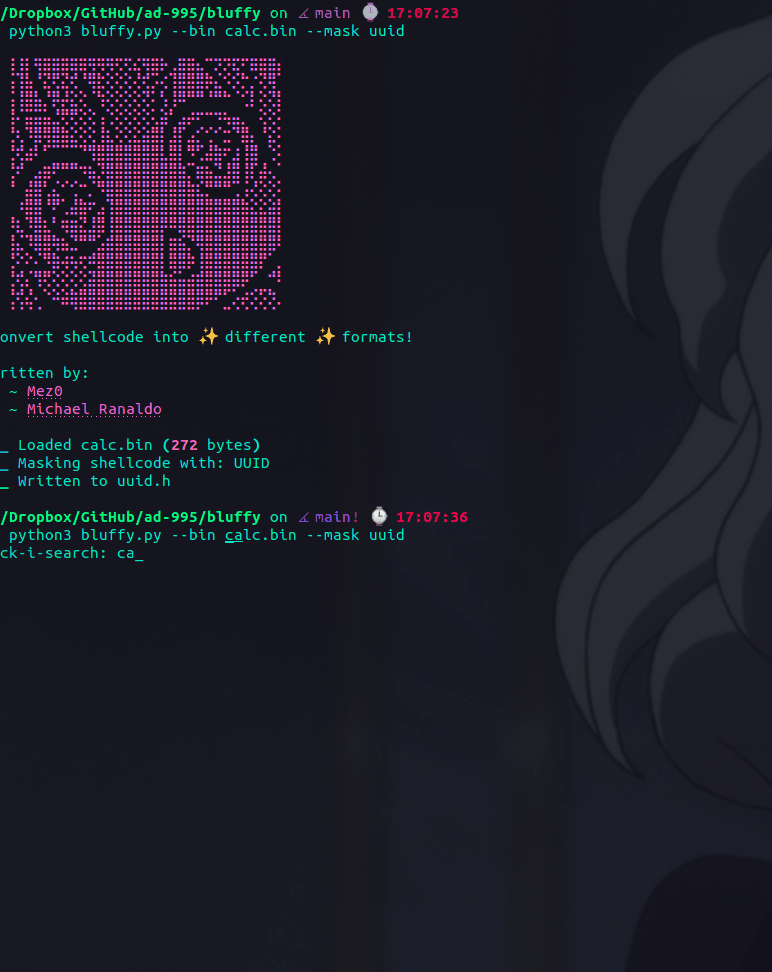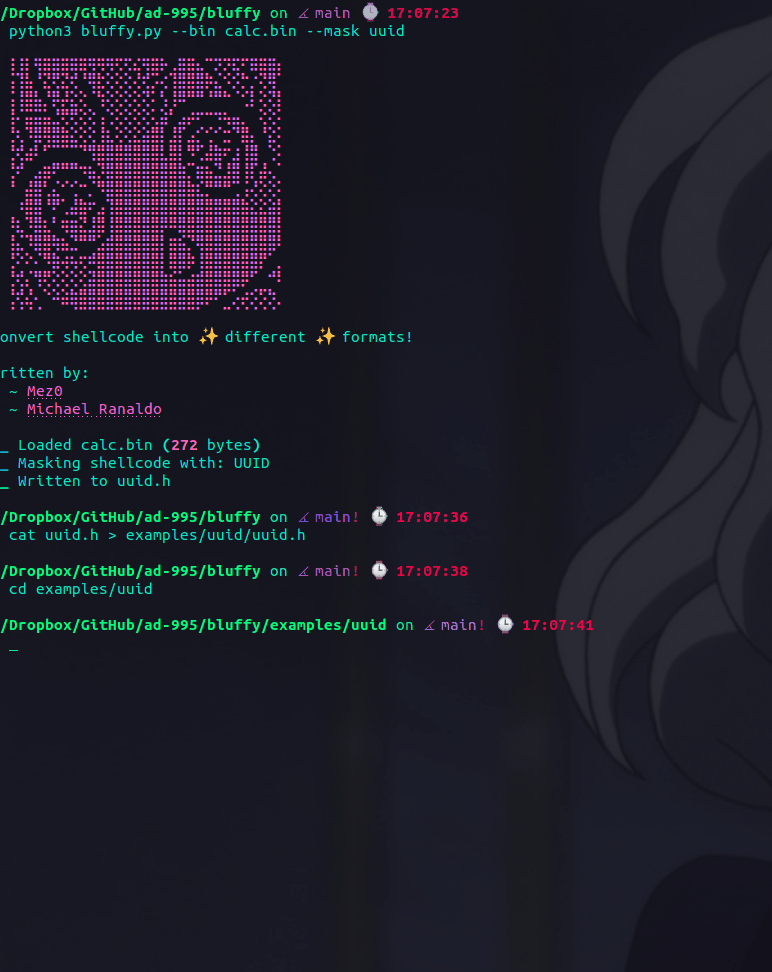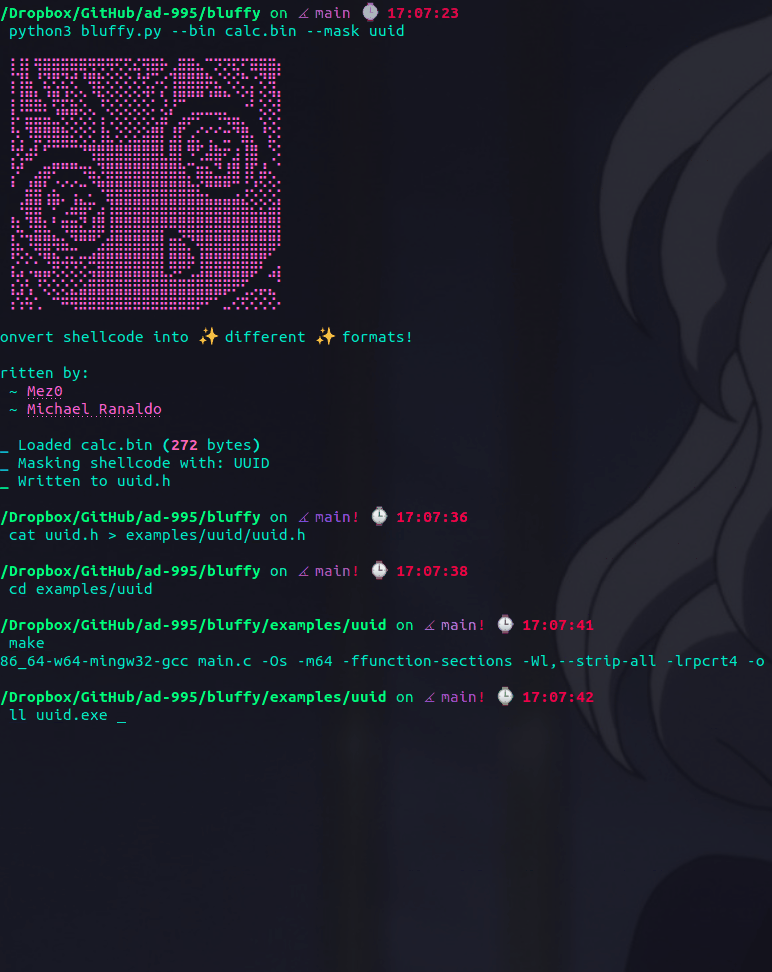
Konvertiere Shellcode in :sparkles: verschiedene :sparkles: Formate!
payload-generationids-ips-evasionshellcode+1
356vor 3 Jahren
PEzor-Docker preview

PEzor-Docker

GitHubcyb3r-techie/pezor-docker

Mit Hilfe dieses Docker-Images können Sie einfach auf PEzor auf Ihrem System zugreifen!

payload-generationexploitationshellcode+2
15vor 4 Jahren
EXCELntDonut preview

EXCELntDonut

GitHubredsiege/excelntdonut

Excel 4.0 (XLM) Makro-Generator zum Injizieren von DLLs und EXEs in den Speicher.
phishing-toolspayload-generationexploitation+4
517vor 6 Jahren
PichichiH0ll0wer preview

PichichiH0ll0wer

GitHubitaymigdal/pichichih0ll0wer

Nim-basierter Process-Hollowing-Loader für PE-Executables mit konfigurierbaren Injektionsmethoden, direkten/indirekten Syscalls, Anti-Debug,…
payload-generationexploitationshellcode+3
65vor 1 Jahr
RemoteTLSCallbackInjection preview

RemoteTLSCallbackInjection

GitHubmaldev-academy/remotetlscallbackinjection

Nutzung von TLS-Callbacks zur Ausführung einer Payload, ohne Threads in einem Remote-Prozess zu erzeugen.

shellcodeeducationbinary-exploitation+1
291vor 2 Jahren
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Reiner Rust x86 Hardware-Emulator und Windows-Prozess-Simulator für Malware-Analyse, Shellcode-Emulation und Payload-Entpackung. Unterstützt…

exploit-frameworksreverse-engineeringshellcode+2
313vor 0 Tagen
Stardust preview

Stardust

GitHubcracked5pider/stardust

Ein modernes, 32/64-Bit-positionsunabhängiges Implantat-Template

exploitationshellcodepost-exploitation+4
1.4kvor 4 Monaten
Zurück1…171819…23Weiter