

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
threadfire — PoC Thread Execution Hijacking für Win32-Code-Injection | Kitploit

Tools/GitHubGitHub/josh0xa/threadfire
ShellcodePenetrationstestsRed TeamingPayload-Entwicklung
GitHubjosh0xa/threadfire

threadfire

PoC Thread Execution Hijacking für Win32-Code-Injection

Repository anzeigen
1773326vor 2 JahrenVon Kitploit geprüft
Teilen

threadfire

Programm verwendet Thread-Hijacking, um nativen Shellcode in eine Standard-Win32-Anwendung zu injizieren. Ich war 15 Jahre alt, als ich dies erstellte – bitte ignorieren Sie den minderwertigen Code.

Über

Ich habe dieses kleine Projekt entwickelt, um meine Erfahrungen mit verschiedenen Code-Injektionsmethoden zu erweitern und um Sicherheitsexperten des RedTeams zu ermöglichen, diese Methode als einzigartigen Weg für Software-Penetrationstests zu nutzen. Mit Thread-Hijacking kann das hijacker.exe-Programm einen Thread im target.exe-Programm anhalten, sodass wir Shellcode in diesen Zielthread schreiben können, der später ausgeführt wird (via WriteProcessMemory(), SetThreadContext(), ResumeThread(), CreateThread()).
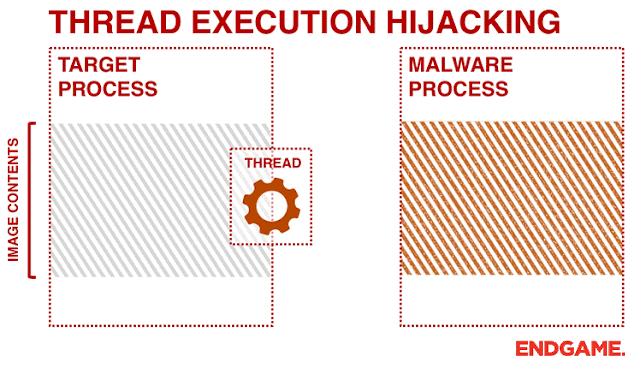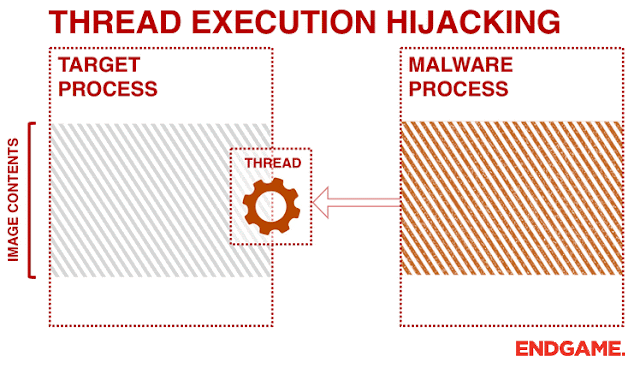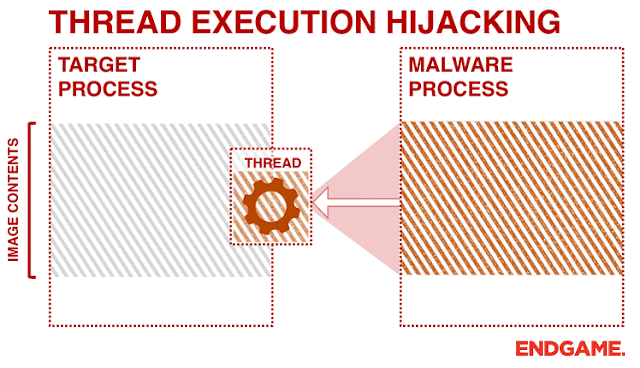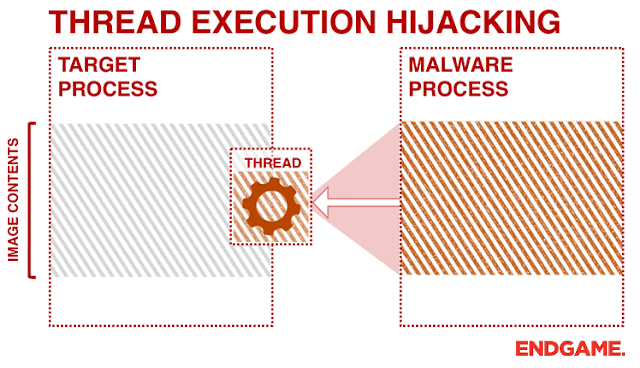
Beispiel-GIF

Alternativtext

Verwendung

int main()
{
	System sys;
	Interceptor incp;
	Exception exp;

	sys.returnVersionState();
	if (sys.returnPrivilegeEscalationState())
	{
		std::cout << "Token Privileges Adjusted\n";
	}
	
	if (DWORD m_procId = incp.FindWin32ProcessId((PCHAR)m_win32ProcessName))
	{
		incp.ExecuteWin32Shellcode(m_procId);
	}

	system("PAUSE");
	return 0;
}

Weitere Informationen zum Thread Execution Hijacking

Klicken Sie auf den untenstehenden Link

https://capec.mitre.org/data/definitions/30.html

  • ntdll.dll
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





