

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
RemoteTLSCallbackInjection — Nutzung von TLS-Callbacks zur Ausführung einer Payload, ohne Threads in einem Remote-Prozess zu erzeugen. | Kitploit
Tools/GitHubGitHub/maldev-academy/remotetlscallbackinjection
ShellcodeLernen & BildungBinary-ExploitationLabs & Praxis
GitHubmaldev-academy/remotetlscallbackinjection

RemoteTLSCallbackInjection

Nutzung von TLS-Callbacks zur Ausführung einer Payload, ohne Threads in einem Remote-Prozess zu erzeugen.

Repository anzeigen
Teilen
2914950vor 2 JahrenVon Kitploit geprüft

Maldev Academy - RemoteTLSCallbackInjection

Schnelllinks

Maldev Academy Startseite

Maldev Academy Lehrplan

Verwandte Maldev Academy Module

Neues Modul 34: TLS-Callbacks für Anti-Debugging

Neues Modul 35: Threadless Injection

Überblick

Diese Methode nutzt TLS-Callbacks, um eine Payload auszuführen, ohne Threads in einem entfernten Prozess zu erzeugen. Diese Methode ist von Threadless Injection inspiriert, da RemoteTLSCallbackInjection keine API-Aufrufe tätigt, um die injizierte Payload auszulösen.

Implementierungsschritte

Der PoC folgt diesen Schritten:

  1. Erstellen Sie einen angehaltenen Prozess mithilfe der CreateProcessViaWinAPIsW-Funktion (z. B. RuntimeBroker.exe).
  2. Rufen Sie die Image-Basisadresse des entfernten Prozesses ab und lesen Sie die PE-Header des Prozesses.
  3. Rufen Sie eine Adresse einer TLS-Callback-Funktion ab.
  4. Patchen Sie einen festen Shellcode (d. h. g_FixedShellcode) mit zur Laufzeit ermittelten Werten. Dieser Shellcode ist dafür verantwortlich, sowohl die ursprünglichen Bytes als auch die Speicherberechtigung der TLS-Callback-Funktion wiederherzustellen.
  5. Injizieren Sie beide Shellcodes: g_FixedShellcode und die Haupt-Payload.
  6. Patchen Sie die Adresse der TLS-Callback-Funktion und ersetzen Sie sie durch die Adresse unserer injizierten Payload.
  7. Setzen Sie den Prozess fort.

Der g_FixedShellcode-Shellcode stellt dann sicher, dass die Haupt-Payload nur einmal ausgeführt wird, indem er die ursprüngliche Adresse des TLS-Callbacks wiederherstellt, bevor die Haupt-Payload aufgerufen wird. Ein TLS-Callback kann während der Lebensdauer eines Prozesses mehrmals ausgeführt werden. Daher ist es wichtig, die Anzahl der Auslösungen der Payload zu kontrollieren, indem der ursprüngliche Code-Pfad zur ursprünglichen TLS-Callback-Funktion wiederhergestellt wird.

Demo

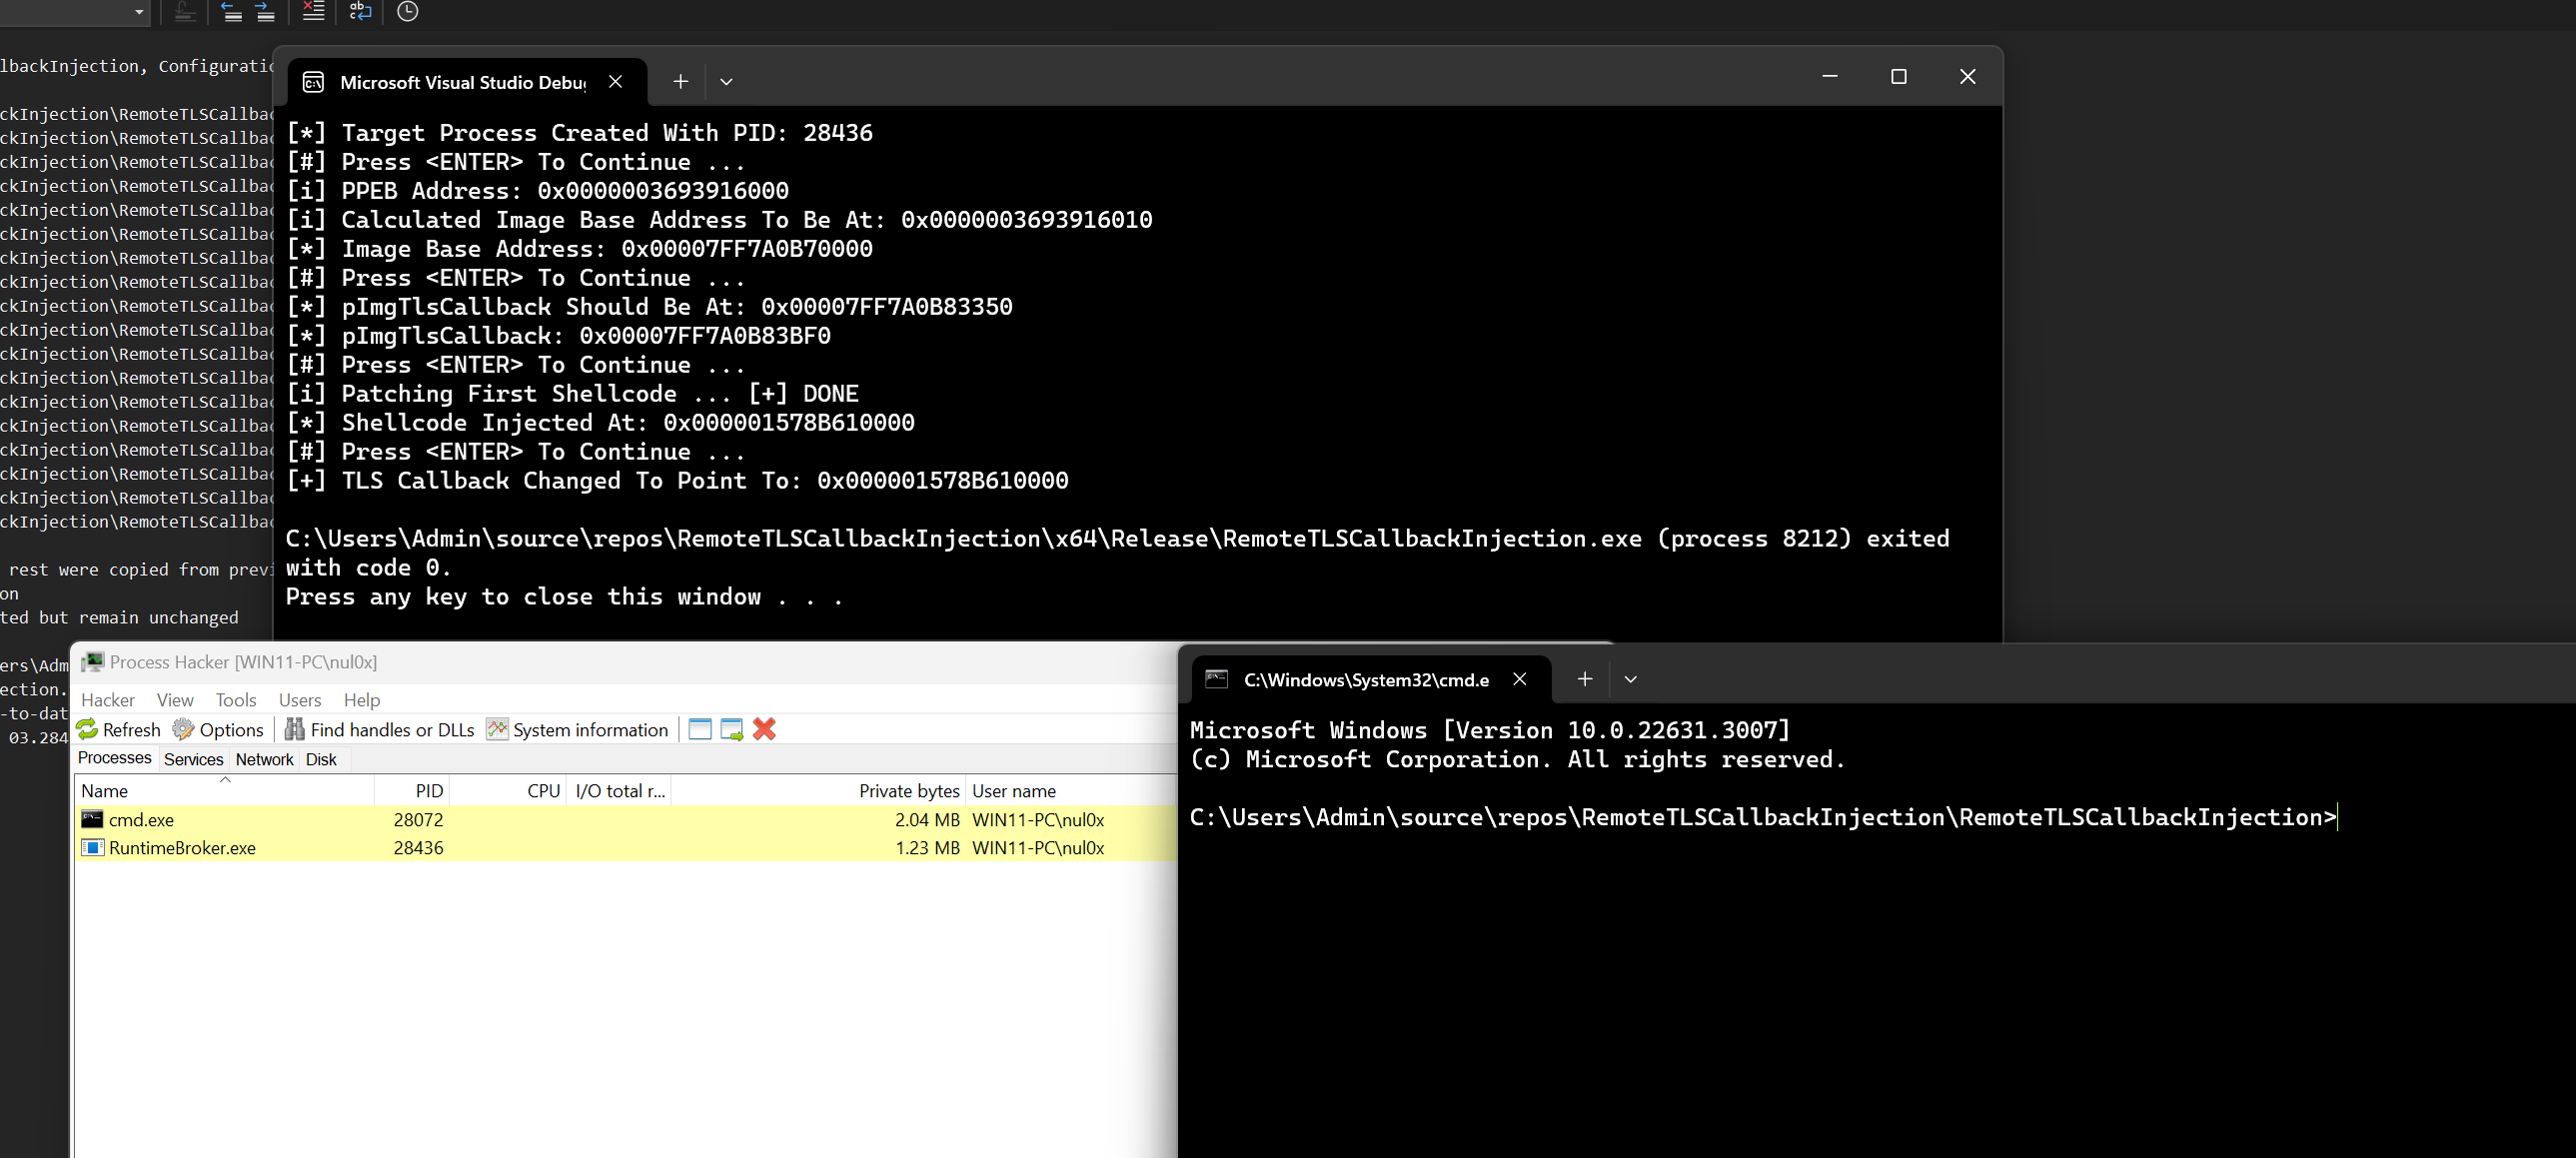
Das folgende Bild zeigt unsere Implementierung, RemoteTLSCallbackInjection.exe, die eine cmd.exe als Haupt-Payload startet.

demo
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





