Die ESP-IDF-native Wireless-Security-Plattform für ESP32.
Tiefgehende Wi-Fi- und BLE-Bewertung, Capture und Export auf Forschungsniveau sowie ein echtes App-Ökosystem. Direkt auf Espressifs ESP-IDF aufgebaut statt über den Arduino-Core, sodass neue Silizium- und Funkfunktionen zuerst verfügbar sind und keine Abstraktionsschicht zwischen GhostESP und der Hardware liegt.


⚠️ Flashe GhostESP nur mit dem offiziellen Flasher oder Bins aus unseren GitHub-Releases. Wir können die Integrität von Drittanbieter-Flashern und Mirrors nicht überprüfen und dafür keinen Support bieten.
⭐️ Gefällt dir GhostESP? Bitte gib dem Repo einen Stern. Das hilft sehr.
Was ist neu
v2.2: LoRa wird Dual-Stack, Captures werden reichhaltiger und die Erkennung wird breiter.
- LoRa: Meshtastic und MeshCore auf SX1262, zur Laufzeit umschaltbar, mit den offiziellen Apps über BLE. Verfügbar auf Heltec V3, T-Deck, CrowPanel Advance 2.4/2.8/4.3" und CrowPanel Advanced P4 7/9/10.1".
- Captures: Signal, Kanal und Rate pro Frame in Wireshark; 802.1Q/QinQ VLAN-Tags; Control-Frames (RTS/CTS/ACK) in EAPOL- und Wireshark-Captures.
- Erkennung: eine breitere BLE-Geräteerkennungsliste (Tile, SmartTag, Chipolo, AirPods, Apple Watch, FindMy, Fast Pair, Hörgeräte und mehr), plus
bledetect, mdnssniff und dualwd BLE + Wi-Fi Wardriving.
- Apps: Game Boy / Game Boy Color Emulator, Galerie-Ordner (Tools, System, Games, Communication, Media, Sensors) und eine reichhaltigere Plugin-UI-API.
- Quality of Life: Statusleisten-Uhr mit analogen und Sieben-Segment-Zifferblättern, Country-Auswahl, Row-Height-Einstellung, IR-TX/RX-Pin-Konfiguration zur Laufzeit, benutzerdefiniertes Channel-Hopping, USB-SD-Passthrough (S3) und T-Deck-Audio.
Früher: v2.1 (Revival) fügte On-Device-OTA mit Rollback-Schutz, das ST25R3916-NFC-Backend, den Cloud Store und GhostScript (sandboxed Lua) hinzu. v2.0 baute die UI neu auf und führte das native App-Ökosystem ein.
Vollständige Historie in CHANGELOG.md.
Erste Schritte
Warum GhostESP
GhostESP ist eine Plattform, keine Sammlung von Tools. Fünf Dinge heben es hervor:
- Auf ESP-IDF aufgebaut, nicht auf Arduino. Anders als Marauder und Bruce arbeitet GhostESP direkt gegen Espressifs SDK. Es erhält neue Chips und Funkfunktionen zuerst (802.15.4, Zigbee, 5 GHz auf dem C5) und tiefergehende Kontrolle über die Funkmodule, Speicher und Partitionen. Arduino-basierte Firmware kann dieselben APIs erreichen, nur nicht so direkt.
- Live-Capture und Analyse auf dem Gerät. Streame Traffic in Echtzeit über USB in Wireshark und durchsuche, inspiziere und konvertiere Captures (PCAP, hc22000, WiGLE, 802.15.4) direkt auf dem Gerät.
- GhostLink. Kopple zwei ESP32s, sodass eines das Funkmodul, die Tastatur und das Display des anderen steuert, mit BLE-Bridging zur Android-App, Split-Channel-Wardriving und Peer-OTA.
- Native Apps. SD-Apps mit eigenen Berechtigungen und eigenem Speicher, gebaut mit
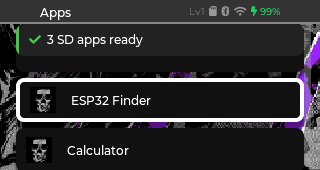
gbt und einem Plugin-SDK, installiert aus dem Cloud Store, plus eine Lua-Laufzeit für Skripte. Beispiele: Device Inspector, ESP32Finder, ein Doom-Port, ein QR-Generator.
- Ein Befehlssatz, viele Frontends. Steuere GhostESP über die On-Device-UI, die serielle CLI, das WebUI, die Flipper-Zero-App, die Android-App oder ein GhostLink-verbundenes Gerät – alle gegen dieselben Befehle.
Funktionen
WiFi-Funktionen
- Evil Portal (mit benutzerdefiniertem HTML aus dem Buffer via seriell)
- Deauth-/Disassoc-Angriffe
- Channel-Switch-Angriff
- GTK-Missbrauch / Client-Isolation-Tests
- EAPOL-Logoff-Angriff
- Karma (mit benutzerdefinierten SSID-Listen und benutzerdefiniertem Portal-Chaining)
- Beacon-Spam (einzeln/Liste/zufällig/Rickroll)
- AP-Scan / STA-Scan / scanall
- Mehrfachauswahl von APs und Stationen
- Probe-Request-Listening (mit automatisch erzeugtem Evil Twin)
- Handshake- + PMKID-Capture
- WiFi-Capture auf SD (PCAP) mit On-Device-PCAP-Browser + hc22000-Export
- USB-Dongle-Modus für Wireshark (extcap-Stream)
- Signal, Kanal und Rate pro Frame in Captures, plus 802.1Q/QinQ-VLAN-Tag- und Control-Frame-(RTS/CTS/ACK)-Unterstützung
- DHCP-Starvation
- ARP-/Port-/SSH-/Local-IP-Scanner
- mDNS-Discovery / NetBIOS-Scan / HTTP-Banner-Scan / SNMP-Probe (mit Varianten pro Host und pro Subnetz)
- Passiver Local-Name-Sniffer (
mdnssniff: mDNS/LLMNR/SSDP/NetBIOS) pro per ARP entdecktem Host
- WiFi-OUI-Vendor-Lookup
- WPA3/SAE-Angriffe (Flood + Compliance-Checker)
- Wardriving-Exporte (WiFi/BLE/GPS) + Sweep-CSV (WiFi/BLE/GPS/802.15.4)
- Split-Channel-Wardriving-Helfer via GhostLink
- Dual-Band-
dualwd-BLE-+-Wi-Fi-Koexistenz-Wardriving (PSRAM-Boards)
- RSSI-Tracking (AP/Station) mit Live-RSSI-Meter-Ansicht
- Drohnenerkennung / -Spoofing
- PineAP-Erkennung
- Flock-/Überwachungsdetektor
- WPS-Erkennung
- Pwnagotchi-artiger automatisierter Capture-Modus (Capture PWN)
- Kanalüberlastungsanalyse
- Benutzerdefinierte Channel-Hopping-Pläne für Angriffe, AP-/Station-Scans, Airspace Monitor und Packet-Hopping
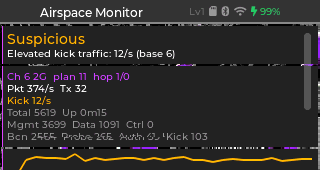
- WiFi Airspace Monitor (Echtzeit-Paket-/Bedrohungseinblicke, schnelles Channel-Hopping, Karten verdächtiger Geräte, Pakete/Sek.-Sparkline)
- DNS-Sinkhole (blocklist-basierte NXDOMAIN-Blockierung mit integrierten Blocklist-Downloads)
- Web-UI + Dateisystem + Remote-Command-Relay
BLE-Funktionen
- BLE-Scan-Modi (allgemein, AirTag, Flipper, roh)
- BLE-Advertisement-Scan mit OUI-Präfix-/Vendor-Filterung + RGB-Match-Pulsen
- BLE-Spam-Modi (Apple, Microsoft, Samsung, Google, Random) mit optionalem benutzerdefiniertem Advertiser-Namen (
blespam -name)
- AirTag-Scan / -Spoof / -Auswahl
- BLE-Paket-Capture
- BLE-Stream zu Wireshark
- Flipper-Finder + RSSI
- GATT-/Service-Scan + Enumeration pro Gerät + Geräte-Tracking (Live-RSSI-Meter)
- BLE-Wardriving
- BLE-Skimmer-Erkennung
- BLE-Geräteerkennungsscan (
bledetect) mit Listen-, Track- und AirTag-Spoof-Aktionen: Tile, Samsung SmartTag, Chipolo, AirPods (pro Modell), Apple Watch, generische FindMy-Klone, Fast Pair / Find Hub, Hörgeräte, Exposure Beacons und Chameleon Ultra
- Drohnen-/OpenDroneID-Scan / -Liste / -Track / -Spoof
- Aerial-(Drohnen-)Detektor mit Bedrohungsklassifizierung
- GhostLink-BLE-Bridge zur Android-Begleit-App


 ghostesp-revival/ghostesp
