
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
599 Ergebnisse
pwnspoof preview

pwnspoof

GitHubpunk-security/pwnspoof

Pwnspoof Repository

information-gatheringctfthreat-intelligence+4
266vor 3 Jahren
ad-honeypot-autodeploy preview

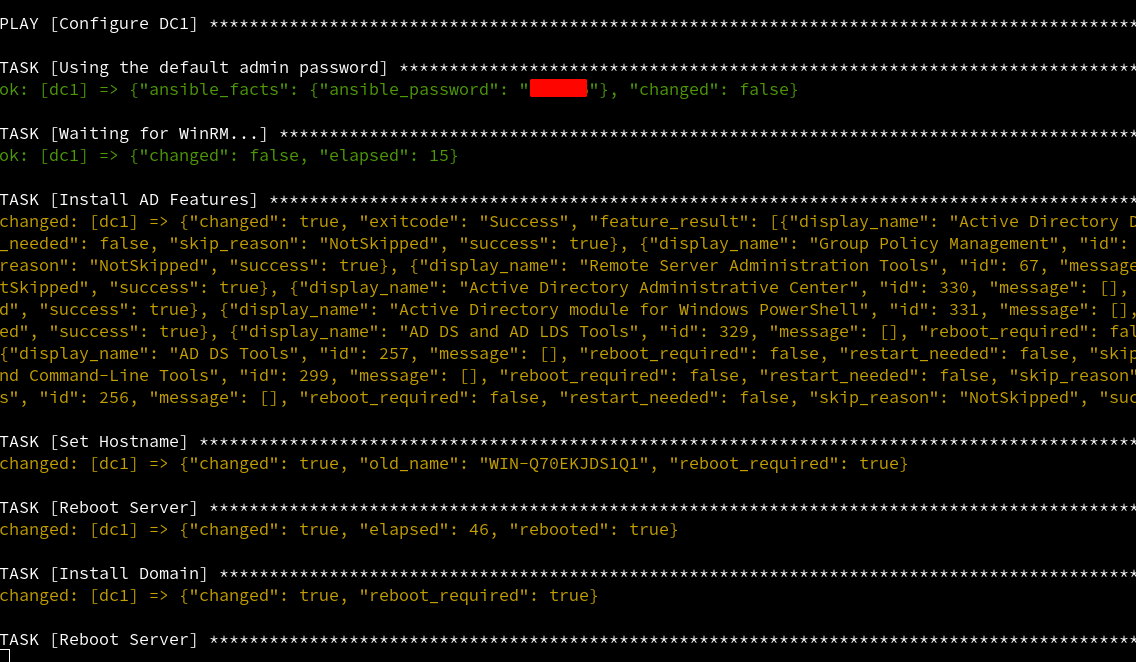
ad-honeypot-autodeploy

GitHubtothi/ad-honeypot-autodeploy

Vollautomatische Bereitstellung einer kleinen, absichtlich unsicheren, angreifbaren Windows-Domäne für einen RDP-Honeypot.

penetration-testingthreat-intelligenceeducation+3
259vor 4 Jahren
crowdsec preview

crowdsec

GitHubcrowdsecurity/crowdsec

Open-Source-IDS/IPS- und WAF-Engine, die Protokolle und HTTP-Anfragen analysiert, um bösartige IPs zu erkennen und zu blockieren. Dabei wird eine…
defensive-toolsthreat-feeds-aggregatorsids-ips-evasion+6
14.5kvor 0 Tagen
AzureHunter preview

AzureHunter

GitHubdarkquasar/azurehunter

Ein Cloud-Forensics-PowerShell-Modul zur Ausführung von Threat-Hunting-Playbooks auf Daten aus Azure und O365.
information-gatheringdigital-forensicscloud-security+3
795vor 3 Jahren
RsWindowsThingies preview

RsWindowsThingies

GitHubforensicmatt/rswindowsthingies

Rust-basiertes Windows-Forensik-Toolkit für Echtzeit-MFT-Überwachung, Ereignisprotokoll-Streaming und Kanalaufzählung, das Live-Systemanalyse und…
digital-forensicsincident-responselog-analysis
23vor 6 Jahren
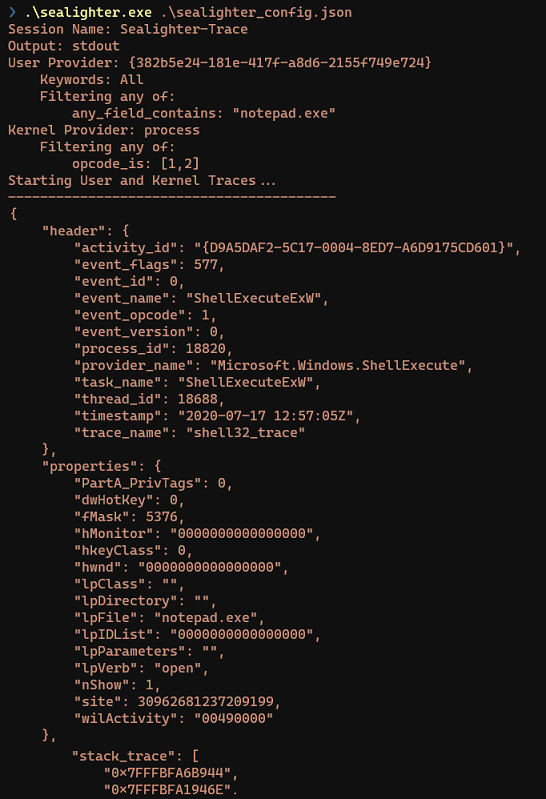
Sealighter preview

Sealighter

GitHubpathtofile/sealighter

ETW- und WPP-Tracing-Tool für Sicherheitsforschung. Abonniert mehrere Anbieter, parst Ereignisse automatisch in JSON und unterstützt erweiterte…
forensicslog-analysis
396vor 3 Jahren
etl-parser preview

etl-parser

GitHubairbus-cert/etl-parser

Parser für Event-Trace-Log-Dateien in reinem Python
reverse-engineeringforensicsdigital-forensics+1
156vor 5 Monaten
laurel preview

laurel

GitHubthreathunters-io/laurel

Linux-Audit-Logs für die SIEM-Nutzung transformieren
defensive-toolslog-analysis
851vor 15h 7m
Ox4Shell preview

Ox4Shell

GitHubox-eye/ox4shell

Log4Shell-Payloads mühelos entschleiern.

vulnerability-analysislog-analysis
167vor 4 Jahren
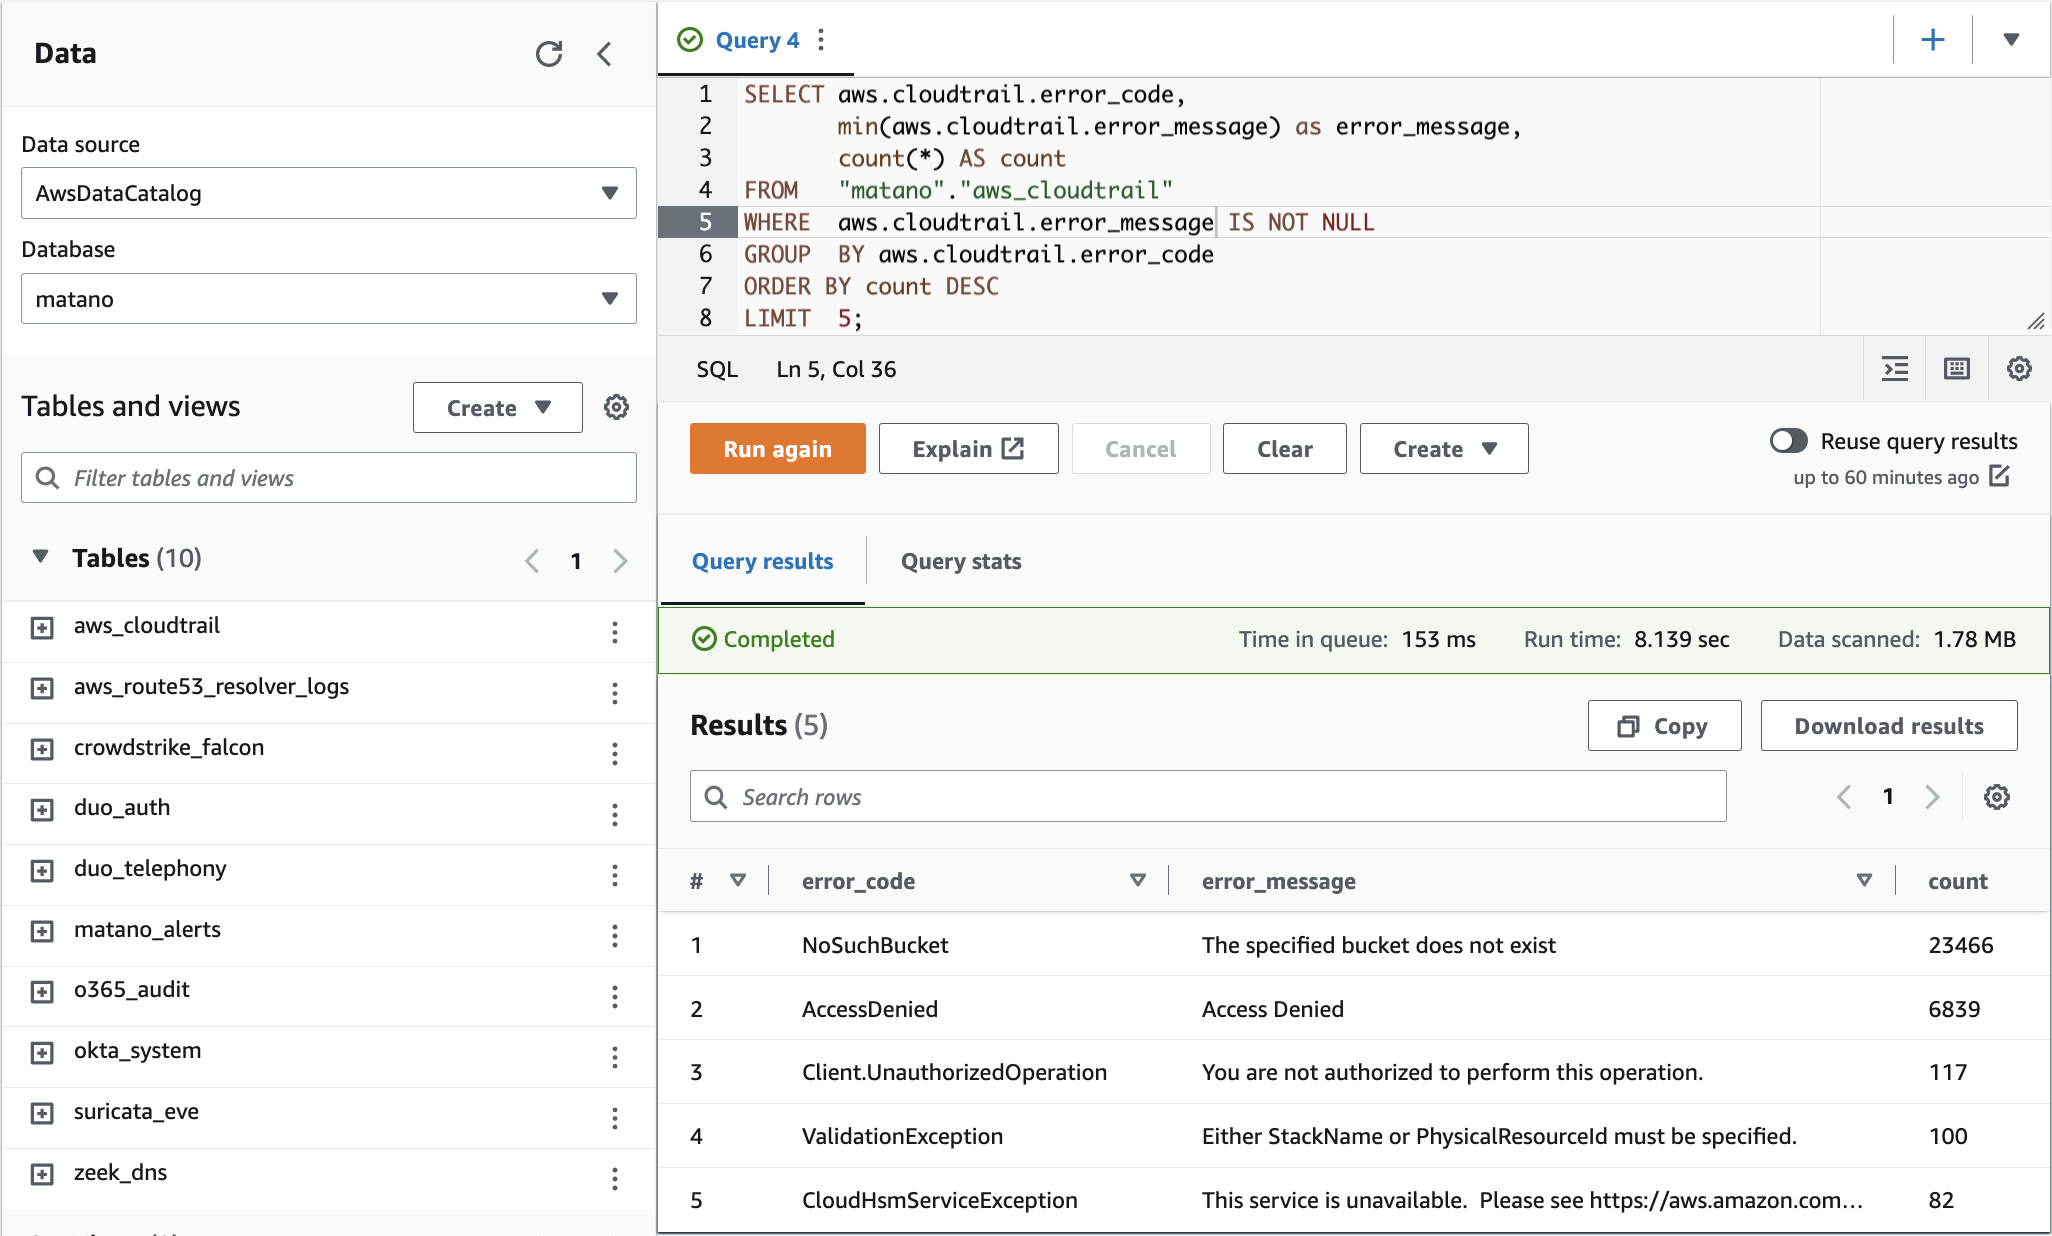
matano preview

matano

GitHubmatanolabs/matano

Open-Source-Sicherheitsdatenlake für Threat Hunting, Detection & Response und Cybersecurity-Analytik im Petabyte-Maßstab auf AWS
cloud-securitythreat-intelligenceincident-response+1
1.7kvor 1 Jahr
latma preview

latma

GitHubsilverfort-open-source/latma

Sammelt und analysiert AD- und Azure AD-Authentifizierungslogs, um Lateral-Movement-Angriffe mittels graphenbasierter Anomalieerkennung zu erkennen…
lateral-movementinformation-gatheringpenetration-testing+5
80vor 3 Jahren
Get-AppLockerEventlog preview

Get-AppLockerEventlog

GitHubromaissaadjailia/get-applockereventlog

Dies ist ein Repo zum Abrufen des Applocker-Ereignisprotokolls durch Parsen des win-event logs.

forensicsthreat-intelligenceincident-response+1
29vor 4 Jahren
aftermath preview

aftermath

GitHubjamf/aftermath

Swift-basiertes macOS-Incident-Response-Framework zur Sammlung und Analyse von Host-Artefakten, darunter Dateisystem-Zeitstempel, Browserdaten,…
memory-forensicsforensicsdigital-forensics+3
594vor 1 Jahr
winevt_logs_analysis preview

winevt_logs_analysis

GitHubgeorgi-i/winevt_logs_analysis

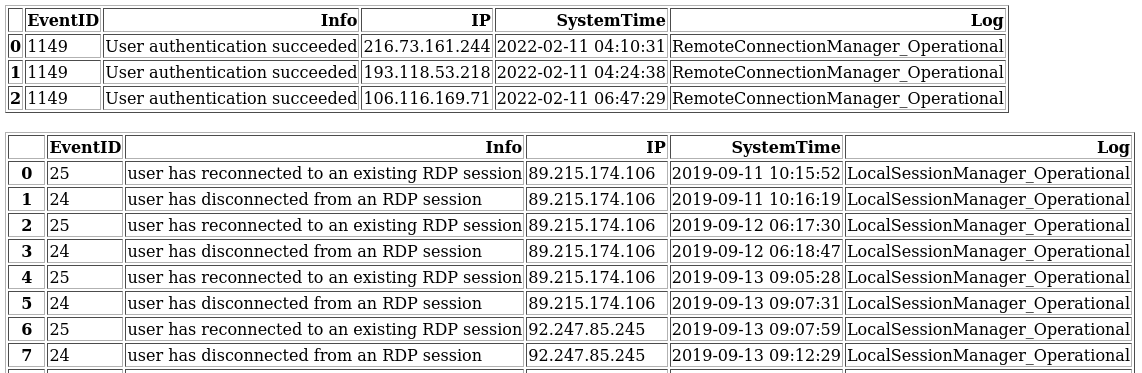
Analysiert Windows-.evtx-Protokolle, um Remote-Verbindungen und öffentliche IPs zu identifizieren, indem EventIDs im Zusammenhang mit…

forensicsdigital-forensicslog-analysis
24vor 3 Jahren
ThreatHound preview

ThreatHound

GitHubmazx0p/threathound

Automatisiertes Bedrohungsjagd- und Incident-Response-Tool für Windows-Ereignisprotokolle mit Sigma-Regelintegration, Echtzeiterkennung und…
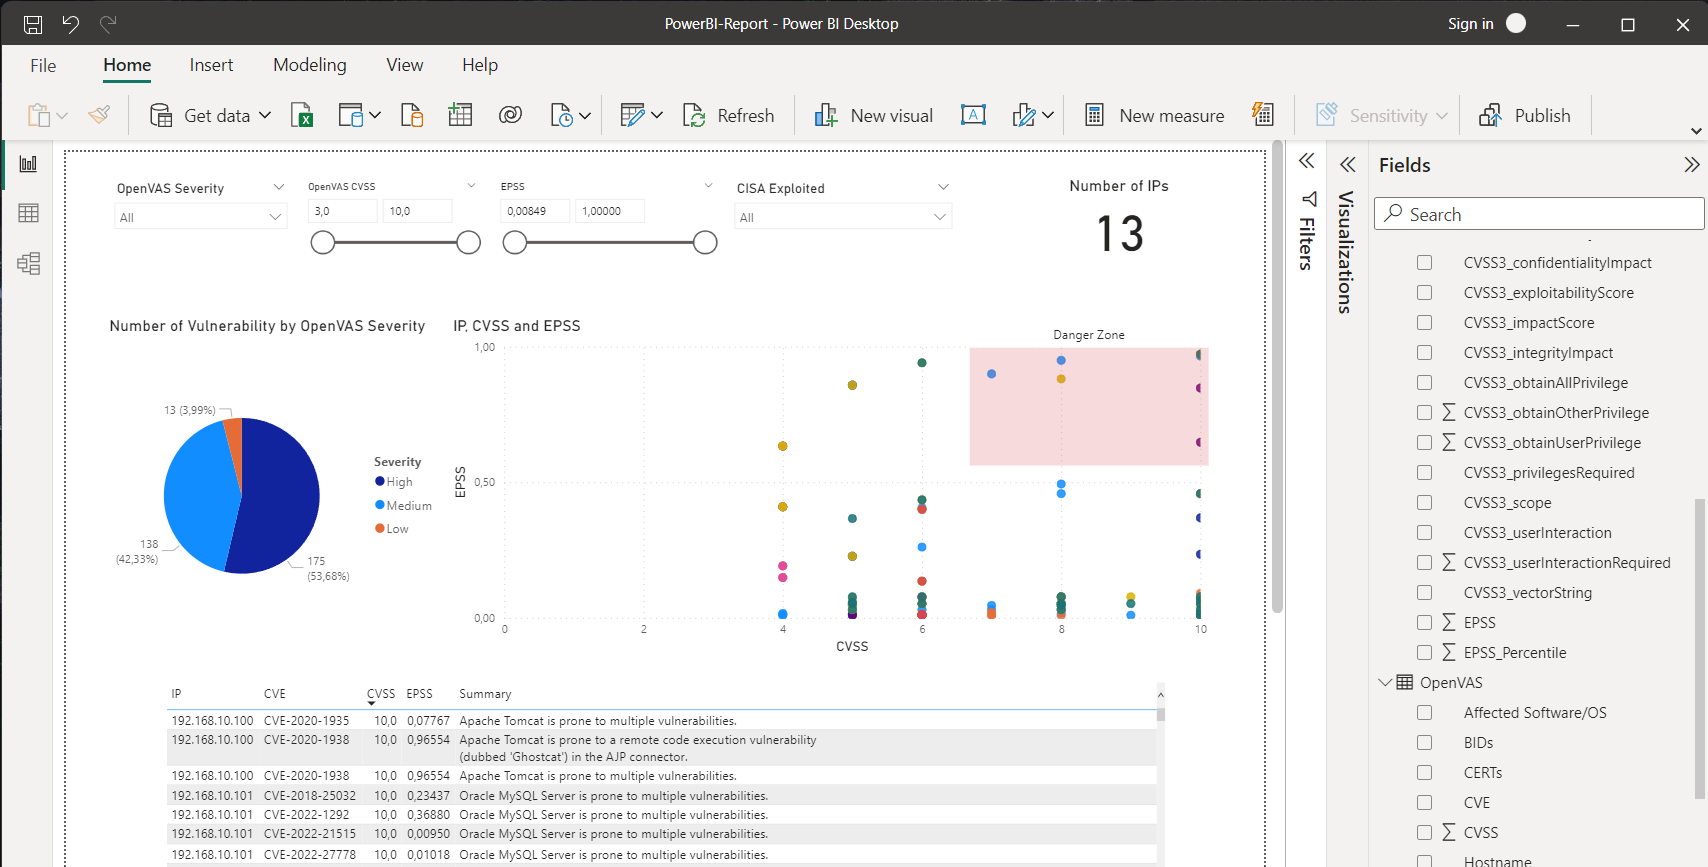
digital-forensicsthreat-intelligenceincident-response+1
160vor 2 Jahren
CVE-Vulnerability-Information-Downloader preview

CVE-Vulnerability-Information-Downloader

GitHubtrinitor/cve-vulnerability-information-downloader

Lädt CVSS-, EPSS- und CISA-Daten zu bekannten ausgenutzten Schwachstellen herunter und aggregiert sie in einheitlichen JSON/CSV-Dateien und einer…

vulnerability-scannersvulnerability-analysisutilities-frameworks+2
143vor 3 Jahren
IPBan preview

IPBan

GitHubdigitalruby/ipban

Automatisierter IP-Bann-Dienst, der fehlgeschlagene Anmeldeversuche aus Ereignisprotokollen und Dateien erkennt und Angreifer auf Windows und Linux…
defensive-toolsnetwork-securityintrusion-detection+1
2.2kvor 3 Monaten
MacOSThreatTrack preview

MacOSThreatTrack

GitHubab2pentest/macosthreattrack

Bash-Tool zur proaktiven Erkennung von schädlichen Aktivitäten auf macOS-Systemen.

information-gatheringdigital-forensicsincident-response+1
39vor 1 Jahr
Zurück1…282930…34Weiter
Log-Analyse — Tools — Seite 29 | Kitploit