
ThreatHound
ThreatHound ist ein fortschrittliches Cybersicherheitstool, das eine effiziente Bedrohungserkennung und -analyse von Windows-Ereignisprotokollen ermöglicht. Es bietet eine benutzerfreundliche Oberfläche für die Verwaltung und Analyse von Sicherheitsdaten. Zu den Hauptfunktionen gehören Protokollanalyse, Integration von Sigma-Regeln und Echtzeit-Bedrohungserkennung.
Hauptmerkmale:
- Automatisierung für die Bedrohungssuche, Kompromittierungsbewertung und Incident Response für Windows-Ereignisprotokolle
- Tägliches Herunterladen und Aktualisieren der Sigma-Regeln aus der Quelle
- Über 50 enthaltene Erkennungsregeln
- Unterstützung für über 2300 Erkennungsregeln für Sigma
- Dynamische Unterstützung neuer Sigma-Regeln und Hinzufügen zu den Erkennungsregeln
- Einfaches Hinzufügen beliebiger Erkennungsregeln Ihrer Wahl
- Sie können in mapping.py einfach neue Ereignisprotokoll-Quellentypen hinzufügen
- Sigma-Regelverwaltung: Nahtloses Verwalten und Verarbeiten von Sigma-Regeln.
V2-Funktionen:
- Schneller!!
- Speichern aller Ausgaben im CSV-Format mit vollständigen Details.
- Suchfunktion.
- Protokollanalyse: Analysieren Sie Protokolle mit benutzerdefinierten Zuordnungen und Filtern.
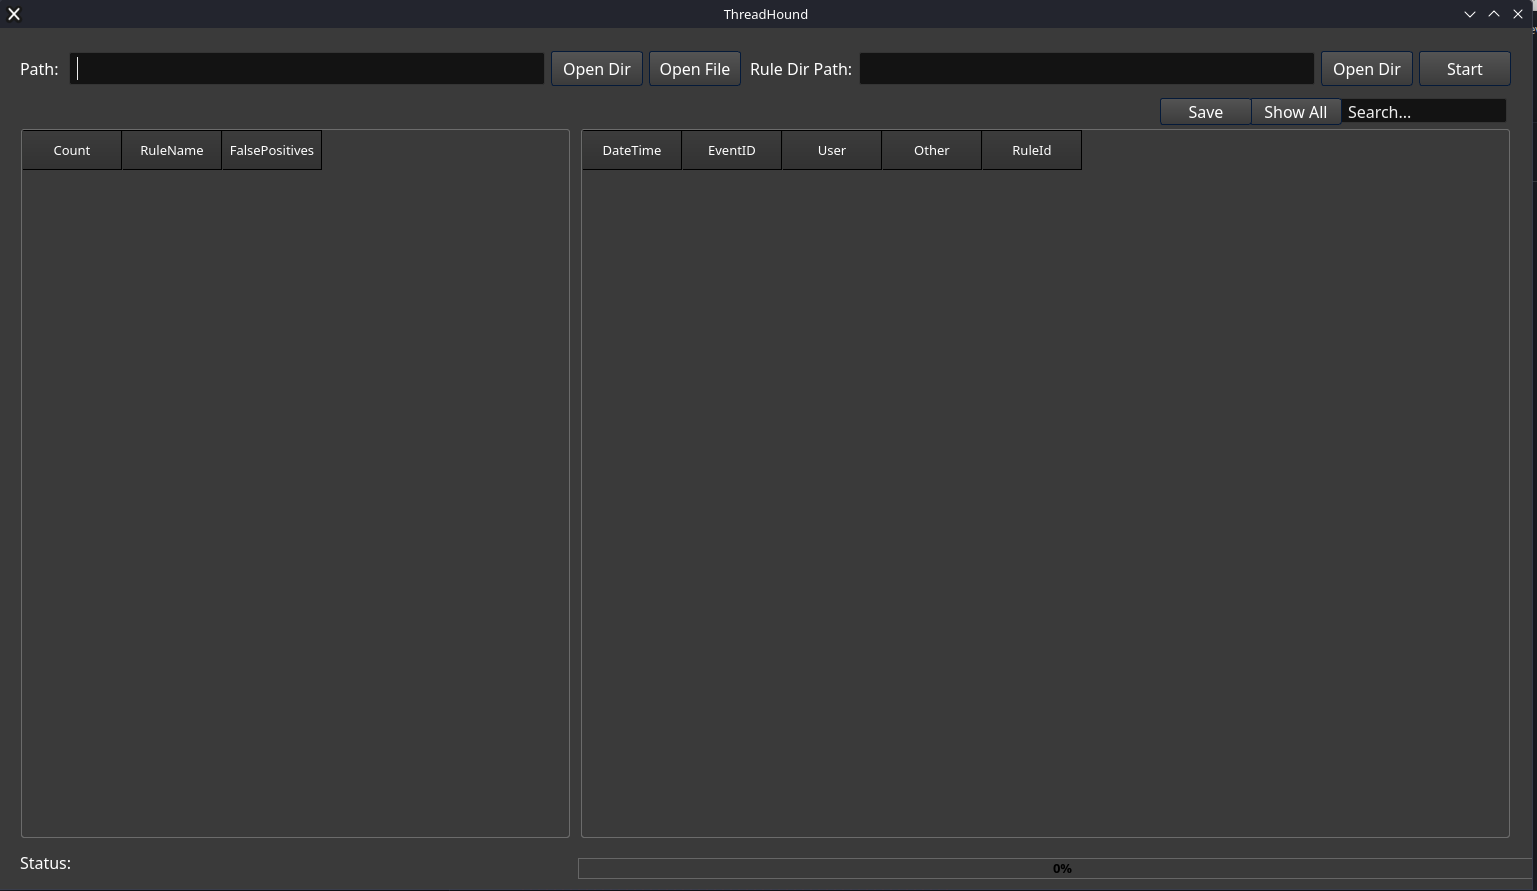
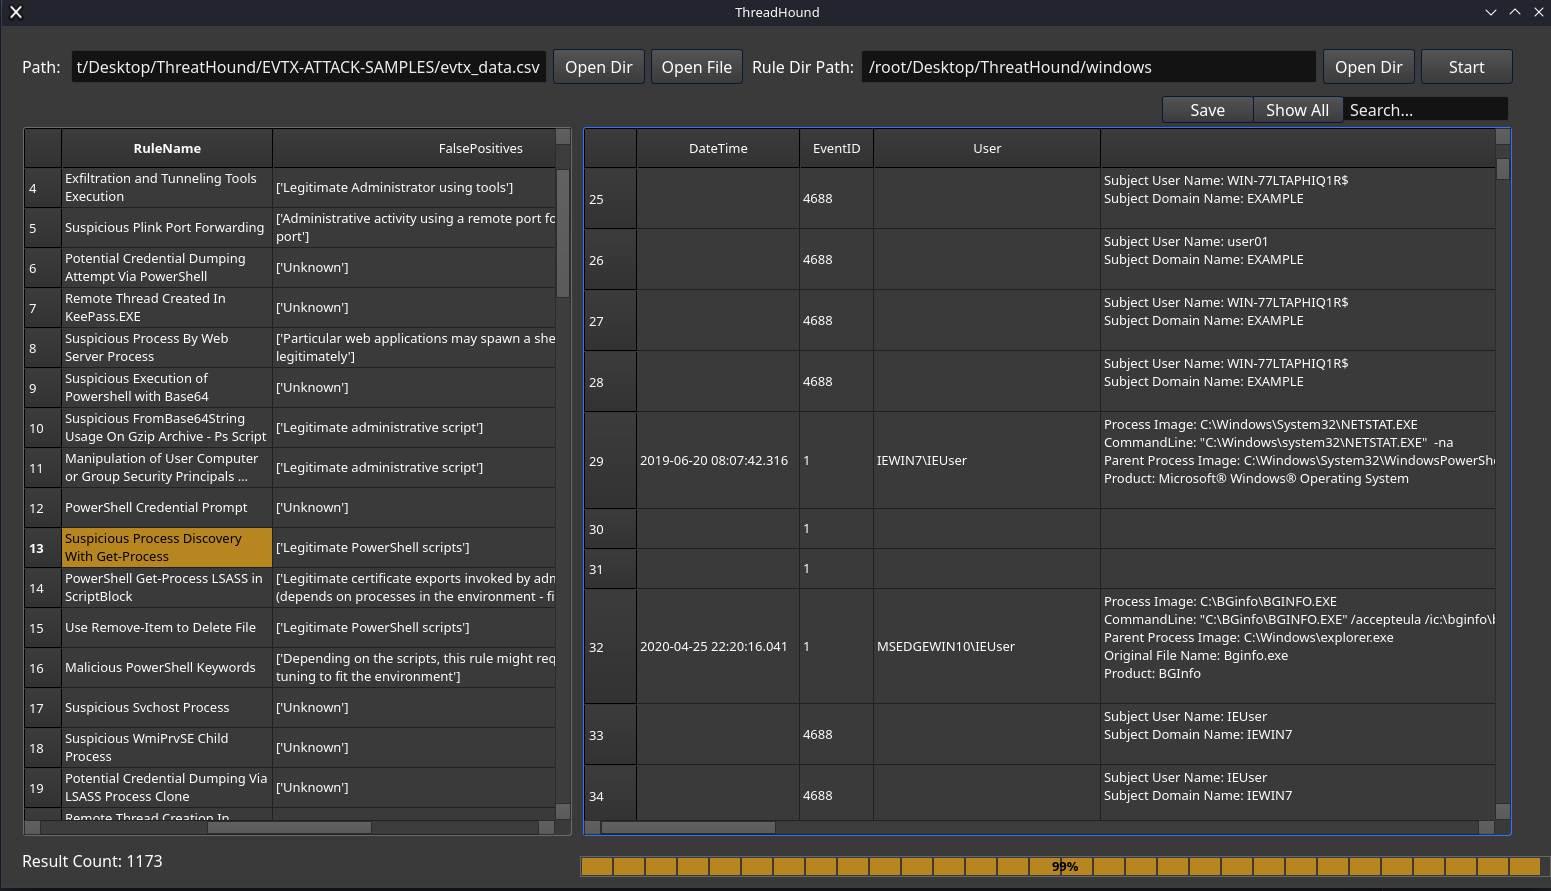
- Benutzeroberfläche: Intuitive GUI für einfache Interaktion und Visualisierung.
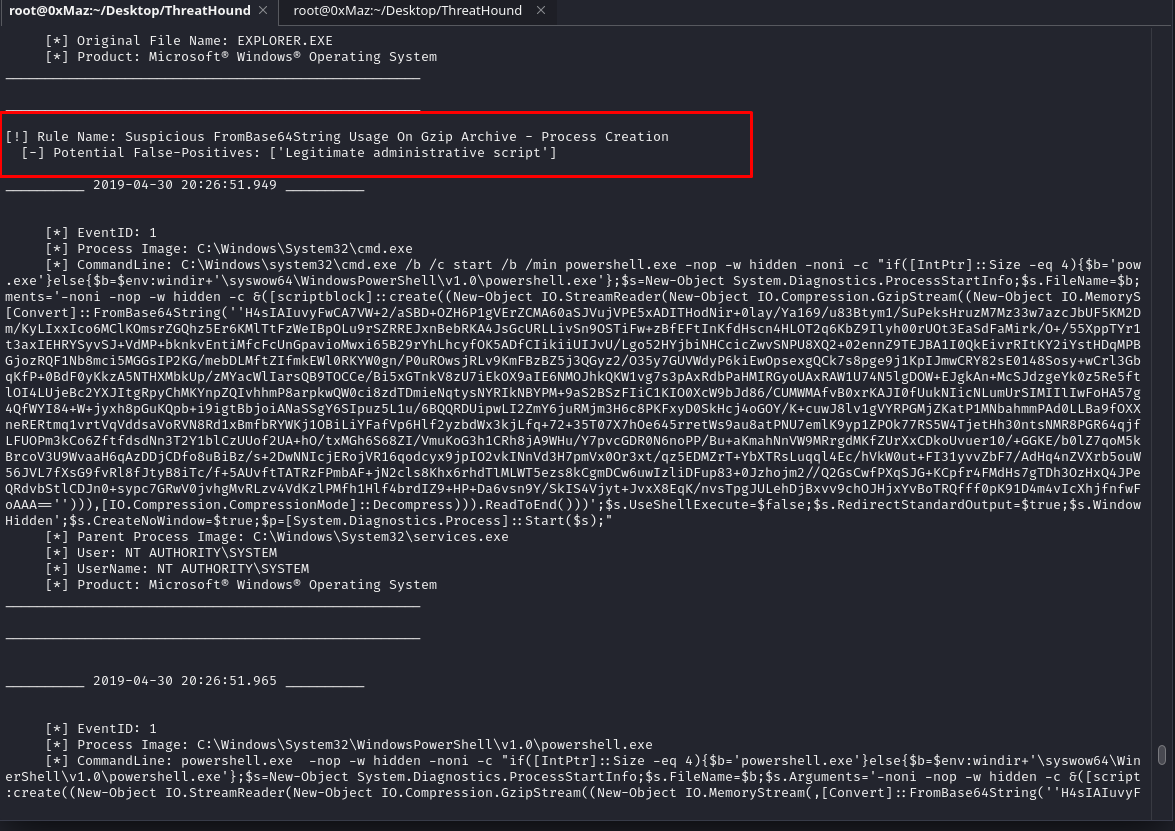
- Befehlszeilen-Schnittstelle: Sie können auch nur die Befehlszeile verwenden.
- Datenvisualisierung: Grafische Darstellung von Daten für bessere Einblicke.
- Echtzeitanalyse: Verarbeiten und Analysieren von Daten in Echtzeit.
- Anpassbarkeit: Einfach an unterschiedliche Cybersicherheitsanforderungen anpassbar.
- Kompatibilität: Plattformübergreifende Kompatibilität mit Unterstützung für verschiedene Datenformate.
Spezialfunktionen für DFIR-Experten:
- Forensische Datenanalyse: Ausgestattet mit Fähigkeiten zur Analyse forensischer Artefakte, die bei digitalen Untersuchungen helfen.
- Incident Response Toolkit: Bietet wesentliche Werkzeuge für die schnelle Reaktion auf Sicherheitsvorfälle und hilft DFIR-Teams, Bedrohungen schnell zu bewerten und darauf zu reagieren.
- Zeitachsenanalyse: Unterstützt die Erstellung und Analyse von Ereigniszeitachsen, die für das Verständnis der Abfolge von Aktivitäten während eines Vorfalls entscheidend sind.
- Artefaktkorrelation: Erleichtert die Korrelation verschiedener digitaler Artefakte und hilft bei der Identifizierung bösartiger Aktivitäten und Einbruchspunkte.
- Protokollkonsolidierung und -analyse: Aggregiert und analysiert Protokolle aus verschiedenen Quellen und bietet einen umfassenden Überblick über sicherheitsrelevante Ereignisse.
- Integrationen mit forensischen Tools: Bietet Integrationsmöglichkeiten mit gängigen forensischen Werkzeugen und erhöht so den Nutzen im DFIR-Kontext.
Ideale Anwendungsfälle:
-
Sicherheitsüberwachung: Für Organisationen, die ihre Sicherheitsüberwachungsfähigkeiten verbessern möchten, bietet ThreatHound Echtzeitanalysen und Warnmeldungen.
-
Vorfalluntersuchung: Im Falle eines Sicherheitsvorfalls ermöglichen die detaillierten Analysefunktionen des Tools ein schnelles Verständnis und eine schnelle Reaktion.
-
Compliance und Berichterstattung: Mit seiner umfassenden Datenverarbeitung unterstützt ThreatHound bei der Einhaltung von Compliance-Standards und erstellt detaillierte Berichte für Prüfungszwecke.
-
Bildungs- und Schulungszwecke: Dank seiner benutzerfreundlichen Oberfläche und des umfassenden Funktionsumfangs ist ThreatHound ein hervorragendes Werkzeug für Bildungsumgebungen, die sich auf Cybersicherheitsschulungen konzentrieren.
Ich habe Folgendes entwickelt:
- Ein dediziertes Backend zur Unterstützung von Sigma-Regeln für Python
- Ein dediziertes Backend zum Parsen von EVTX für Python
- Ein dediziertes Backend für den Abgleich zwischen CSV und den Sigma-Regeln
- Ein dediziertes Backend für den Abgleich zwischen EVTX und den Sigma-Regeln
Aufgaben:
Installation:
$ git clone https://github.com/MazX0p/ThreatHound.git
$ cd ThreatHound
$ pip3 install - r requirements.txt
$ pyhton3 ThreatHound.py
- Hinweis: glob unterstützt keine Pfade mit Leerzeichen in Ordnernamen. Bitte stellen Sie sicher, dass der Pfad des Tools keine Leerzeichen enthält (Ordnernamen).
Demo:

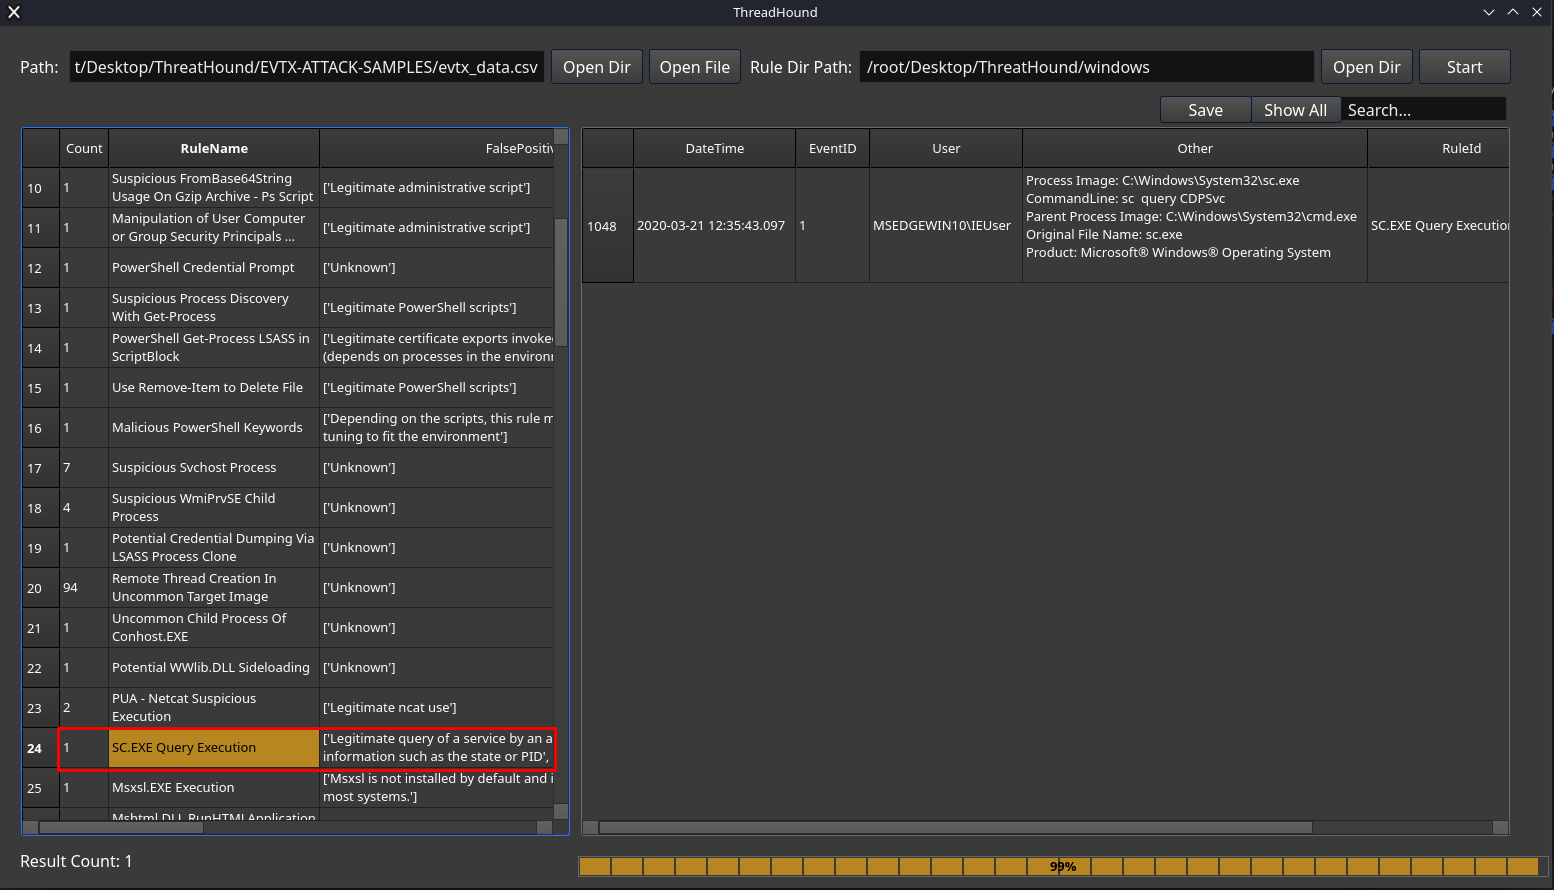
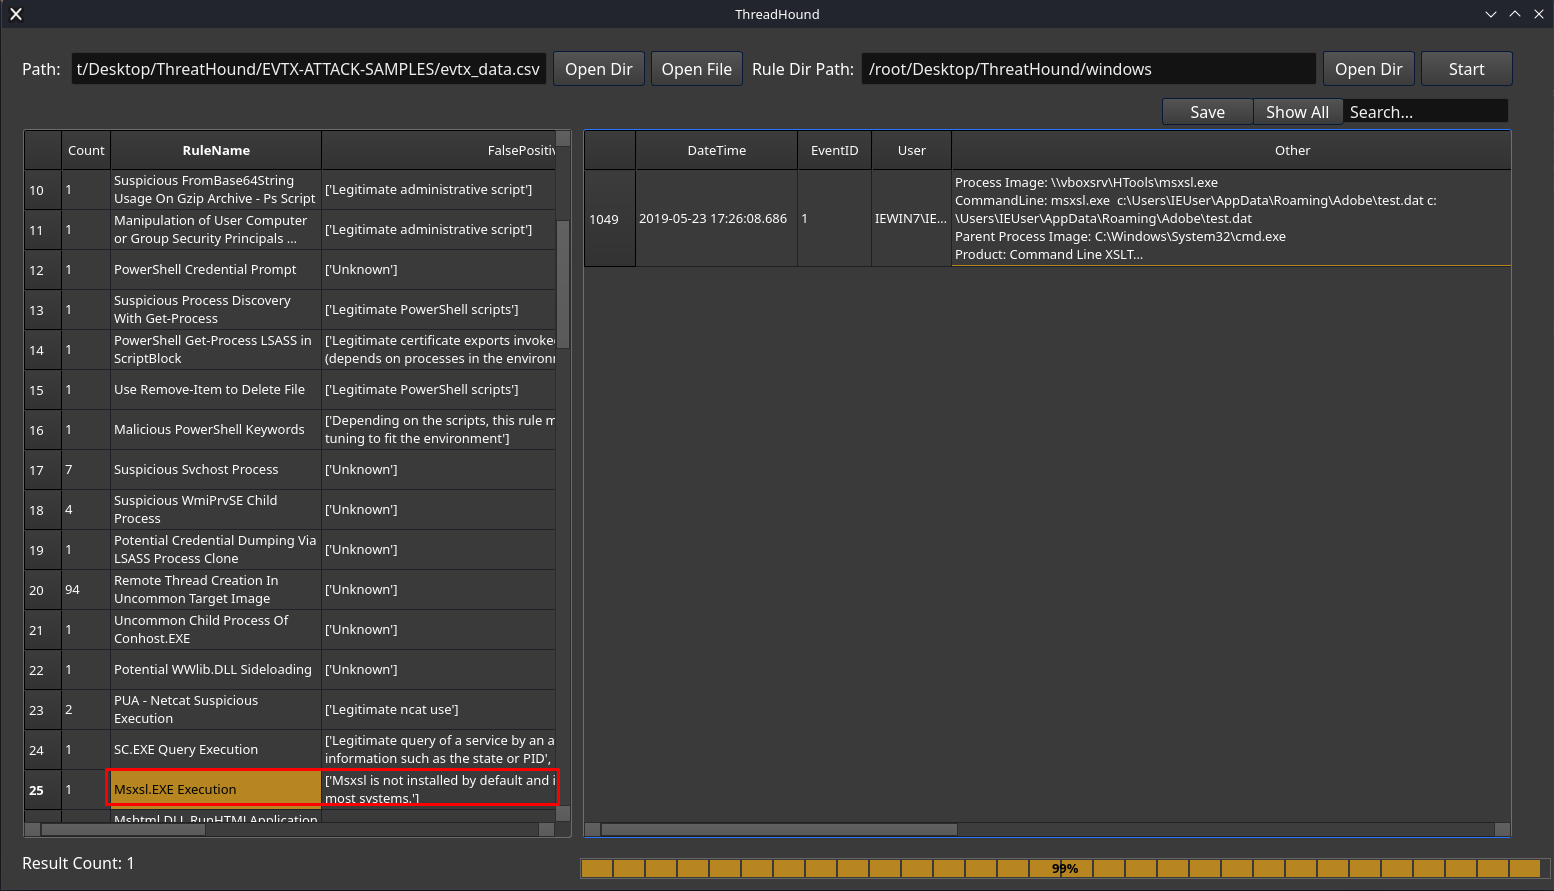
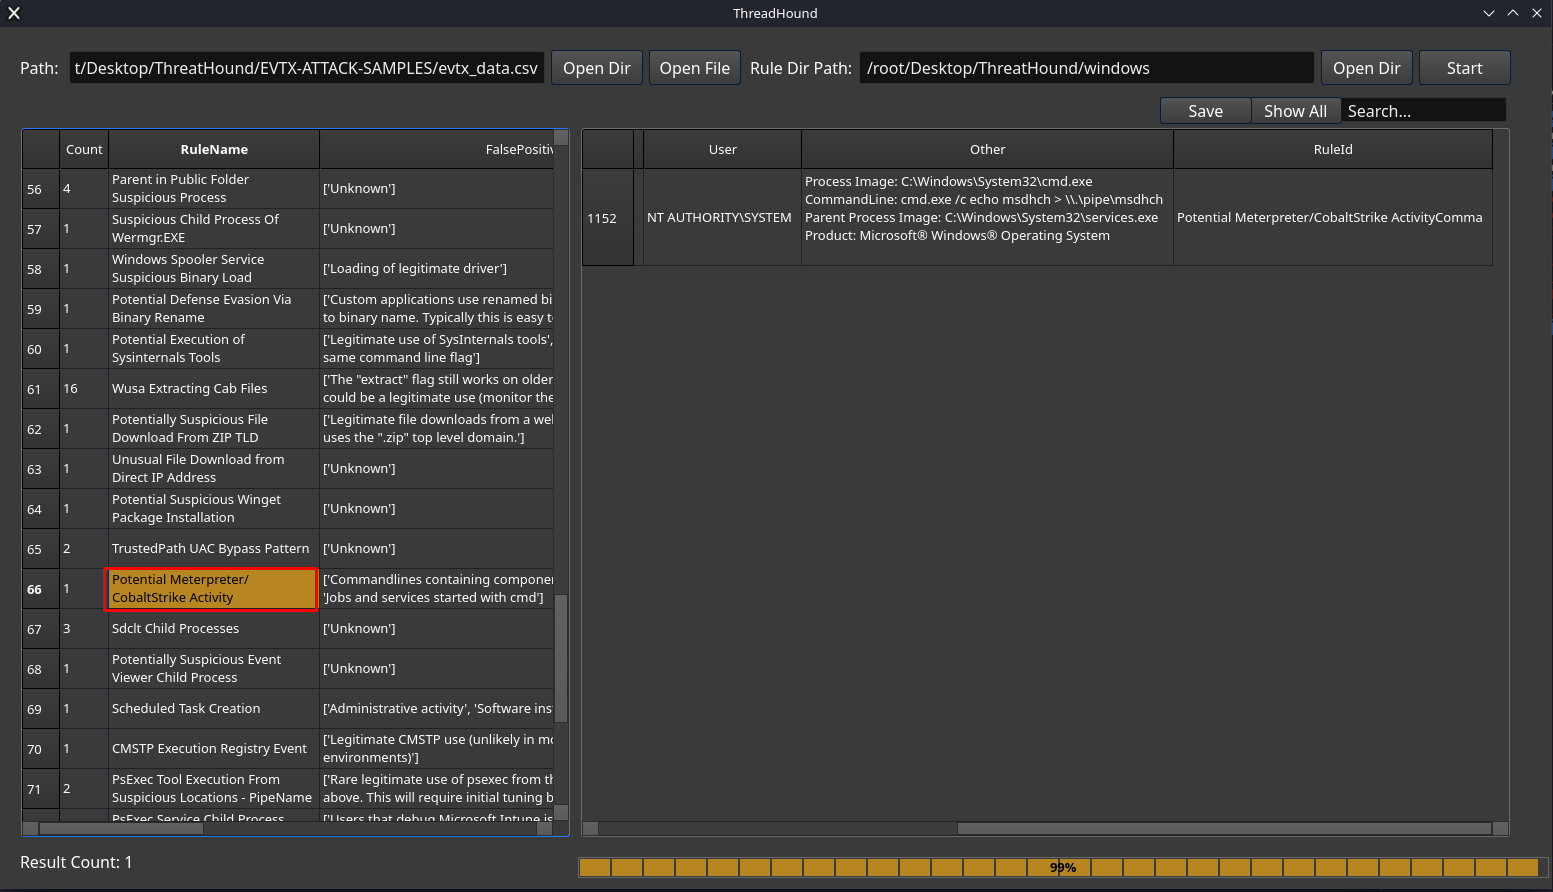
Screenshots:
GUI:
BEFEHLSZEILE:


 mazx0p/threathound







