

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/romaissaadjailia/get-applockereventlog
ForensikBedrohungsanalyseIncident ResponseLog-Analyse
GitHubromaissaadjailia/get-applockereventlog

Get-AppLockerEventlog

Dies ist ein Repo zum Abrufen des Applocker-Ereignisprotokolls durch Parsen des win-event logs.

Repository anzeigen
Teilen
29330vor 4 JahrenVon Kitploit geprüft

Get-AppLockerEventlog

BESCHREIBUNG

Dieses Skript parst alle Kanäle der Ereignisse aus dem Windows-Ereignisprotokoll, um alle Protokolle zu extrahieren, die sich auf AppLocker beziehen. Das Skript sammelt alle wichtigen Informationen zu den Ereignissen für forensische Zwecke, Bedrohungsjagd oder auch zur Fehlerbehebung. Hier sind die Protokolle, die wir aus dem Windows-Ereignisprotokoll abrufen:

  • EXE und DLL,
  • MSI und Skript,
  • Paketierte App-Bereitstellung,
  • Paketierte App-Ausführung.

Die Ausgabe:

  • Das Ergebnis wird auf dem Bildschirm angezeigt
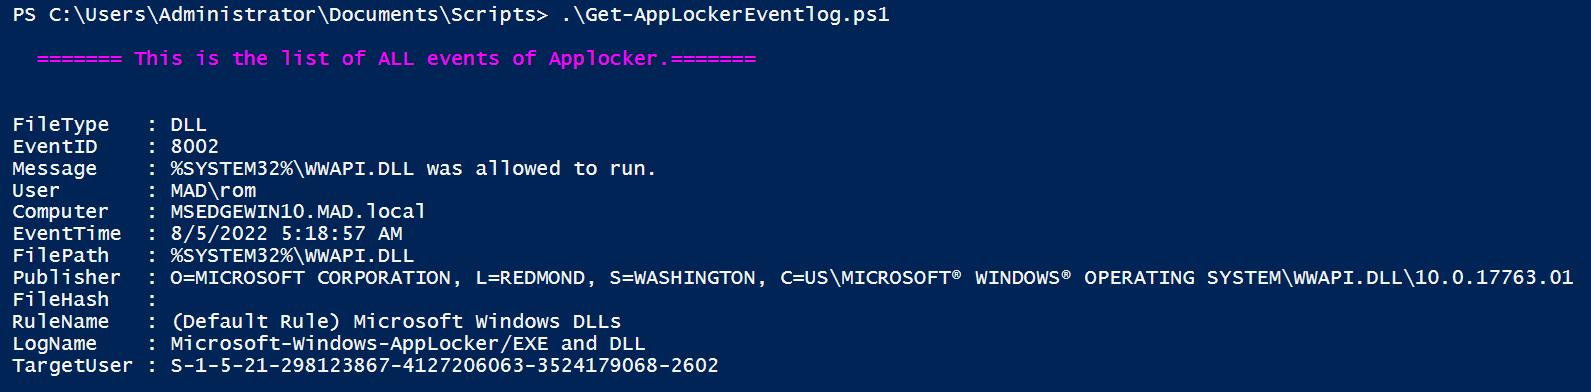
    alle

  • Und das Ergebnis wird in einer CSV-Datei gespeichert: AppLocker-log.csv
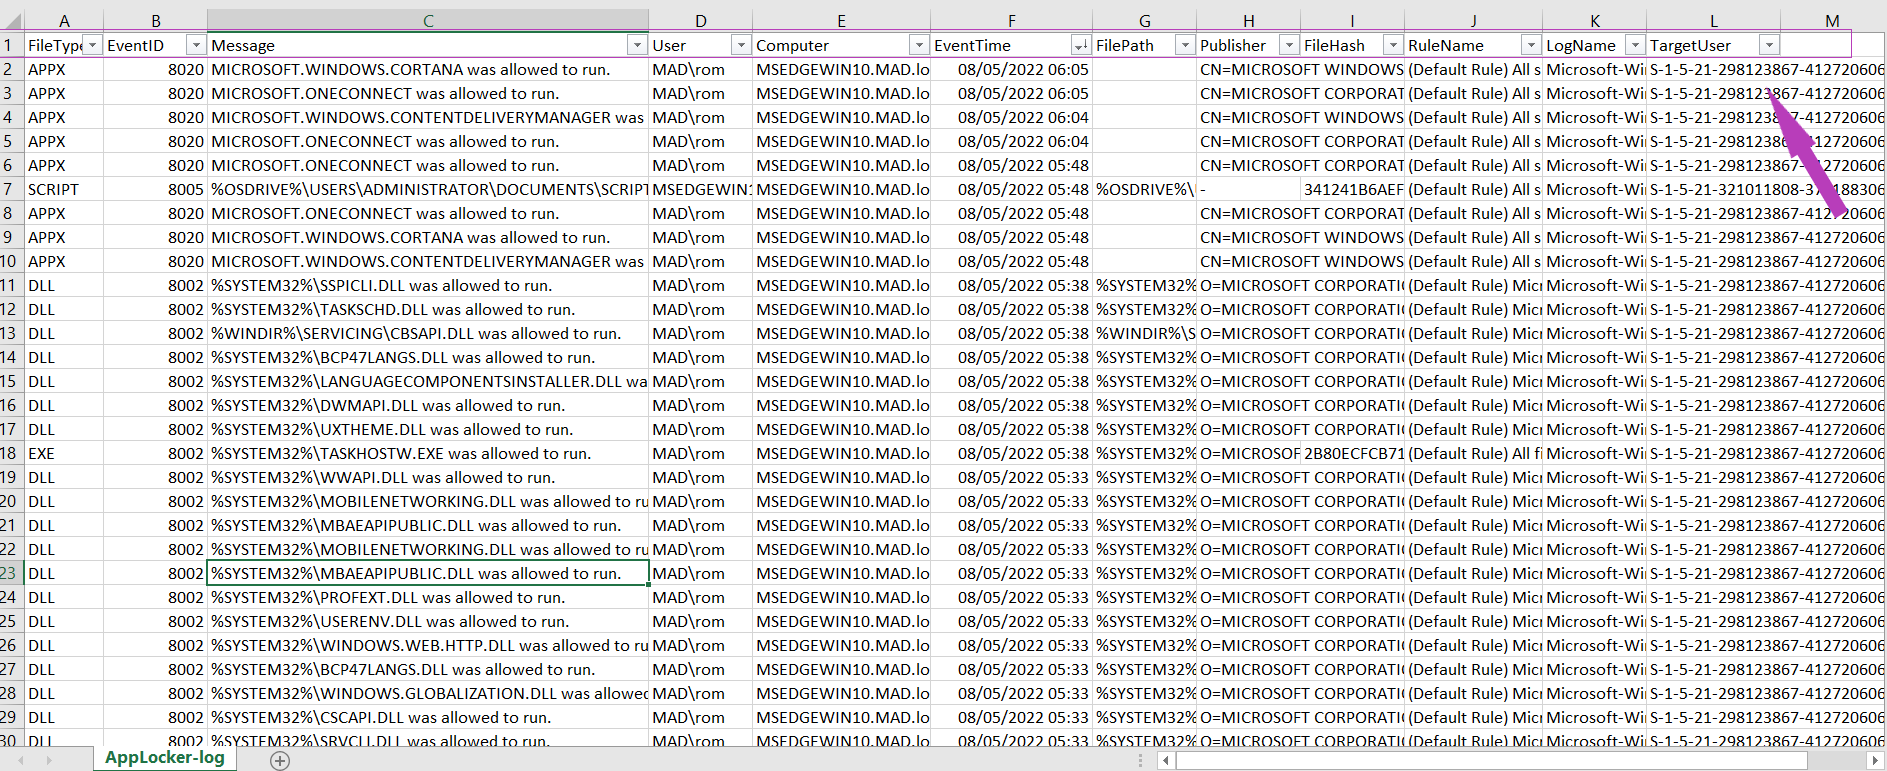
csv

Die wichtigen und nützlichen Informationen, die Sie mit diesem Skript erhalten, sind:

  • FileType,
  • EventID,
  • Message,
  • User,
  • Computer,
  • EventTime,
  • FilePath,
  • Publisher,
  • FileHash,
  • Package,
  • RuleName,
  • LogName,
  • TargetUser.

PARAMETER

HunType

Dieser Parameter gibt die Art der Ereignisse an, die Sie interessieren. Es gibt vier Werte für diesen Parameter:

1. All

Dies ruft alle AppLocker-Ereignisse ab, die für die Bedrohungsjagd, Forensik oder auch Fehlerbehebung interessant sind. Dies ist der Standardwert.

.\Get-AppLockerEventlog.ps1 -HunType All
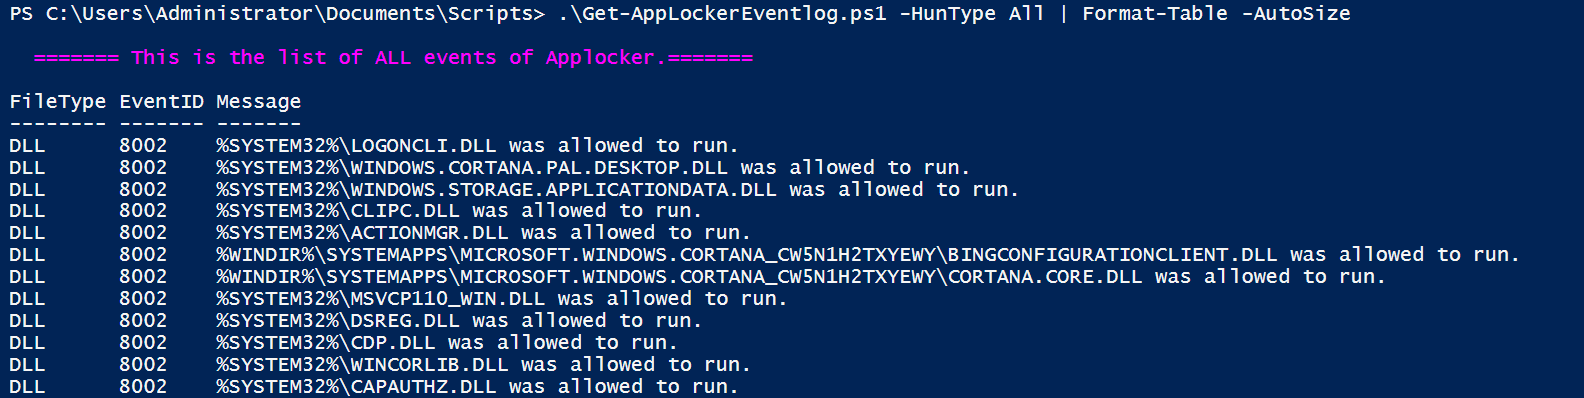
all

2. Block

Dies ruft alle Ereignisse ab, die durch das Blockieren einer Anwendung durch AppLocker ausgelöst werden. Diese Art ist kritisch für die Bedrohungsjagd oder Forensik und hat hohe Priorität, da sie auf böswillige Versuche hinweist oder ein guter Indikator für frühere böswillige Aktivitäten sein kann, um Abwehrmechanismen zu umgehen.

.\Get-AppLockerEventlog.ps1 -HunType Block |Format-Table -AutoSize
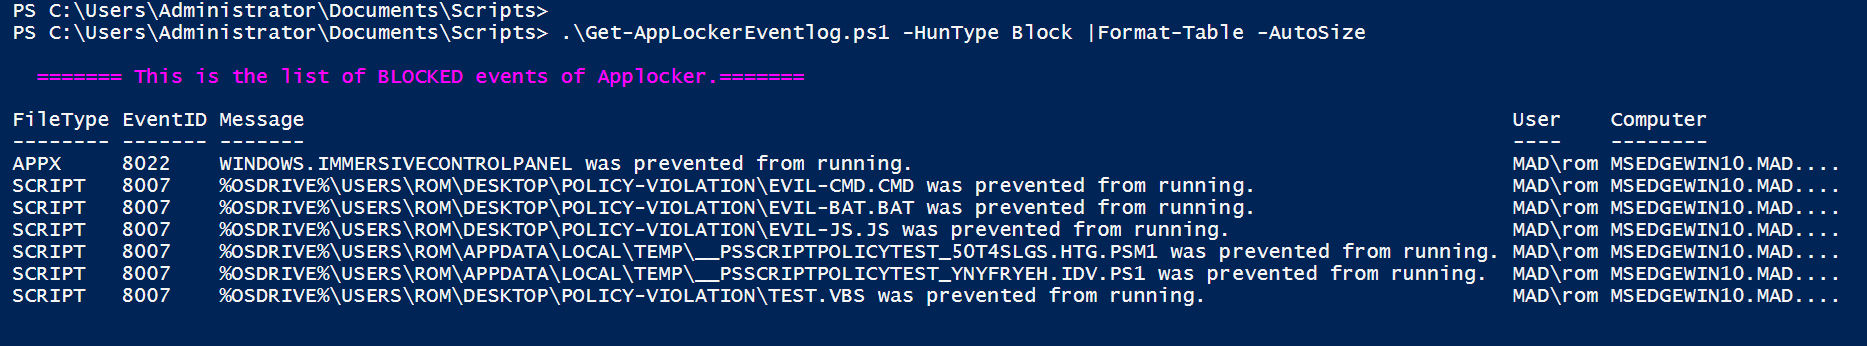
Block

3. Allow

Dies ruft alle Ereignisse ab, die durch das Zulassen einer Anwendung durch AppLocker ausgelöst werden. Für die Bedrohungsjagd oder Forensik sollten auch die zugelassenen Anwendungen überwacht werden, um mögliche Umgehungen oder Konfigurationsfehler zu erkennen.

.\Get-AppLockerEventlog.ps1 -HunType Allow | Format-Table -AutoSize
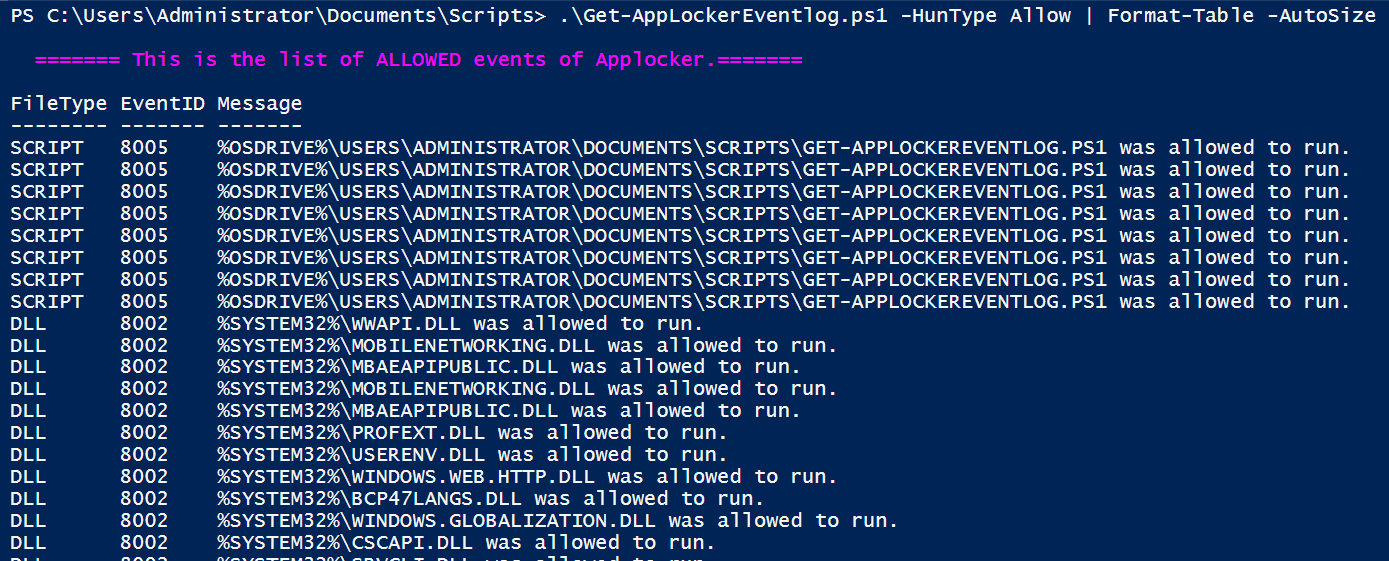
Allow

4. Audit

Dies ruft alle Ereignisse ab, die generiert werden, wenn AppLocker die Anwendung blockieren würde, falls der Erzwingungsmodus aktiviert wäre (Überwachungsmodus). Für die Bedrohungsjagd oder Forensik könnte dies auf Konfigurationsfehler, Nachlässigkeit des Administrators beim Umschalten des Modus oder sogar auf eine böswillige Aktion in der Überwachungsphase (Tuning-Phase) hinweisen.

 .\Get-AppLockerEventlog.ps1 -HunType Audit
 

Ressourcen

Zum besseren Verständnis von AppLocker:

  • Diving in AppLocker for Blue Team — Part 1

  • https://docs.microsoft.com/en-us/windows/security/threat-protection/windows-defender-application-control/applocker/using-event-viewer-with-applocker

Mitwirken

Dieses Projekt begrüßt Beiträge und Vorschläge.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





