Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
awesome-cybersecurity-blueteam — :computer:🛡️ Eine kuratierte Sammlung großartiger Ressourcen, Tools und anderer glänzender Dinge für Blue Teams in der Cybersicherheit. | Kitploit
Tools/GitHubGitHub/fabacab/awesome-cybersecurity-blueteam
DefensivwerkzeugeContainer-SicherheitNetzwerksicherheitCloud-SicherheitDevSecOpsBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)Lernen & BildungIncident Response
Kuratierte Ressourcen
Lernpfade & Kurse
Top in Lernpfade & Kurse Nr.18
GitHubfabacab/awesome-cybersecurity-blueteam

awesome-cybersecurity-blueteam

💻🛡️ Eine kuratierte Sammlung großartiger Ressourcen, Tools und anderer glänzender Dinge für Blue Teams in der Cybersicherheit.

Repository anzeigen
5.7k85296vor 2 JahrenVon Kitploit geprüft
Teilen

Awesome Cybersecurity Blue Team Awesome

Eine Sammlung großartiger Ressourcen, Tools und anderer glänzender Dinge für Cybersicherheits-Blue-Teams.

Cybersecurity-Blue-Teams sind Gruppen von Personen, die Sicherheitslücken in informationstechnischen Systemen identifizieren, die Wirksamkeit von Sicherheitsmaßnahmen überprüfen und die Systeme überwachen, um sicherzustellen, dass implementierte Verteidigungsmaßnahmen auch in Zukunft wirksam bleiben. Diese Liste ist zwar nicht ausschließlich, aber stark auf Freie Software-Projekte ausgerichtet und gegen proprietäre Produkte oder Unternehmensdienstleistungen. Für offensive TTPs siehe awesome-pentest.

Deine Beiträge und Vorschläge sind herzlich ♥ willkommen. (✿◕‿◕). Weitere Details findest du in den Beitragsrichtlinien. Dieses Werk ist lizenziert unter einer Creative Commons Attribution 4.0 International License.

Viele Cybersicherheitsfachleute ermöglichen rassistische staatliche Gewalt, wissentlich oder unwissentlich, indem sie Dienste für lokale, staatliche und bundesstaatliche Polizeibehörden erbringen oder anderweitig mit ähnlichen Institutionen kooperieren, die dies tun. Dieses Übel geschieht am häufigsten durch den Zwangsmechanismus der Beschäftigung unter Androhung des fehlenden Zugangs zu Nahrung, Unterkunft oder Gesundheitsversorgung. Trotz der öffentlichen Verfügbarkeit dieser Liste ist es die Absicht und Hoffnung des Betreuers, dass diese Liste die Menschen und Organisationen unterstützt, die daran arbeiten, einem solch massiven, wenn auch banalen Übel entgegenzuwirken.
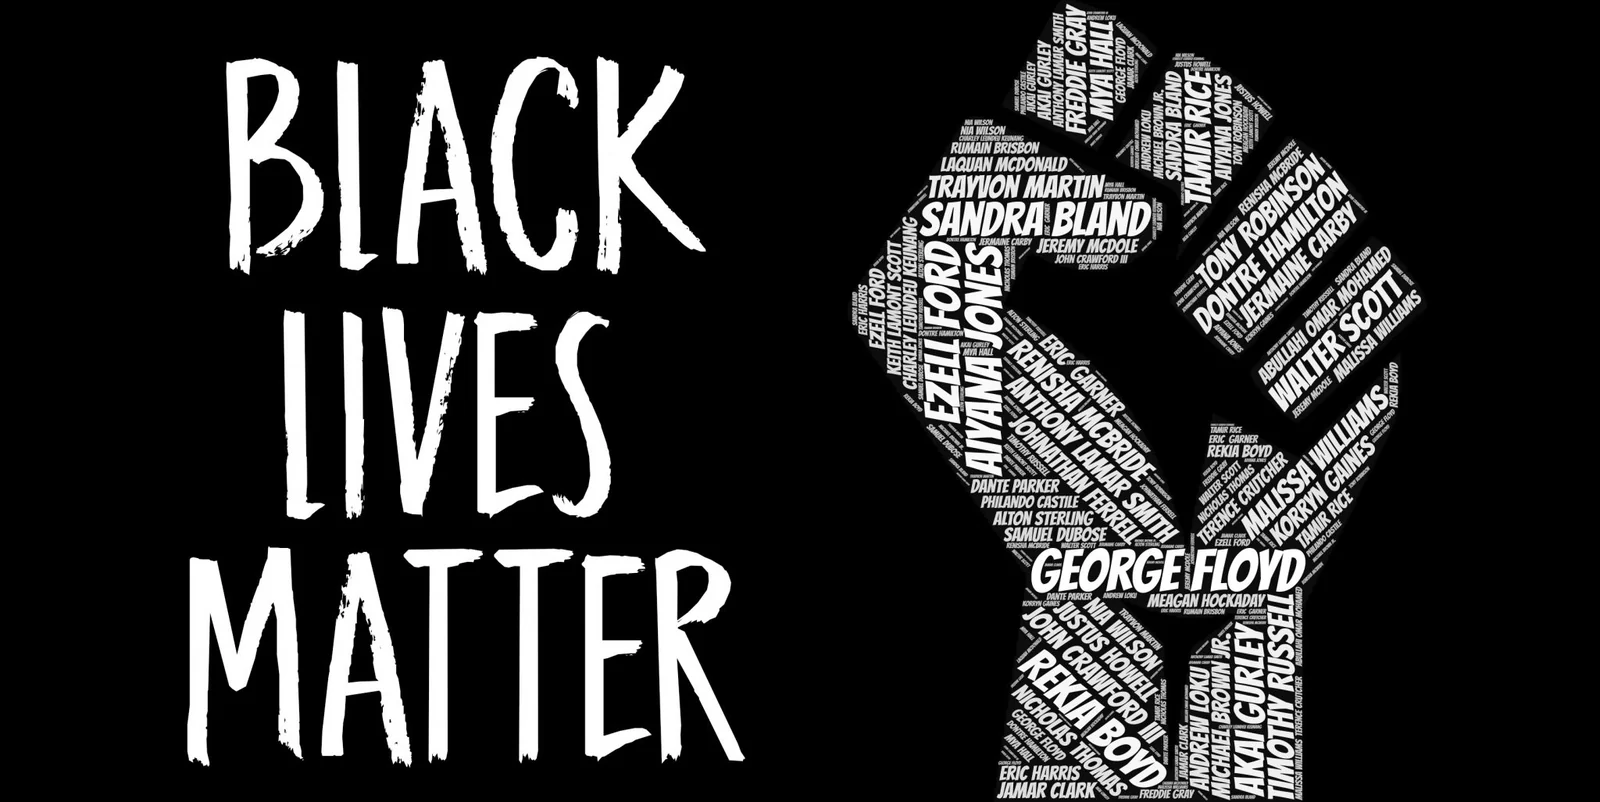
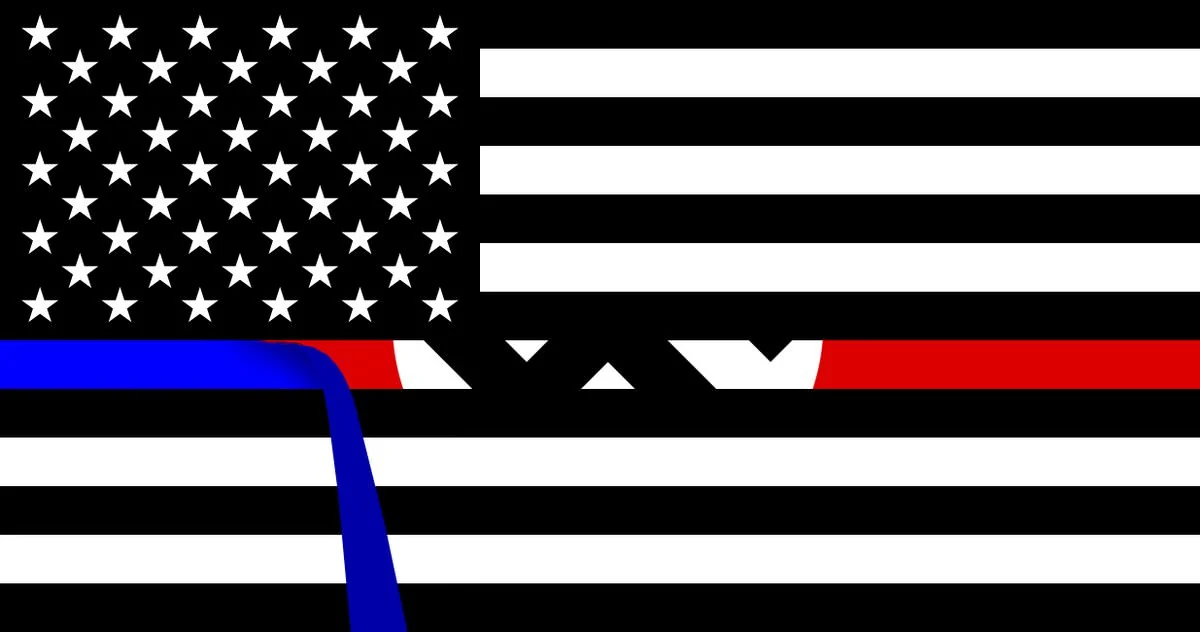
Bild einer erhobenen Faust, zusammengesetzt aus den Namen von Schwarzen Menschen, die durch steuerfinanzierte rassistische Polizeigewalt ermordet wurden.

Bild einer „Blue Lives Matter“-Flagge, bei der die dünne blaue Linie abgezogen wird, um darunter ein Nazi-Hakenkreuz zu offenbaren.

ENTFINANZIERT DIE POLIZEI.

Inhaltsverzeichnis

  • Automatisierung und Konvention
    • Codebibliotheken und Anbindungen
    • Security Orchestration, Automation, and Response (SOAR)
  • Sicherheit von Cloud-Plattformen
    • Verteilte Überwachung
    • Kubernetes
    • Service-Meshes
  • Kommunikationssicherheit (COMSEC)
  • DevSecOps
    • Anwendungs- oder Binary-Hardening
    • Compliance-Tests und -Berichterstattung
    • Dependency-Confusion
    • Fuzzing
    • Richtliniendurchsetzung
    • Lieferkettensicherheit
  • Honeypots
    • Tarpits
  • Host-basierte Tools
    • Sandboxes
  • Identität und AuthN/AuthZ
  • Incident-Response-Tools
    • IR-Management-Konsolen
    • Beweissammlung
  • Netzwerk-Perimeter-Verteidigung
    • Firewall-Appliances oder -Distributionen
  • Betriebssystem-Distributionen
  • Phishing-Sensibilisierung und -Meldung
  • Einsatzbereitschaftstraining und Wargaming
    • Analyse und Berichterstattung nach dem Einsatz
  • Sicherheitskonfigurationen
  • Sicherheitsüberwachung
    • Endpoint Detection and Response (EDR)
    • Network Security Monitoring (NSM)
    • Security Information and Event Management (SIEM)
    • Dienst- und Leistungsüberwachung
    • Threat Hunting
  • Threat Intelligence
    • Fingerprinting
    • Bedrohungssignatur-Pakete und -Sammlungen
  • Verteidigung von Tor-Onion-Diensten
  • Transportschicht-Verteidigung
    • Overlay- und Virtual Private Networks (VPNs)
  • macOS-basierte Verteidigung
  • Windows-basierte Verteidigung
    • Active Directory

Automatisierung und Konvention

  • Ansible Lockdown - Kuratierte Sammlung von Ansible-Rollen mit Informationssicherheits-Bezug, die sowohl geprüft als auch aktiv gepflegt werden.
  • Clevis - Steckbares Framework für automatische Entschlüsselung, das oft als Tang-Client verwendet wird.
  • DShell - Erweiterbares Netzwerkforensik-Analyseframework in Python, das die schnelle Entwicklung von Plugins zur Unterstützung der Analyse von Netzwerk-Paketerfassungen ermöglicht.
  • Dev-Sec.io - Server-Härtungsframework, das Ansible-, Chef- und Puppet-Implementierungen verschiedener Basis-Sicherheitskonfigurationen bereitstellt.
  • Password Manager Resources - Kollaborative, per Crowdsourcing erstellte Daten und Code, um die Passwortverwaltung zu verbessern.
  • peepdf - Skriptbarer PDF-Dateianalysator.
  • PyREBox - Per Python-Skripte steuerbare Reverse-Engineering-Sandbox auf Basis von QEMU.
  • Watchtower - Containerbasierte Lösung zur Automatisierung von Basis-Image-Updates für Docker-Container, die ein unbeaufsichtigtes Upgrade-Erlebnis bietet.

Codebibliotheken und Anbindungen

  • MultiScanner - Dateianalyse-Framework in Python, das bei der Auswertung einer Reihe von Dateien hilft, indem es automatisch eine Reihe von Tools darauf ausführt und die Ausgaben aggregiert.
  • Posh-VirusTotal - PowerShell-Schnittstelle zu den APIs von VirusTotal.com.
  • censys-python - Python-Wrapper für die Censys-REST-API.
  • libcrafter - C++-Bibliothek auf hohem Niveau zum Mitschneiden und Erzeugen von Netzwerkpaketen.
  • python-dshield - Pythonische Schnittstelle zur Internet Storm Center/DShield-API.
  • python-sandboxapi - Minimale, konsistente Python-API für die Erstellung von Integrationen mit Malware-Sandboxes.
  • python-stix2 - Python-APIs zum Serialisieren und Deserialisieren von Structured Threat Information eXpression (STIX)-JSON-Inhalten sowie übergeordnete APIs für häufige Aufgaben.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








