Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/mister-iks/pcybox-attackgraph
DefensivwerkzeugeNetzwerksicherheitCTFPenetrationstestsLernen & BildungRed TeamingLernpfade & KurseLabs & Praxis
Teilen
GitHub
mister-iks/pcybox-attackgraph

pcybox-attackgraph

Open-Source-Browser-Labor, um eine simulierte Infrastruktur aufzubauen, einen Angriff durch sie hindurch zu verfolgen und zu prüfen, ob deine Verteidigung funktioniert.

Repository anzeigenWebseite
478157vor 1 MonatNoch nicht geprüft

PCYBOX AttackGraph Logo

PCYBOX AttackGraph

Aufbauen. Angreifen. Verteidigen. Verstehen.

Ein Open-Source-Labor, das vollständig im Browser läuft: Baue eine simulierte Infrastruktur auf, beobachte, wie sich ein Angriff durch sie bewegt, und prüfe, ob deine Verteidigung wirklich funktioniert. Jeder Schritt kommt mit der Begründung, warum er funktioniert hat, und jede Kontrolle gibt genau an, welche Vorbedingung sie durchbricht.

Live-Demo · Français · Spezifikation · Wie die Engine funktioniert · Laborformat · Mitwirken
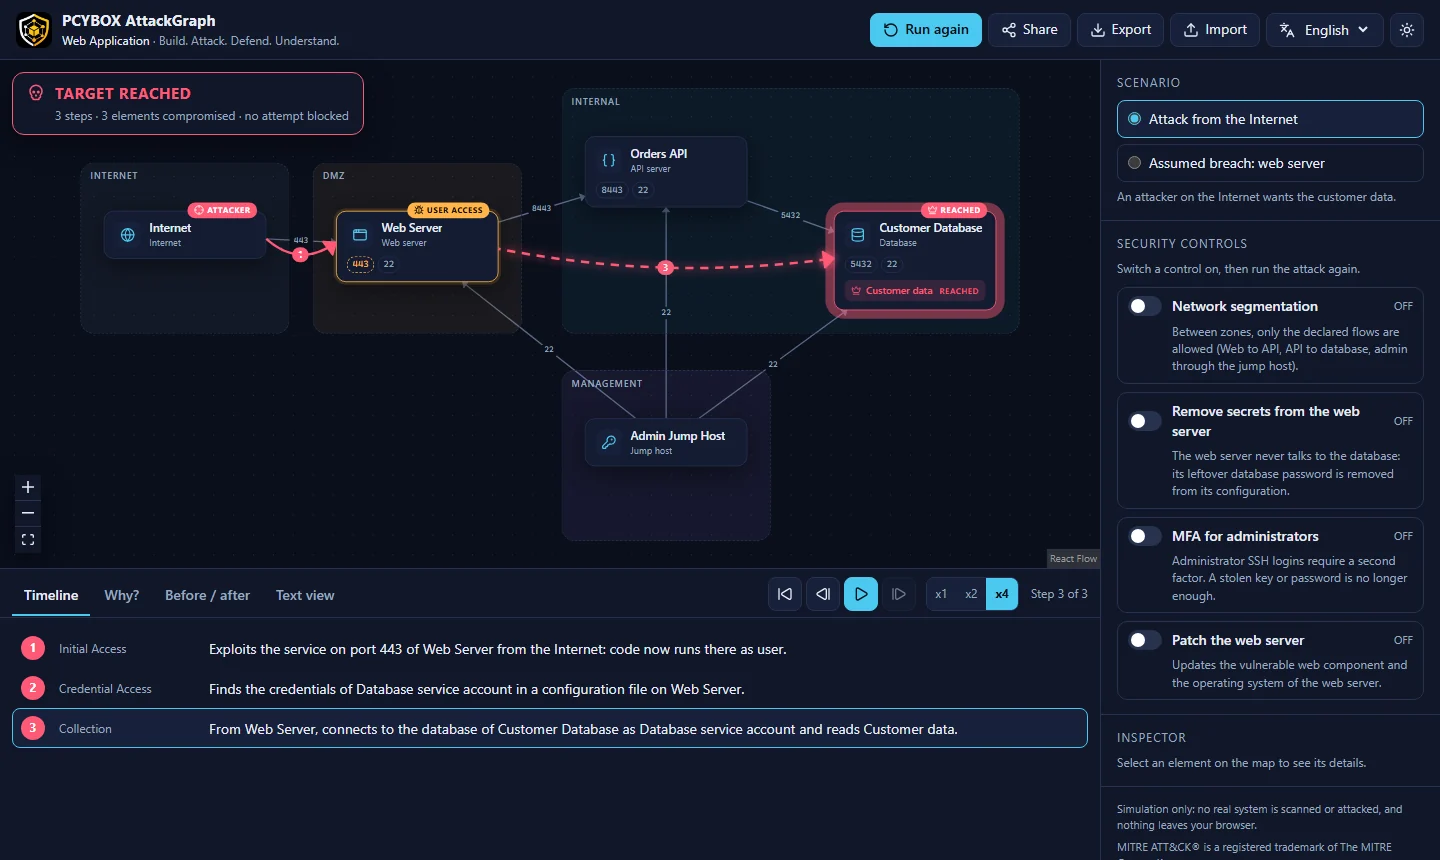
Ein Angriff aus dem Internet erreicht die Kundendatenbank in 3 Schritten

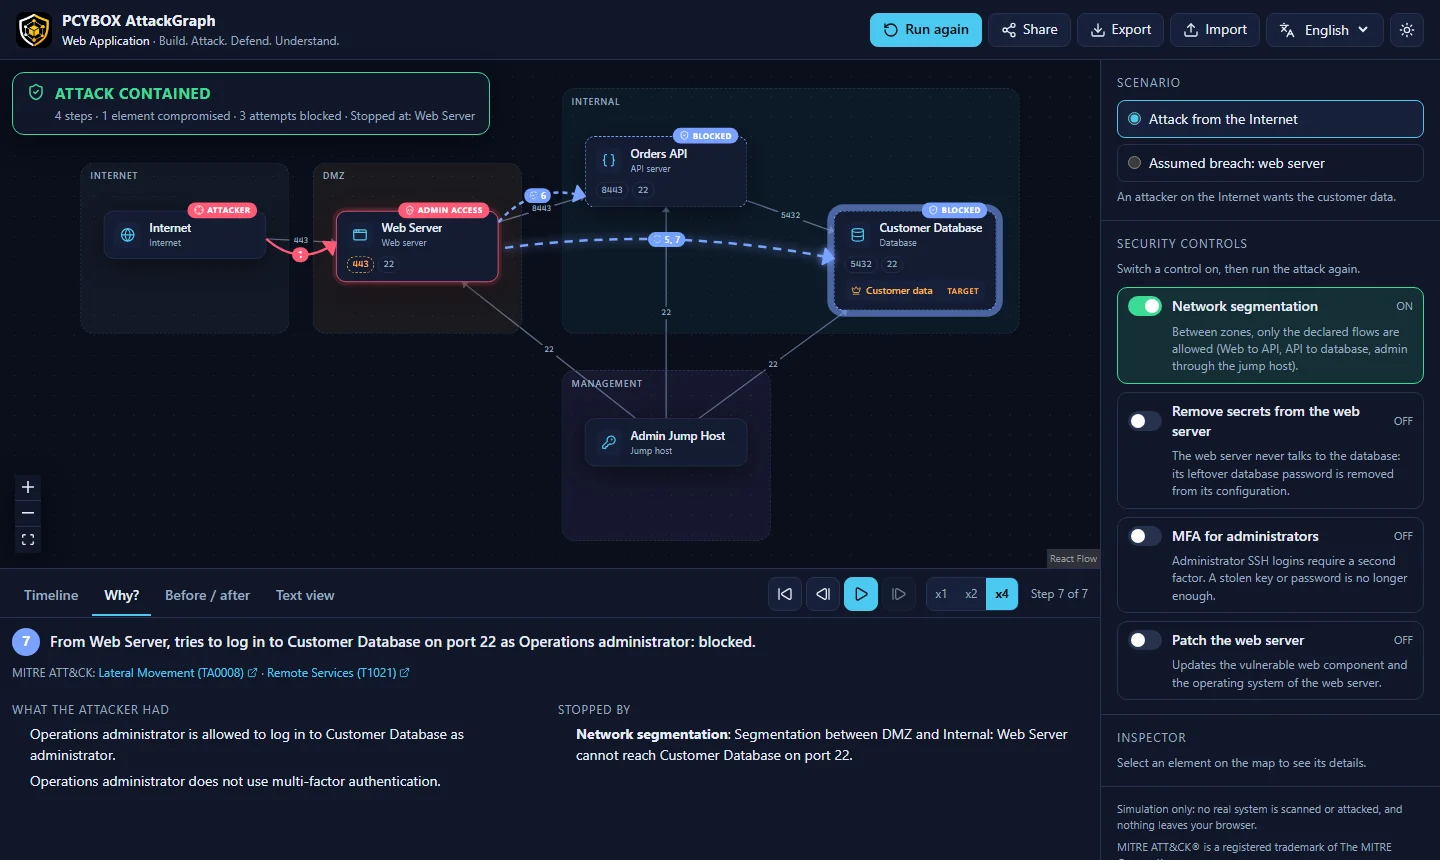
Mit Netzwerksegmentierung wird derselbe Angriff am Webserver gestoppt, und das Warum?-Panel erklärt den Block

Warum dieses Projekt

Angriffsfläche, laterale Bewegung, Segmentierung, Schadensradius, Verteidigung in der Tiefe: Diese Konzepte sind aus statischen Diagrammen schwer zu erfassen. PCYBOX AttackGraph macht sie sichtbar und manipulierbar:

  • Sichtbar: Der Angriff bewegt sich Schritt für Schritt auf der Karte, mit Wiedergabesteuerung.
  • Erklärbar: Das Warum?-Panel listet die Vorbedingungen auf, die erfüllt waren, die Kontrolle, die einen Schritt gestoppt hat, und die Kontrollen, die ihn hätten stoppen können – mit einem Klick zum Ausprobieren.
  • Kausal: Die Vorher / Nachher-Ansicht vergleicht deine Architektur mit demselben Labor ohne jegliche Kontrolle.
  • Ehrlich: Kontrollen haben keine magische Wirkung. MFA schützt kein Dienstkonto; Patchen stoppt den Einstieg, aber nicht einen Angreifer, der bereits drin ist; eine WAF (in Kürze) stoppt Injection, aber nicht jede verwundbare Komponente.
  • Überall zugänglich: kein Konto, kein Server, kein Tracking. Funktioniert auf bescheidenen Geräten, in mehreren Sprachen, mit Tastatur und Screenreader (die Textansicht ist ein vollwertiges Äquivalent zur Karte).

Nur Simulation. Das Labor scannt, kontaktiert oder attackiert niemals ein reales System. Techniken werden auf konzeptioneller Ebene beschrieben, zugeordnet zu MITRE ATT&CK, ohne jegliche Exploit-Prozedur.

Ausprobieren

Öffne die Live-Demo: nichts zu installieren, kein Konto. Oder führe es lokal aus:

git clone https://github.com/Mister-iks/pcybox-attackgraph.git
cd pcybox-attackgraph
pnpm install
pnpm dev

Öffne dann die im Terminal ausgegebene URL, klicke auf Angriff ausführen, schalte Netzwerksegmentierung ein und führe ihn erneut aus.

Tastatur: Space startet oder pausiert, Pfeiltasten gehen durch den Angriff, Home springt zum Anfang zurück.

Baue dein eigenes Labor

Wechsle zu Bearbeiten, ziehe dann Elemente aus der Palette auf die Karte, verbinde sie, indem du vom Punkt an der Seite eines Elements ziehst, und fülle Dienste, Schwachstellen, gespeicherte Anmeldedaten, Identitäten, Assets, Kontrollen und Szenarien im Seitenpanel aus. Der Tab Probleme weist auf wahrscheinliche Fehler hin (ein Fluss zu einem Port ohne Dienst, eine Kontrolle, die auf nichts zutrifft ...). Rückgängig und Wiederholen mit Ctrl+Z und Ctrl+Y. Dein Labor wird im Browser gespeichert und kann exportiert, importiert und per Link geteilt werden.

Was in der App steckt

  • Drei Vorlagen: Webanwendung (flaches Netzwerk, zurückgelassene Geheimnisse), Kleinbüro (gemeinsames lokales Admin-Passwort, Remote-Desktop offen zum Internet) und Active Directory (Domänen-Admins, die sich an Workstations anmelden, Admin-Tiering).
  • Ein Labor-Editor: Palette, Verbindungen per Drag and Drop, Formulare für jeden Teil eines Labors, Live-Problem-Erkennung, Rückgängig und Wiederholen, Autospeichern.
  • Eine deterministische Engine mit 8 Techniken und 6 Kontrollen (Segmentierung, Secret-Tresor, MFA, Patchen, Least Privilege, Schutz von Anmeldedaten).
  • Animierte Karte, Zeitleiste mit x1/x2/x4-Wiedergabe, Warum?-Panel, Vorher / Nachher-Vergleich, Textansicht.
  • Teilen per Link (das gesamte Labor reist im URL-Fragment, nichts wird auf einem Server gespeichert), Export und Import von .attackgraph.json-Dateien.
  • Englisch und Französisch, helles und dunkles Theme, Unterstützung für reduzierte Bewegung.

Siehe die Roadmap für das, was als Nächstes kommt.

Wie es funktioniert

lab (.attackgraph.json) ──▶ validation ──▶ engine (web worker) ──▶ story of events ──▶ map, timeline, Why?

Die Engine sättigt die Fähigkeiten des Angreifers Runde für Runde (Stützpunkte, Anmeldedaten, Datenzugriff). Jede Technik hat Vorbedingungen und Effekte; jede Kontrolle durchbricht eine präzise Vorbedingung. Da die Runden breitensuchend sind, ist die für ein erreichtes Ziel wiedergegebene Geschichte eine seiner kürzesten Ableitungen. Details in docs/engine.md.

Repository-Struktur

apps/web/           web application (React, React Flow, Vite)
packages/engine/    simulation engine: pure TypeScript, no DOM, fully tested
packages/schema/    JSON Schema of the .attackgraph.json lab format
packages/i18n/      messages (English, French) shared by the app and the CLI
packages/cli/       attackgraph command line tool
content/templates/  ready-to-use labs (CC BY 4.0)
docs/               specification, engine and format documentation

Entwicklung

Voraussetzungen: Node.js 20 oder neuer und pnpm.

pnpm install
pnpm dev             # start the app
pnpm test            # engine, schema and app unit tests
pnpm e2e             # end-to-end tests (Playwright, desktop and mobile)
pnpm verify          # everything the CI checks: text, types, tests, build, bundle budget

Kommandozeile

pnpm attackgraph validate content/templates
pnpm attackgraph list content/templates/active-directory.attackgraph.json
pnpm attackgraph simulate content/templates/active-directory.attackgraph.json --scenario phishing --enable tiering
pnpm attackgraph compare content/templates/web-application.attackgraph.json --enable segmentation --lang fr
pnpm attackgraph simulate <lab> --format markdown   # or json, for other tools

Performance-Budget: höchstens 250 kB initiales JavaScript (gzip). Die CI schlägt darüber fehl.

Roadmap

VersionFokus
v0.1Ein Netzwerk, ein Angriff, eine Verteidigung: die Vorlage Webanwendung
v0.2 (in Arbeit)Labor-Editor, 3 Vorlagen, Kommandozeilen-Tool
v0.3Angriffspfade, Engpässe, Schadensradius, einbettbare Ansicht, Offline-PWA
v0.5Herausforderungsmodus, Lehrermodus, 10 Missionen ausgerichtet an NICE, ECSF und CyBOK
v1.0Stabiles Format, 8 Vorlagen, 9 Sprachen einschließlich Arabisch und Chinesisch
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →