
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
IDS/IPS-Umgehung — Tools — Seite 6 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
545 Ergebnisse
OffensiveLua preview

OffensiveLua

GitHubhackerhouse-opensource/offensivelua

Offensives Lua.

privilege-escalationreconnaissancepassword-attacks+6
225vor 8 Monaten
Kernel_VADInjector preview

Kernel_VADInjector

GitHublleon1435/kernel_vadinjector

Windows 10 DLL-Injektor über Treiber, der VAD nutzt und den geladenen Treiber versteckt
ids-ips-evasionshellcodepost-exploitation+3
54vor 3 Jahren
No-Consolation preview

No-Consolation

GitHubfortra/no-consolation

Ein BOF, der nicht verwaltete PEs inline ausführt
penetration-testing-frameworksids-ips-evasionpost-exploitation+2
702vor 1 Jahr
CallstackSpoofingPOC preview

CallstackSpoofingPOC

GitHubpard0p/callstackspoofingpoc

Selbstinjizierender C++-Dropper auf Basis verschiedener EDR-Evasion-Techniken.
ids-ips-evasionred-teamingpayload-development+1
442vor 2 Jahren
AtlasLdr preview

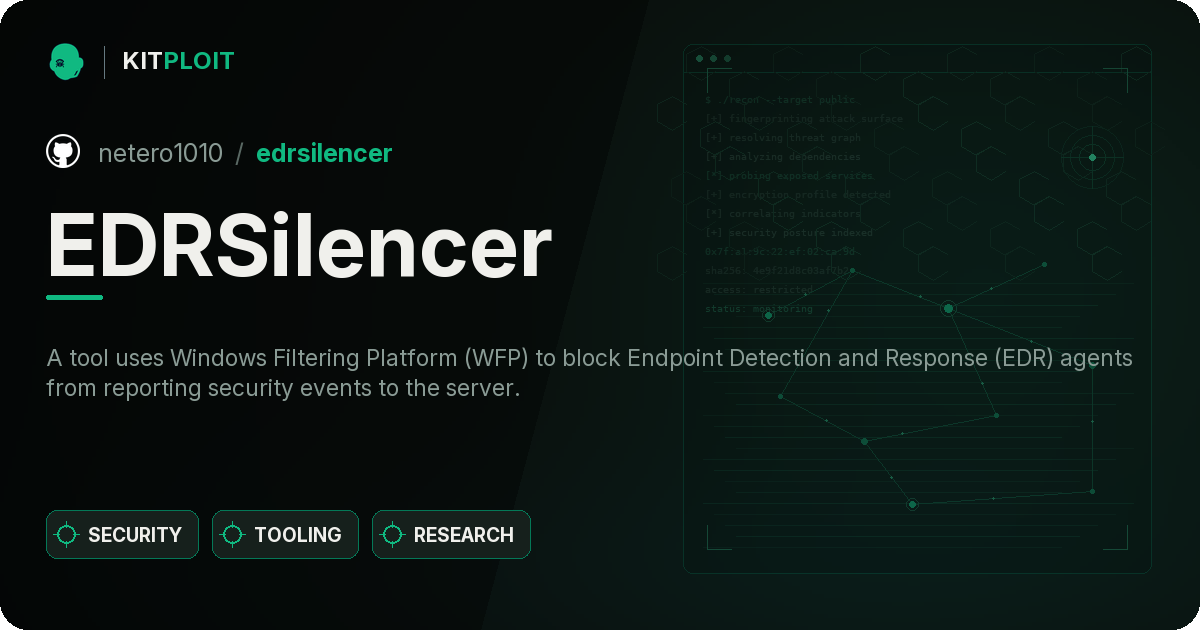
AtlasLdr

GitHubkrypteria/atlasldr

Reflektiver x64-PE/DLL-Loader, implementiert mithilfe dynamischer indirekter Syscalls

ids-ips-evasionpost-exploitationpenetration-testing+2
392vor 2 Jahren
Christmas preview

Christmas

GitHubmaldev-academy/christmas

PoC, das eine Multi-Prozess-Injektionskette demonstriert, die auf die Remote-Ausführung von Shellcode abzielt.
ids-ips-evasionshellcodepost-exploitation+3
259vor 2 Jahren
EDRSilencer preview

EDRSilencer

GitHubnetero1010/edrsilencer

Ein Tool nutzt die Windows Filtering Platform (WFP), um Endpoint Detection and Response (EDR)-Agenten daran zu hindern, Sicherheitsereignisse an den…
ids-ips-evasionpost-exploitationred-teaming+1
1.9kvor 1 Jahr
EchoDrv preview

EchoDrv

GitHubyolop0wn/echodrv

Ausnutzung von echo_driver.sys
privilege-escalationexploitationids-ips-evasion+2
170vor 3 Jahren
CsWhispers preview

CsWhispers

GitHubrasta-mouse/cswhispers

Source Generator zum Hinzufügen von D/Invoke- und indirekten Syscall-Methoden zu einem C#-Projekt.

ids-ips-evasionpost-exploitationpenetration-testing+3
193vor 2 Jahren
ExecIT preview

ExecIT

GitHubflorylsk/execit

Shellcode-Dateien mit rundll32 ausführen
ids-ips-evasionshellcodepost-exploitation+4
224vor 2 Jahren
rusty_drivers preview

rusty_drivers

GitHubflorianib/rusty_drivers

BYOVD-Sammlung

exploitationids-ips-evasionpost-exploitation+2
24vor 2 Jahren
process-enumeration-stealth preview

process-enumeration-stealth

GitHublloydlabs/process-enumeration-stealth

Verdeckte PoC zur Windows-Prozessaufzählung, die PIDs mithilfe von NTFS über NtQueryInformationFile auflistet, Standard-Überwachungs-APIs umgeht und…
reconnaissanceids-ips-evasioninformation-gathering+2
84vor 2 Jahren
nimvoke preview

nimvoke

GitHubnbaertsch/nimvoke

Indirekte Syscalls + DInvoke einfach gemacht.
ids-ips-evasionshellcodepost-exploitation+2
95vor 1 Jahr
IronSharpPack preview

IronSharpPack

GitHubbc-security/ironsharppack

IronSharpPack ist ein Repository mit beliebten C#-Projekten, die in IronPython-Skripte eingebettet wurden, welche einen AMSI-Bypass ausführen und…

payload-generationids-ips-evasionpost-exploitation+2
121vor 2 Jahren
DInvoke_rs preview

DInvoke_rs

GitHubkudaes/dinvoke_rs

Dynamisch beliebigen nicht verwalteten Code aufrufen

ids-ips-evasionshellcodepost-exploitation+3
366vor 3 Monaten
Voidgate preview

Voidgate

GitHubvxcrypt0r/voidgate

Eine Technik, die verwendet werden kann, um AV/EDR-Speicherscanner zu umgehen. Sie kann eingesetzt werden, um bekannte und erkannte Shellcodes (wie…
ids-ips-evasionshellcodedebuggers+3
599vor 2 Jahren
WAREED-DNS-C2 preview

WAREED-DNS-C2

GitHubfaisal-p27/wareed-dns-c2

DNS-only Command-and-Control-Framework mit Windows-Agent, Payload-Generierung, Remote-Shell-Ausführung, Shellcode-Injektion und…
payload-generationids-ips-evasionpost-exploitation+3
126vor 1 Jahr
EDRPrison preview

EDRPrison

GitHubsenzee1984/edrprison

Nutzen Sie einen legitimen WFP-Callout-Treiber, um zu verhindern, dass EDR-Agenten Telemetriedaten senden.

ids-ips-evasionpost-exploitationnetwork-security+2
479vor 2 Jahren
Zurück1…567…31Weiter