
ExternalC2
 ryhanson/externalc2
Eine Bibliothek zur Integration von Kommunikationskanälen mit dem Cobalt Strike External C2-Server
penetration-testing-frameworksexploit-frameworksweb-proxies-interception+3
289
ryhanson/externalc2Eine Bibliothek zur Integration von Kommunikationskanälen mit dem Cobalt Strike External C2-Server
 truneski/external_c2_framework
Python-API für die Verwendung mit der External C2-Spezifikation von cobalt strike
 und3rf10w/external_c2_framework
Python api zur Verwendung mit der External C2-Spezifikation von cobalt strike
 xorrior/apfell-chrome-extension-c2server
Apfell C2-Server für den Google-Chrome-Erweiterungs-Payload
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Eine Sammlung von Profilen, die in verschiedenen Projekten mit Cobalt Strike verwendet werden…
 xorrior/raven
CobaltStrike External C2 für Websockets
 denizparlak/blackhat-arsenal-tools
Offizielles Konto der Black Hat Arsenal Tools
 nu11secur1ty/sqlmap-nu11secur1ty
Professionelle Erweiterung des sqlmap-Projekts
 reverseclabs/c3
Custom Command and Control (C3). Ein Framework für schnelles Prototyping von benutzerdefinierten C2-Kanälen, das gleichzeitig Integration in…
 pushpenderindia/thorse
THorse ist ein RAT-Generator (Remote Administrator Trojan) für Windows/Linux-Systeme, geschrieben in Python 3.
 owasp/redteamtoolkit
Das WASM-basierte Sicherheits-Toolkit für das Web-First-Paradigma
 projectdiscovery/nuclei-templates
Von der Community kuratierte Liste von Vorlagen für die nuclei-Engine zur Erkennung von Sicherheitslücken.
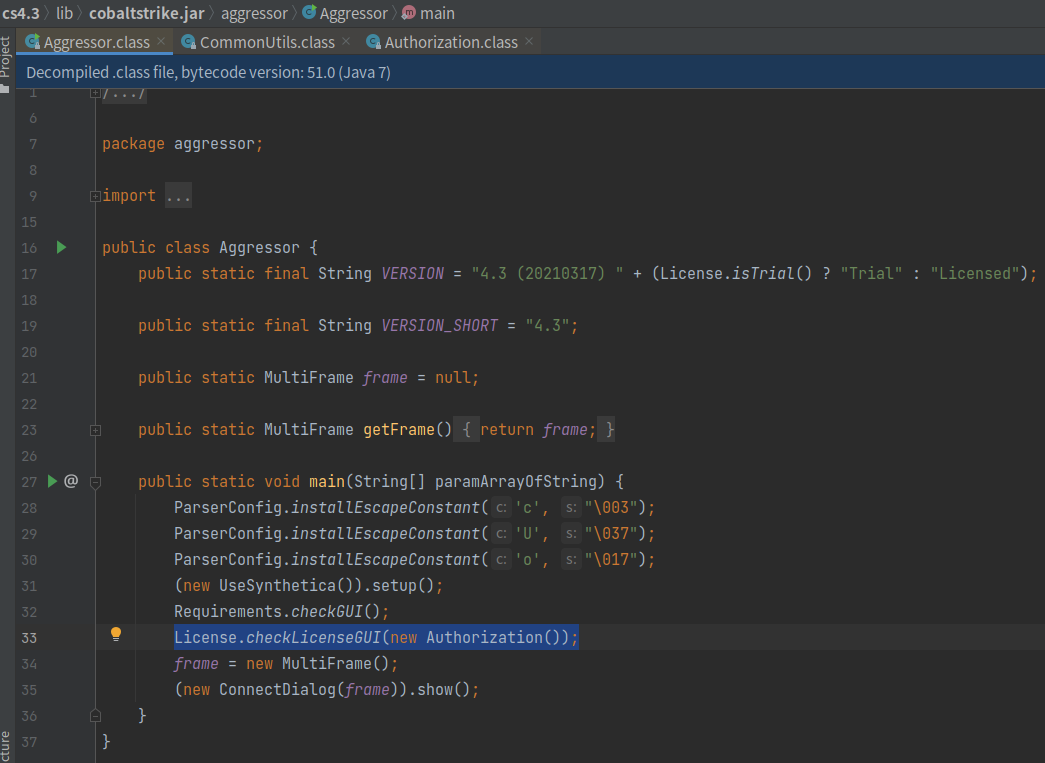 zeoday/cobaltstrike4.5_cdf-1
CobaltStrike 4.5 Version geknackt, Entfernung der Checksum8-Eigenschaften, Umgehung von BeaconEye, Behebung von Stage-Leck durch fehlerhafte Pfade,…
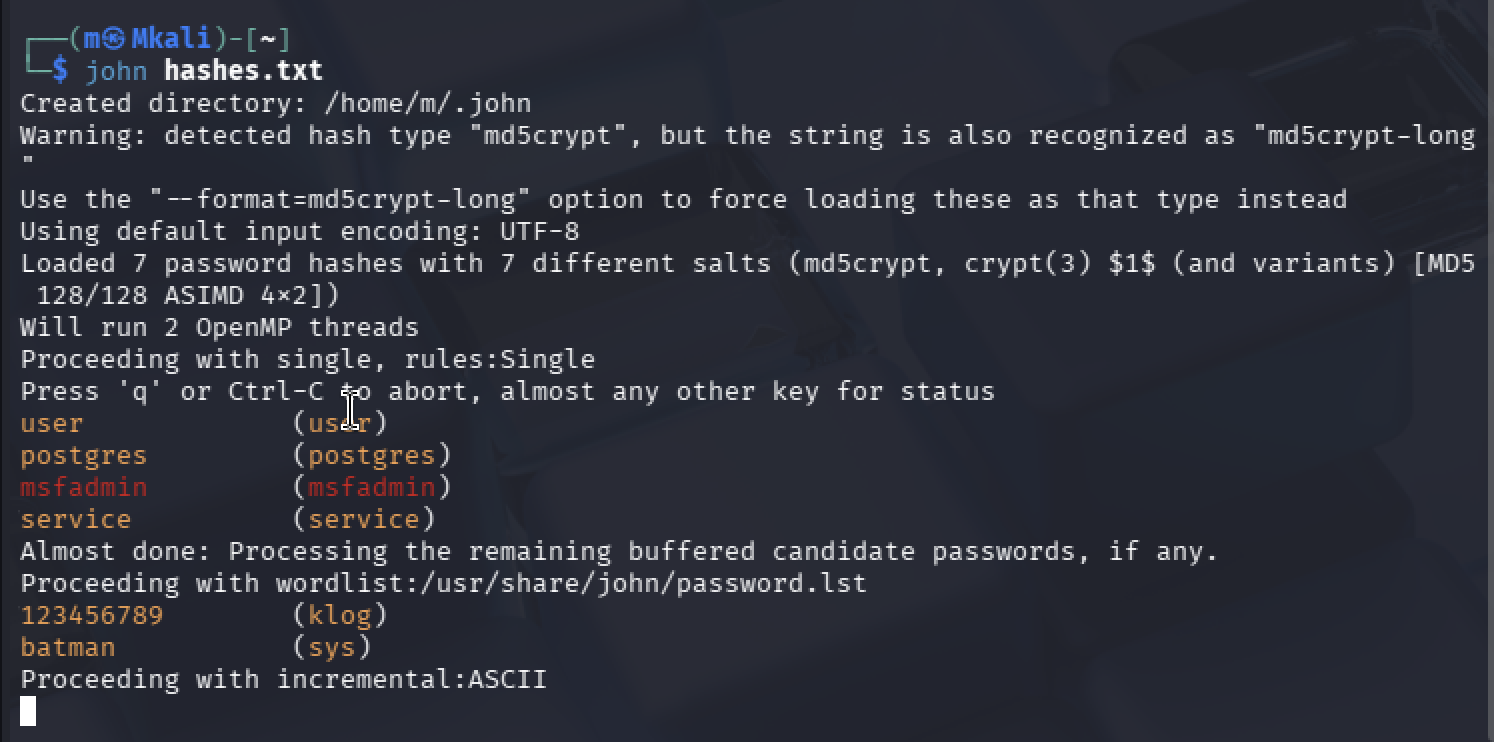 mirza-22144/vulnerability-assessment-exploitation-lab
Penetrationstest über den gesamten Lebenszyklus einer Legacy-Linux-Umgebung (Metasploitable 2), emuliert auf Apple Silicon. Demonstration von…
 genericcoding/pois0nsword
Eine Demonstration von Read/Write unter Verwendung von cve-2025-43529 und Userland-PAC-Bypass auf iOS 26.1
 ic3-512/linux-root-kit
Ende-zu-Ende-Simulation eines Python-Abhängigkeitsverwirrungsangriffs, sudo-Privilegieneskalation (CVE-2025-32463) und rootkit-basierte Persistenz –…
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 qmadev/crabloader
Rust-basierter benutzerdefinierter Reflective Loader für Cobalt Strike Payloads. Vermeidet RWX-Speicherseiten aus OPSEC-Sicherheitsgründen. Enthält…