
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) Kernel-Exploit für Android-Geräte mit gesperrtem Bootloader

Kernel-Exploit für Android-Geräte mit gesperrtem Bootloader. Erreicht temporäres Root + KernelSU-Installation, ohne den Bootloader zu entsperren oder das Boot-Image zu verändern. Laufzeit-Autoerkennung der Kernel-Version mit Offset-Tabelle für mehrere Geräte.
CVE-2026-43499 — Futex PI (Priority Inheritance) Use-After-Free
Betrifft Linux-Kernel 5.7 ~ 7.1. Behoben in stable 6.1.175, 6.6.140, 6.12.86. Die meisten Android-Geräte sind Stand September 2026 weiterhin ungepatcht.
Der pselect6-Syscall kopiert fd_set-Daten auf den Kernel-Stack. In Kombination mit dem Futex-PI-Waiter-Mechanismus kann ein freigegebener Stack-Frame als rt_mutex_waiter-Struktur zurückgewonnen werden. Die rb-tree-Rebalancierung während des PI-Chain-Walks schreibt dann kontrollierte Werte an beliebige Kernel-Adressen.
| Gerät | SoC | Kernel | GKI-Branch | SHIFT |
|---|---|---|---|---|
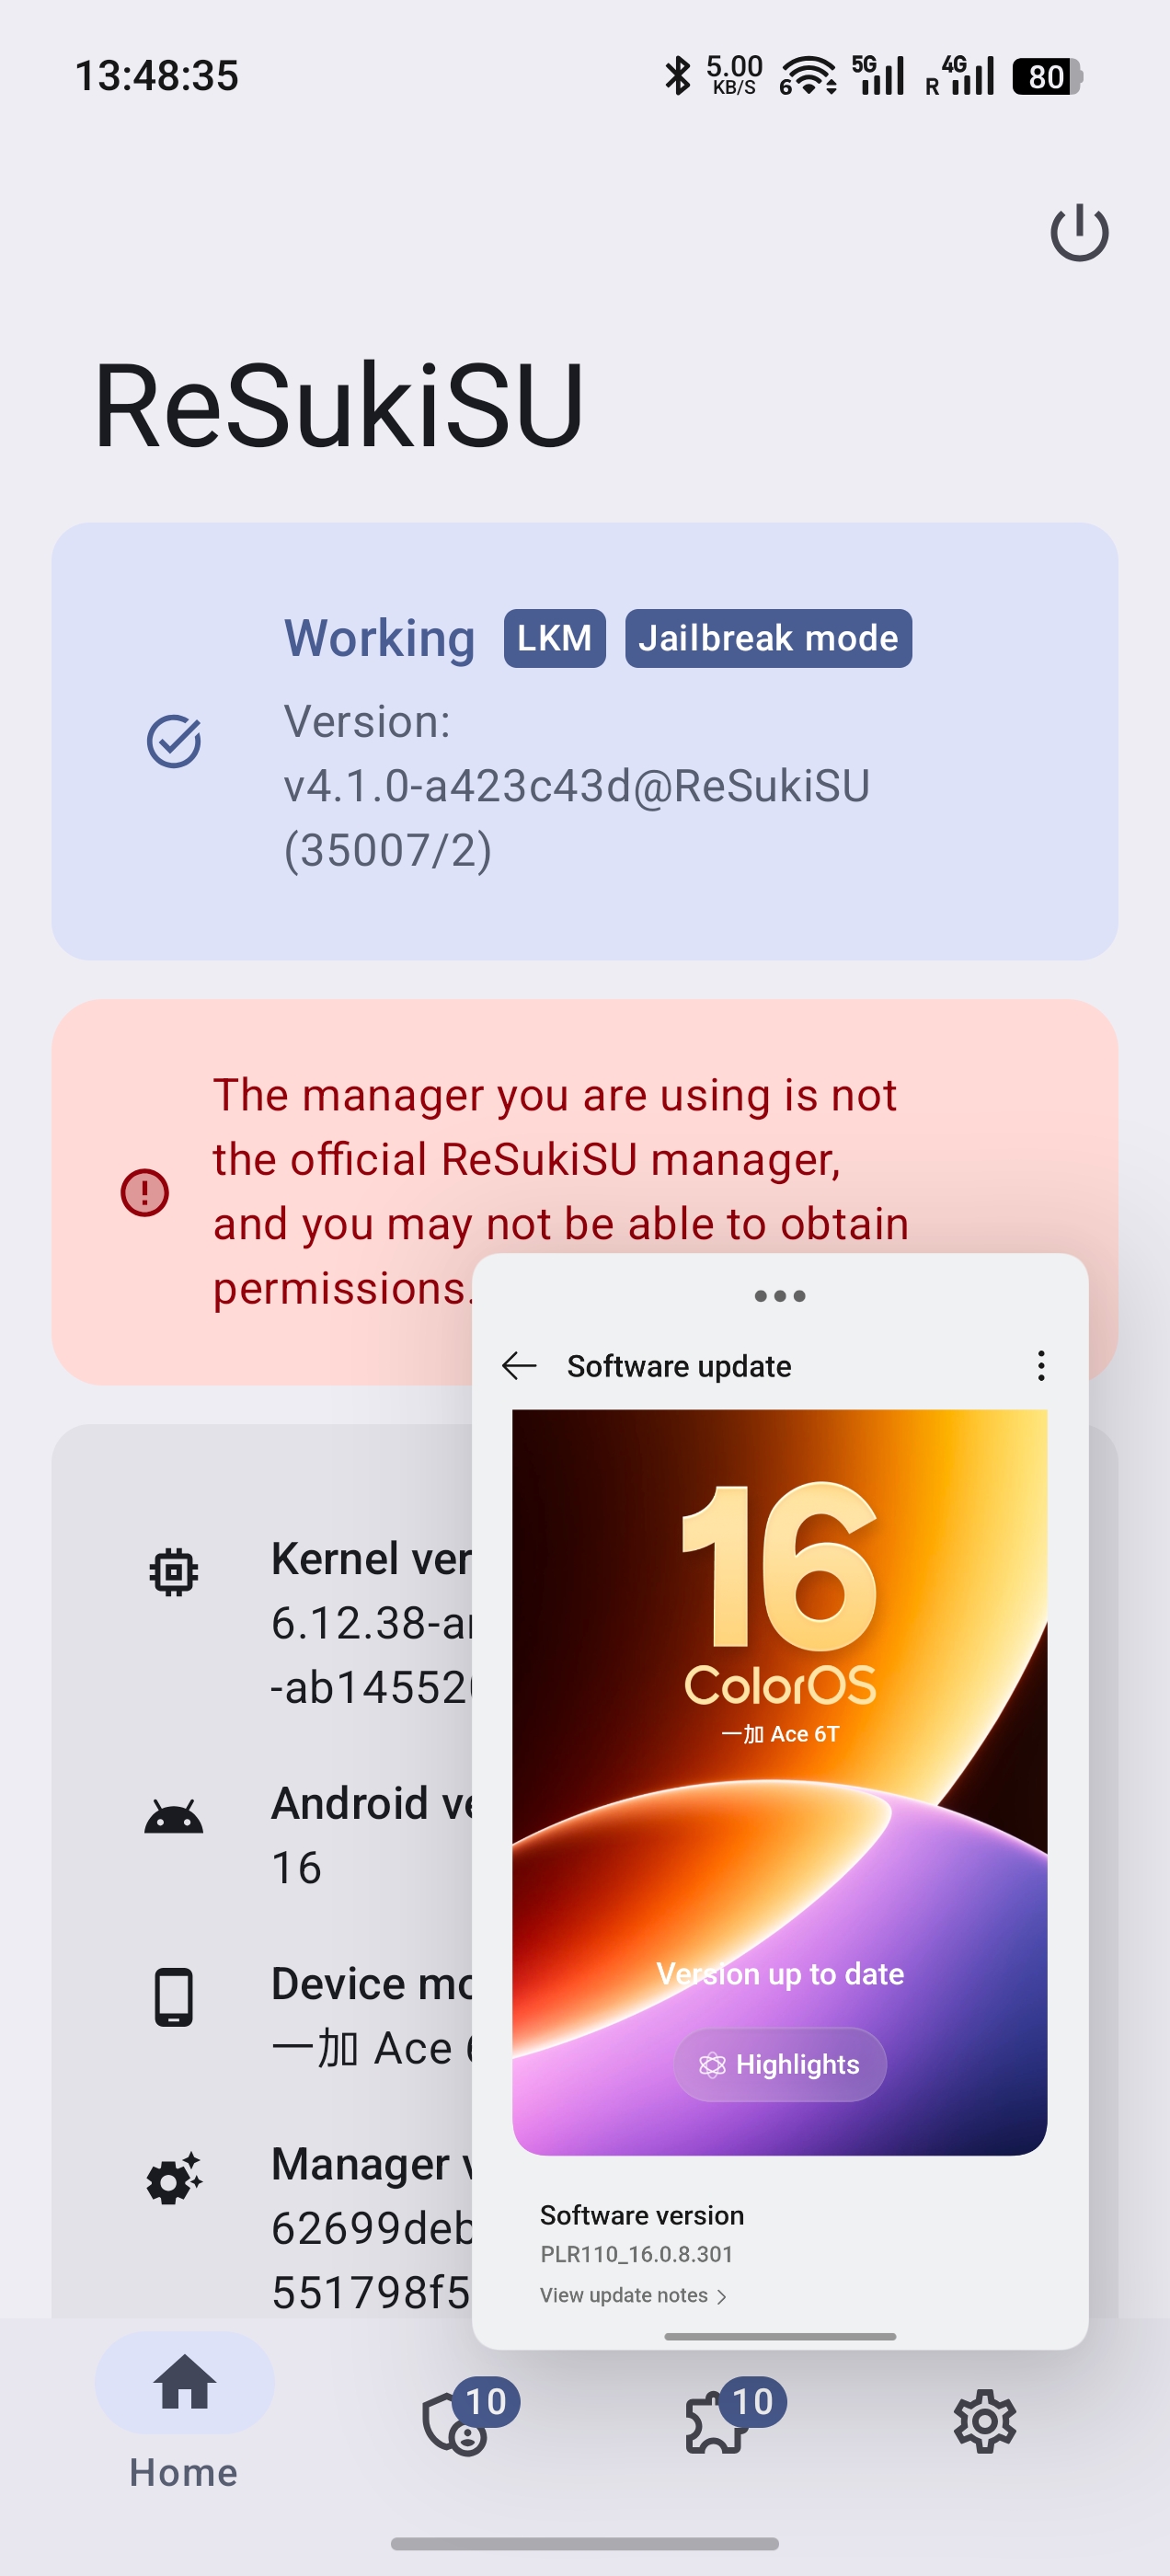
| OnePlus Ace 6T (PLR110) | SM8845 | 6.12.38 | android16-5 | 0 |
| OnePlus 15 (CPH2745/2747/2749) | SM8850 | 6.12.23 | android16-5 | 0 |
| OnePlus 15 (PLK110) | SM8850 | 6.12.58 | android16-6 | 0 |
| Xiaomi 17 (pudding) | SM8850 | 6.12.23 / 6.12.69 | android16-5 / android16-6 | 0 |
| OnePlus 13 (IN2060) | SM8750 | 6.6.89 | android15-8 | -2 |
| OPPO Pad 4 Pro | SM8750 | 6.6.89 | android15-8 | -2 |
| Gerät | SoC | Kernel | Hinweise |
|---|---|---|---|
| OnePlus 15T (PLZ110) | SM8845 | 6.12.38 | Gleicher Kernel wie Ace 6T |
| OPPO Reno10 Pro+ (CPH2521) | SM8475 | 5.10.236 | 5.10 compact waiter, waiter word=0 |
| Sony Xperia 1 IV (nagara) | SM8450 | 5.10.218 | 5.10 compact waiter, waiter word=0 |
| OPPO Find X9 Pro (PLG110) | D9400 | 6.12.23 | MediaTek, android16-5 |
| Vivo X200 Ultra (V2454A) | SM8750 | 6.6.89 | C ashmem, traditionelle Hooks |
| Vivo X Fold3 Pro (PD2337) | SM8650 | 6.1.124 | 6.1 compact waiter, waiter word=3 |
| Vivo T4 | SM8650 | 6.1.145 | 6.1 compact waiter, waiter word=3 |
Das pselect-Stack-Overlay erfordert, dass der freigegebene rt_mutex_waiter innerhalb des benutzerkontrollierbaren stack_fds-Bereichs (Wörter 0–14) landet. Wo er landet, wird durch Compiler-PGO/LTO-Profile bestimmt, nicht durch die Kernel-Version. Siehe Stack-Layout.
| Gerät | SoC | Kernel | Ursache |
|---|---|---|---|
| OPPO Find X9 Ultra | SM8750 | 6.12.58 | PGO eliminiert do_futex → waiter word=14 |
| OnePlus 15 (PLK110) | SM8850 | 6.12.69 | PGO inlined do_futex → waiter word=20 |
| OnePlus 12 | SM8650 | 6.1.141 | PGO inlined do_futex → waiter word=13/19 |
| OnePlus 13R / Ace 5 | SM8650 | 6.1.x | OPLUS 6.1: waiter word=13 |
| realme RMX5070 | SM6650 | 6.1.141 | OPLUS 6.1: waiter word=13 |
| OPPO Pad 5 (OPD2502) | MT6878 | 6.1.134 | OPLUS 6.1: waiter word=13 |
| Motorola Edge 60 Fusion | MT6878 | 6.1.145 | Nicht-OPLUS 6.1: gleiches Ergebnis |
| iQOO Neo 10 CN | SM8650 | 6.1.84 | do_futex-Frame 0xD0 → waiter word=-11 |
| OPPO PKW110 | — | 5.15.180 | do_futex-Frame 0x140 → waiter word=-29 |
| iQOO Z9 5G | — | 5.15.178 | do_futex-Frame zu groß |
| CPH2763 (OPPO) | — | 6.1.115 | OPLUS 6.1: PGO inlined, waiter word=24 |
| iQOO 12 | SM8650 | 6.1.145 | 6.1: waiter word=9, task/lock im genullten Bereich |
Hinweis zur 6.1-Machbarkeit: OPLUS-6.1-Kernel sind durchgängig nicht machbar, da PGO
do_futexinlined. Einige Nicht-OPLUS-6.1-Kernel (vivo) behalten jedoch die Standard-Aufrufkette bei und sind machbar (vivo T4, X Fold3 Pro). Die Machbarkeit muss pro Gerät geprüft werden.
Zwei Root-Pfade, automatisch ausgewählt basierend auf den Gerätefähigkeiten:
Erfordert off_ashmem_misc_fops != 0 (C ashmem mit statischem miscdevice in BSS).
PI write (mode=4)  →  redirect miscdevice fops to fake fops
                   →  configfs r/w → pipe physrw (1-byte precise kernel r/w)
                   →  SELinux enforcing = 0 (single byte, no policycap corruption)
                   →  UMH: inject work_struct into system_unbound_wq
                   →  root script → ksud late-load → KSU installed
Verfügbar auf: OnePlus 13, OPPO Pad 4 Pro, 5.10/6.1 C ashmem-Geräten. Nicht verfügbar auf Rust ashmem (6.12 GKI) — heap-allokiertes miscdevice.
Write 1 (mode=1)  →  SELinux enforcing = 0 (8-byte write, corrupts adjacent bytes)
Write 2 (mode=2)  →  task->cred = init_cred (uid=0, all capabilities)
Root shell         →  ksud late-load → KSU → SELinux policy fix
Nach W1+W2 patcht der Exploit das Konfigurationsfeld der SELinux-Policy-Binärdatei (|= 0xC0000000 für ANDROID_NETLINK_ROUTE + GETNEIGH) und lädt sie über /sys/fs/selinux/load neu, um die Netzwerkkonnektivität wiederherzustellen.
App (seccomp) → Write 1 → mini-adb TCP → adb shell: full exploit → root
Der Startprogramm zur Bootzeit wird von der separaten GhostLock Anchor App bereitgestellt.
Mit NFDS=320 reserviert core_sys_select einen 256-Byte großen stack_fds-Puffer auf dem Kernel-Stack:
stack_fds:  0    5    10   14 | 15   20   25   29
            ├─in─┤─out─┤─ex──┤ ├res_in┤res_out┤res_ex┤
            ◄── USER CONTROLLED ──►│◄── KERNEL ZEROED ──►
Der Exploit platziert gefälschte Waiter-Felder (task, lock) in den fd_set-Eingabe-Bitmaps. Für 6.12 verschachtelter Waiter (14 Wörter): maximal mögliches Waiter-Wort = 3. Für 5.10/6.1 kompakter Waiter (10 Wörter): maximal mögliches Waiter-Wort = 7.
Die Waiter-Position hängt von der Tiefe der Aufrufkette ab:
| Muster | Aufrufkette | Machbar |
|---|---|---|
| android16-5 (6.12) | sys_futex → do_futex → fwrpi | ✅ Waiter-Wort=2 |
| android16-6 (6.12.58) | sys_futex → do_futex → fwrpi | ✅ Waiter-Wort=2 |
| android16-6 (6.12.69 OPLUS) | sys_futex → fwrpi (PGO inlined) | ❌ Waiter-Wort=20 |
| android16-6 (X9 Ultra) | sys_futex → fwrpi (PGO inlined) | ❌ Waiter-Wort=14 |
| android15-8 (6.6) | sys_futex → do_futex → fwrpi | ✅ Waiter-Wort=2 (SHIFT=-2) |
| vivo 6.1 | sys_futex → do_futex → fwrpi | ✅ Waiter-Wort=3 |
| OPLUS 6.1 | sys_futex → fwrpi (PGO inlined) | ❌ Waiter-Wort=13+ |
| 5.10 OPLUS | sys_futex → do_futex → fwrpi | ✅ Waiter-Wort=0 |
Alle Kernel-Schreibvorgänge verwenden den Linear-Map-Alias. Der Bootloader wählt kernel_phys_load, der je nach SoC variiert:
| SoC | kernel_phys_load |
|---|---|
| SM8845 (Ace 6T, 15T) | 0xa8000000 |
| SM8750 (OnePlus 13, OPPO Pad 4 Pro) | 0xa8000000 |
| SM8650 (vivo T4, X Fold3 Pro) | 0xa8000000 |
| SM8850 (OnePlus 15, Xiaomi 17) | 0xc7800000 |
Ein falscher Wert schlägt stillschweigend fehl. Lesen Sie ihn auf einem gerooteten Gerät aus:
su -c 'grep -i "Kernel code" /proc/iomem' # c7810000-... → 0xc7800000
Zur Laufzeit überschreiben: KPHYS=0xc7800000 /data/local/tmp/a/e
/data/local/tmp/a/e                        # Default (shift=0)
PSELECT_SHIFT=-2 /data/local/tmp/a/e       # OnePlus 13 (6.6)
5.10-Kernel verwenden 0xffffffc008000000 (VA_BITS=39, abweichend vom 6.x-Standard 0xffffffc080000000). Dies wird automatisch über das Feld kimage_text_base im Geräte-Offset-Eintrag behandelt.
make NDK_ROOT=/path/to/android-ndk
Oder direkt:
