
Flerken
 we5ter/flerken
Eine Lösung zur plattformübergreifenden Erkennung obfuskierter Befehle, vorgestellt auf der CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
defensive-toolsstatic-analysiscode-analysis+3
163
we5ter/flerkenEine Lösung zur plattformübergreifenden Erkennung obfuskierter Befehle, vorgestellt auf der CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 mynameismeerkat/pyretic
pyREtic ist ein erweiterbares Framework für das In-Memory-Reverse-Engineering von Python 2.x-Bytecode.
 hackmanit/tinja
TInjA ist ein CLI-Tool zum Testen von Webseiten auf Template-Injection-Schwachstellen und unterstützt 44 der relevantesten Template-Engines für acht…
 steven-michaud/hookcase
Tool für Reverse Engineering von macOS/OS X
 epi052/feroxbuster
Ein schnelles, einfaches, rekursives Content-Discovery-Tool, geschrieben in Rust.
 smackers/smack
Modulare Software-Verifikations-Toolchain, die LLVM IR in die Boogie-Zwischenverifikationssprache übersetzt, um begrenzte und experimentelle…
 dolevf/graphw00f
GraphQL-Server-Engine-Fingerprinting-Tool, das wohlgeformte und fehlerhafte Abfragen sendet, um die Backend-Technologie zu identifizieren und…
 swdunlop/andbug
Skriptfähiger Debugger für die Android Dalvik VM, der JDWP/DDM-Schnittstellen verwendet, um Methoden zu hooken, den Prozesszustand zu inspizieren und…
 projectdiscovery/katana
Ein Crawling- und Spidering-Framework der nächsten Generation.
 dolevf/graphql-cop
Leichtgewichtiges Python-Werkzeug für automatisierte Sicherheitsaudits von GraphQL-APIs. Erkennt Fehlkonfigurationen, Informationslecks und…
 gaasedelen/patching
Ein interaktives Binary-Patching-Plugin für IDA Pro
 assetnote/kiterunner
Hochgeschwindigkeits-Tool zur Entdeckung von API- und Webinhalten, das Routen mit kompilierten Swagger-Datensätzen bruteforct und Tiefenscanning,…
 jaeles-project/jaeles
Das Schweizer Taschenmesser für automatisiertes Webanwendungstesten
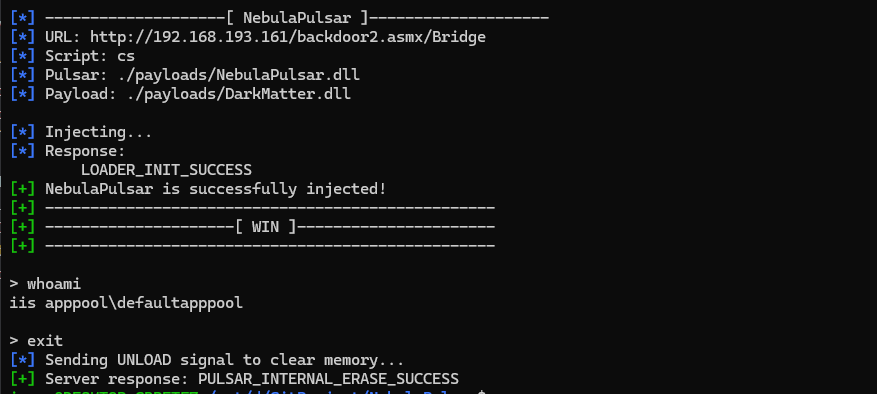 iss4cf0ng/nebulapulsar
NebulaPulsar ist ein Proof-of-Concept-In-Memory-Implant-Framework für Java (JSP) und ASP.NET (ASPX/ASHX/ASMX) Webshells, ursprünglich entwickelt als…
 sullo/nikto
Nikto-Webserver-Scanner
 chaitin/safeline
Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und…
 maurosoria/dirsearch
Webpfad-Scanner
 projectdiscovery/nuclei
Schneller YAML-basierter Schwachstellenscanner mit vorlagenbasierter Erkennungs-Engine für automatisierte Sicherheitstests in Web-Apps, APIs,…