
 0xshe/fuck-cdn
Automatisierte CDN-Origin-IP-Erkennungsfähigkeit für Claude Code, die über 40 priorisierte OSINT-Methoden ausführt, Kandidaten über SSL- und HTTP-Verhalten gegengeprüft und die Konfidenz bewertet.
Erschöpfe alle Mittel, zieh dem CDN die Unterhose aus und finde die echte IP.
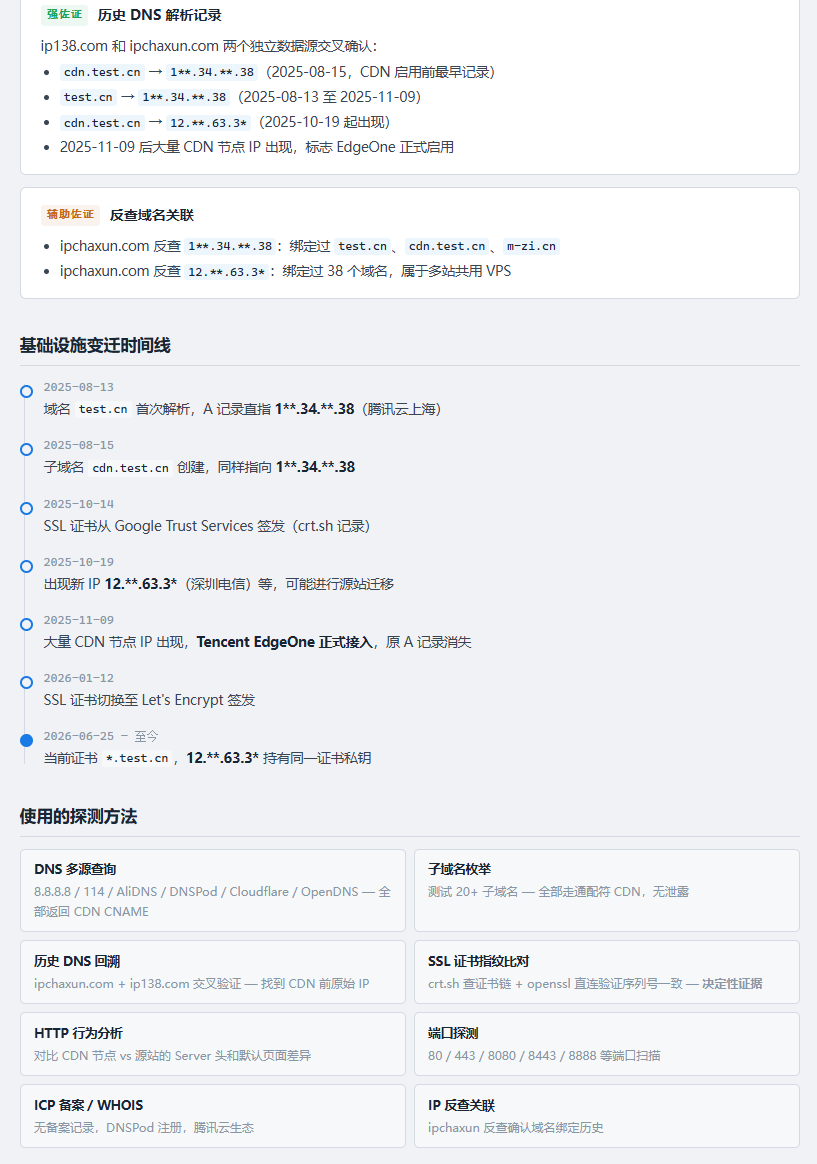
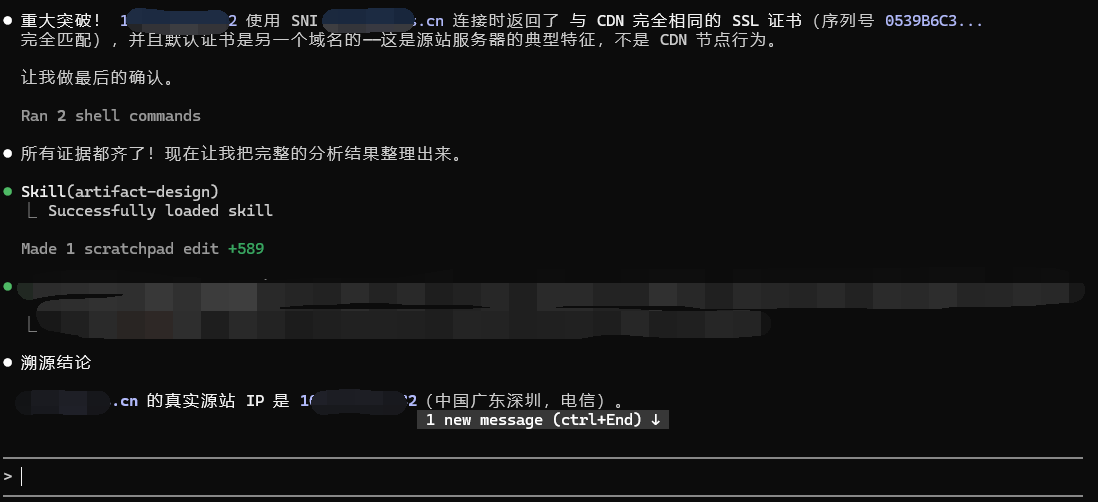
Ein automatisiertes CDN-Origin-Tracing-Skill für Claude Code. Gib die Zieldomain ein, und es führt automatisch über 40 OSINT-Methoden nach Priorität aus, baut eine Beweiskette auf und gibt das endgültige Urteil aus.
╔══════════════════════════════════════════════════╗
║  Echte IP:  103.***.**.32                        ║
║  Konfidenz: Bestätigt (95%+)                     ║
║  Standort:  China Guangdong Shenzhen · Telecom   ║
║  Beweiskette:  [S] SSL-Zertifikat exakte Übereinstimmung ║
║          [A] Historische DNS-Einträge bestätigt  ║
║          [A] HTTP-Verhaltensunterschiede verifiziert ║
╚══════════════════════════════════════════════════╝
Egal hinter welchem CDN das Ziel steckt – Cloudflare, Tencent EdgeOne, Alibaba Cloud, AWS CloudFront, Akamai, Fastly, Azure, Imperva, Sucuri, Huawei Cloud, Wangsu, Baidu Cloud, oder sogar jedes unbekannte CDN, das nicht in der Liste steht – FUCK-CDN versucht es der Reihe nach von niedrigen zu hohen Kosten:
| Priorität | Methode | Token-Kosten |
|---|---|---|
| P0 | SPF/MX/TXT-Eintrag-Leak, IPv6-Direktverbindung, historische DNS-Rückverfolgung | Extrem niedrig |
| P1 | SSL-Zertifikat-Seriennummer exakter Abgleich, Subdomain-Enumeration, HTTP-Server-Header-Verhaltensanalyse | Mittel |
| P2 | Shodan / FOFA / Censys / ZoomEye / Quake / Hunter Cyberspace-Suche, Favicon-Hash, vollständiger Portscan | Höher |
| P3 | E-Mail-Header-Rückverfolgung, JS-Quellcode-Audit, Domains derselben Organisation verknüpfen, GA/AdSense-ID-Rückverfolgung, CDN-spezifische Umgehung | Hoch |
| P4 | Tiefengrabung: Web Archive Archäologie, Quellcode-Konfigurationsaudit, passive Intelligenz, Cloud-Anbieter-Metadaten, WAF-Durchdringung, zeitdimensionale Angriffe, Social-Engineering-Unterstützung, Netzwerktopologie-Ableitung | Extrem hoch |
Bei P0-Treffer wird sofort aufgehört, kein einziger Token verschwendet. Nur wenn kein Treffer erzielt wird, wird zur nächsten Stufe eskaliert. P0-P3 + CDN-spezifische/allgemeine Umgehung alle fehlgeschlagen? P4 schöpft alle unkonventionellen Mittel aus und kämpft bis zum Ende. Nach dem Finden einer Kandidaten-IP wird automatisch die Verifizierungsphase eingeleitet – SSL-Zertifikat-Abgleich + HTTP-Verhaltensvergleich + IP-Rückverfolgung – dreifache Kreuzvalidierung, die eine Konfidenzbewertung liefert.
git clone <repo_url> FUCK-CDN
cd FUCK-CDN
claude
Nach dem Klonen starte Claude Code direkt im Projektverzeichnis, das Skill wird automatisch geladen.
Wenn du bereits dein eigenes Projekt hast, kopiere einfach die Skill-Datei hinein:
# Im Stammverzeichnis deines Projekts ausführen
mkdir -p .claude/skills
curl -o .claude/skills/fuck-cdn.md \
  <repo_raw_url>/.claude/skills/fuck-cdn.md
Oder manuell:
.claude/skills/fuck-cdn.md herunter.claude/skills/ deines Projekts (erstelle es, falls nicht vorhanden)# In das benutzerweite skills-Verzeichnis legen, von allen Projekten gemeinsam genutzt
mkdir -p ~/.claude/skills
cp .claude/skills/fuck-cdn.md ~/.claude/skills/
Nach dem Start von Claude Code gib / ein, um die Liste der verfügbaren Skills anzuzeigen. Du solltest fuck-cdn sehen.
Direkt in Claude Code aufrufen:
/fuck-cdn example.com
Oder in natürlicher Sprache:
Hilf mir, die echte IP von example.com herauszufinden
Es gibt zwei Möglichkeiten, den API-Key zu konfigurieren:
Öffne .claude/skills/fuck-cdn.md, finde den API-Key-Konfigurationsbereich oben und trage deinen Key ein:
SHODAN_API_KEY     = "Dein Key"
FOFA_EMAIL         = "Deine E-Mail"
FOFA_API_KEY       = "Dein Key"
CENSYS_API_ID      = "Deine ID"
CENSYS_API_SECRET  = "Dein Secret"
SECURITYTRAILS_KEY = "Dein Key"
ZOOMEYE_API_KEY    = "Dein Key"
QUAKE_API_KEY      = "Dein Key"
HUNTER_API_KEY     = "Dein Key"
VIRUSTOTAL_KEY     = "Dein Key"
Nach dem Ausfüllen wird er bei jedem Aufruf automatisch verwendet, ohne dass du ihn erneut eingeben musst.
Sicherheitshinweis: Wenn dein Projekt ein öffentliches Repository ist, committe die Skill-Datei mit dem Key nicht. Es wird empfohlen,
.claude/skills/fuck-cdn.mdzu.gitignorehinzuzufügen oder den Key nur in einer lokalen/globalen Installation (~/.claude/skills/) einzutragen.
Teile Claude deinen Key direkt im Dialog mit. Er wird nur im Speicher der aktuellen Sitzung verwendet und in keine Datei geschrieben:
Mein Shodan-Key ist xxxx, FOFA-E-Mail ist xxx, Key ist xxx
Hilf mir, die echte IP von example.com herauszufinden
| Plattform | Key-Format | Kostenloses Kontingent | Zweck |
|---|---|---|---|
| Shodan | SHODAN_API_KEY | Bei Registrierung verfügbar | Suche nach IPs mit denselben Merkmalen per Zertifikat/Favicon/Titel |
| FOFA | FOFA_EMAIL + FOFA_API_KEY | Bei Registrierung verfügbar | icon_hash-, Zertifikat-, Body-Keyword-Suche |
| Censys | CENSYS_API_ID + CENSYS_API_SECRET | Bei Registrierung verfügbar | Exakte Suche nach Zertifikat-Fingerabdruck SHA256 |
| SecurityTrails | SECURITYTRAILS_KEY | Kostenlos 50 Mal/Monat | Historische DNS-Einträge, Subdomain-Enumeration |
| ZoomEye | ZOOMEYE_API_KEY | Bei Registrierung verfügbar | Zertifikat-, Titelsuche |
| 360 Quake | QUAKE_API_KEY | Bei Registrierung verfügbar | Zertifikatssuche |
| Hunter | HUNTER_API_KEY | Bei Registrierung verfügbar | Zertifikatssuche |
| VirusTotal | VIRUSTOTAL_KEY | Kostenlos 500 Mal/Tag | Auflösungshistorie, Subdomain-Enumeration |
Es funktioniert auch ohne jeglichen Key. Alle Methoden der P0- und P1-Phase (historisches DNS, Zertifikat-Abgleich, Subdomain-Enumeration, HTTP-Verhaltensanalyse) benötigen keinen Key und haben bereits eine hohe Trefferquote. Der Wert des Keys liegt in der P2-Phase – Cyberspace-Suchmaschinen können die Trefferquote bei stark geschützten Zielen erheblich verbessern.
Nicht nur Identifizierung – jedes CDN hat spezielle Umgehungsmethoden:
