
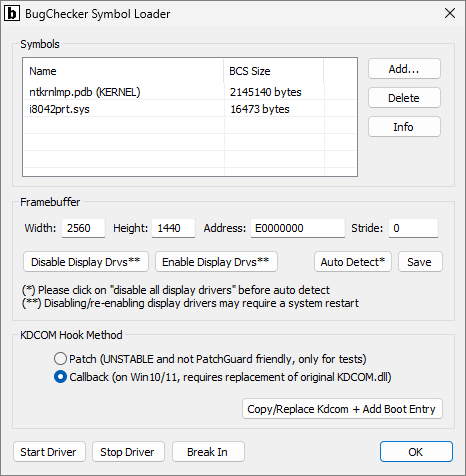
BugChecker
 vitoplantamura/bugchecker
SoftICE-ähnlicher Kernel-Debugger für Windows 11
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1.1kvor 3 Jahren
vitoplantamura/bugcheckerSoftICE-ähnlicher Kernel-Debugger für Windows 11
 sentinelabs/alphagolang
IDApython-Skripte zur Analyse von Golang-Binärdateien
 pownjs/cdb
Automatisieren Sie gängige Chrome-Debug-Protokoll-Aufgaben, um Webanwendungen über die Befehlszeile zu debuggen und HTTP-Anfragen und -Antworten…
 icsharpcode/ilspy
.NET-Decompiler mit Unterstützung für PDB-Generierung, ReadyToRun, Metadaten (&mehr) - plattformübergreifend!
 immunityinc/libptrace
Ein ereignisgesteuertes Multi-Core-Prozess-Debugging-, Tracing- und Manipulations-Framework.
 firmwire/firmwire
FirmWire ist eine Full-System-Baseband-Firmware-Emulationsplattform für Fuzzing, Debugging und Root-Cause-Analyse von Smartphone-Baseband-Firmware.
 gaasedelen/patching
Ein interaktives Binary-Patching-Plugin für IDA Pro
 mfthomps/resim
Reverse-Engineering-Software mit einem vollständigen Systemsimulator
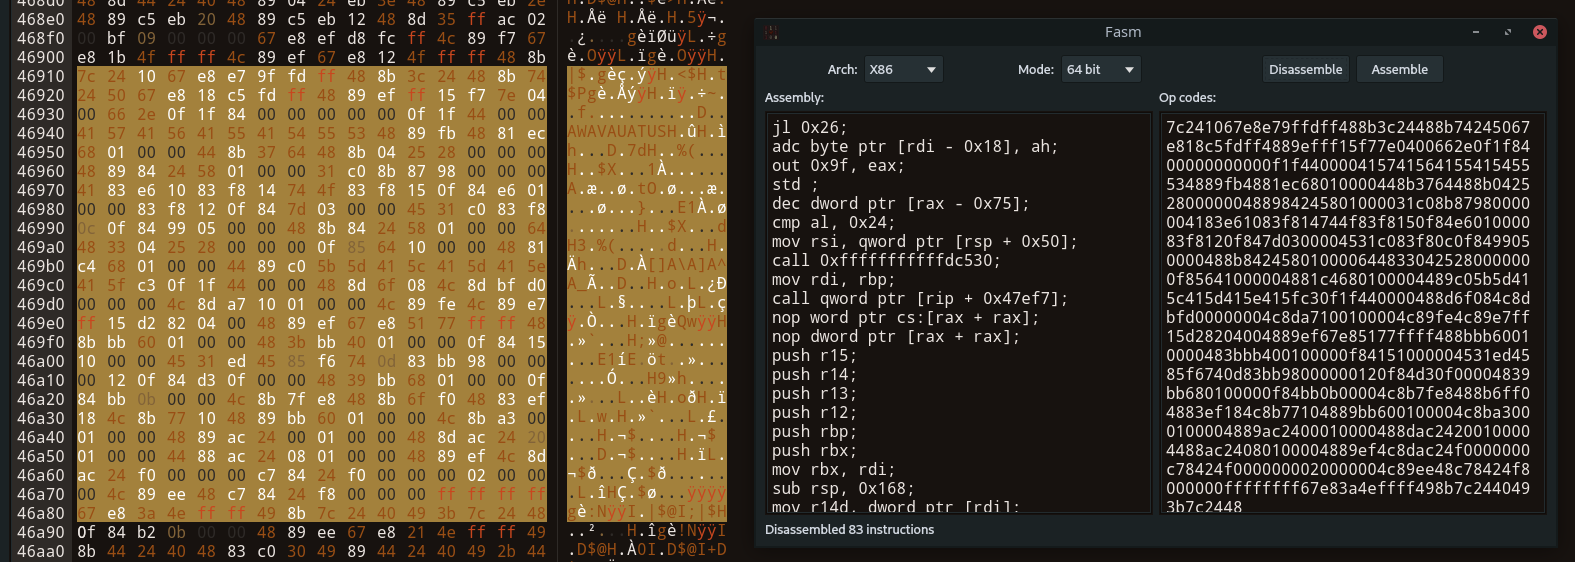 echo-devim/fhex
Ein voll ausgestatteter HexEditor, kompatibel mit Linux/Windows/MacOS
 snare/voltron
Erweiterbares Debugger-UI-Toolkit, das anpassbare Register-, Disassemblierungs-, Stack-, Speicher-, Haltepunkt- und Backtrace-Ansichten für LLDB,…
 jhftss/ida2obj
Statisches Binary-Instrumentierungstool, das COFF-Objektdateien aus ausführbaren Dateien extrahiert und so das Einfügen von Code/Daten an jeder…
 kevoreilly/capev2
Malware-Konfiguration und Payload-Extraktion
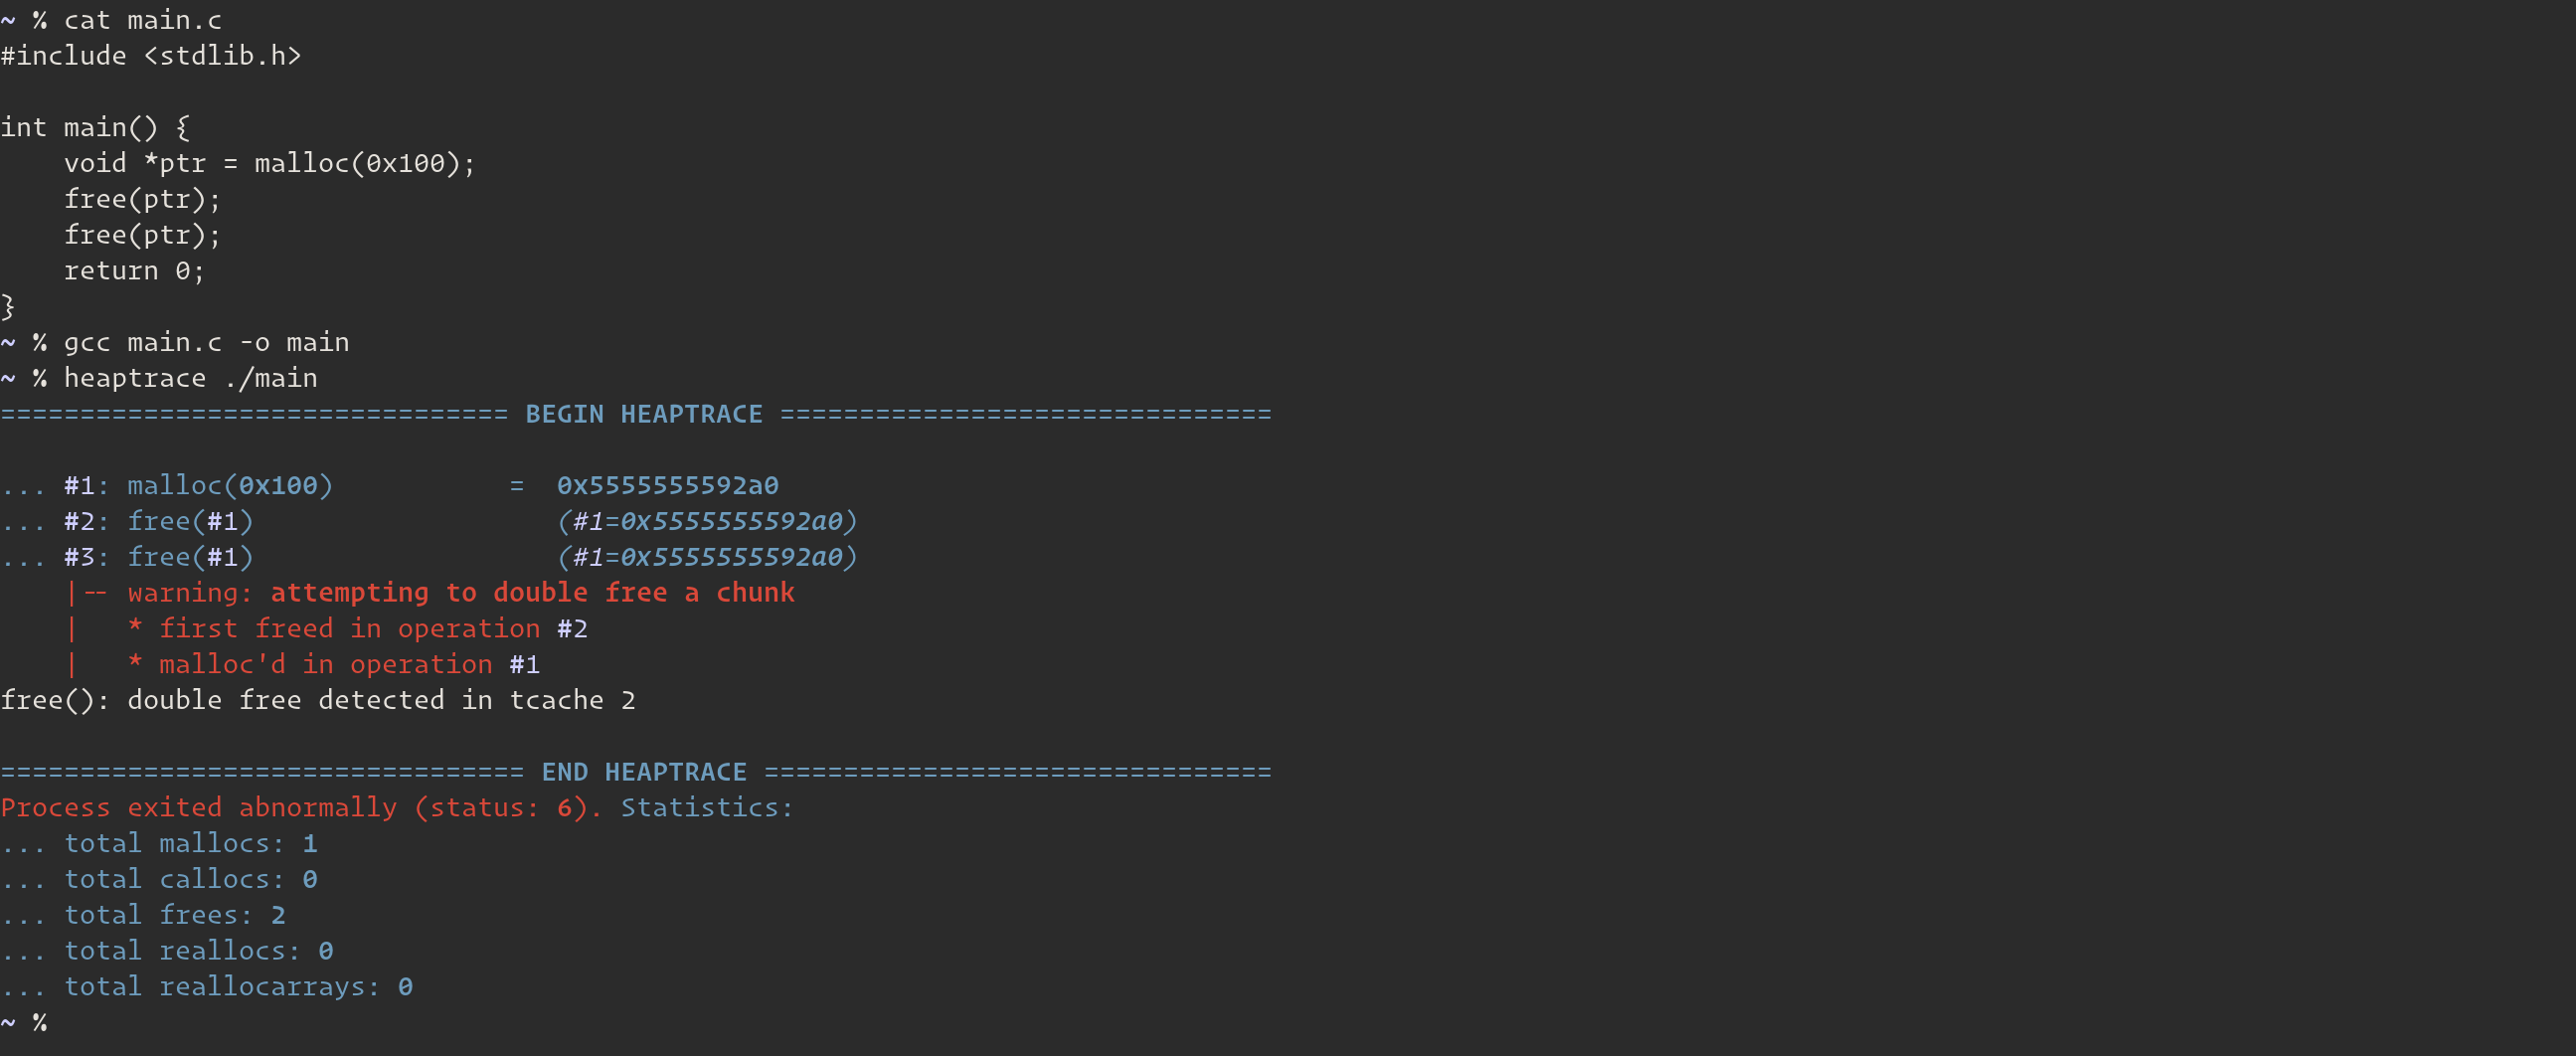 arinerron/heaptrace
hilft bei der Visualisierung von Heap-Operationen für Pwn und Debugging
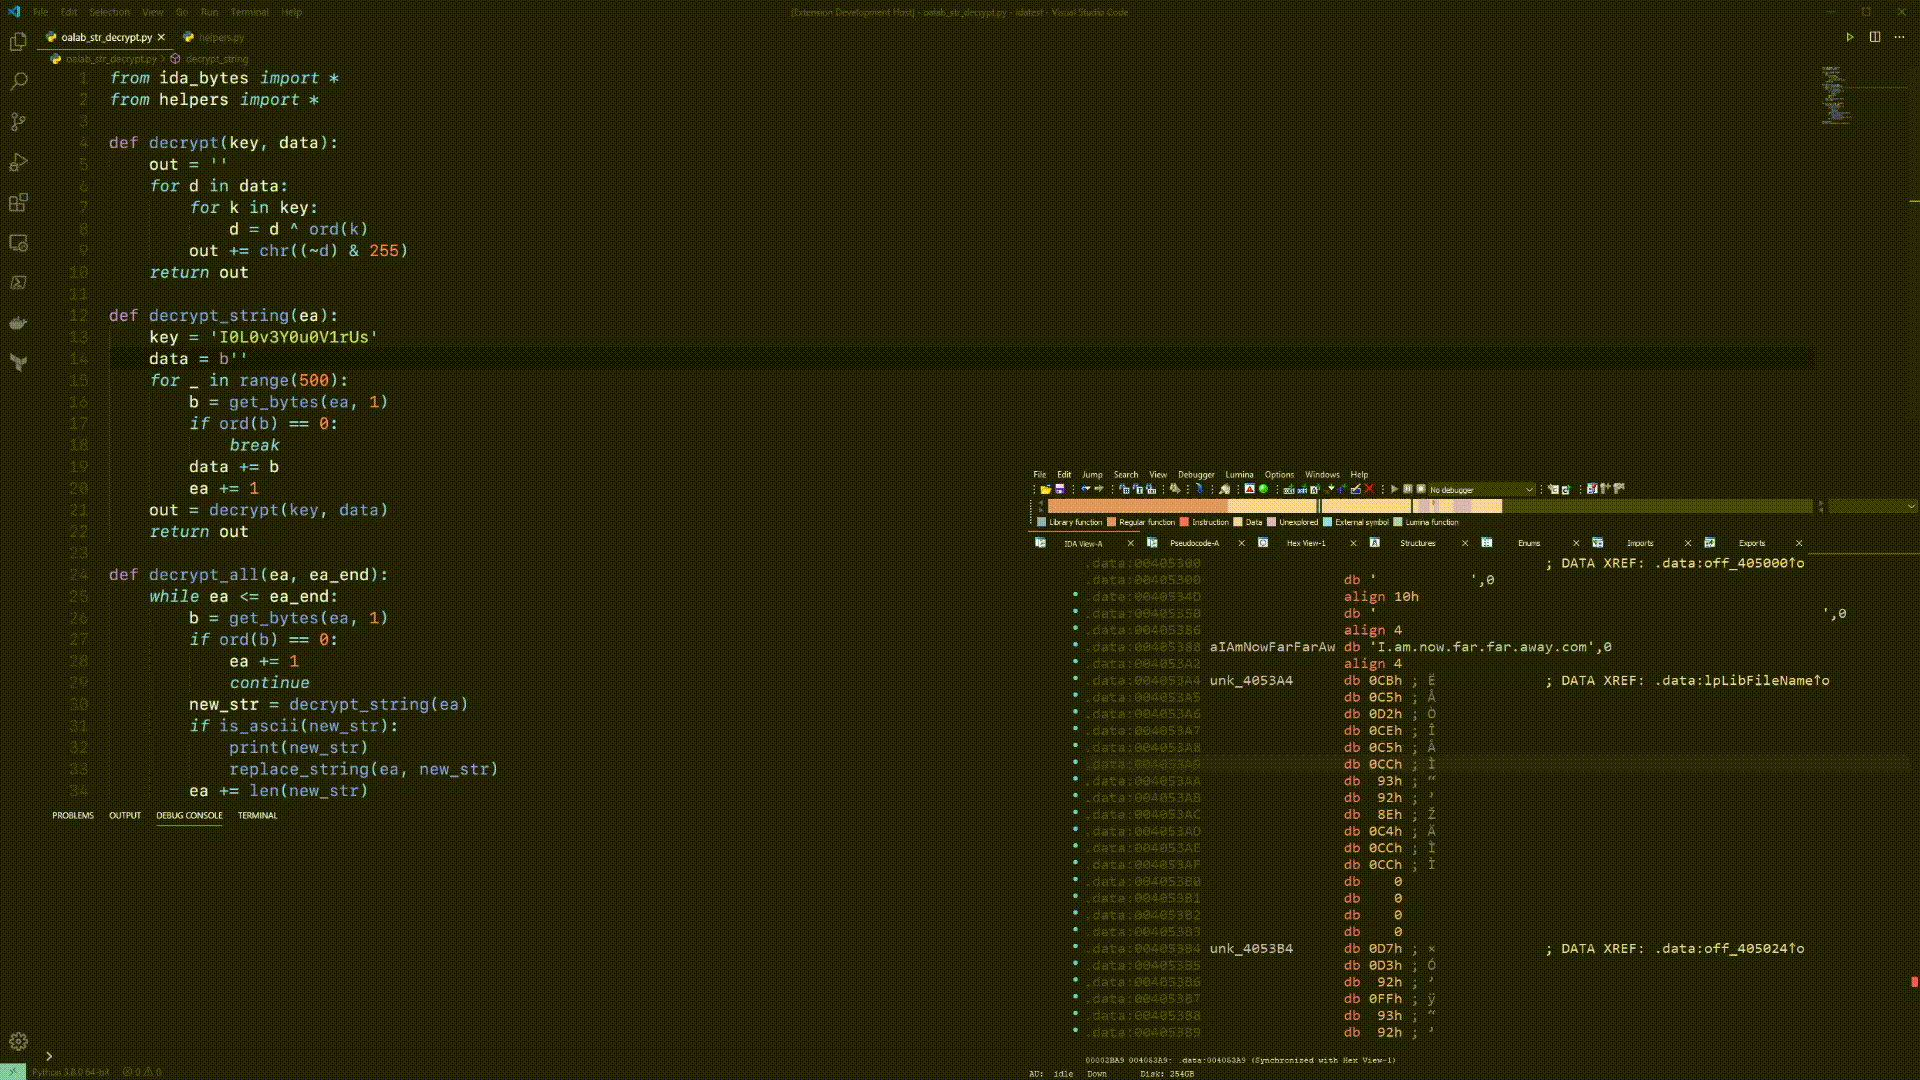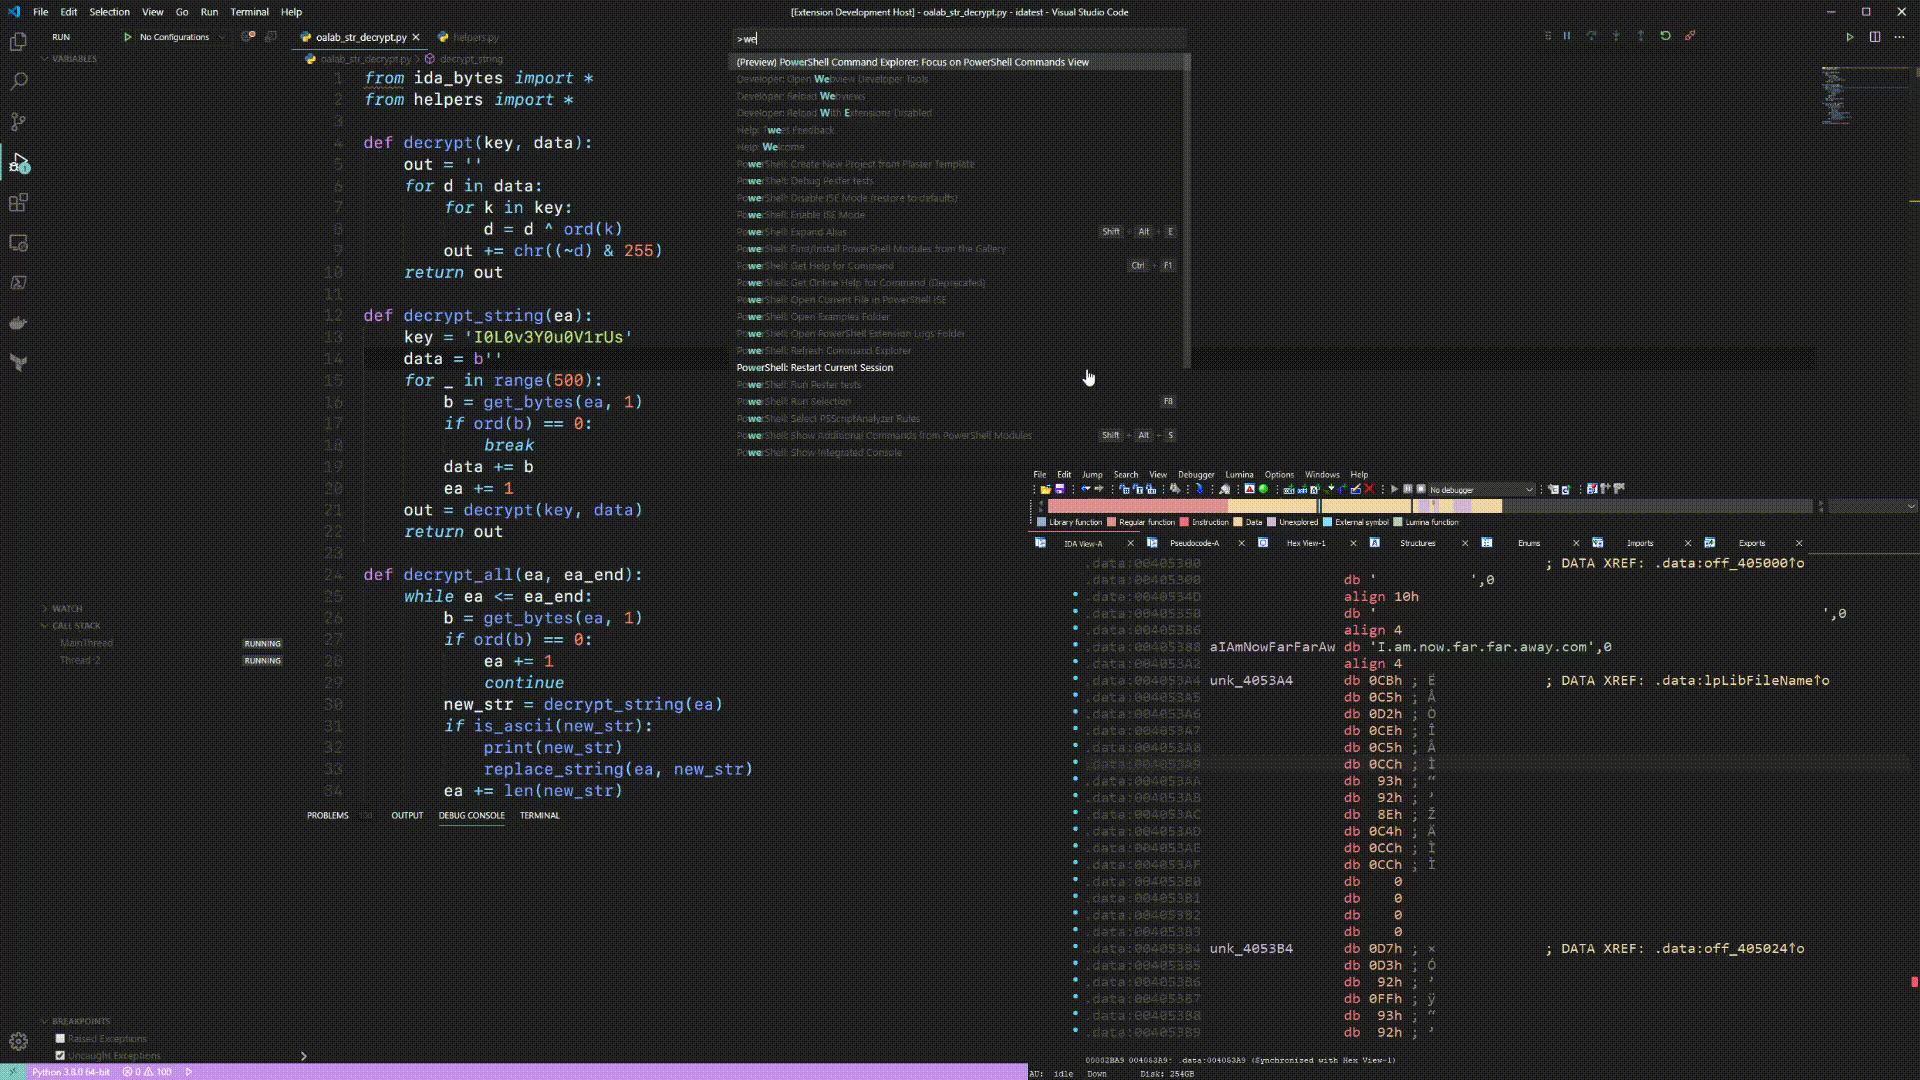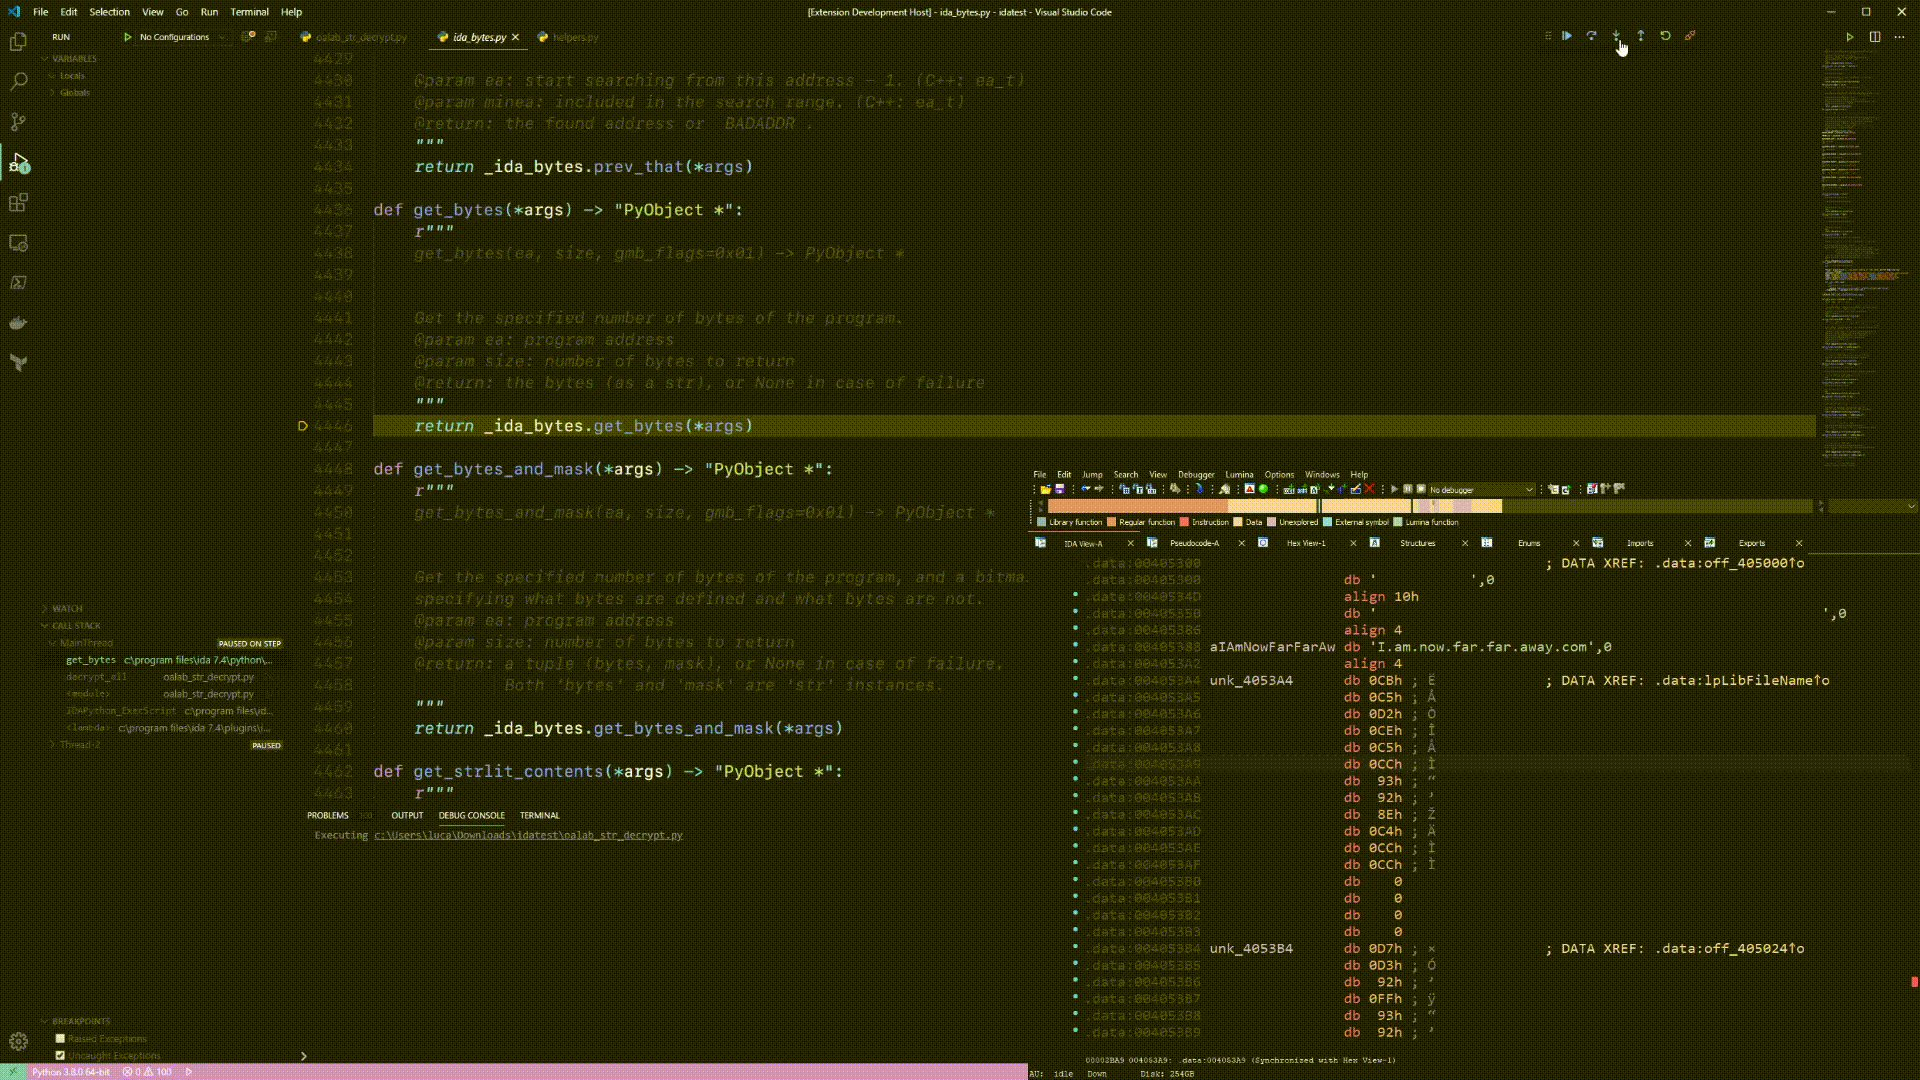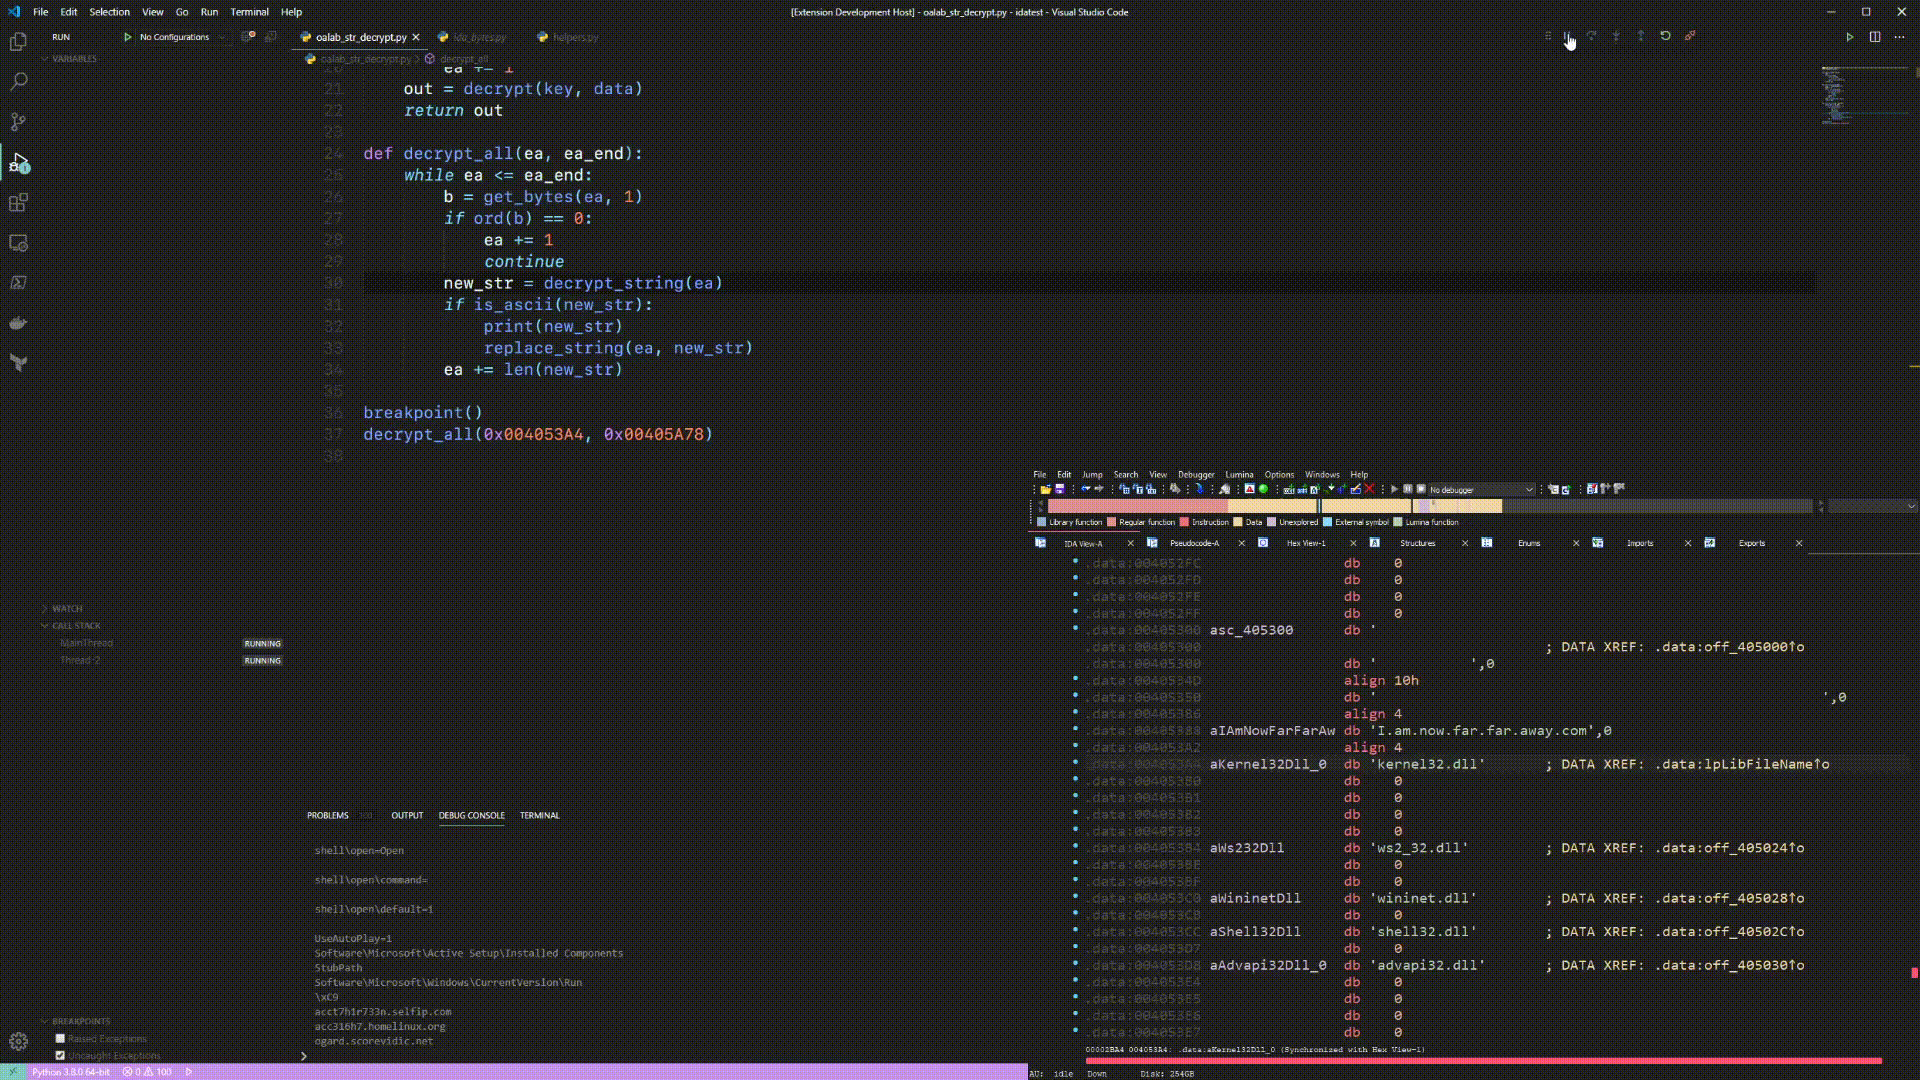 ioncodes/idacode
Eine Integration für IDA und VS Code, die beide verbindet, um IDAPython-Skripte einfach auszuführen und zu debuggen.
 guardicore/ipcdump
BPF-basierter Linux-IPC-Tracer für Pipes, Signale, Unix-Sockets, Loopback und Pseudoterminals mit Metadaten- und Inhaltserfassung, Filterung und…
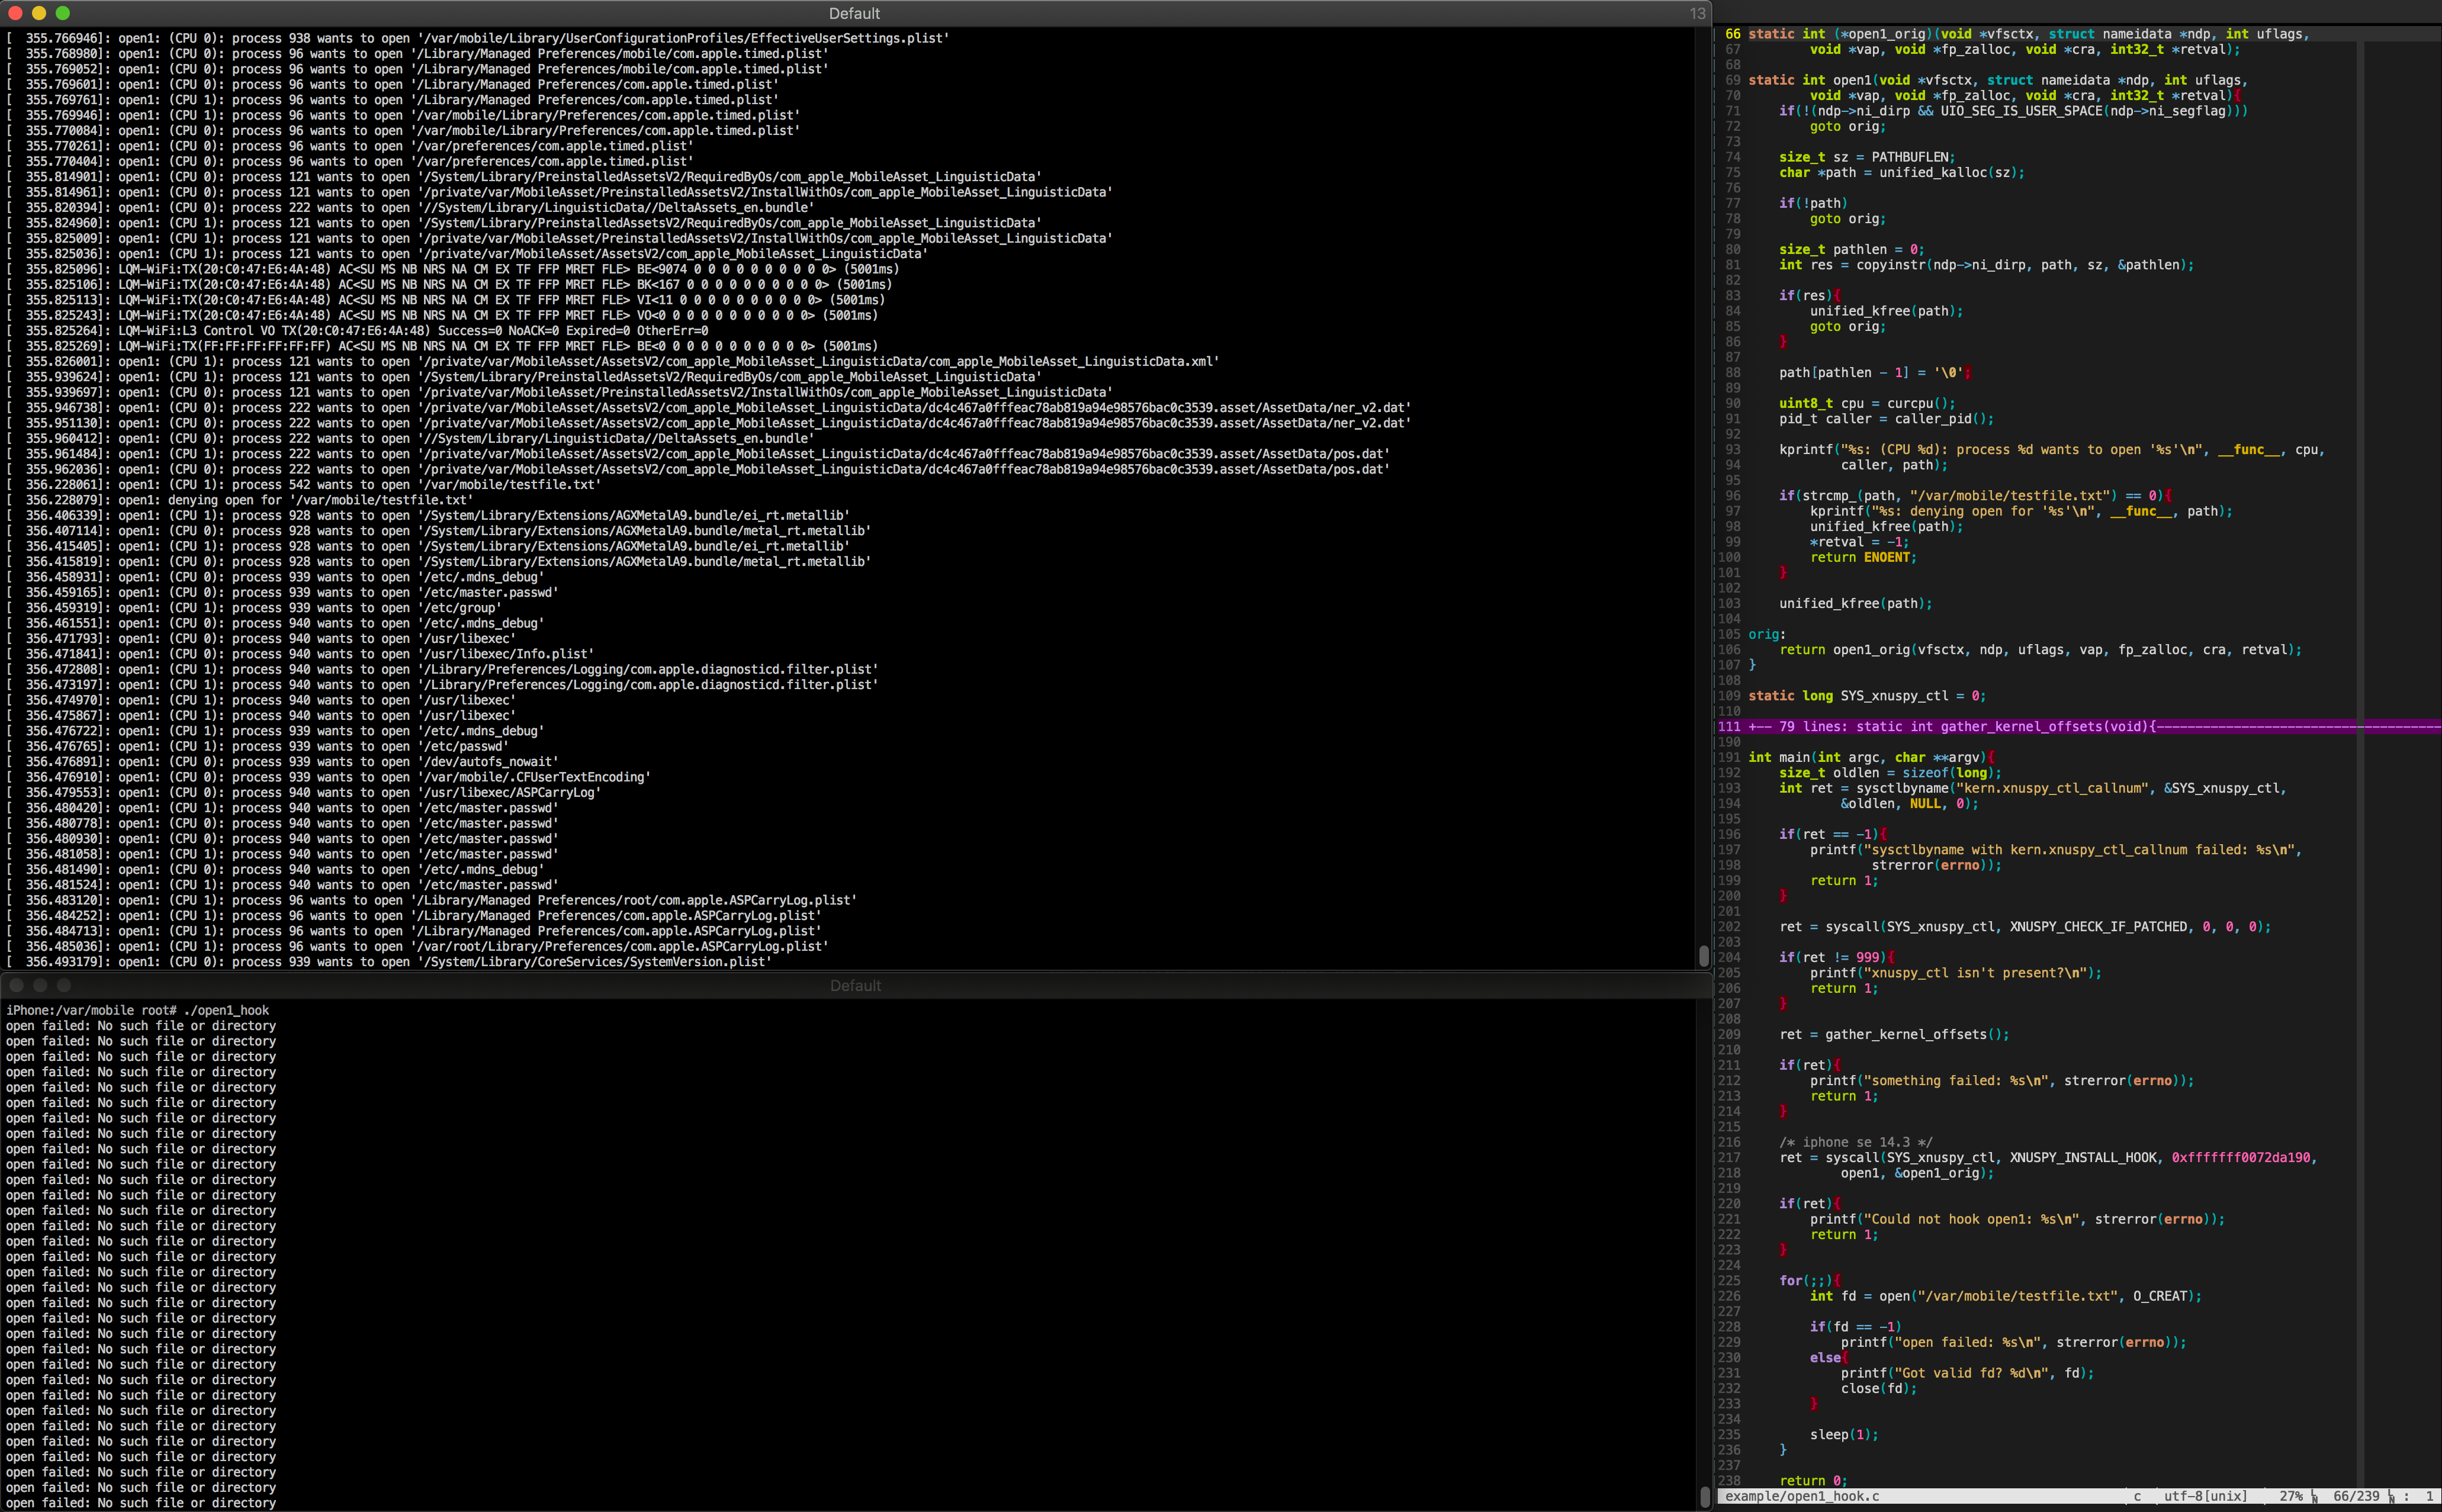 jsherman212/xnuspy
ein iOS-Kernel-Funktions-Hooking-Framework für checkra1n-fähige Geräte
 xteardx/diaphora-mcp
MCP Server für automatisiertes binäres Diffing.
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Parallele IDA Pro Binäranalyse mit KI-gestützter Funktionsbenennung, Neo4j-Wissensgraph und Phantomrt-Emulations-/Hooking-/Fuzzing-Engine für…