

 kevoreilly/capev2
Malware-Konfiguration und Payload-Extraktion
Eine Sandbox wird verwendet, um schädliche Dateien in einer isolierten Umgebung auszuführen, während ihr dynamisches Verhalten instrumentiert und forensische Artefakte gesammelt werden.
CAPE wurde von Cuckoo v1 abgeleitet, das die folgenden Kernfunktionen auf der Windows-Plattform bietet:
CAPE ergänzt Cuckoos traditionelle Sandbox-Ausgabe durch mehrere wichtige Zusätze:
Es gibt eine kostenlose Demonstrationsinstanz online, die jeder nutzen kann:
https://capesandbox.com - Zur Kontoaktivierung wenden Sie sich an https://twitter.com/capesandbox
Cuckoo Sandbox begann 2010 als Google Summer of Code-Projekt innerhalb des Honeynet Project. Es wurde ursprünglich von Claudio Guarnieri entworfen und entwickelt, die erste Beta-Version wurde 2011 veröffentlicht. Im Januar 2014 wurde Cuckoo v1.0 veröffentlicht.
2015 war ein entscheidendes Jahr mit einem bedeutenden Fork in Cuckoos Geschichte.
Die Entwicklung des ursprünglichen Monitors und der API-Hooking-Methode wurde im
Hauptprojekt Cuckoo eingestellt. Er wurde durch einen alternativen Monitor
ersetzt, der ein auf restructuredText basierendes Signaturformat verwendet, das über eine Linux-Toolchain kompiliert wird,
erstellt von Jurriaan Bremer.
Etwa zur gleichen Zeit wurde ein Fork namens Cuckoo-modified von Brad 'Spender' Spengler erstellt, der die Entwicklung des ursprünglichen Monitors mit bedeutenden Verbesserungen fortsetzte, darunter 64-Bit-Unterstützung und insbesondere die Einführung von Microsofts Visual Studio Compiler.
Im selben Jahr begann die Entwicklung eines dynamischen Kommandozeilen-Konfigurations- und Payload- Extraktionstools namens CAPE bei Context Information Security durch Kevin O'Reilly. Der Name wurde als Akronym für 'Config And Payload Extraction' geprägt und die ursprüngliche Forschung konzentrierte sich auf die Verwendung von API-Hooks, die von Microsofts Detours Bibliothek bereitgestellt werden, um entpackte Malware-Payloads und -Konfigurationen zu erfassen. Es wurde jedoch offensichtlich, dass API-Hooks allein nicht genügend Leistung und Präzision bieten, um das Entpacken von Payloads oder Konfigurationen aus beliebiger Malware zu ermöglichen.
Aus diesem Grund begann die Forschung an einem neuartigen Debugger-Konzept, das es ermöglicht, Malware präzise zu kontrollieren und zu instrumentieren, während die Verwendung von Microsoft-Debugging- Schnittstellen vermieden wird, um so stealthy wie möglich zu sein. Dieser Debugger wurde in das Proof-of-Concept-Detours-basierte Kommandozeilentool integriert, kombiniert mit API-Hooks und resultierte in sehr leistungsfähigen Fähigkeiten.
Als erste Arbeiten zeigten, dass es möglich sein würde, Microsoft Detours durch die API-Hooking-Engine von Cuckoo-modified zu ersetzen, wurde die Idee für CAPE Sandbox geboren. Mit der Hinzufügung des Debuggers, automatisiertem Unpacking, YARA-basierter Klassifizierung und integrierter Config-Extraktion wurde CAPE Sandbox im September 2016 auf der 44con erstmals öffentlich veröffentlicht: CAPE Version 1.
Im Sommer 2018 hatte das Projekt das Glück, den Beginn enormer Beiträge von Andriy 'doomedraven' Brukhovetskyy zu erleben, einem langjährigen Cuckoo- Mitwirkenden. Im Jahr 2019 begann er die Mammutaufgabe, CAPE auf Python 3 zu portieren, und im Oktober desselben Jahres wurde CAPEv2 veröffentlicht.
CAPE wurde kontinuierlich weiterentwickelt und verbessert, um mit den Fortschritten sowohl bei Malware als auch bei Betriebssystemfähigkeiten Schritt zu halten. Im Jahr 2021 wurde die Möglichkeit hinzugefügt, CAPEs Debugger während der Detonation über dynamische YARA-Scans zu programmieren, was die Erstellung dynamischer Bypässe für Anti-Sandbox-Techniken ermöglicht. Windows 10 wurde zum Standardbetriebssystem, und weitere bedeutende Ergänzungen umfassen interaktiven Desktop, AMSI (Anti-Malware Scan Interface) Payload-Erfassung, 'syscall hooking' basierend auf Microsoft Nirvana und debugger-basierte direkte/indirekte Syscall-Gegenmaßnahmen.
Im Jahr 2024 erstellte enzok CAPEsolo, eine interaktive Windows-Desktop-Version von CAPE, die wxPython für die grafische Oberfläche verwendet und außerdem 64-Bit-Gast-Python-Kompatibilität einführt. Im Jahr 2026 wurde Unterstützung für alle Windows 10-Versionen und Windows 11 23H2 hinzugefügt.
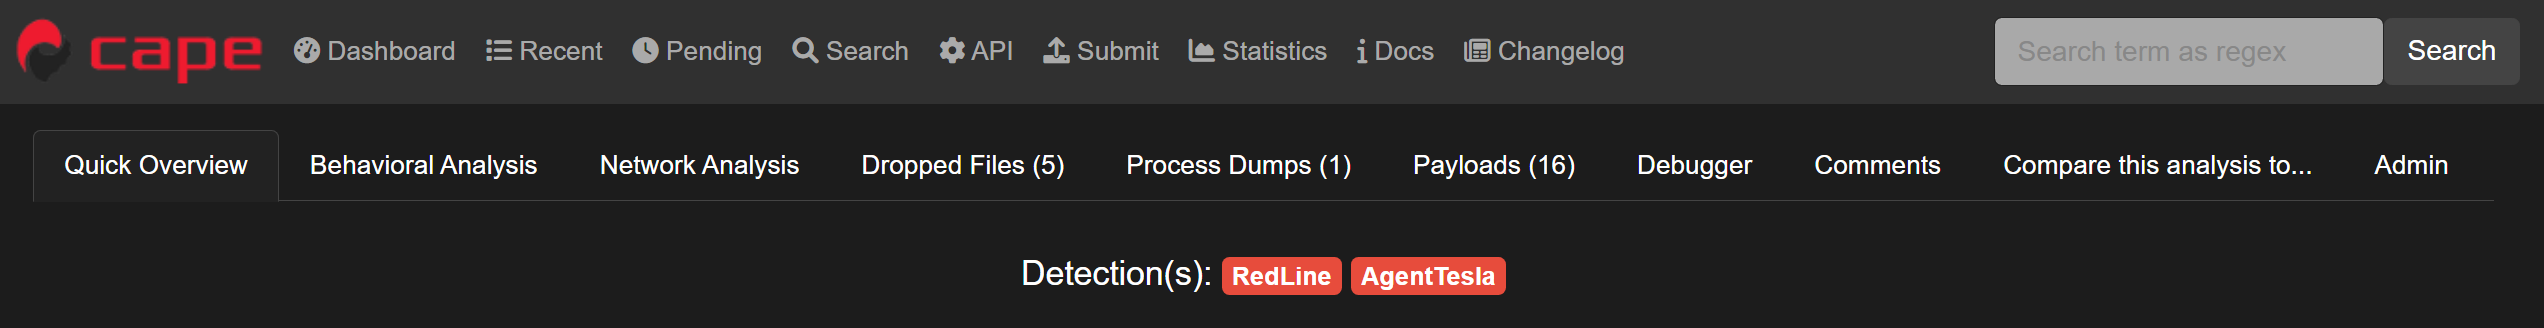
Malware kann in CAPE über drei Mechanismen klassifiziert werden:
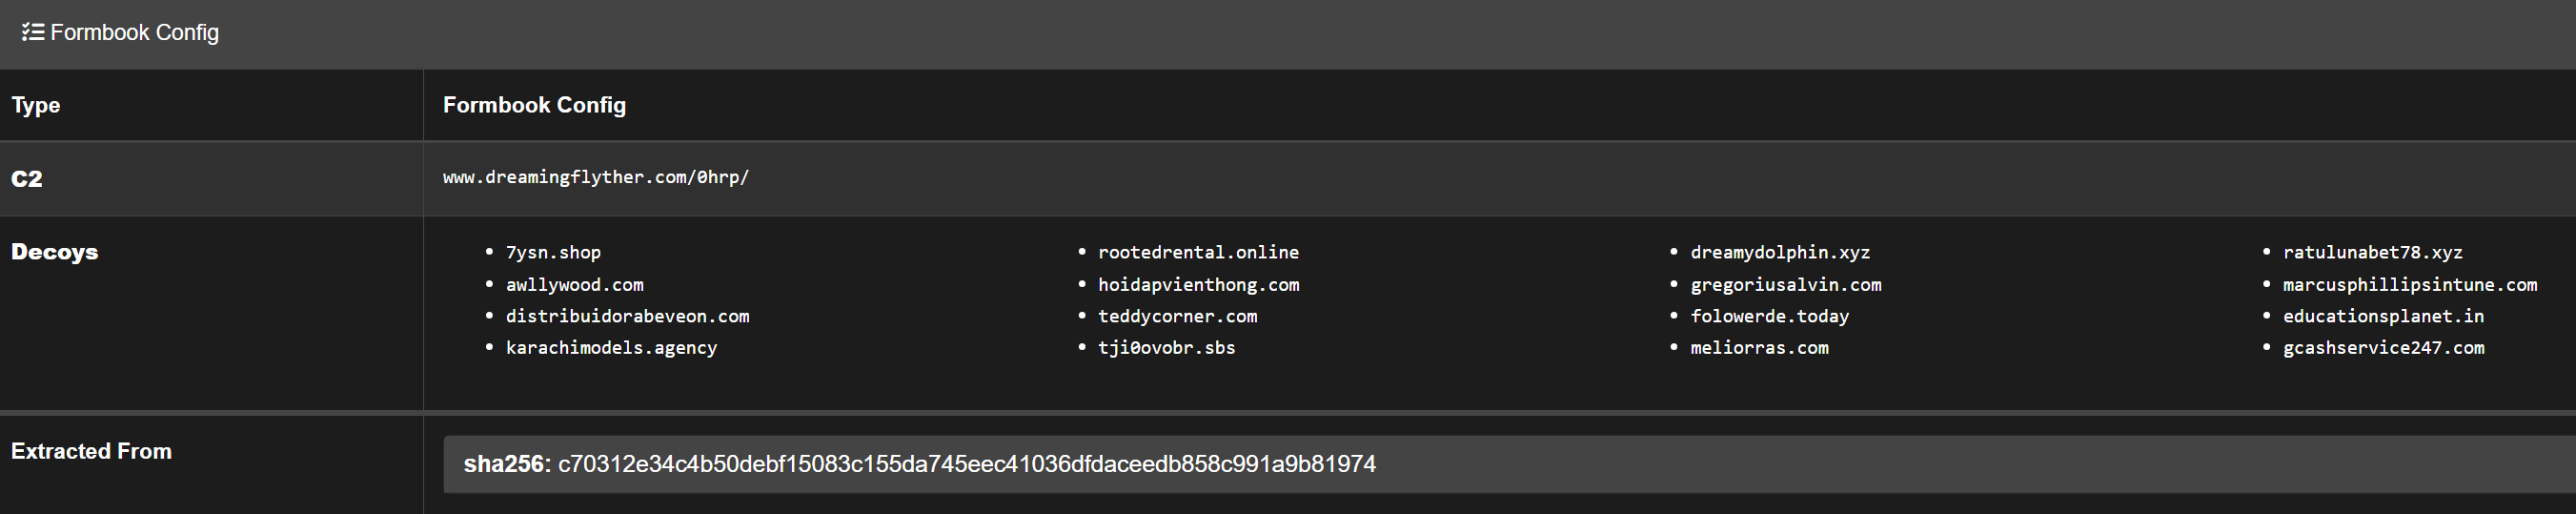
Das Parsing kann mit CAPEs eigenem Framework durchgeführt werden, alternativ werden die folgenden Frameworks unterstützt: RATDecoders, DC3-MWCP, MalDuck, oder MaCo
CAPEs Kern- und Community-Konfigurationsparser werden im separaten
CAPE-parsers Repository gepflegt und als
die CAPE-parsers Abhängigkeit installiert. Reichen Sie Ergänzungen und Korrekturen für diese Parser
dort ein; die README beschreibt die erwarteten Konfigurationsfelder.
def extract_config(data): ist, der von cape_utils.py aufgerufen wird, und 0 Komplikationen.
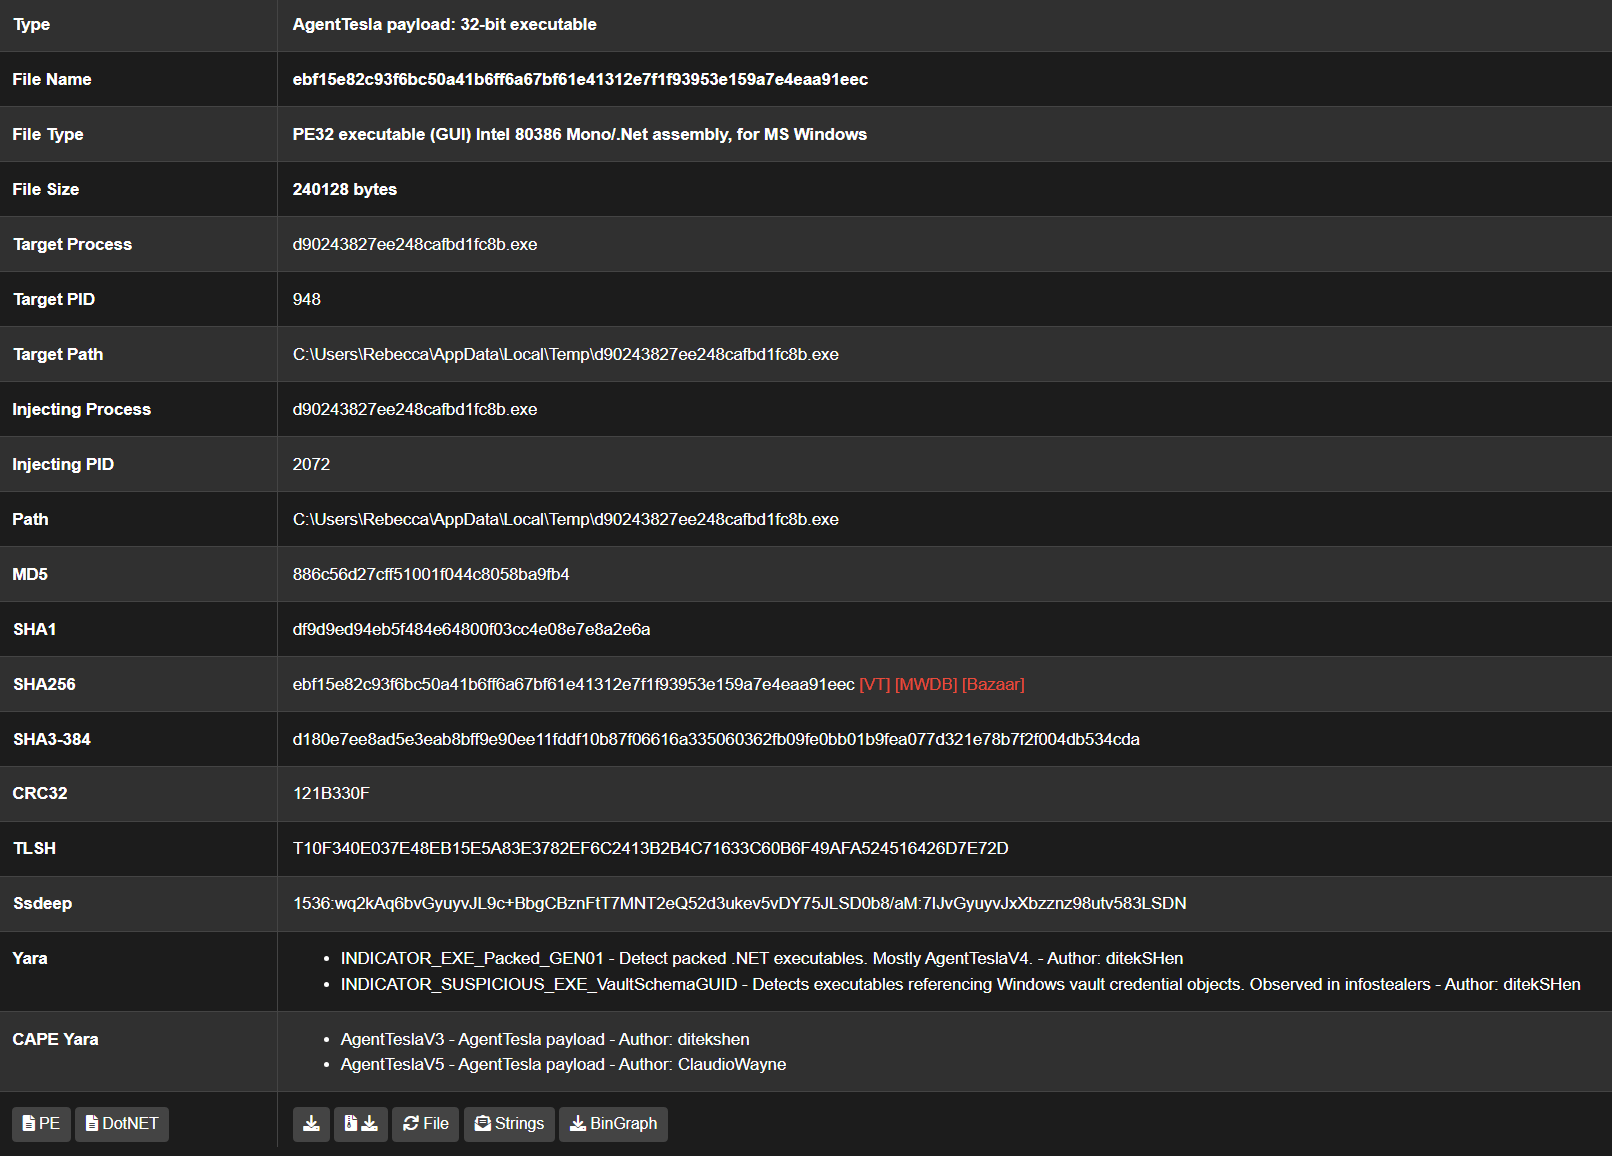
CAPE nutzt viele Malware-Techniken oder -Verhaltensweisen, um die Erfassung entpackter Payloads zu ermöglichen:
