

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/jhftss/ida2obj
Statische AnalyseReverse EngineeringDebuggerFuzzingBinäranalyse
GitHubjhftss/ida2obj

IDA2Obj

Statisches Binary-Instrumentierungstool, das COFF-Objektdateien aus ausführbaren Dateien extrahiert und so das Einfügen von Code/Daten an jeder Stelle für Black-Box-Fuzzing und Binary-Patching über IDA Pro ermöglicht.

Repository anzeigen
1211541vor 5 JahrenVon Kitploit geprüft
Teilen

IDA2Obj

IDA2Obj ist ein Werkzeug zur Implementierung von SBI (Static Binary Instrumentation).

Der Arbeitsablauf ist einfach:

  • Extrahiere Objektdateien (COFF) direkt aus einer ausführbaren Binärdatei.
  • Verlinke die Objektdateien zu einer neuen Binärdatei, die fast identisch zur alten ist.
  • Während des Extraktionsprozesses kannst du beliebige Daten/Code an jeder Stelle einfügen.
    • SBI ist nur eines der Anwendungsszenarien, besonders nützlich für Black-Box-Fuzzing.

Verwendung

  1. Umgebung vorbereiten:

    • Setze AUTOIMPORT_COMPAT_IDA695 = YES in der idapython.cfg, um die API im alten IDA 6.x-Stil zu unterstützen.
    • Abhängigkeit installieren: pip install cough
  2. Erstelle einen Ordner als Arbeitsbereich.

  3. Kopiere die Zielbinärdatei, die du fuzzen möchtest, in den Arbeitsbereich.

  4. Lade die Binärdatei in IDA Pro, wähle Load resources und manually load, um alle Segmente aus der Binärdatei zu laden.
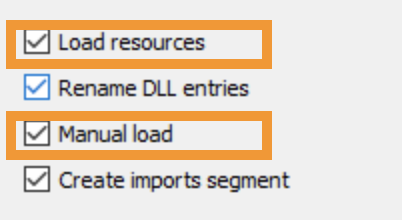
    image-20210813134907705
  5. Warte, bis die Autoanalyse abgeschlossen ist.

  6. Extrahiere Objektdateien durch Ausführen des Skripts MagicIDA/main.py.

    • Die ausgegebenen Objektdateien befinden sich in ${workspace}/${module}/objs/afl.
    • Wenn du eine leere Datei namens TRACE_MODE im Arbeitsbereich erstellst, befinden sich die ausgegebenen Objektdateien in ${workspace}/${module}/objs/trace.
    • Übrigens werden auch 3 Dateien in ${workspace}/${module} erstellt:
      • exports_afl.def (wird für das Linken verwendet)
      • exports_trace.def (wird für das Linken verwendet)
      • hint.txt (wird für das Patchen verwendet)
  7. Erzeuge Lib-Dateien durch Ausführen des Skripts utils/LibImports.py.

    • Die ausgegebenen Lib-Dateien befinden sich in ${workspace}/${module}/libs und werden später für das Linken verwendet.
  8. Öffne ein Terminal und wechsle in den Arbeitsbereich.

  9. Verlinke alle Objekt- und Lib-Dateien mit utils/link.bat.

    • z. B. utils/link.bat GdiPlus dll afl /RELEASE
    • Es wird die neue Binärdatei mit der PDB-Datei in ${workspace}/${module} erzeugen.
  10. Patche die neu erstellte Binärdatei mit utils/PatchPEHeader.py.

    • z. B. utils/PatchPEHeader.py GdiPlus/GdiPlus.afl.dll
    • Beim ersten Mal musst du möglicherweise utils/register_msdia_run_as_administrator.bat als Administrator ausführen.
  11. Ausführen & Fuzzen.

Weitere Details

HITB-Folien : https://github.com/jhftss/jhftss.github.io/blob/main/res/slides/HITB2021SIN%20-%20IDA2Obj%20-%20Mickey%20Jin.pdf

Demo : https://drive.google.com/file/d/1N3DXJCts5jG0Y5B92CrJOTIHedWyEQKr/view?usp=sharing

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





