
ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…

Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…

Ein Tool zur Verwaltung verwundbarer Docker-Container

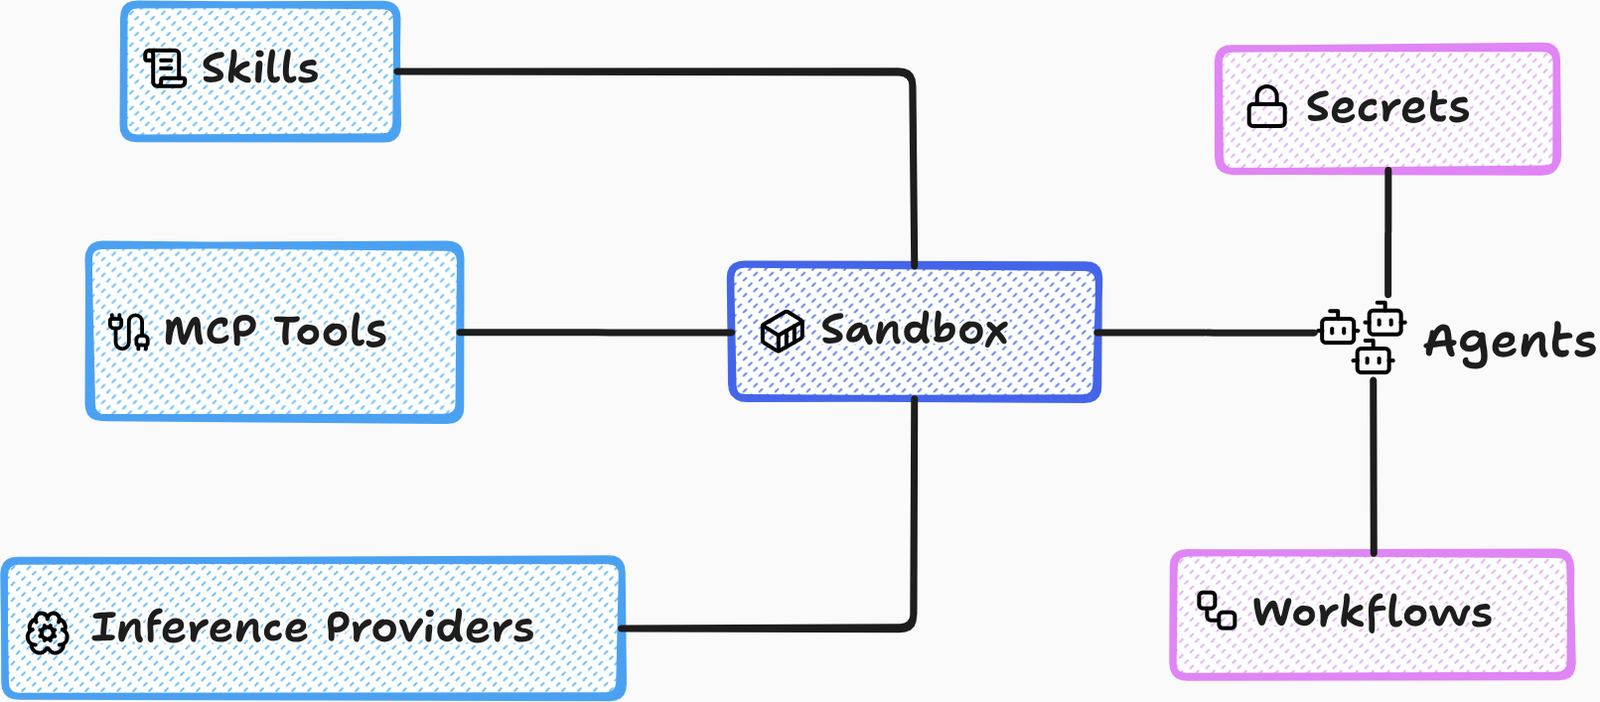
Zero-trust-Agentic-AI-Plattform. Unterstützt SaaS- und OnPrem-Bereitstellungen (airgapped).

BPF-LSM-Blocker für CVE-2026-31431 (Copy Fail) – Remediation ohne Neustart für OpenShift 4

Kubernetes-DaemonSet zur Erkennung und Behebung von CVE-2026-31431 (GHSA-2274-3hgr-wxv6) — algif_aead LPE über die Modprobe-Blacklist

# Defensives IR-Playbook und Erkennungspaket für CVE-2026-31431 (Copy Fail) Linux-Kernel-LPE, einschließlich Sigma-, auditd-, Falco-, Wazuh-, YARA-,…

Forschungs- und Erkennungsleitfaden für CVE-2026-31431, eine auf io_uring basierende Umgehung der Syscall-Überwachung. Bietet Erkennungsregeln für…

Open-Source-Sandbox-Laufzeitumgebung für KI-Agenten — gVisor/Docker-Isolation, Credential-Vault, unveränderliches Audit-Log. Entwickelt nach…

Erkennungs- und Analysetoolkit für CVE-2026-31431 Linux LPE, das Python- und PowerShell-Scanner, YARA-Regeln sowie forensische Analysen für die…

Erkennungsskript für CVE-2026-31431 (Copy Fail), das Kernel-Version, Patch-Vorhandensein, Kernel-Konfigurationen, AF_ALG-Socket-Verfügbarkeit,…

Docker-Mitigation für CVE-2026-31431 („Copy Fail“). Enthält auch Kubernetes-Vorlagen.

BPF-LSM-Mitigation für CVE-2026-31431 (Copy Fail) — verweigert die Erstellung von AF_ALG-Sockets clusterweit

CVE-2026-31431 Copy Fail Linux-Kernel-Schwachstellenerkennungsskript

DaemonSet zur Minderung der Schwachstelle CVE-2026-31431 (Copy Fail)

Begleitquelle zum YouTube-Video „Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)“

Rootless-Container-Runtime und Sandbox, die kernel-erzwungene OCI-Images in Millisekunden ohne Daemon startet und Ressourcenprofile,…

Kubernetes-Treiber-Erweiterung für die Probes- und Actions-API des Chaos Toolkit

:computer:🛡️ Eine kuratierte Sammlung großartiger Ressourcen, Tools und anderer glänzender Dinge für Blue Teams in der Cybersicherheit.