
 accuknox/agentz
Zero-trust-Agentic-AI-Plattform. Unterstützt SaaS- und OnPrem-Bereitstellungen (airgapped).

KI-Agenten erstellen, ausführen und verwalten. Sicher durch Design.
Jeder Agent läuft in einer Sandbox mit Standard-Deny und erhält niemals
Anmeldedaten.
Jede Aktion eines Agenten ist nachvollziehbar.
AgentZ ist eine mandantenfähige Plattform zum Ausführen von KI-Agenten. Sie bietet starke Isolationsgarantien, keine Offenlegung von Anmeldedaten gegenüber Agenten, eine Netzwerkrichtlinie mit Standard-Deny und Kontrolle über die Software- pakete, auf die Ihre Agenten Zugriff haben.
Website: die AgentZ-Landingpage. DeepWiki: chatten Sie mit dem Repository und tragen Sie schnell bei.
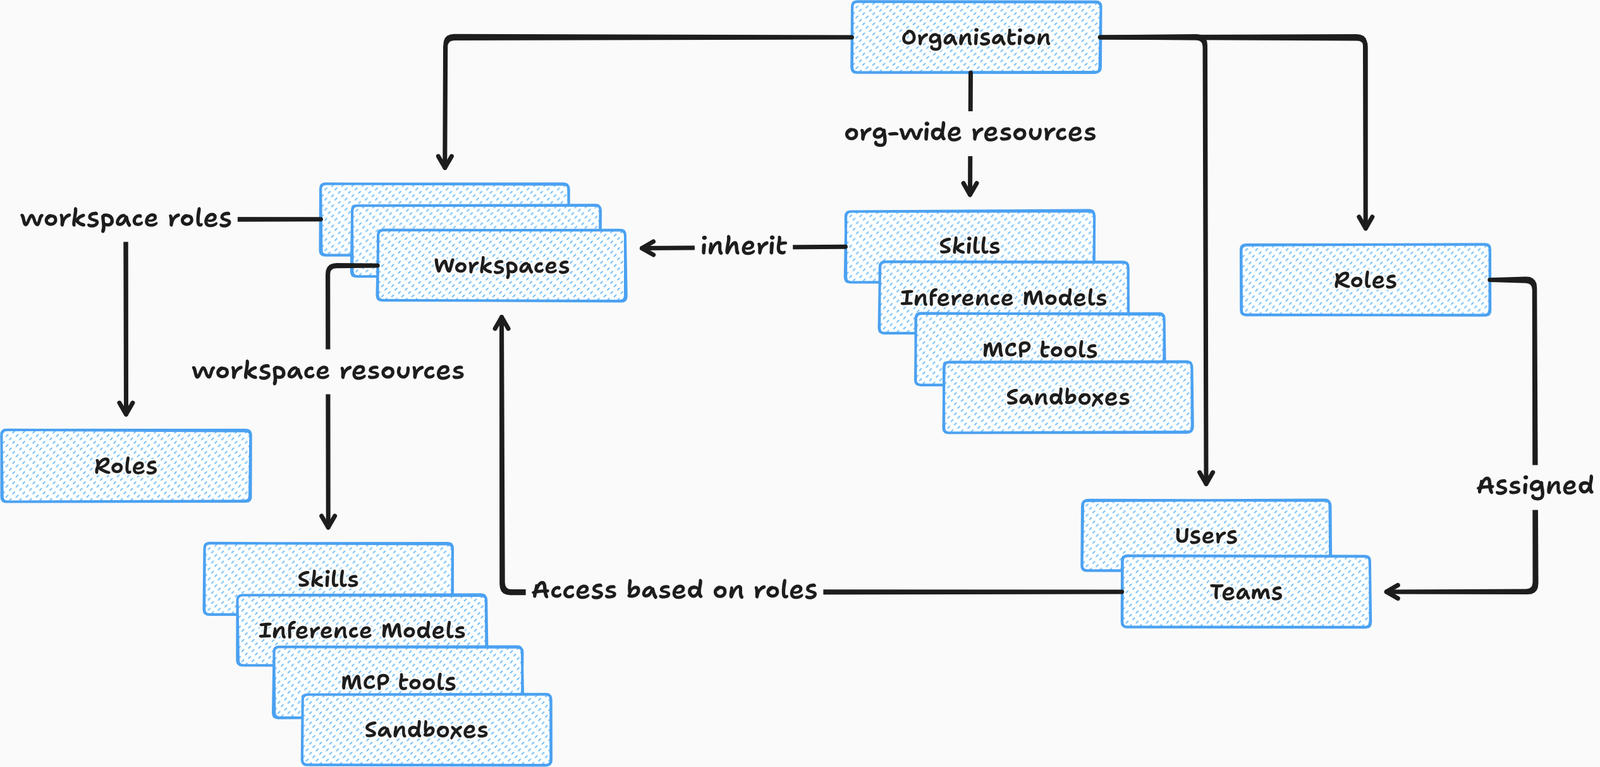
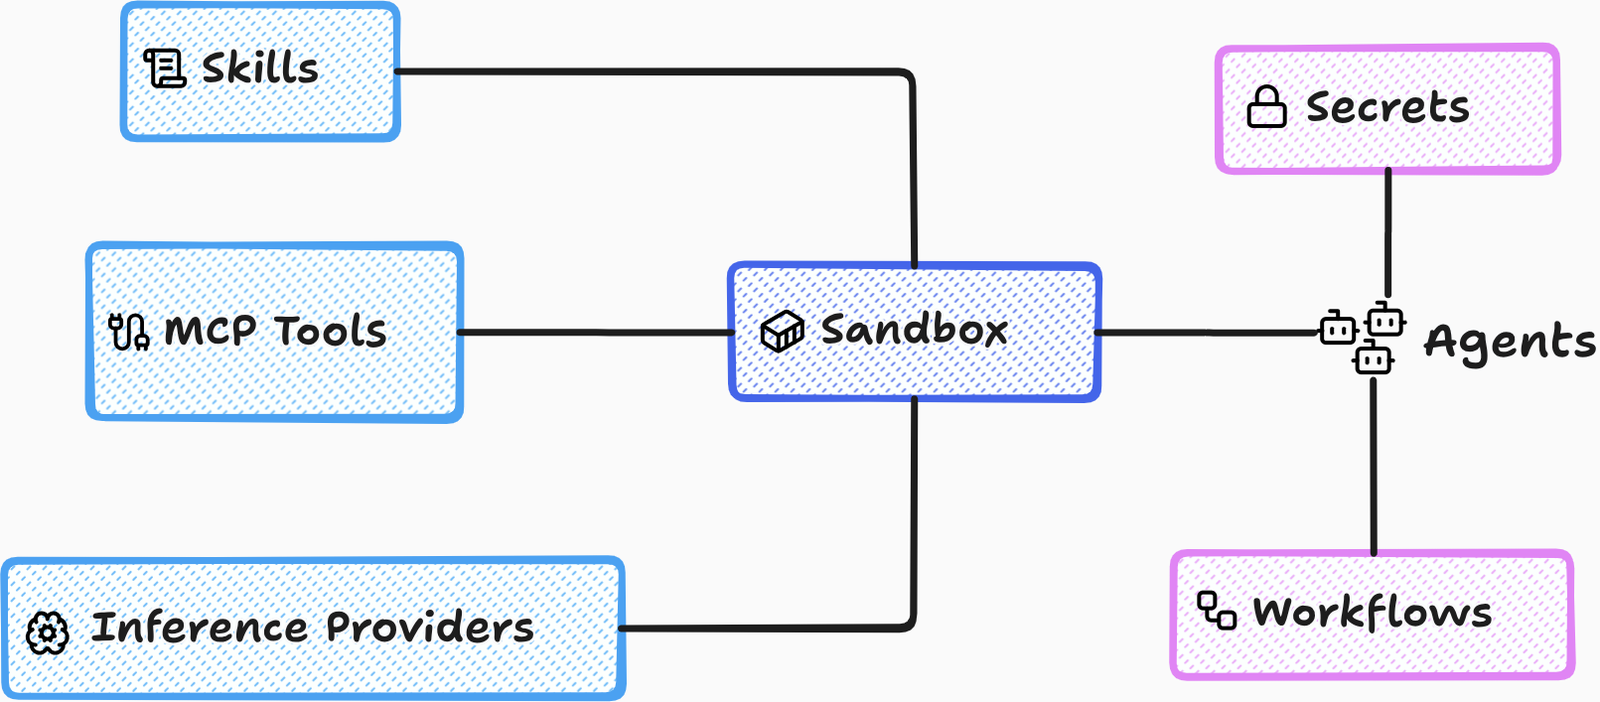
Inferenz-Anbieter: Wir unterstützen eine Reihe von Anbietern (abgeleitet von OpenCode), darunter Amazon Bedrock, GCP Vertex, Azure AI Foundry, OpenAI Codex-Abonnement. Wir unterstützen auch die Konfiguration benutzerdefinierter OpenAI/Anthropic-Endpunkte.
Skills: Es gibt zwei Arten von Skills – veränderliche und unveränderliche. Veränderliche Skills sind solche, die von den Agenten geändert werden können und tatsächlich oft von den Agenten selbst erzeugt werden. Unveränderliche Skills werden vom Benutzer hochgeladen und unterstützen Versionierung und Rollbacks.
MCP-Tools: Ähnlich wie bei den Inferenz-Anbietern bieten wir auch einen Katalog für MCP-Server. Wenn es einen Anbieter gibt, den wir nicht unterstützen, können Sie einen benutzerdefinierten Server hinzufügen.
Sandbox: Eine Reihe wiederverwendbarer Konfigurationen (Modelle, Skills, MCP-Tools, Softwarepakete und erlaubte Hosts). Agenten erben alle Eigenschaften ihrer Sandbox. Die Sandbox eines Agenten kann jederzeit ausgetauscht bzw. neu konfiguriert werden, wodurch sich auch seine Eigenschaften ändern.
Agenten: Ein Agent ist ein Kubernetes-Pod, der im Hintergrund einen OpenCode-Server mit benutzerdefinierten Plugins und Tools ausführt. AgentZ verwendet Cilium-Netzwerkrichtlinien, um eine Standard-Deny-Haltung umzusetzen. Ein Agenten-Pod kann keinen Datenverkehr an ein Ziel senden, es sei denn, eine explizite Regel erlaubt dies.
Agenten sind zustandsbehaftet und müssen als solche behandelt werden. Ihr Home-Verzeichnis wird durch ein Kubernetes- PVC gesichert, d. h. es bleibt über Neustarts hinweg erhalten.
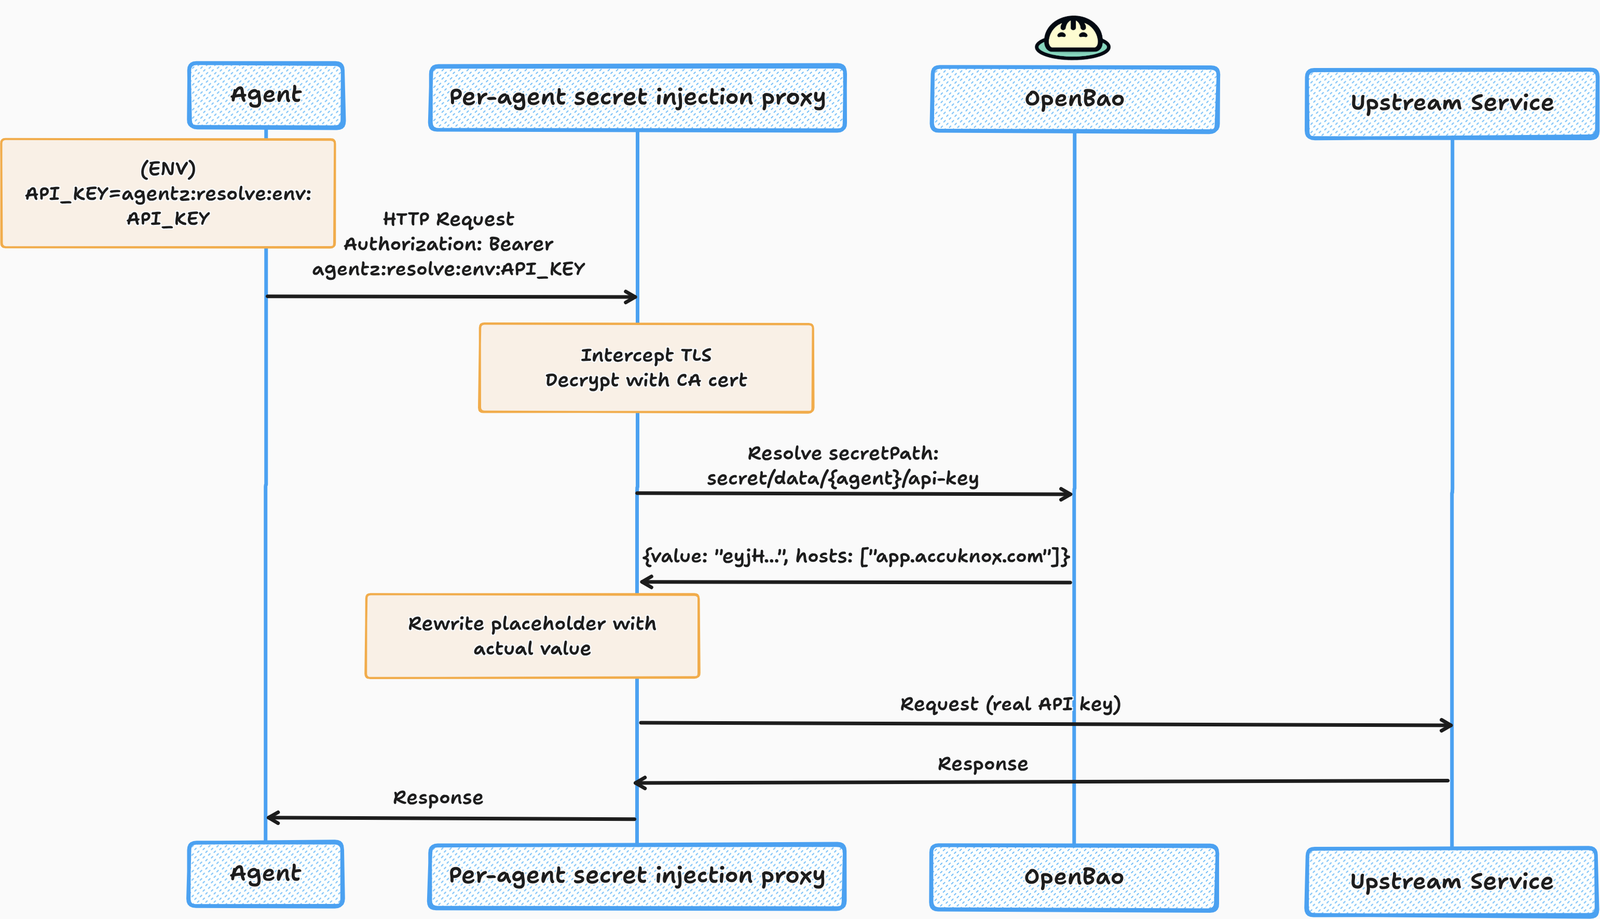
Secrets: MCP ist nicht ohne Probleme. Oft ist die Verwendung eines CLI-Tools einfacher und effektiver. CLI-Tools, die eine Verbindung zu externen Diensten wie Gmail und Google Calendar herstellen, erfordern Authentifizierungstoken oder API-Schlüssel. Hier kommt der Secret-Injection-Proxy ins Spiel.
Wenn Sie in AgentZ ein Secret erstellen, injizieren wir anstelle der tatsächlichen Anmeldedaten einen
Platzhalter wie agentz:resolve:env:API_KEY. Wenn Ihre Agenten Gmail-APIs aufrufen, ersetzt
der Injection-Proxy den Platzhalter durch die tatsächlichen Anmeldedaten. Ihre Agenten erhalten niemals direkten
Zugriff auf die Anmeldedaten.
Darüber hinaus müssen Sie beim Erstellen eines Secrets explizit eine Reihe von Hosts angeben, für die das Secret gültig ist. Dies hilft, die Exfiltration von Secrets zu verhindern.
Es gibt Dutzende von KI-Agenten da draußen. Wir wollten keinen eigenen neu erfinden. Wir glauben, dass Meta-Harness der richtige Weg ist.
Das OpenCode API des Gateways ist mit dem OpenCode TUI-Client interoperabel. Sie können sich mit dem Agenten verbinden über:
opencode attach https://agentzharness.ai/api/opencode/{AGENT_NAME}/
Dieses Projekt wäre ohne die vielen hervorragenden Open-Source-Bibliotheken und -projekte, auf denen es aufbaut, nicht möglich gewesen.






