
Archived
AntiCropalypse
 qixils/anticropalypse
Discord-Bot zur Minderung der aCropalypse-Sicherheitslücke (CVE-2023-21036, CVE-2023-28303) durch nachträgliches Löschen verwundbarer Bilder
defensive-toolsvulnerability-analysisdata-recovery+2
qixils/anticropalypseDiscord-Bot zur Minderung der aCropalypse-Sicherheitslücke (CVE-2023-21036, CVE-2023-28303) durch nachträgliches Löschen verwundbarer Bilder
 pgporada/ansible-role-cve
Mildert CVE-2016-5195, alias DirtyCOW
 kubernetes/ingress-nginx
Ingress NGINX Controller für Kubernetes
 j81blog/adc-19781
ADC auf CVE-2019-19781 prüfen
 chef-boneyard/bash-shellshock
VERALTET: Chef cookbook zum Auditieren und Beheben von 'Shellshock' (BASH-CVE-2014-7169)
 chainguard-dev/text4shell-policy
ClusterImagePolicy-Demo für cve-2022-42889 text4shell
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
Kubernetes-DaemonSet, das JVMs hot-patcht, um Log4j2-Schwachstellen (CVE-2021-44228, CVE-2021-45046) zu entschärfen, indem JNDI-Lookups deaktiviert…
 alexandreroman/cve-2021-44228-workaround-buildpack
Buildpack, das einen Workaround für CVE-2021-44228 (Log4j RCE-Exploit) bereitstellt.
 ansvar-systems/eu_compliance_mcp
EU-fokussierter Compliance-MCP-Server
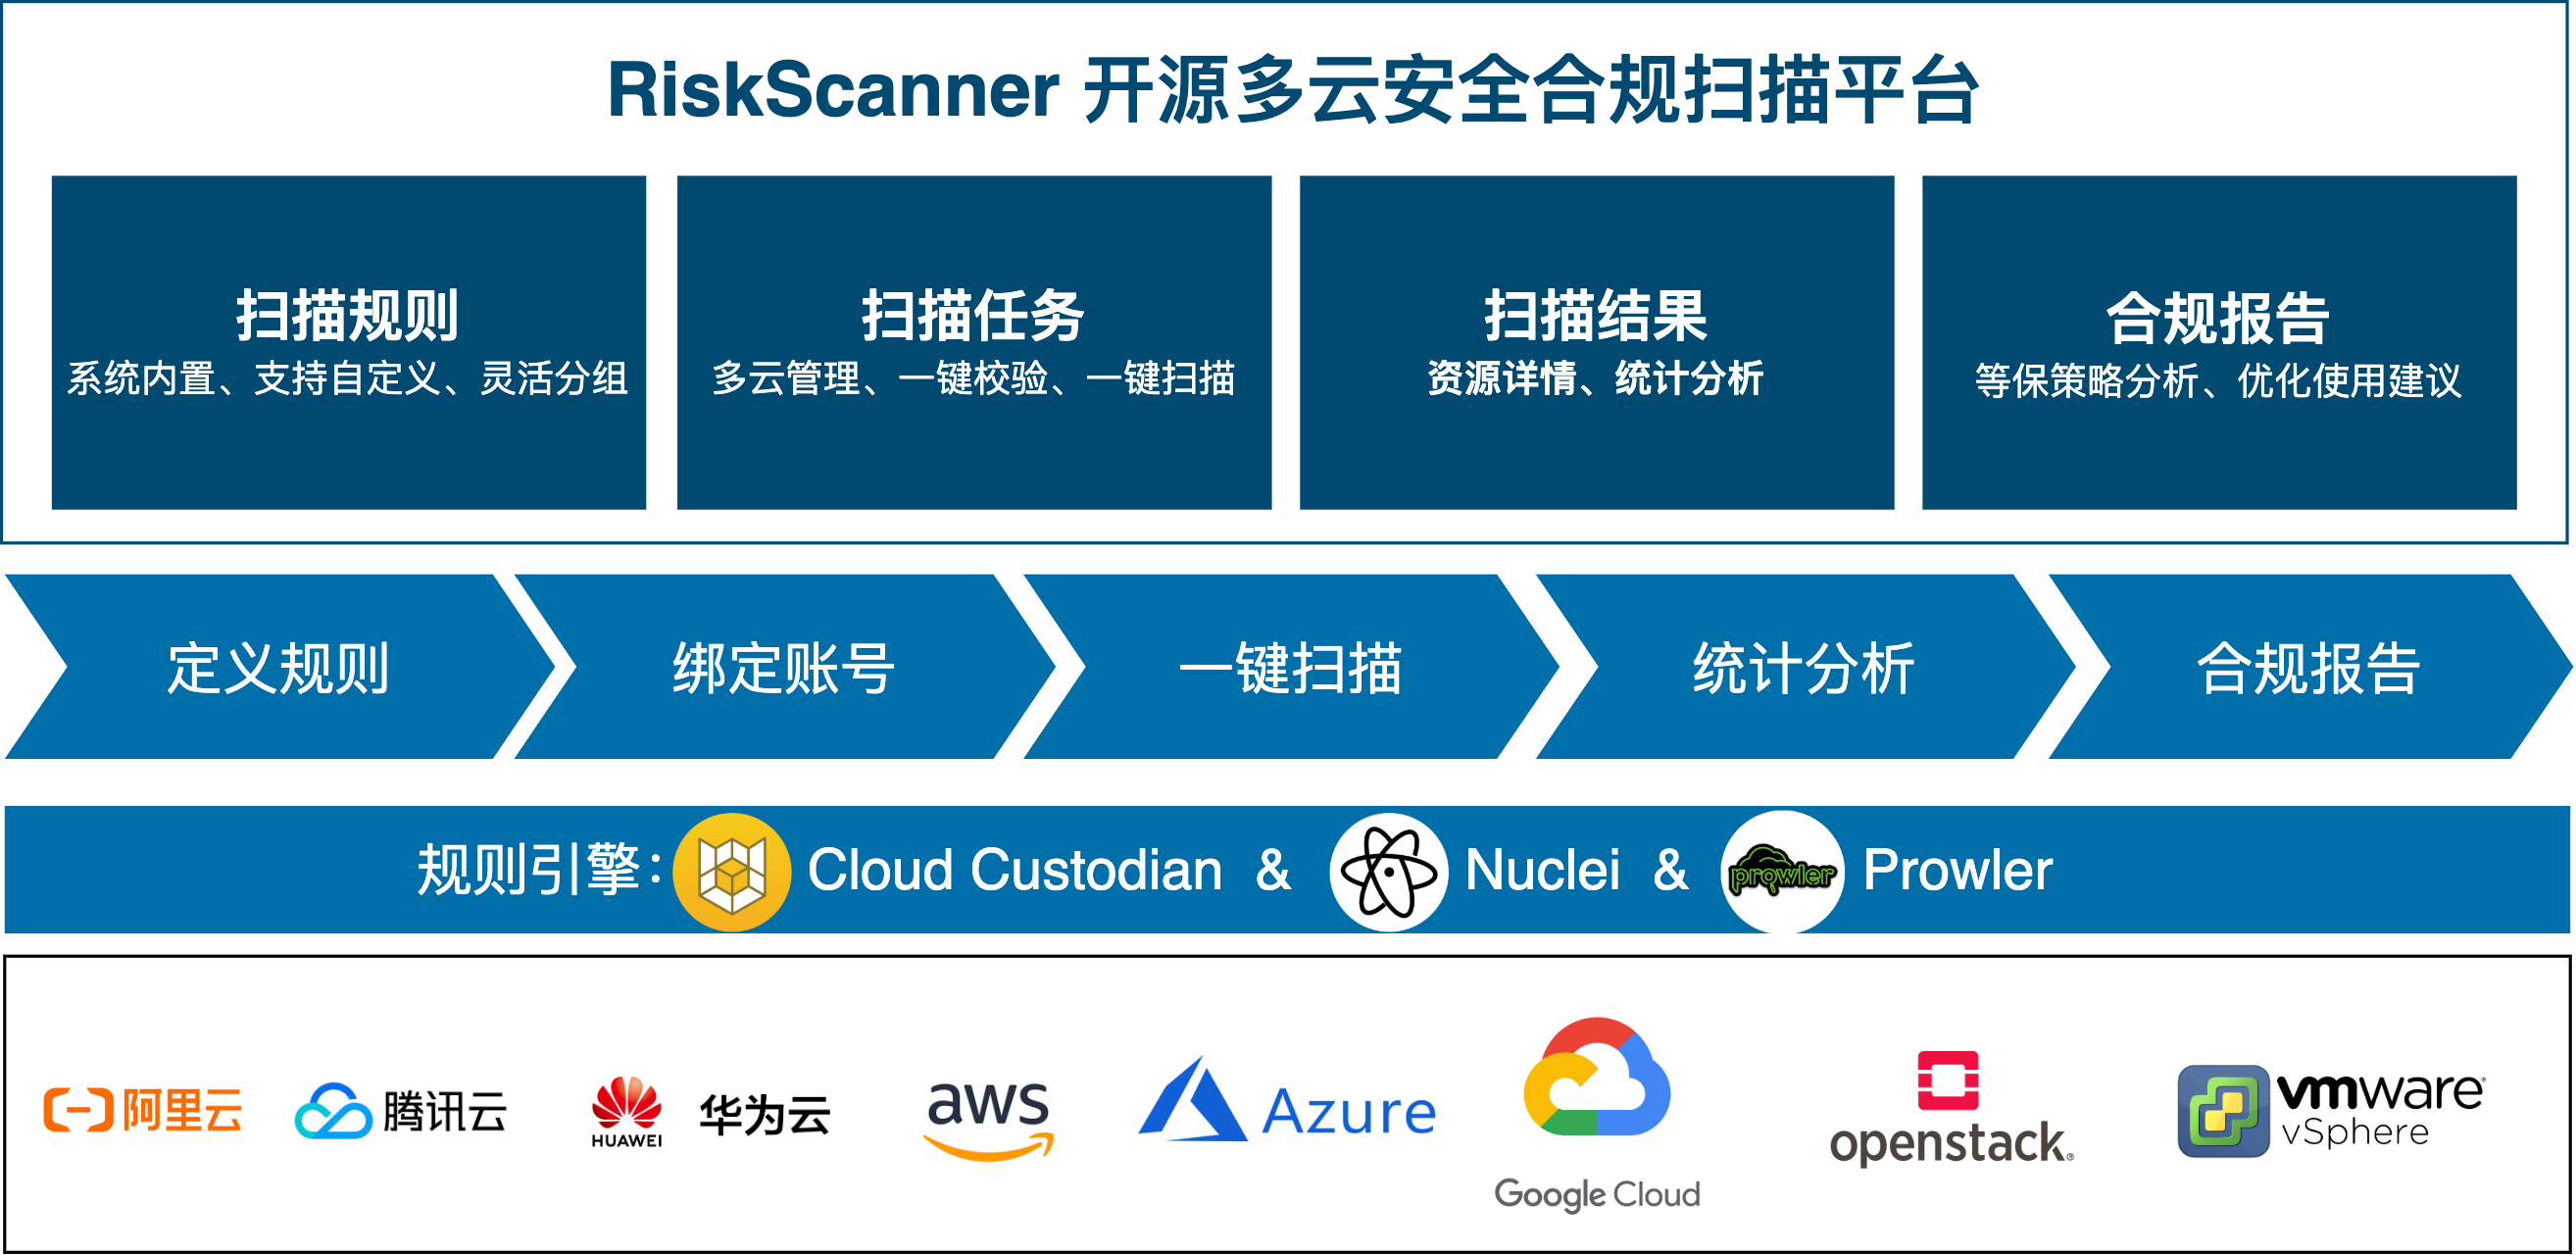 fit2cloud/riskscanner
RiskScanner ist eine quelloffene Multi-Cloud-Sicherheits- und Compliance-Scan-Plattform, die auf den Cloud Custodian- und Nuclei-Engines basiert und…
 tenable/terrascan
Erkennen Sie Compliance- und Sicherheitsverstöße in Infrastructure as Code, um Risiken vor der Bereitstellung cloudnativer Infrastruktur zu mindern.
 joshlarsen/aws-recon
Mehrthread-fähiges AWS-Inventarsammelwerkzeug mit Fokus auf sicherheitsrelevante Ressourcen und Metadaten.
 openclarity/openclarity
OpenClarity ist eine Open-Source-Plattform, die entwickelt wurde, um die Sicherheit und Beobachtbarkeit cloud-nativer Anwendungen und Infrastruktur…
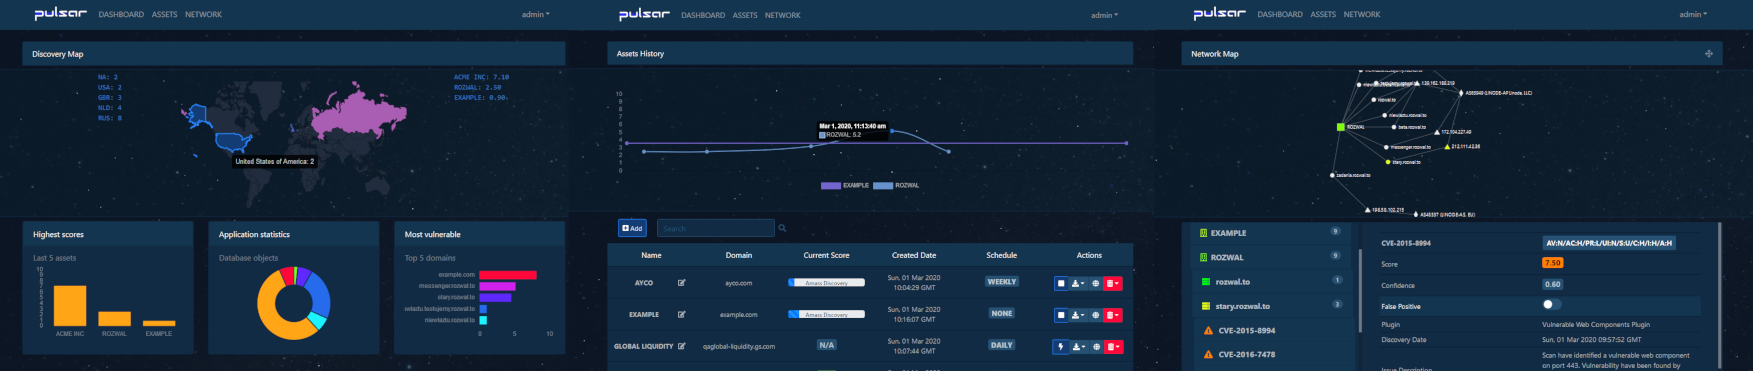 0x0fb0/pulsar
Netzwerk-Footprint-Scanner-Plattform. Entdecken Sie Domains und führen Sie regelmäßig Ihre benutzerdefinierten Prüfungen durch.
 grapl-security/grapl
Graph-Plattform für Erkennung und Reaktion
 cado-security/varc
Volatile Artifact Collector sammelt eine Momentaufnahme flüchtiger Daten von einem System. Es zeigt Ihnen, was auf einem System passiert, und ist…
 sonatype-nexus-community/devaudit
Open-Source, plattformübergreifendes, Mehrzweck-Sicherheitsaudit-Tool
 optiv/knockknock
Ermitteln Sie gültige Benutzer in Microsoft Teams und OneDrive mit sauberer Ausgabe.