
Open-Source, plattformübergreifendes, Mehrzweck-Sicherheitsaudit-Tool
Hinweis: DevAudit verwendet die OSS Index-Datenbank, die eine gewisse Ratenbegrenzung aufweist. Falls Ihnen auffällt, dass Sie die Grenze erreichen, melden Sie bitte ein Issue. Authentifizierte Benutzer erhalten eine höhere Grenze, und wir arbeiten daran, die Authentifizierung in DevAudit bald zu implementieren. Die meisten nicht authentifizierten Benutzer werden die Grenze wahrscheinlich für viele Anwendungsfälle nicht bemerken. Sie tritt normalerweise nur bei deutlich größeren Projekten oder höheren Projektvolumina in Kraft.
Holen Sie sich die neueste Version von der Releases Seite.
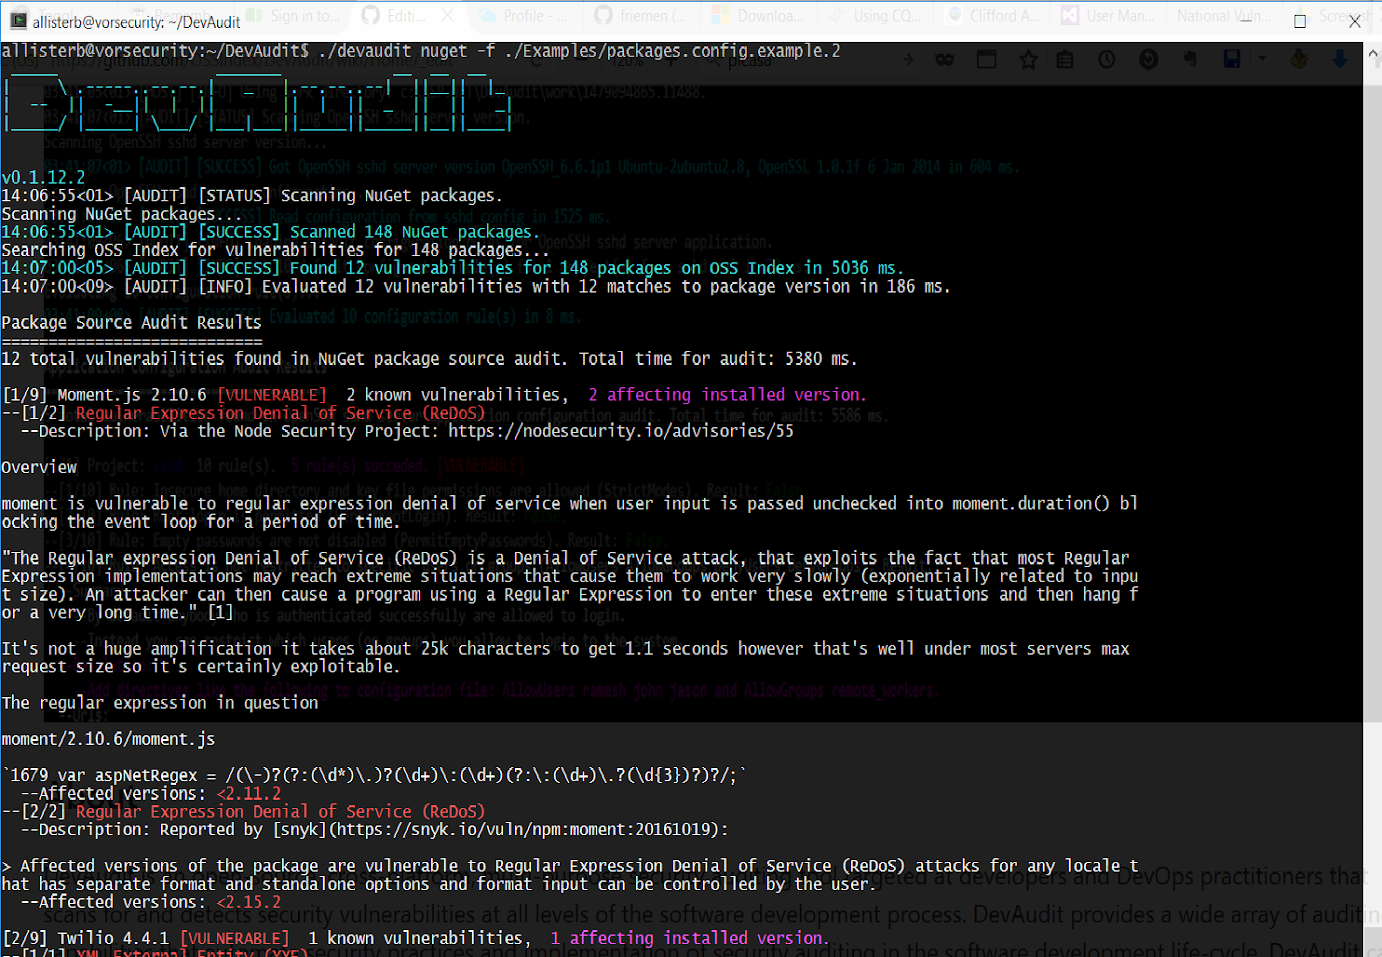
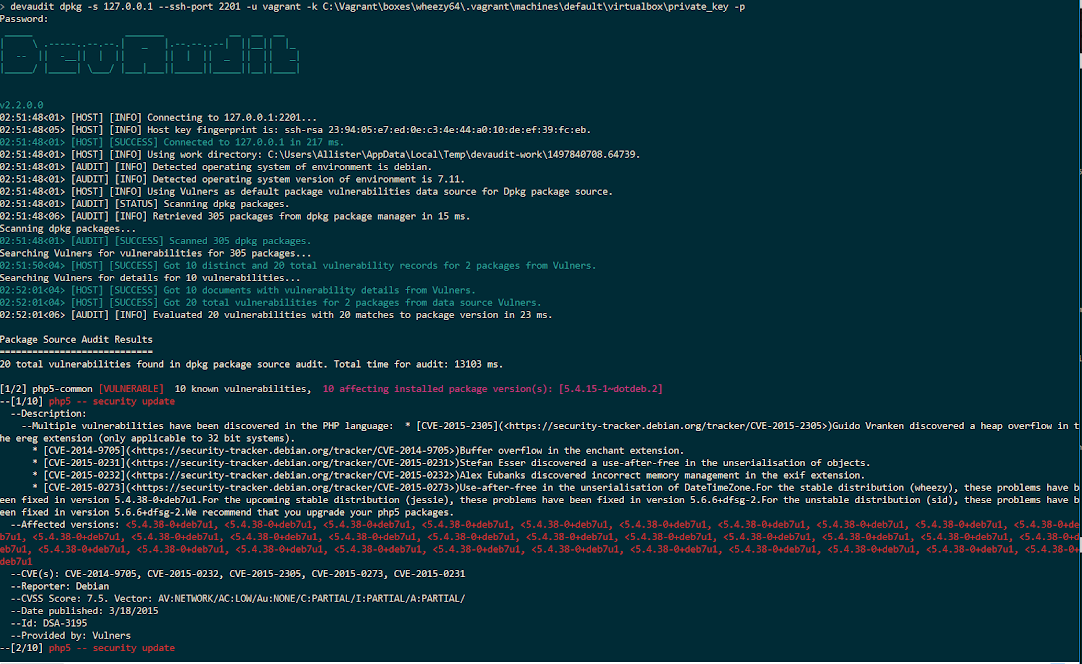
DevAudit ist ein quelloffenes, plattformübergreifendes, vielseitiges Sicherheitsaudit-Tool, das sich an Entwickler und Teams richtet, die DevOps und DevSecOps einführen, und Sicherheitslücken auf mehreren Ebenen des Lösungsstacks erkennt. DevAudit bietet eine breite Palette von Audit-Funktionen, die Sicherheitspraktiken und die Implementierung von Sicherheitsaudits im Softwareentwicklungslebenszyklus automatisieren. DevAudit kann Ihre Betriebssystem- und Anwendungspaketabhängigkeiten, Anwendungs- und Anwendungsserverkonfigurationen sowie Anwendungscode auf potenzielle Schwachstellen scannen, basierend auf Daten, die von Anbietern wie OSS Index und Vulners aus einer Vielzahl von Quellen und Datenfeeds wie dem National Vulnerability Database (NVD) CVE-Datenfeed, dem Debian Security Advisories-Datenfeed, Drupal Security Advisories und vielen anderen aggregiert werden.
DevAudit hilft Entwicklern, mindestens 4 der OWASP Top 10 Risiken für die Webanwendungsentwicklung zu adressieren:
sowie Risiken, die von MITRE im CWE-Wörterbuch klassifiziert wurden, wie CWE-2 Environment und CWE-200 Information Disclosure
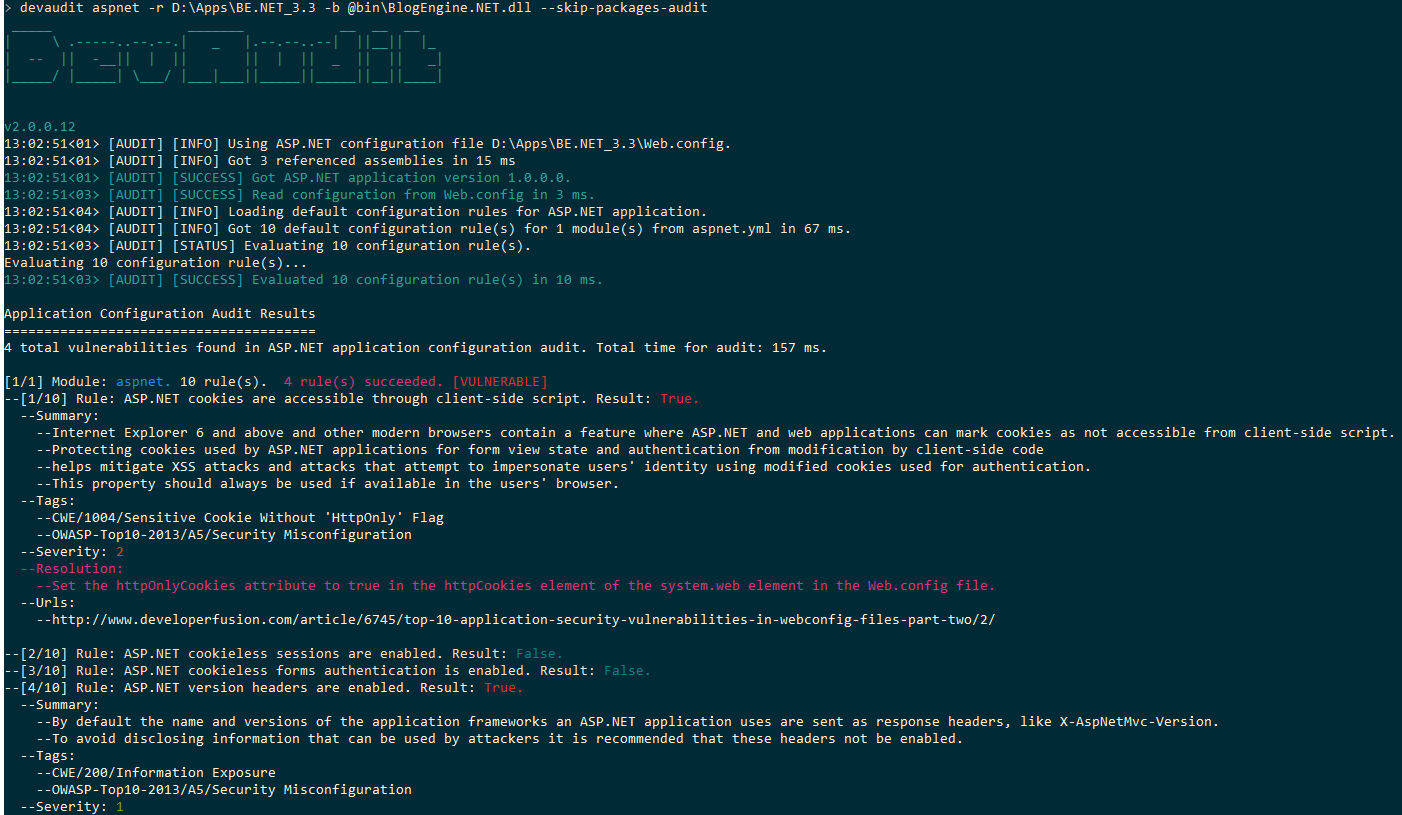 Mit fortschreitender Entwicklung und zunehmender Reife der Fähigkeiten wird DevAudit in der Lage sein, die anderen Risiken der OWASP Top 10 und CWE-Listen wie Injection und XSS zu adressieren. Angesichts des Fokus auf Web-, Cloud- und verteilte Multi-User-Anwendungen ist die Softwareentwicklung heute zunehmend komplex, wobei Sicherheitsprobleme und potenzielle Schwachstellen auf allen Ebenen des Stacks auftreten, auf die Entwickler angewiesen sind, um Anwendungen bereitzustellen. Das Ziel von DevAudit ist es, eine Plattform zur Automatisierung der Implementierung von Sicherheitsüberprüfungen und Best Practices auf allen Ebenen des Lösungsstacks zu bieten – von Bibliothekspaketabhängigkeiten über Anwendungs- und Serverkonfiguration bis hin zum Quellcode.
Plattformübergreifend mit ebenfalls verfügbarem Docker-Image. DevAudit läuft unter Windows und Linux, mit geplanter Unterstützung für *BSD, Mac und ARM Linux. Für den Betrieb von DevAudit ist lediglich eine aktuelle Version von .NET oder Mono erforderlich. Ein DevAudit Docker-Image kann auch von Docker Hub bezogen und ohne Installation von Mono ausgeführt werden.
CLI-Schnittstelle. DevAudit verfügt über eine CLI-Schnittstelle mit einer Option für nicht-interaktive Ausgabe und kann problemlos in CI-Build-Pipelines oder als Post-Build-Befehlszeilenaufgaben in Entwickler-IDEs integriert werden. Die Arbeit an der Integration der Kern-Audit-Bibliothek in IDE-GUIs hat bereits mit der Audit.Net Visual Studio-Erweiterung begonnen.
Kontinuierlich aktualisierte Schwachstellendaten. DevAudit verwendet Backend-Datenanbieter wie OSS Index und Vulners, die kontinuierlich aktualisierte Schwachstellendaten aus einem breiten Spektrum von Sicherheitsdatenfeeds und -quellen wie den NVD CVE-Feeds, Drupal Security Advisories usw. bereitstellen. Die Unterstützung für zusätzliche Schwachstellen- und Paketdatenanbieter wie vFeed und Libraries.io wird hinzugefügt.
Audit von Betriebssystem- und Entwicklungspaketabhängigkeiten. DevAudit auditiert Windows-Anwendungen und -Pakete, die über Windows MSI, Chocolatey und OneGet installiert wurden, sowie Debian-, Ubuntu- und CentOS-Linux-Pakete, die über Dpkg, RPM und YUM installiert wurden, auf Schwachstellen, die für bestimmte Versionen der Anwendungen und Pakete gemeldet wurden. Für Entwicklungspaketabhängigkeiten und -bibliotheken auditiert DevAudit NuGet v2-Abhängigkeiten für .NET, Yarn/NPM- und Bower-Abhängigkeiten für nodejs und Composer-Paketabhängigkeiten für PHP. Die Unterstützung für andere Paketmanager für verschiedene Sprachen wird regelmäßig erweitert.
Audit von Anwendungsserverkonfigurationen. DevAudit auditiert die Serverversion und die Serverkonfiguration für die Server OpenSSH sshd, Apache httpd, MySQL/MariaDB, PostgreSQL und Nginx, viele weitere folgen. Die Konfigurationsaudits basieren auf der Alpheus-Bibliothek und erfolgen mittels vollständiger syntaktischer Analyse der Serverkonfigurationsdateien. Die Regeln für die Serverkonfiguration sind in YAML-Textdateien gespeichert und können an die Bedürfnisse von Entwicklern angepasst werden. Die Unterstützung für viele weitere Server und Anwendungen sowie Analysetypen wie Datenbankaudits wird regelmäßig erweitert.


