
 fit2cloud/riskscanner
RiskScanner ist eine quelloffene Multi-Cloud-Sicherheits- und Compliance-Scan-Plattform, die auf den Cloud Custodian- und Nuclei-Engines basiert und Sicherheits-Compliance-Scans sowie Schwachstellenscans für gängige öffentliche (private) Cloud-Ressourcen durchführt.

Warnung
Dieses Projekt wurde eingestellt und nach CloudExplorer Lite ins Sicherheits-Compliance-Modul migriert.


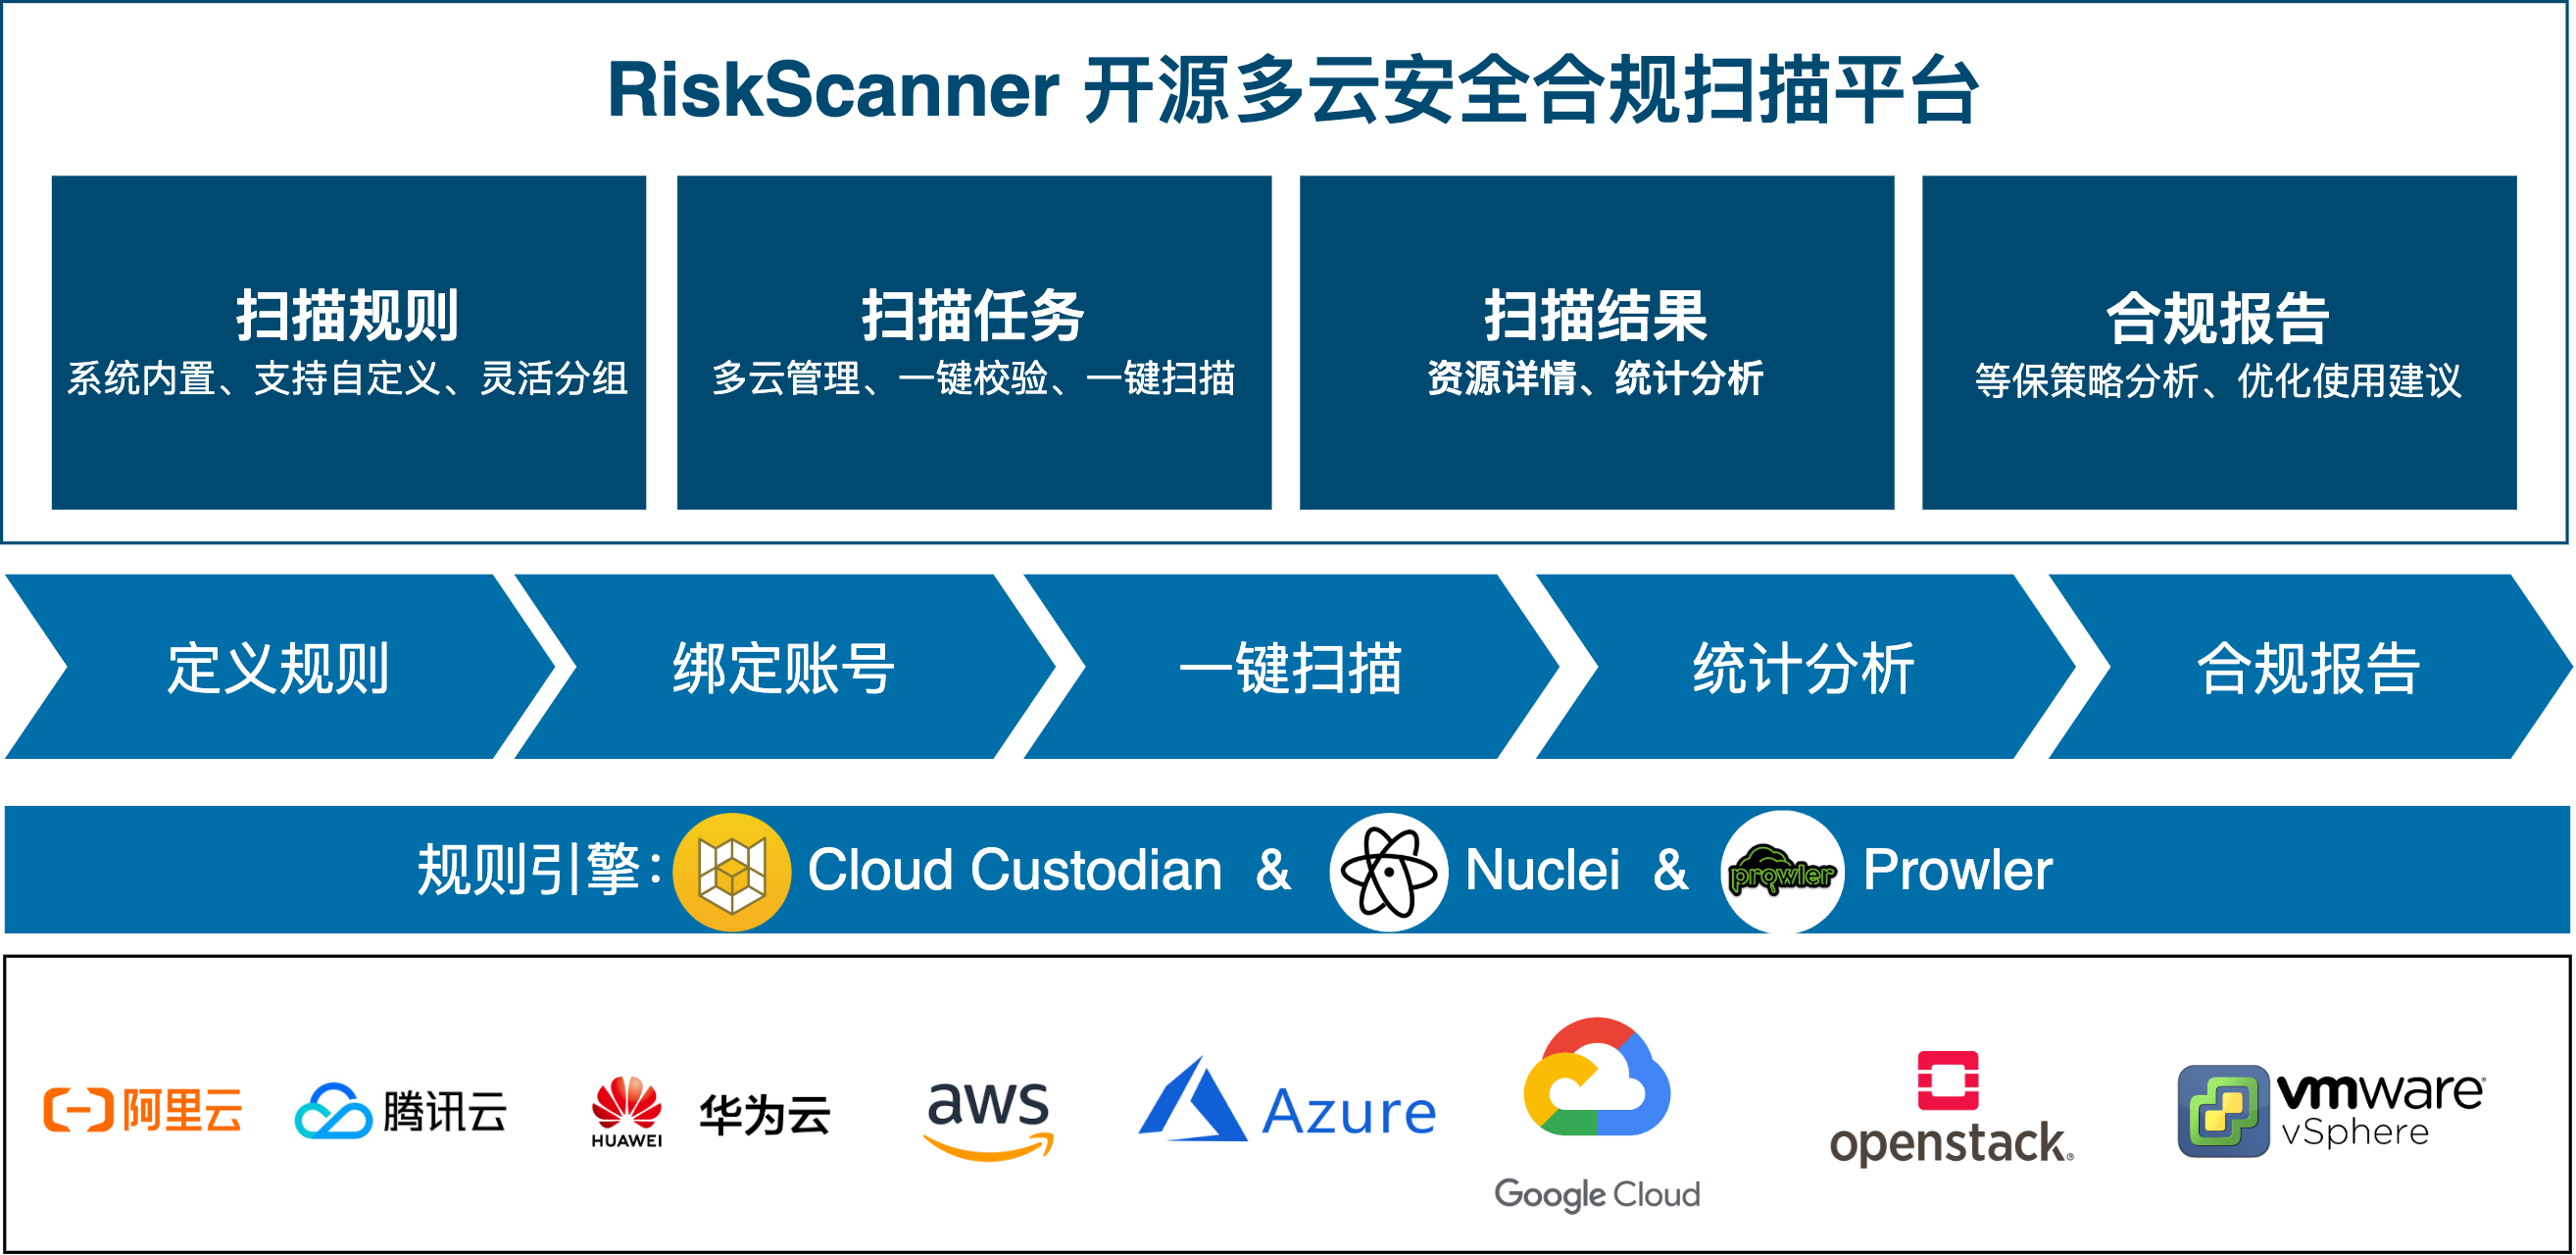
RiskScanner ist eine Open-Source-Plattform für Sicherheits-Compliance-Scans in Multi-Cloud-Umgebungen, die auf den Engines Cloud Custodian, Prowler und Nuclei basiert und Sicherheits-Compliance-Scans sowie Schwachstellenscans für gängige öffentliche (private) Cloud-Ressourcen durchführt.
Funktionsvorteile
- Vorabprüfung für Classified Protection 2.0 (等保 2.0): Konform mit dem Classified Protection 2.0-Standard, Abdeckung von Prüfpunkten wie Sicherheitsaudit, Zugriffskontrolle, Einbruchschutz, Netzwerkarchitektur und Managementzentrum;
- CIS-Compliance-Prüfung: Konform mit dem CIS-Standard, Prüfung und Echtzeitüberwachung, ob Cloud-Ressourcen den CIS-Anforderungen entsprechen;
- Schwachstellenscan: Basierend auf einer Schwachstellenregelbank werden durch Scannen Sicherheitsschwachstellen von bestimmten Netzwerkgeräten und Anwendungsdiensten erkannt;
- Best-Practice-Empfehlungen: Erstellung von Compliance-Kontrollbaselines, Bereitstellung von Best-Practice-Empfehlungen für Unternehmensnutzer zur kontinuierlichen Verbesserung des Compliance-Niveaus.
RiskScanner wird unter der GPL v2-Lizenz veröffentlicht, verwendet SpringBoot/Vue für die Entwicklung und bietet eine ansprechende Benutzeroberfläche mit guter Benutzererfahrung. Die unterstützten öffentlichen Clouds umfassen Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud, und die unterstützten privaten Clouds umfassen OpenStack, VMware vSphere.
Technische Vorteile
- Einfache und flexible Scanregeln für Cloud-Plattformen: Scanregeln werden im einfachen YAML-Format definiert, leicht verständlich und benutzerdefiniert;
- Unterstützung mehrerer öffentlicher (privater) Clouds: Unterstützt öffentliche Clouds wie Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud und private Clouds wie OpenStack, VMware vSphere;
- Unterstützung mehrerer Ressourcentypen: Unterstützte Ressourcentypen umfassen Cloud-Server, Cloud-Festplatten, Cloud-Datenbanken, Load Balancer, Objektspeicher, virtuelle Netzwerke, Sicherheitsgruppen usw.;
- Umfangreiche und umfassende Schwachstellenregelbank: Abdeckung von OWASP TOP 10-Web-Schwachstellen wie SQL-Injection, Cross-Site Scripting (XSS), Cross-Site Request Forgery (CSRF), schwache Passwörter usw.

Copyright (c) 2014-2023 FIT2CLOUD, Alle Rechte vorbehalten.
Lizenziert unter der GNU General Public License Version 2 (GPLv2) (der "Lizenz"); Sie dürfen diese Datei nur in Übereinstimmung mit der Lizenz verwenden. Eine Kopie der Lizenz erhalten Sie unter
https://www.gnu.org/licenses/gpl-2.0.html
Sofern nicht durch geltendes Recht vorgeschrieben oder schriftlich vereinbart, wird die unter der Lizenz verbreitete Software OHNE JEGLICHE GARANTIE, weder ausdrücklich noch stillschweigend, bereitgestellt. Siehe die Lizenz für die spezifischen Rechte und Einschränkungen.






