Cowrie and Grafana Honeypot using Terraform on DigitalOcean

Mittelinteraktiver SSH/Telnet-Honeypot, erstellt mit Cowrie, Loki, Promtail und Grafana – bereitgestellt auf DigitalOcean über Terraform mit einer…

Mittelinteraktiver SSH/Telnet-Honeypot, erstellt mit Cowrie, Loki, Promtail und Grafana – bereitgestellt auf DigitalOcean über Terraform mit einer…

Automatisierte Bereitstellung von OWASP Juice Shop auf Kubernetes mit kubeadm und Terraform, mit integriertem Trivy-Schwachstellenscan für…

Modulare, redundante und 100 % souveräne Cloud-Infrastruktur, um sich von den GAFAM unabhängig zu machen. Technische Leitfäden,…

Terraform-Modul zur Verwaltung von AWS Security Groups. Derzeit unterstützen die ingress- und egress-Regeln IPv4, IPv6 und Security Group ID-Eingaben.

Automatisches Bereitstellen von Mythic C2 in Azure mit Terraform

Diese Ansible-Rolle bietet zahlreiche sicherheitsbezogene SSH-Konfigurationen und gewährleistet einen umfassenden Basisschutz.

Das Azure Active Directory Incident Response PowerShell-Modul stellt eine Reihe von Tools bereit, die von der Azure Active Directory Produktgruppe in…

Auditprogramm für AzureAD

Per Terraform bereitstellbares, bewusst verwundbares Azure-Lab mit realistischen Angriffspfaden und häufigen Fehlkonfigurationen zum Üben von Red…

Ingress NGINX Controller für Kubernetes

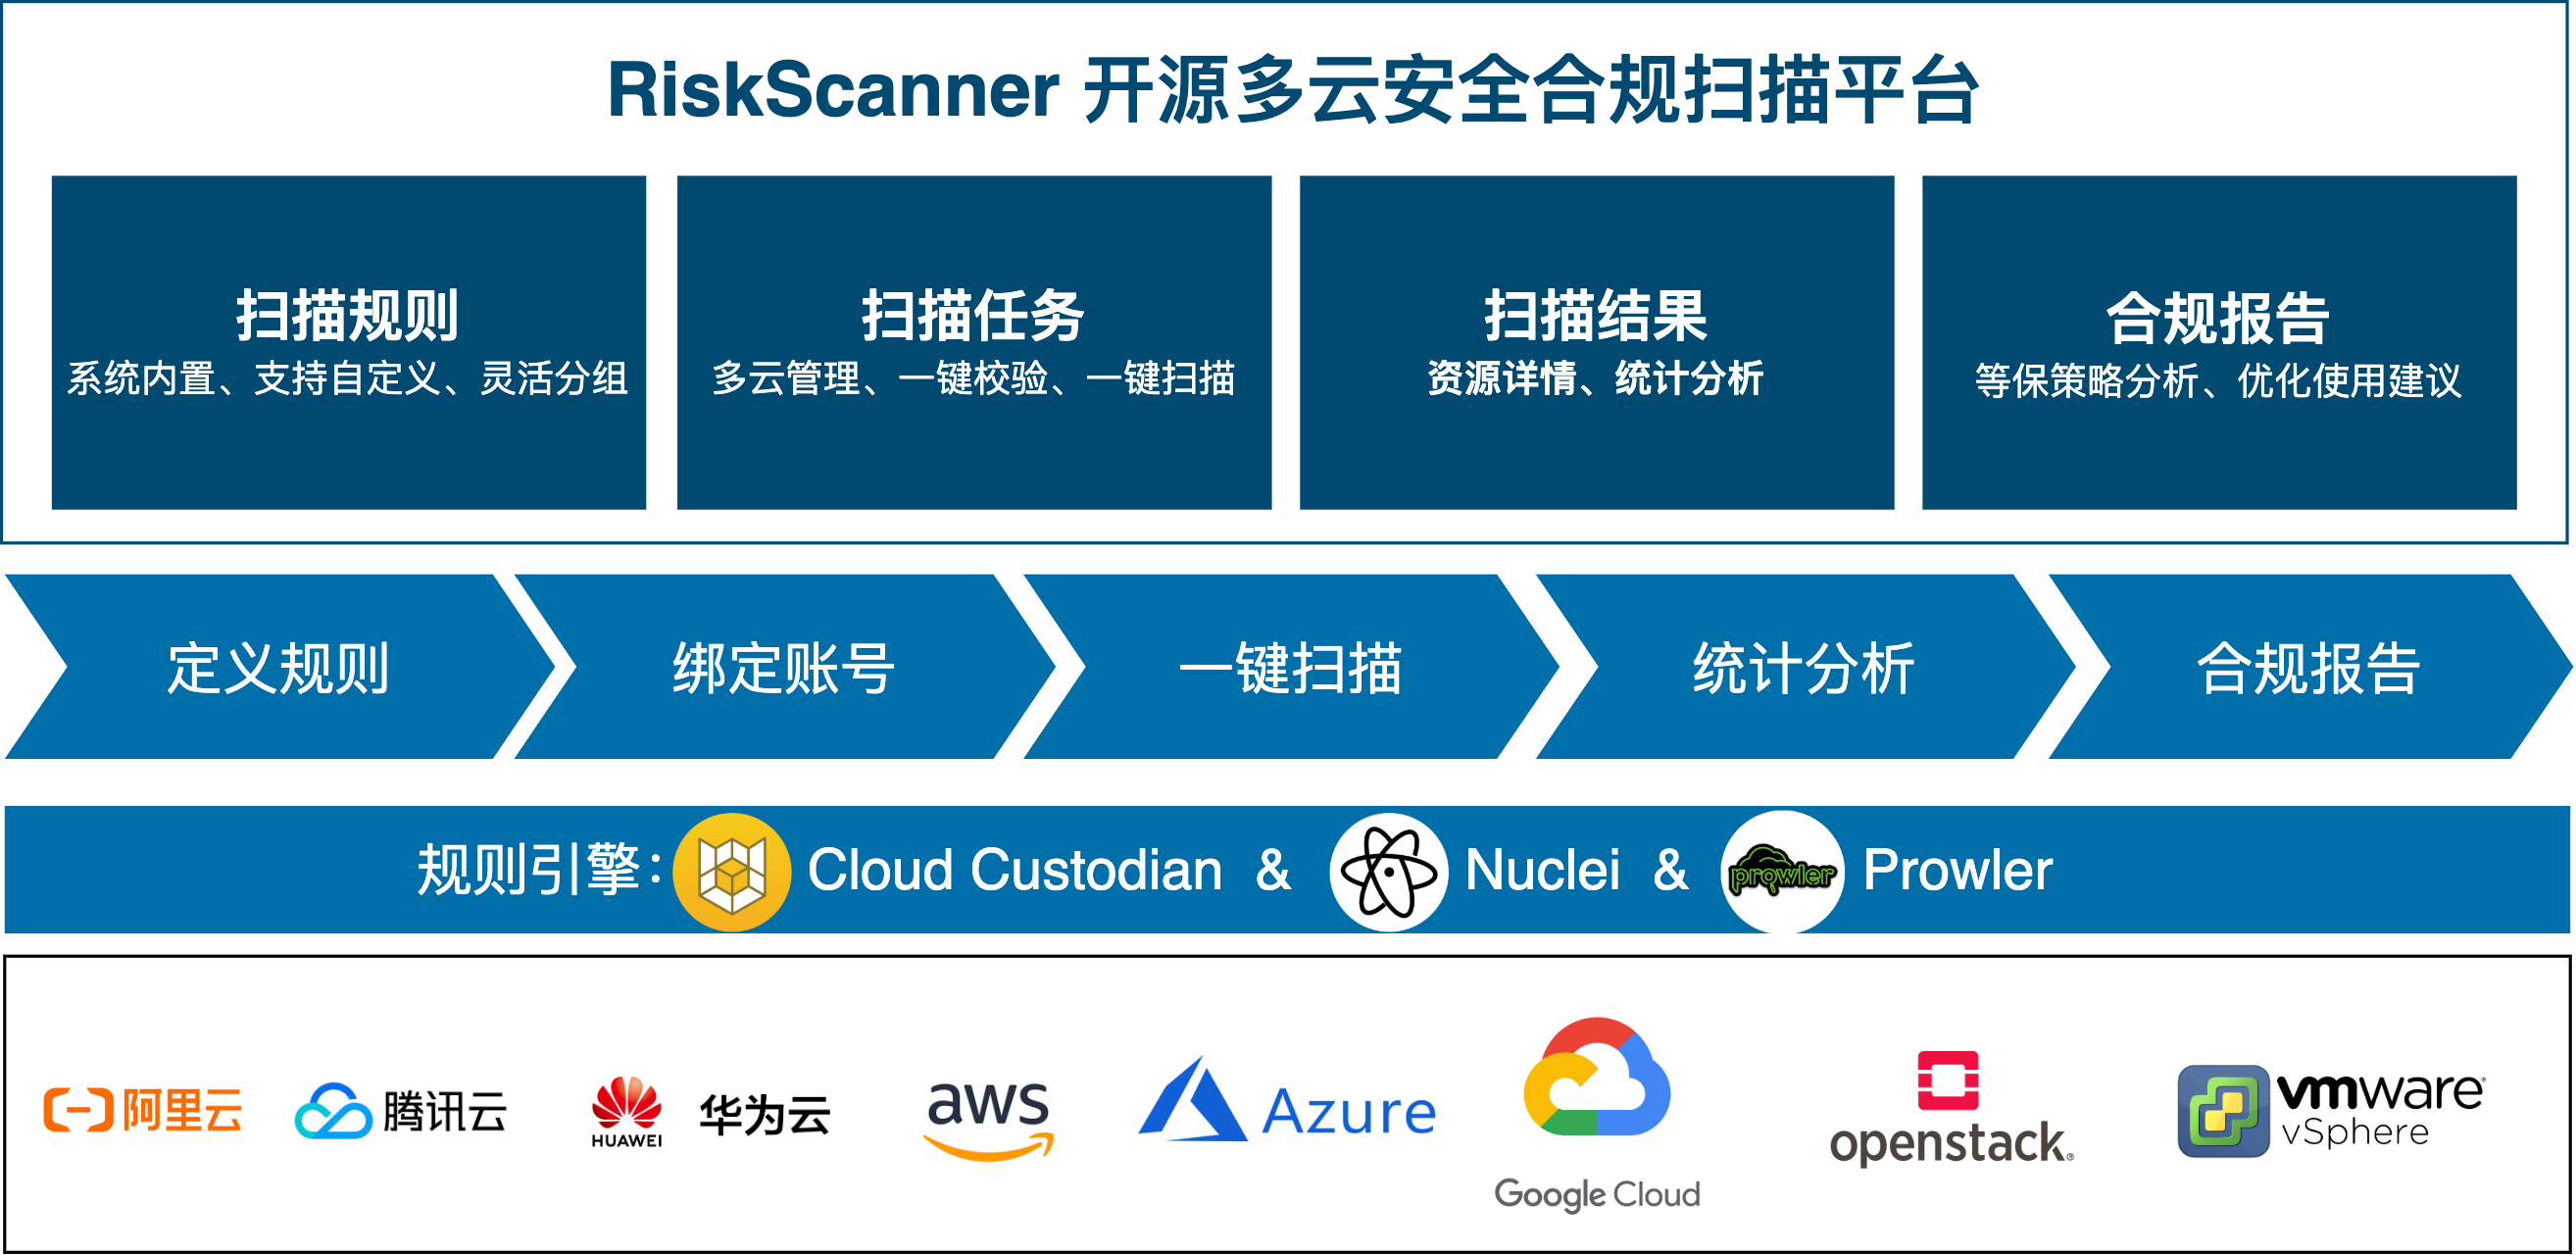
RiskScanner ist eine quelloffene Multi-Cloud-Sicherheits- und Compliance-Scan-Plattform, die auf den Cloud Custodian- und Nuclei-Engines basiert und…

Mehrthread-fähiges AWS-Inventarsammelwerkzeug mit Fokus auf sicherheitsrelevante Ressourcen und Metadaten.

OpenClarity ist eine Open-Source-Plattform, die entwickelt wurde, um die Sicherheit und Beobachtbarkeit cloud-nativer Anwendungen und Infrastruktur…

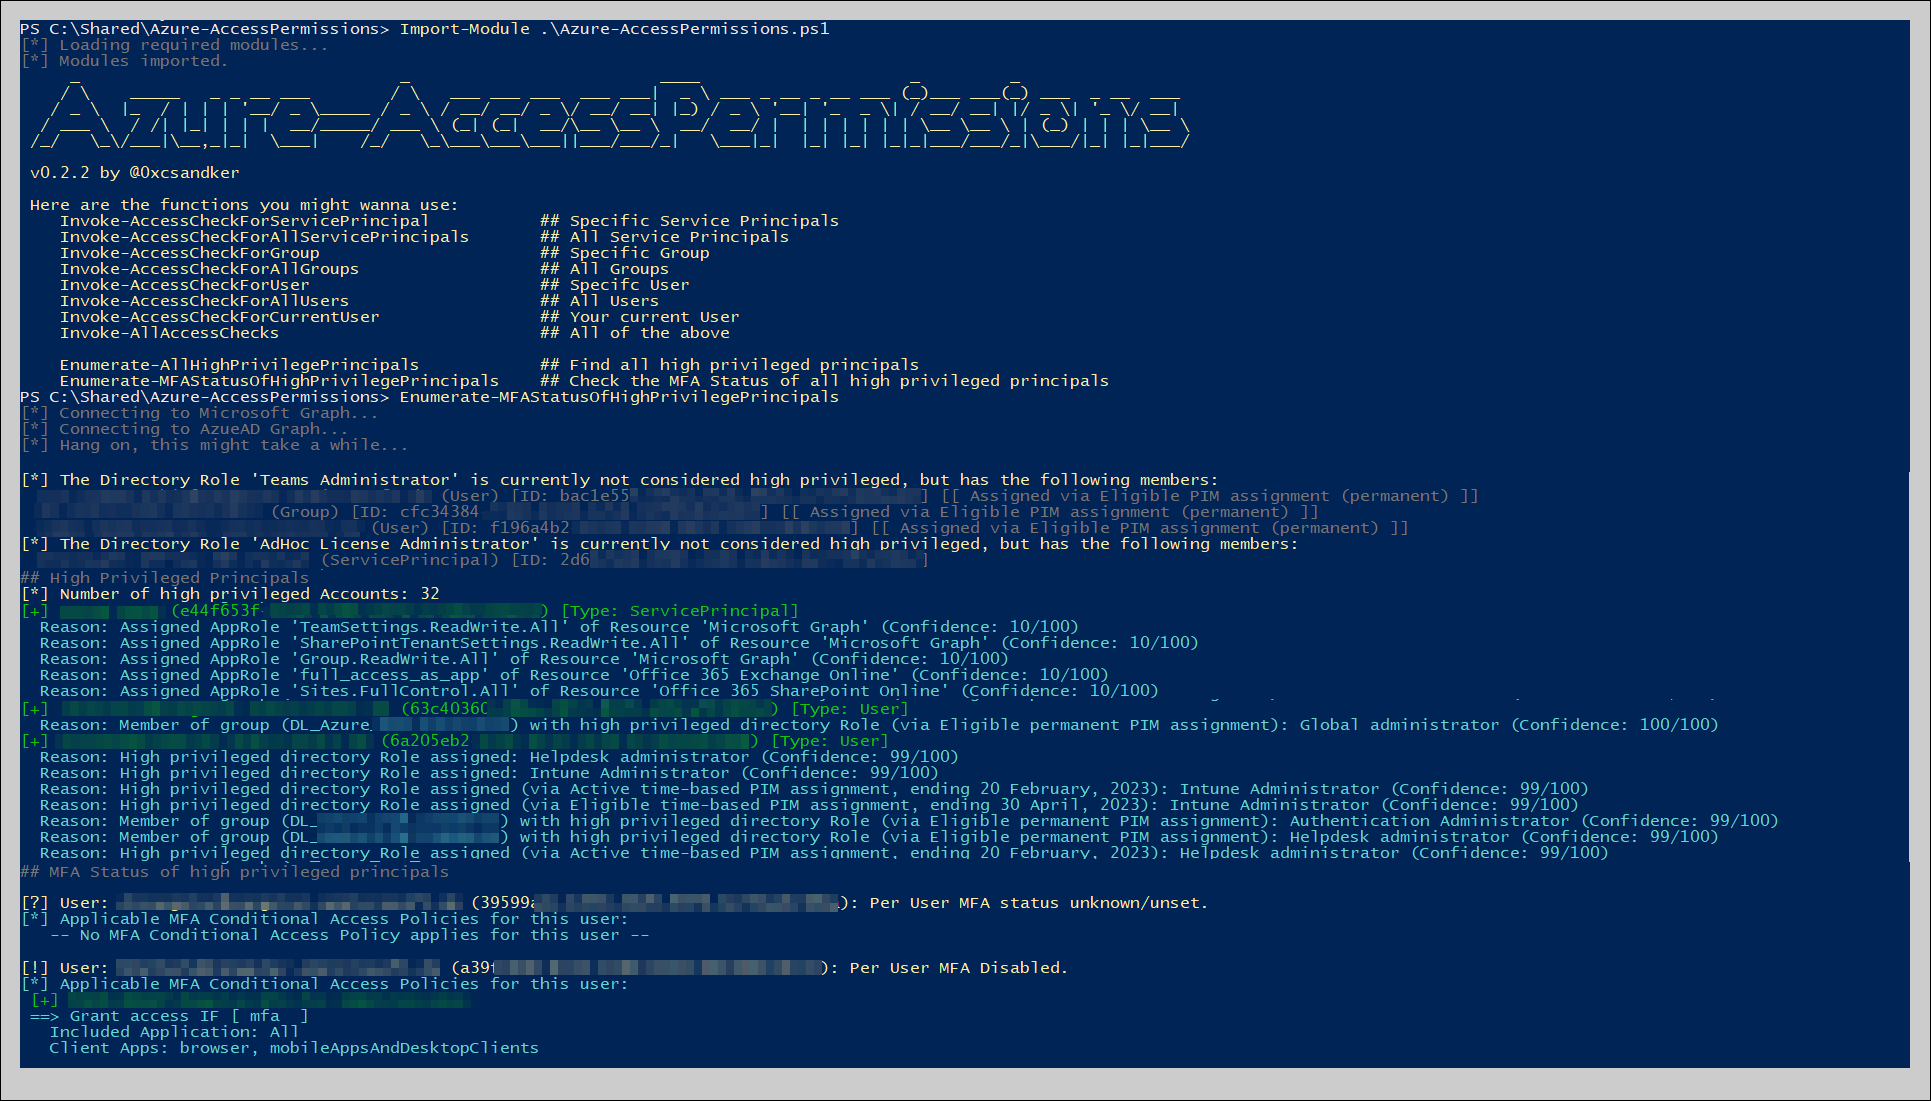
PowerShell-Skript zum Auflisten von Azure Active Directory-Zugriffsberechtigungen, einschließlich Rollenzuweisungen, Dienstprinzipalen und…

Erweiterbares Azure-Sicherheitstool - Dokumentation

Ein auf Nix basierendes Framework für die Software-Lieferkette.