Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Azure-AccessPermissions — PowerShell-Skript zum Auflisten von Azure Active Directory-Zugriffsberechtigungen, einschließlich Rollenzuweisungen, Dienstprinzipalen und Konfigurationen für privilegierten Zugriff zur Sicherheitsauditierung. | Kitploit
Tools/GitHubGitHub/csandker/azure-accesspermissions
Authentifizierung & AutorisierungCloud-Infrastruktur-SicherheitAufklärungInformationsbeschaffungPenetrationstestsCloud-SicherheitIdentitäts- & Zugriffsmanagement (IAM)Archived
Teilen
GitHub
csandker/azure-accesspermissions

Azure-AccessPermissions

PowerShell-Skript zum Auflisten von Azure Active Directory-Zugriffsberechtigungen, einschließlich Rollenzuweisungen, Dienstprinzipalen und Konfigurationen für privilegierten Zugriff zur Sicherheitsauditierung.

Repository anzeigen
1101851vor 3 JahrenVon Kitploit geprüft

Azure-AccessPermissions

Einfach zu verwendendes PowerShell-Skript zur Aufzählung von Zugriffsberechtigungen in einer Azure Active Directory-Umgebung.

Hintergrunddetails finden Sie in den begleitenden Blogbeiträgen:

  • Entwirrung von Azure Active Directory-Prinzipalen und Zugriffsberechtigungen
  • Entwirrung von Azure Active Directory-Berechtigungen II: Privilegierter Zugriff

Anforderungen

Um dieses Skript auszuführen, benötigen Sie diese beiden PowerShell-Module:

  • Microsoft.Graph
  • AADInternals
  • AzureADPreview

Alle diese können direkt in PowerShell installiert werden:

PS:> Install-Module Microsoft.Graph
PS:> Install-Module AADInternals
PS:> Install-Module AzureADPreview

Verwendung

Erste Verwendung

Das Skript verwendet eine browserbasierte Anmeldeoberfläche, um eine Verbindung zu Azure herzustellen. Wenn Sie das Tool zum ersten Mal ausführen, kann der folgende Fehler auftreten:

[*] Connecting to Microsoft Graph...
WARNING: WebBrowser control emulation not set for PowerShell or PowerShell ISE!
Would you like set the emulation to IE 11? Otherwise the login form may not work! (Y/N): Y
Emulation set. Restart PowerShell/ISE!

Error on first run

Um dies zu beheben, erlauben Sie PowerShell einfach, den Browser zu emulieren, und führen Sie Ihren Befehl erneut aus.

Beispielverwendung

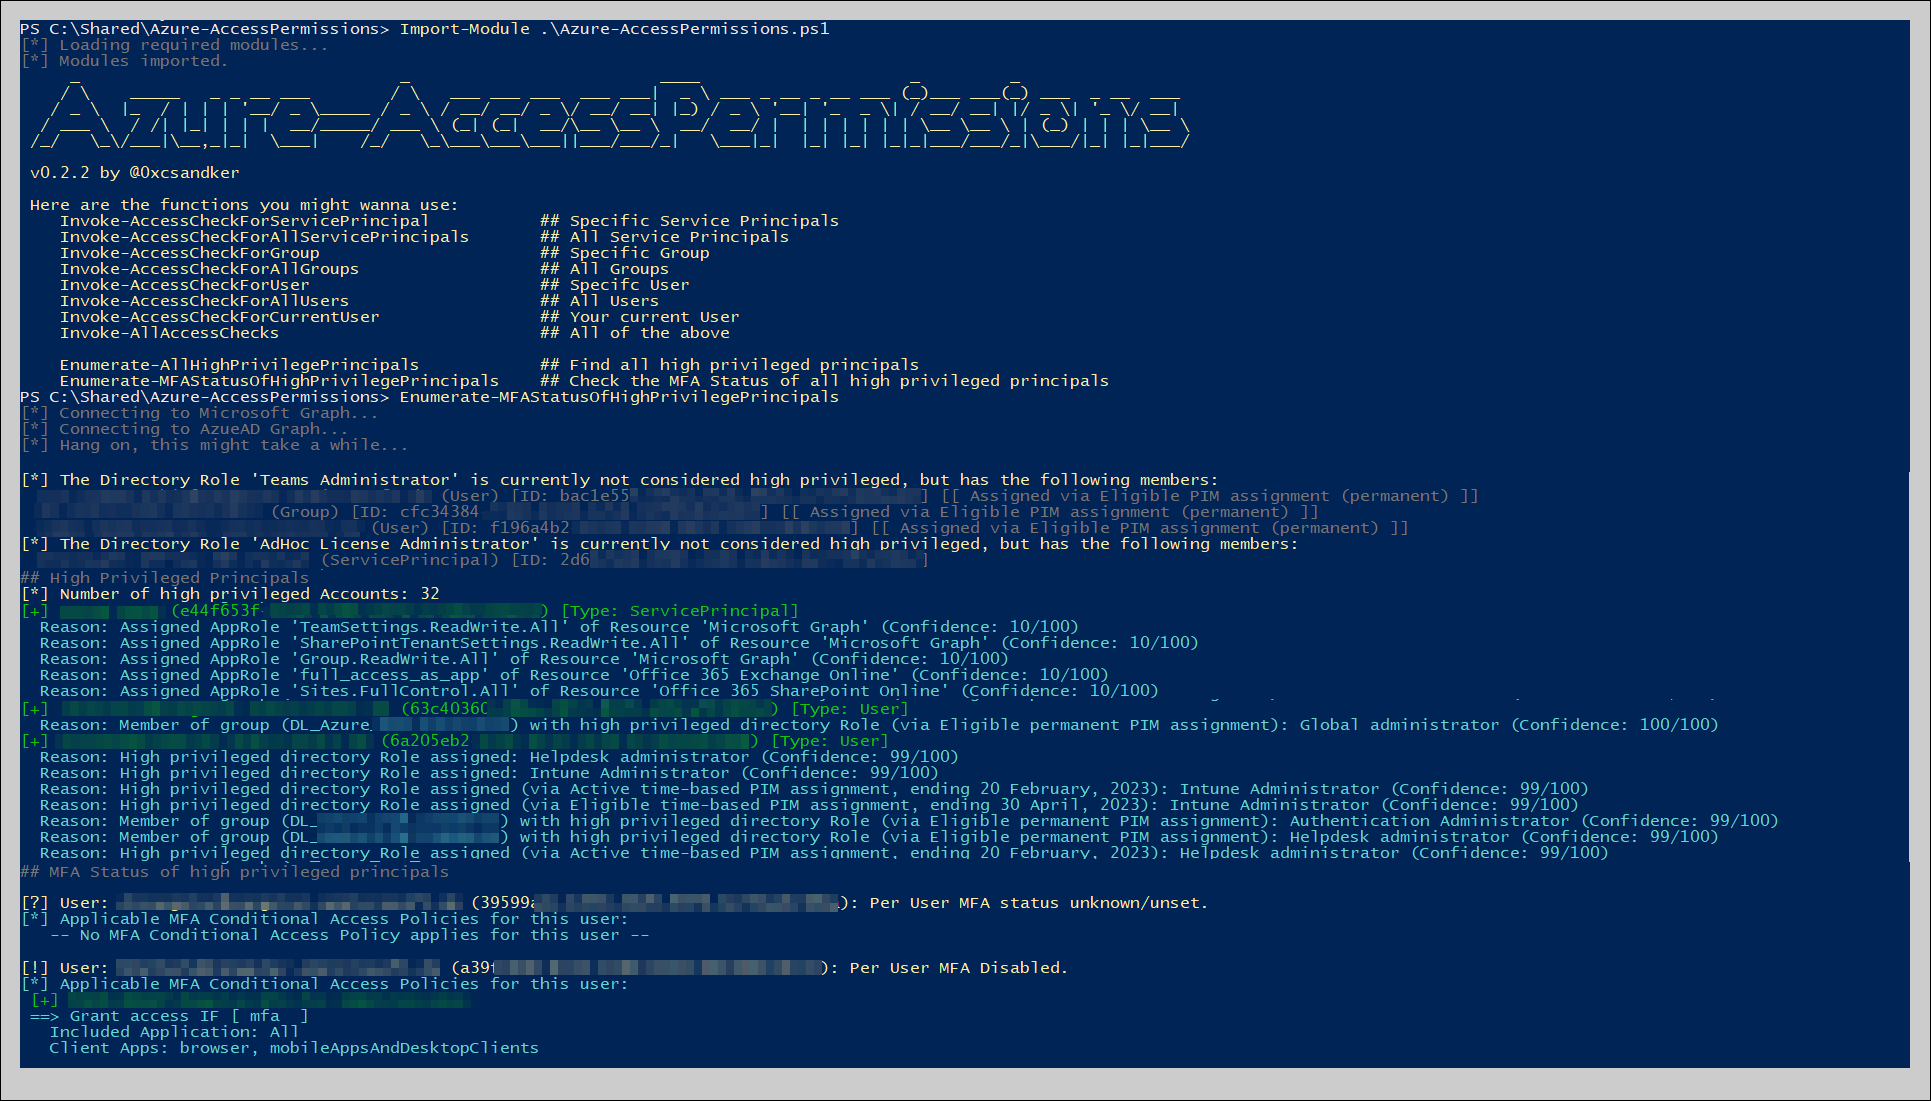
Importieren und ausführen, keine Argumente erforderlich.

Hinweis: Bei Ihrem ersten Durchlauf müssen Sie sich wahrscheinlich zweimal authentifizieren (einmal für Microsoft Graph und einmal für Azure AD Graph). Möglicherweise werde ich dies in Zukunft in einem einzigen Login zusammenfassen...

PS:> Import-Module .\Azure-AccessPermissions.ps1

SampleOutput

SampleOutput

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →