
SecOPD
 pppyb/secopd
Forschungsimplementierung zur Abschwächung adaptiver Prompt-Injektionen mittels On-Policy-Distillation, mit Trainingsrezepten und Evaluatoren für die…
machine-learningpapers-researcheducation+2
10
pppyb/secopdForschungsimplementierung zur Abschwächung adaptiver Prompt-Injektionen mittels On-Policy-Distillation, mit Trainingsrezepten und Evaluatoren für die…
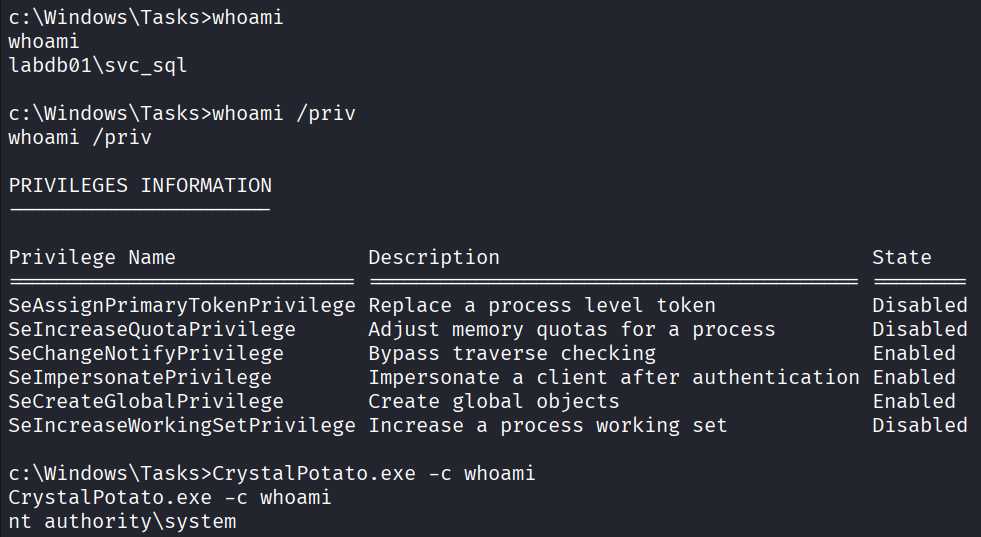 ricardojoserf/crystalpotato
Crystal-Port von GodPotato zur Ausnutzung von SeImpersonatePrivilege mit indirekten Syscalls, dynamischer API-Auflösung und String-Obfuskation zur…
 trusted-ai/adversarial-robustness-toolbox
Python-Bibliothek für die Sicherheit von Adversarial Machine Learning, die es Red- und Blue-Teams ermöglicht, Evasion-, Poisoning-, Extraction- und…
 cleverhans-lab/cleverhans
Eine Adversarial-Examples-Bibliothek zum Erstellen von Angriffen, Entwickeln von Abwehrmaßnahmen und Benchmarking beider.
 bethgelab/foolbox
Eine Python-Toolbox zur Erstellung adversarialer Beispiele, die neuronale Netze in PyTorch, TensorFlow und JAX täuschen.
 protectai/modelscan
Schutz vor Modell-Serialisierungsangriffen
 seldonio/alibi-detect
Algorithmen zur Ausreißer-, Adversarial- und Drift-Erkennung
 splx-ai/agentic-radar
Ein Sicherheitsscanner für Ihre LLM-Agenten-Workflows
 thuyimingli/backdoor-learning-resources
Kuratierte Liste von Backdoor-Learning-Papers, Übersichtsarbeiten und Toolboxen, die vergiftungsbasierte Angriffe und Verteidigungen im Deep Learning…
 madrylab/robustness
Trainieren, evaluieren und erkunden Sie neuronale Netze mit integrierten Werkzeugen für Adversarial Robustness, einschließlich PGD-Angriffen,…
 ccob/threadlessinject
Threadless-Prozessinjektion mittels Remote-Funktions-Hooking.
 nettitude/runpe
C#-Reflective-Loader für nicht verwaltete Binärdateien.
 mgeeky/shellcodefluctuation
Eine fortschrittliche In-Memory-Evasion-Technik, die den Speicherschutz von Shellcode zwischen RW/NoAccess und RX umschaltet und anschließend dessen…
 robustbench/robustbench
Standardisierter Benchmark für adversarial Robustheit mit öffentlicher Bestenliste und herunterladbarem Modell-Zoo zur Bewertung von ML-Modellen…
 trusted-ai/aix360
Interpretierbarkeit und Erklärbarkeit von Daten und Machine-Learning-Modellen
 jiep/offensive-ai-compilation
Eine kuratierte Liste nützlicher Ressourcen, die Offensive AI abdecken.
 datadog/stratus-red-team
:cloud: :zap: Granulare, umsetzbare Adversary-Emulation für die Cloud
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)