
 misp/misp-galaxy
Cluster und Elemente, die an MISP-Events oder -Attribute angehängt werden können (wie Bedrohungsakteure)

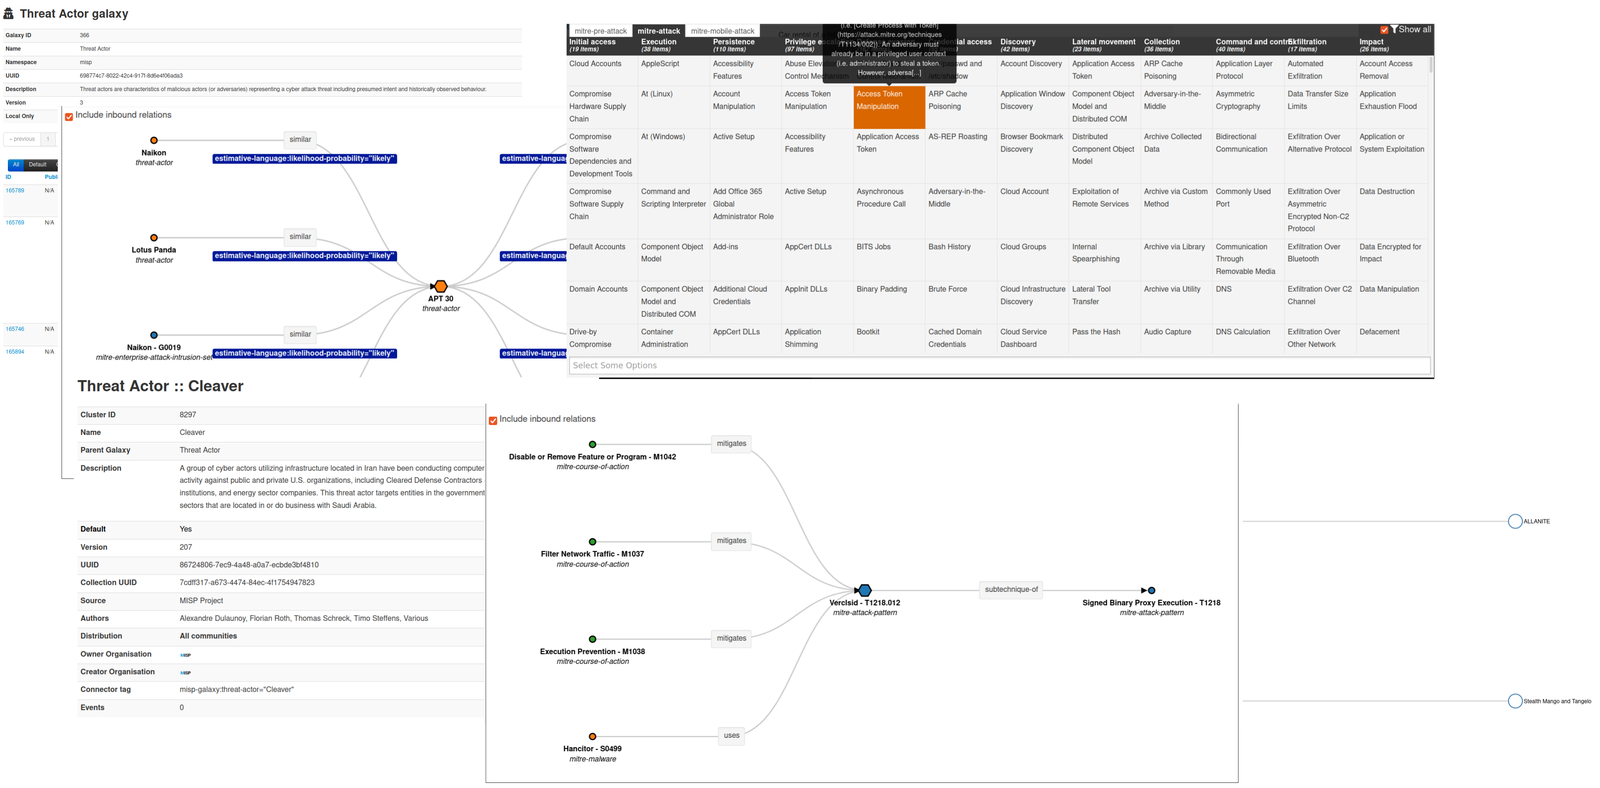
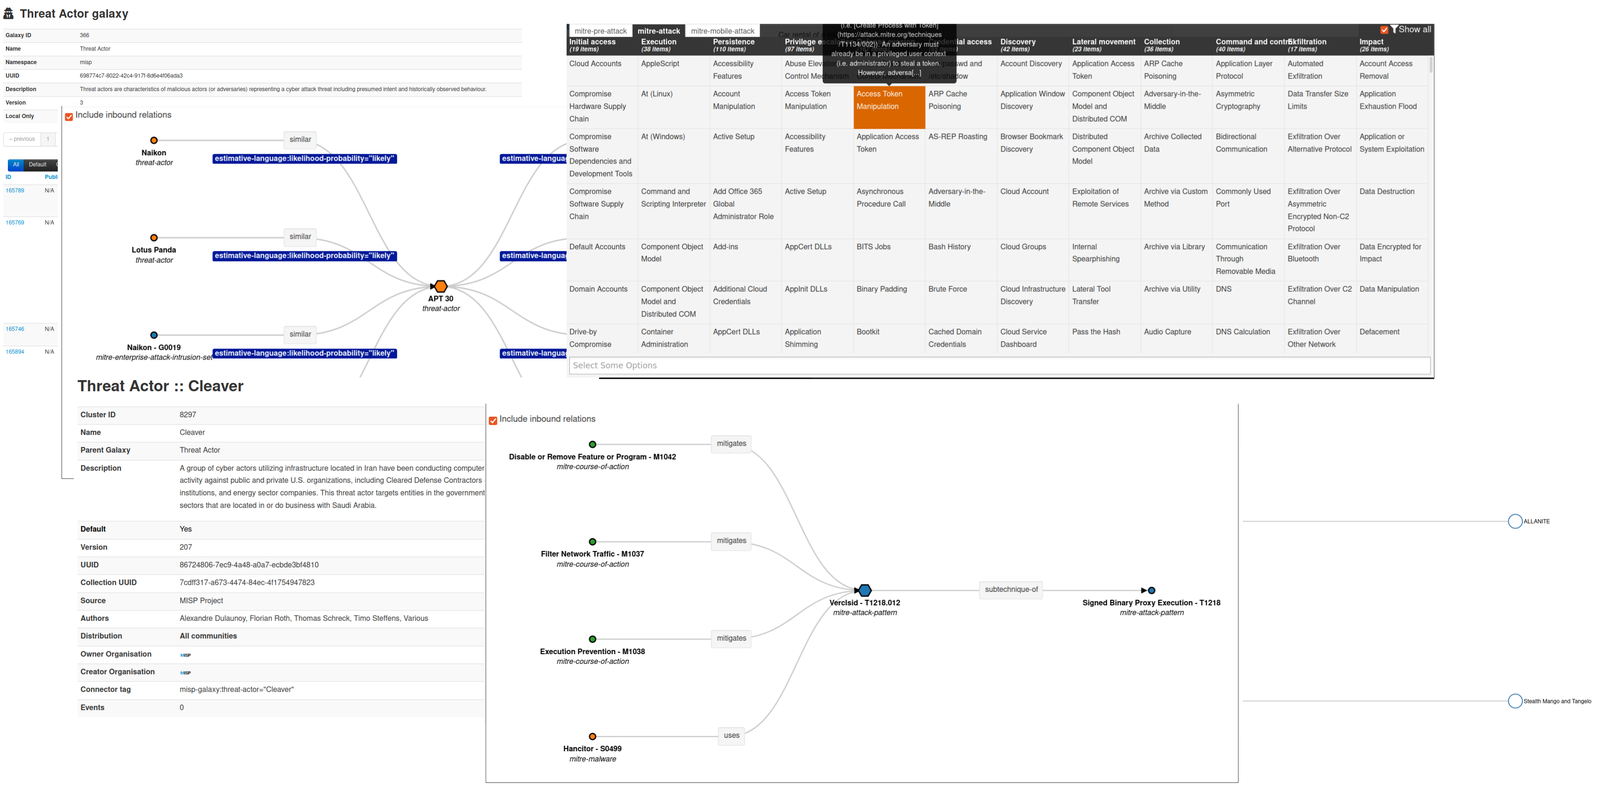
MISP galaxy ist eine einfache Methode, um ein großes Objekt namens Cluster auszudrücken, das an MISP-Ereignisse oder Attribute angehängt werden kann. Ein Cluster kann aus einem oder mehreren Elementen bestehen. Elemente werden als Schlüssel-Wert-Paare ausgedrückt. Es sind Standard-Wissensbasen (wie Threat Actors, Tools, Ransomware, ATT&CK-Matrizen) in MISP galaxy verfügbar, aber diese können nach Belieben überschrieben, ersetzt, aktualisiert, geforkt und geteilt werden.
Bestehende Cluster und Vokabulare können unverändert oder als gemeinsame Wissensbasis verwendet werden. Die MISP-Verteilung kann auf jedes Cluster angewendet werden, um ein eingeschränktes oder breiteres Verteilungsschema zu ermöglichen.
Galaxien können auch verwendet werden, um bestehende matrixähnliche Standards wie MITRE ATT&CK(tm) oder benutzerdefinierte auszudrücken.
Das Ziel ist es, eine gemeinsame Menge von Clustern für Organisationen bereitzustellen, die mit der Analyse beginnen, die aber erweitert werden kann um lokalisierte Informationen (die nicht geteilt werden) oder zusätzliche Informationen (die geteilt werden können).
360.net Threat Actors - Bekannte oder geschätzte gegnerische Gruppen, wie von 360.net identifiziert.
Kategorie: actor - Quelle: https://apt.360.net/aptlist - insgesamt: 42 Elemente
Agent Threat Rules - Offene Erkennungsregeln für Bedrohungen durch KI-Agenten — Prompt-Injection, Tool-Poisoning, Angriffe auf MCP-Server, Kompromittierung von Skills. Jeder Cluster-Wert ist eine ATR-Regel mit Kategorie, Schweregrad und CVE/OWASP/MITRE-ATLAS-Referenzen, sofern zugeordnet.
Kategorie: agent-threat-rules - Quelle: https://github.com/Agent-Threat-Rule/agent-threat-rules - insgesamt: 713 Elemente
Munition – Galaxy der gängigen Munition
Kategorie: firearm - Quelle: https://ammo.com/ - insgesamt: 409 Elemente
Android - Android-Malware-Galaxy basierend auf mehreren offenen Quellen.
Kategorie: tool - Quelle: Open Sources - insgesamt: 456 Elemente
Azure Threat Research Matrix - Der Zweck der Azure Threat Research Matrix (ATRM) besteht darin, Leser über die Möglichkeiten von Azure-basierten Taktiken, Techniken und Verfahren (TTPs) aufzuklären. Es geht nicht darum zu lehren, wie man sie zu Waffen macht oder gezielt missbraucht. Aus diesem Grund werden einige spezifische Befehle obfuskiert oder Teile weggelassen, um Missbrauch zu verhindern.
Kategorie: atrm - Quelle: https://github.com/microsoft/Azure-Threat-Research-Matrix - insgesamt: 90 Elemente
attck4fraud - attck4fraud - Prinzipien von MITRE ATT&CK im Betrugsbereich
Kategorie: guidelines - Quelle: Open Sources - insgesamt: 71 Elemente
Backdoor – Eine Liste von Backdoor-Malware.
Kategorie: tool – Quelle: Open Sources – insgesamt: 30 Elemente
Banker – Eine Liste von Banker-Malware.
Kategorie: tool – Quelle: Open Sources – insgesamt: 53 Elemente
Bhadra Framework – Bhadra Threat Modeling Framework
Kategorie: mobile – Quelle: https://arxiv.org/pdf/2005.05110.pdf – insgesamt: 47 Elemente
Busy is the New Stupid framework – Busy is the New Stupid framework – Ein taktisches Framework, das untersucht, wie Geschäftigkeit die kognitive Funktion, strategisches Denken und Effektivität beeinträchtigt. Erstellt von Ross Young.
Kategorie: user-tie – Quelle: https://www.cisotradecraft.com/bitns – insgesamt: 40 Elemente
Botnet – Botnet-Galaxy.
Kategorie: tool – Quelle: MISP Project – insgesamt: 149 Elemente
Branded Vulnerability – Liste bekannter Schwachstellen und Angriffe mit einem Branding
Kategorie: vulnerability – Quelle: Open Sources – insgesamt: 14 Elemente
Cert EU GovSector – Cert EU GovSector
Kategorie: sector – Quelle: CERT-EU – insgesamt: 6 Elemente
China Defence Universities Tracker – Der China Defence Universities Tracker ist eine Datenbank chinesischer Institutionen, die in militärischer oder sicherheitsbezogener wissenschaftlicher und technologischer Forschung tätig sind. Er wurde vom International Cyber Policy Centre der ASPI erstellt.
Kategorie: academic-institution – Quelle: ASPI International Cyber Policy Centre – insgesamt: 159 Elemente
