

 henkru/cs-token-vault
Vault di token in memoria BOF per Cobalt Strike
 akamai/akamai-security-research
Questo repository include codice e IoC che sono il prodotto della ricerca svolta nei vari team di ricerca sulla sicurezza di Akamai.
 h4wkst3r/blackhat-usa-2022-materials
Materiali di presentazione per i miei interventi Briefing e Arsenal al Black Hat USA 2022.
 ahmetpayaslioglu/yararules
Raccolta curata di regole di rilevamento YARA per identificare e classificare malware, a supporto dei flussi di lavoro di threat hunting e…
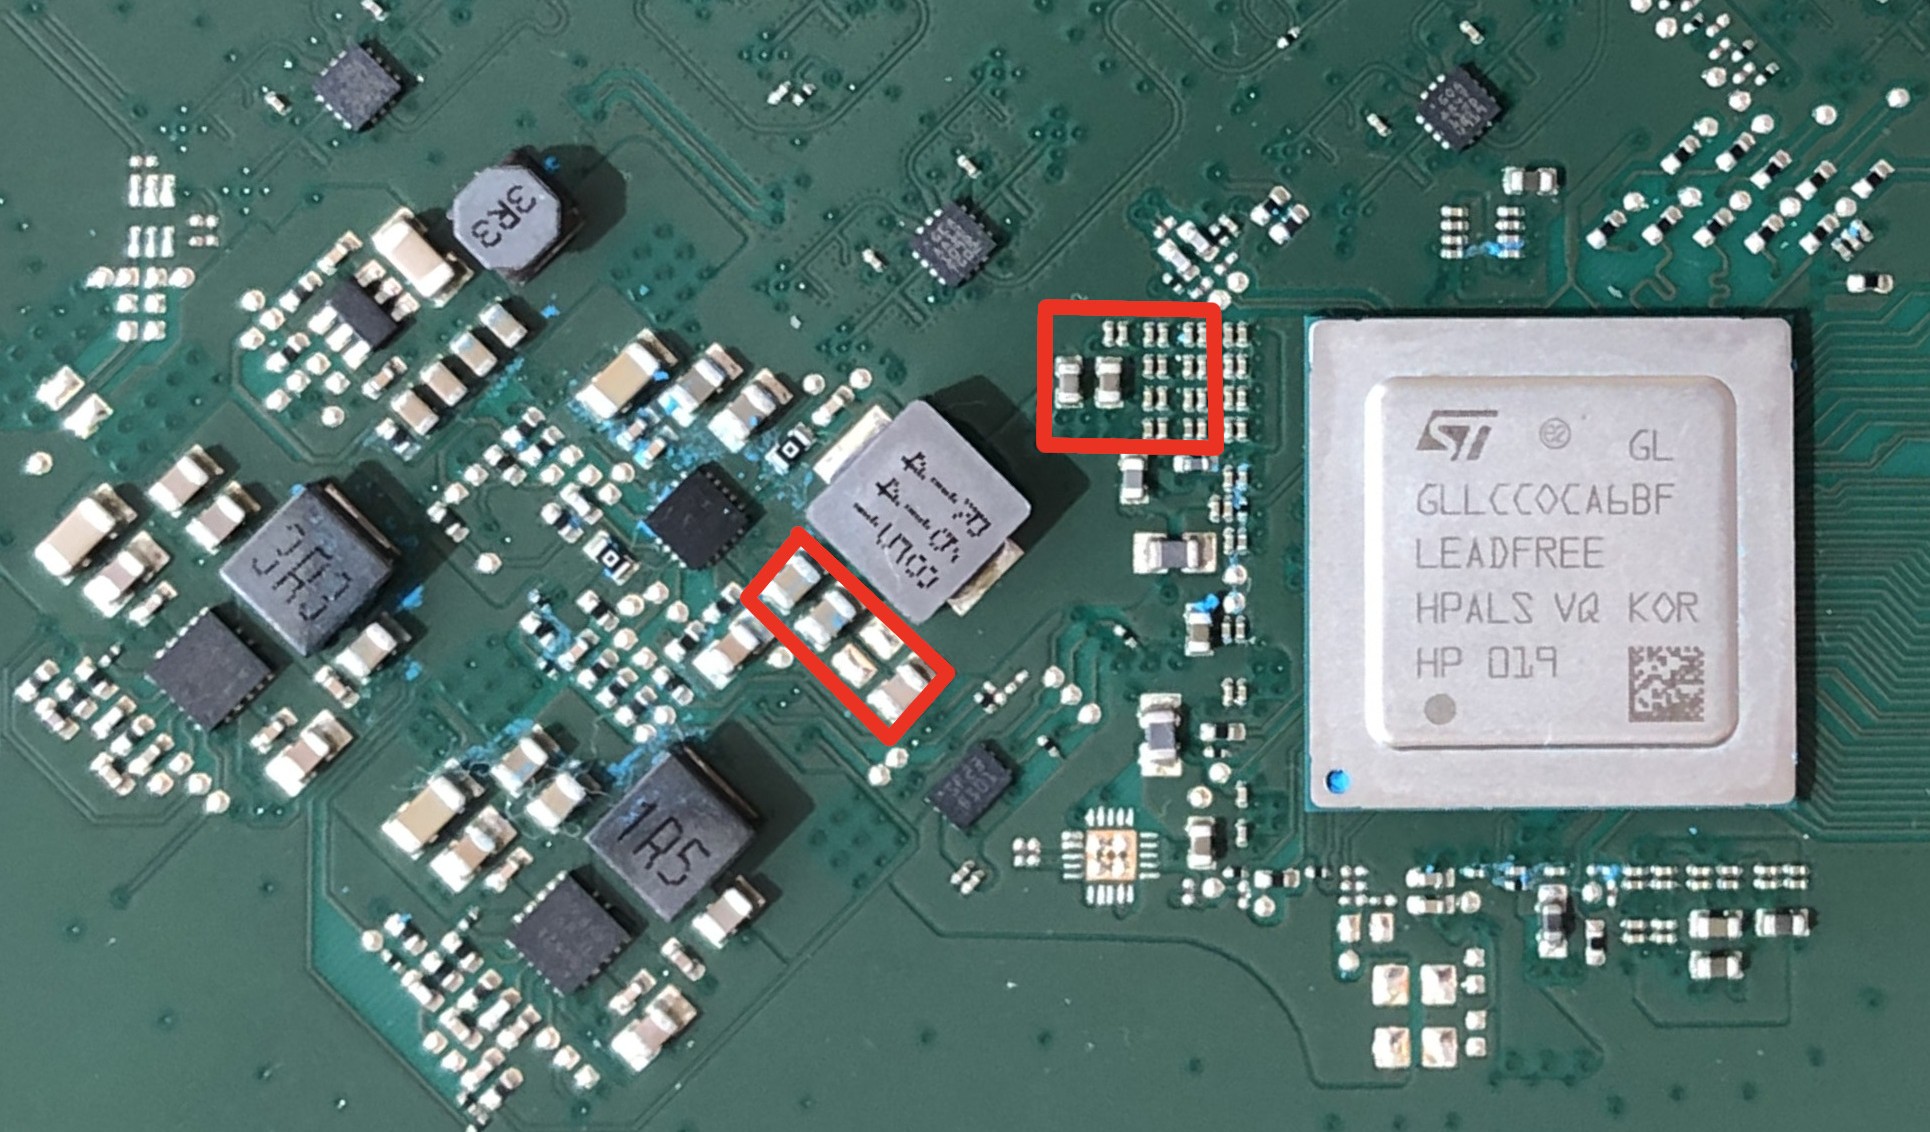 kuleuven-cosic/starlink-fi
Modchip a iniezione di guasti di tensione per la valutazione di sicurezza black-box dei terminali Starlink, aggirando la verifica della firma del…
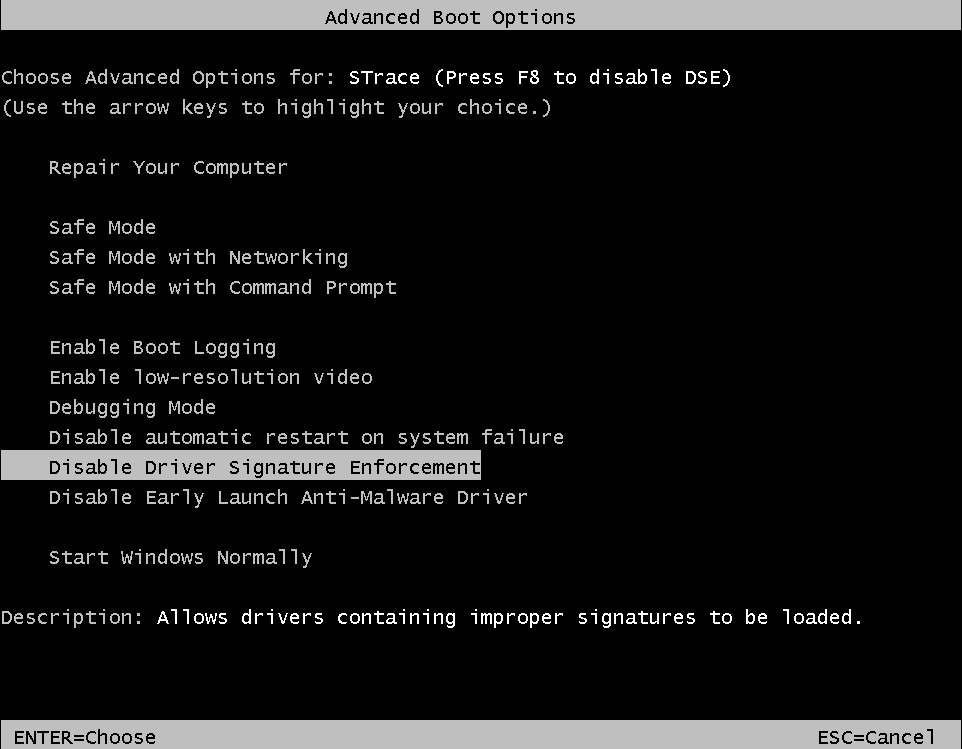 mandiant/strace
Un DTrace su Windows Reimplementazione
 darwinsec/defcon-kql-kung-fu-22
Slide del workshop DEF CON Cloud Village che insegnano KQL per l'analisi dei log di sicurezza cloud, con esercizi pratici in un'area di lavoro…
 sneakid/dc30-phineastalk
Diapositive per il talk che abbiamo presentato come UniPi al Red Team Village del DefCon
 codextf2/burp2malleable
Utility python rapida che ho scritto per convertire le richieste HTTP di burp suite in profili Malleable C2 di Cobalt Strike.
 iilegacyyii/exportdumper
Un piccolo strumento che ho realizzato per dumpare la tabella delle esportazioni dei file PE. L'uso principale era pensato per il DLL proxying.
 mainframed/dc30_workshop
Container del workshop di DEFCON 30 sul buffer overlow del mainframe
 live-ctf/livectf-defcon30
Raccolta di binari delle sfide CTF di DEF CON 30, script di build e script di soluzione per esercitarsi nel binary exploitation e nel reverse…
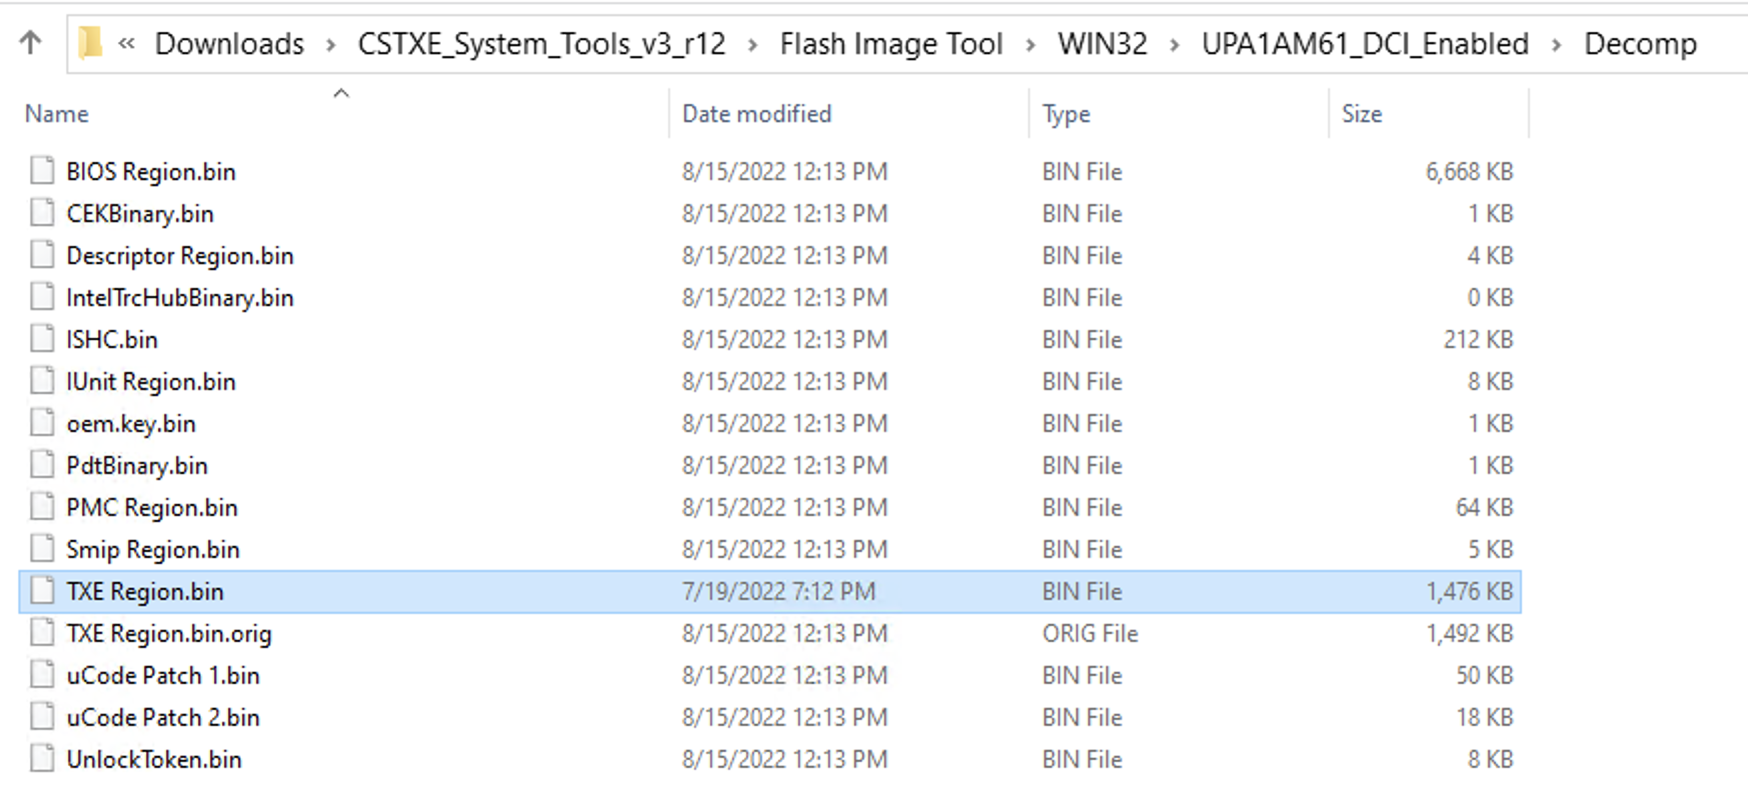 xenokovah/inteltxe-poc
Intel Management Engine JTAG Prova di concetto - Istruzioni 2022
 anssi-fr/dfir4vsphere
Modulo Powershell per l'analisi forense di VMWare vSphere
 gmh5225/callmewin32kdriver
Carica il tuo driver come win32k.sys
 bc-security/beginners-guide-to-obfuscation
Workshop pratico di offuscamento per red team che insegna il bypass di AMSI, l'evasione di ETW e l'offuscamento dei payload con PowerShell, Visual…
 morrubin/negoexrelay
Inoltra l'autenticazione Kerberos NegoEx/PKU2U verso obiettivi arbitrari, consentendo autenticazione senza credenziali, esecuzione di comandi, dump…