
IOCs
 cybercom-malware-alert/iocs
Raccolta curata di Indicatori di Compromissione (IOC) per tracciare gli avvisi di malware, inclusi hash, domini e altri artefatti di minaccia per le…
ioc-managementmalware-analysisthreat-intelligence+1
19
cybercom-malware-alert/iocsRaccolta curata di Indicatori di Compromissione (IOC) per tracciare gli avvisi di malware, inclusi hash, domini e altri artefatti di minaccia per le…
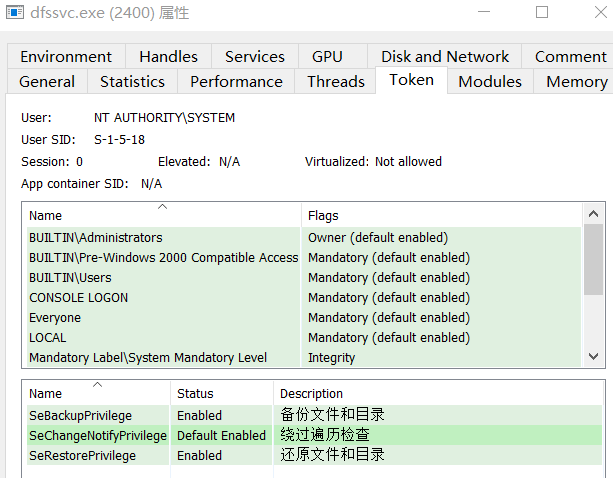 crisprss/magicnetdefs
Simile a Petitpotam, il servizio netdfs è abilitato negli ambienti Windows Server e AD, e il metodo RPC abusato consente a processi privilegiati di…
 t3l3machus/pentest-pivoting
Una guida compatta al pivoting di rete per test di penetrazione / sfide CTF.
 henkru/cs-get-last-error
Uno script Aggressor per Cobalt Strike per interrogare i messaggi GetLastError di Windows.
 nickyie/cybersecurity-resources
Una libreria di varie risorse di cybersecurity
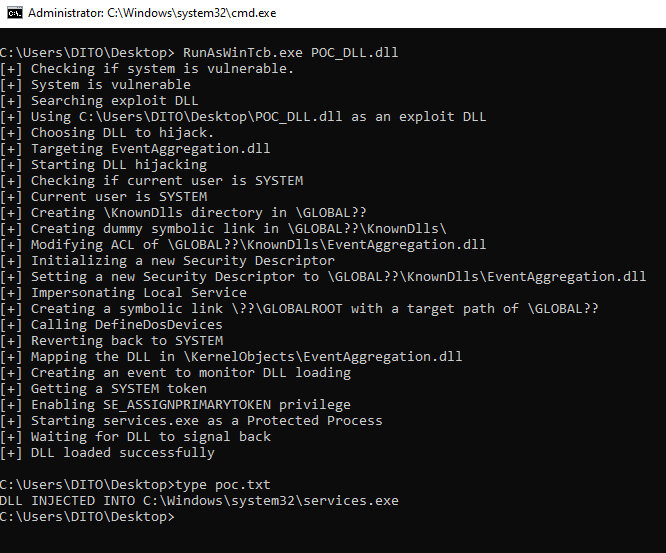 tastypepperoni/runaswintcb
Exploit C proof-of-concept che esegue una DLL con protezione WinTcb-Light da userland, dimostrando una primitiva di escalation dei privilegi di…
 post-cyberlabs/offensive_tools
Raccolta di strumenti di sicurezza offensiva per penetration testing, exploitation e red teaming, implementati in Java per la simulazione di attacchi…
 chrislockard/api_wordlist
Una wordlist di nomi di API per valutazioni di applicazioni web
 techryptic/pokemon-shellcode-loader
Stanco di guardare hex tutto il giorno e di sputare '\x41'? Preferisci guardare Lugia/Charmander? Ho la soluzione per te.
 c3rb3ru5d3d53c/mwcfg
Un'utilità modulare ricca di funzionalità per l'estrazione della configurazione di malware per MalDuck
 malwareapilib/malwareapilibrary
raccolta di API utilizzate nello sviluppo di malware
 rad9800/vehapiresolve
Risolve le API di Windows in fase di esecuzione utilizzando gestori di eccezioni vettoriali e ricerche tramite hash per nascondere le importazioni e…
 google/paranoid_crypto
La libreria di Paranoid contiene implementazioni di controlli per le debolezze note sugli artefatti crittografici.
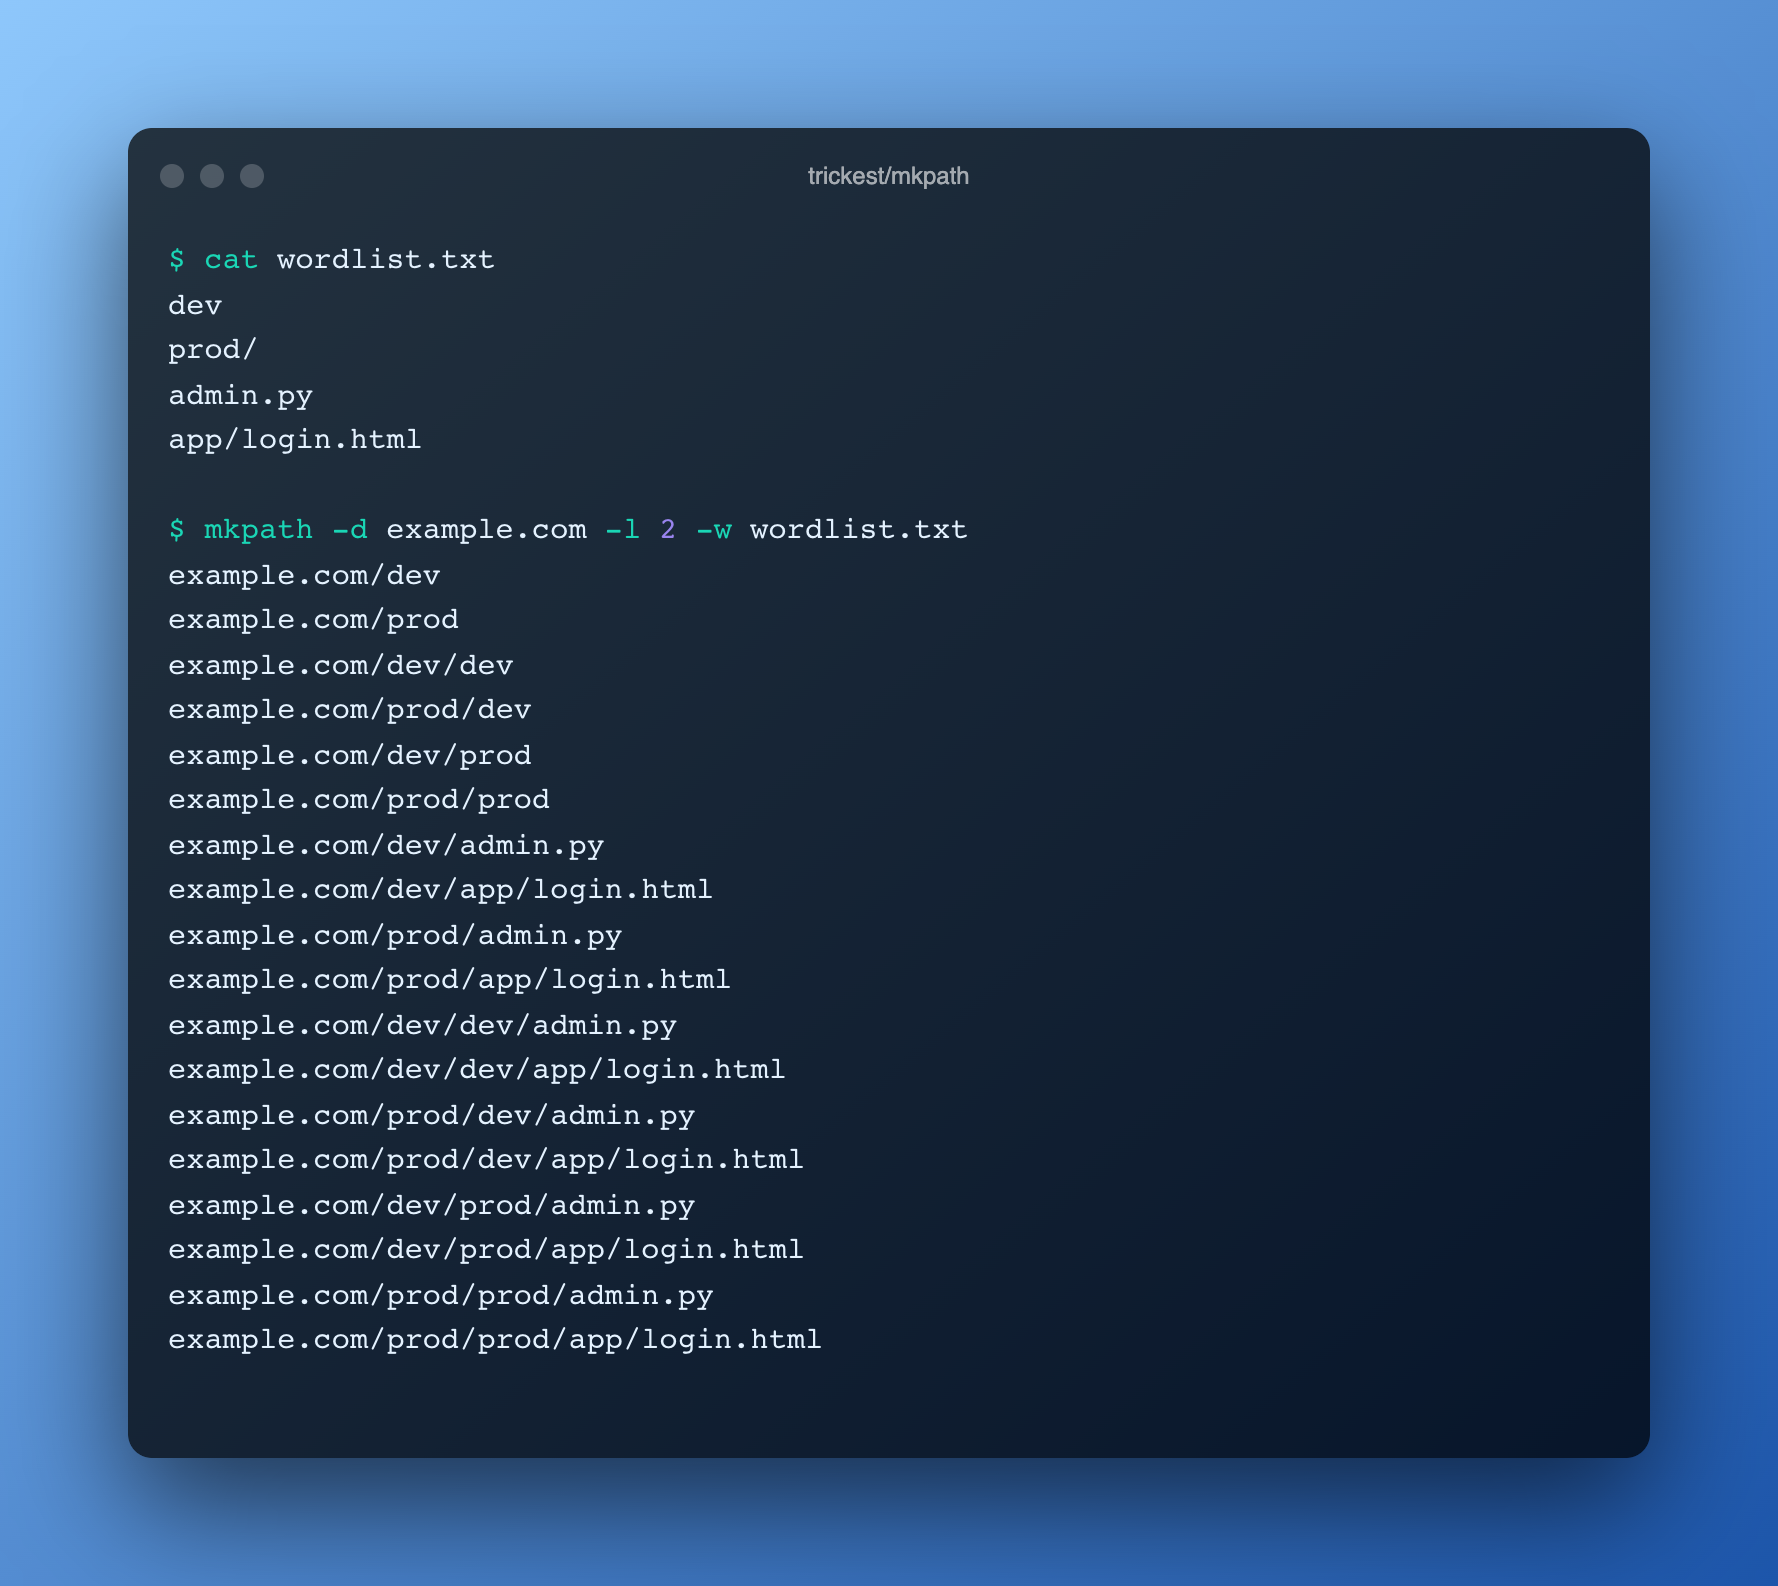 trickest/mkpath
Crea combinazioni di percorsi URL usando una wordlist
 neo23x0/yara-performance-guidelines
Una guida su come scrivere regole YARA veloci ed efficienti in termini di memoria.
 rad9800/tamperingsyscalls
Libreria C++ che recupera e falsifica gli argomenti delle syscall di Windows utilizzando breakpoint hardware e gestori di eccezioni per sovvertire la…
 waawaa/breakcyserver
Utilità di evasione EDR per red-team che termina i servizi di sicurezza abusando della funzionalità del driver di Process Explorer per bypassare PPL…
 m4now4r/vn_daily_samples
Raccolta quotidiana di campioni malevoli provenienti dal Vietnam per analisi malware, threat intelligence e ricerca di detection engineering.