
test-fuzz
 trailofbits/test-fuzz
Macro Rust e sottocomando Cargo per automatizzare il fuzzing con afl.rs, inclusa la generazione di corpus e l'implementazione di harness, integrati…
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+1
214
trailofbits/test-fuzzMacro Rust e sottocomando Cargo per automatizzare il fuzzing con afl.rs, inclusa la generazione di corpus e l'implementazione di harness, integrati…
 trailofbits/fickling
Decompilatore e analizzatore statico per il pickling di Python.
 sunnypatell/basalt
Il primo hazard checker al mondo per NVIDIA Blackwell (sm_120), con un assembler e uno scheduler confrontati byte per byte con il loro stesso…
 trailofbits/not-slithering-anywhere
La versione Python della nostra applicazione vulnerabile Not Go-ing Anywhere
 trailofbits/reverie
Implementazione efficiente del sistema di prova a conoscenza zero KKW per anelli arbitrari, che fornisce a dimostratore e verificatore un tempo di…
 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
Analisi di reverse engineering di AcrStealer, un sofisticato info-stealer che utilizza protocolli personalizzati, furto di credenziali del browser ed…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 stuxctf/slythestx
Strumento di audit della sicurezza per app mobili, focalizzato sull'automazione dell'analisi SAST, sull'identificazione delle tecnologie sottostanti…
 tracebyte8/systrace
Monitor delle chiamate di sistema per Linux che usa ptrace per tracciare l'attività di file, processi, rete e memoria, con isolamento dei namespace e…
 trailofbits/break-golf
Golf di crittanalisi: rompi gli schemi e dimostralo in Lean 4. Bacheca proof-of-concept.
 platanor/hardware-compliance-handbook
Knowledge base pronta per l'AI delle normative di sicurezza e conformità per i produttori di hardware e dispositivi connessi – strutturata,…
 vollragm/ghostdebug
Debugger utilizing stealth hooks to hide from debugger detection
 arian-gogani/enforcement-coverage
Trova le route API che presentano un'autorizzazione più debole rispetto a quelle dello stesso livello. CVE-2026-45316 recuperato dal codice sorgente.…
 thisistfs/rogue-framework
Banco di lavoro desktop per il fuzzing con AFL++, emulazione QEMU multi-architettura, sviluppo di harness, analisi headless con Ghidra, mutatori…
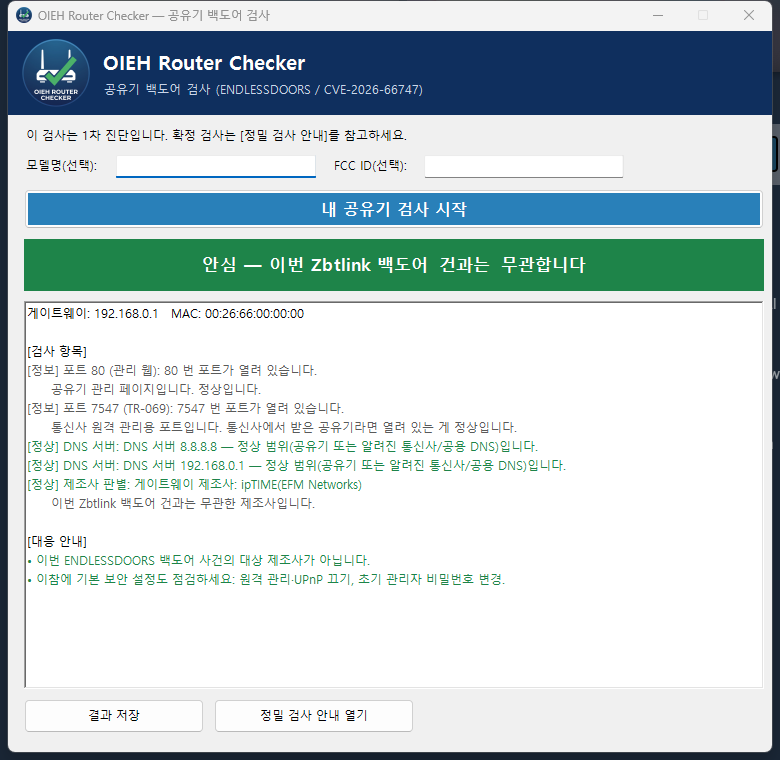 oiehnow/oieh-router-checker
Programma Windows che verifica con un clic se il mio router è un bersaglio del backdoor Zbtlink ENDLESSDOORS (CVE-2026-66747).
 kyos-public/keycloak-cve-2026-18963-hunt
Caccia alle tracce di sfruttamento di CVE-2026-18963 (acquisizione non autenticata di account Keycloak) nel database di Keycloak.
 awarexone/agentic-bug-hunter
Kit di caccia ai bug bounty basato sull'intelligenza artificiale che funziona con o senza abbonamento.
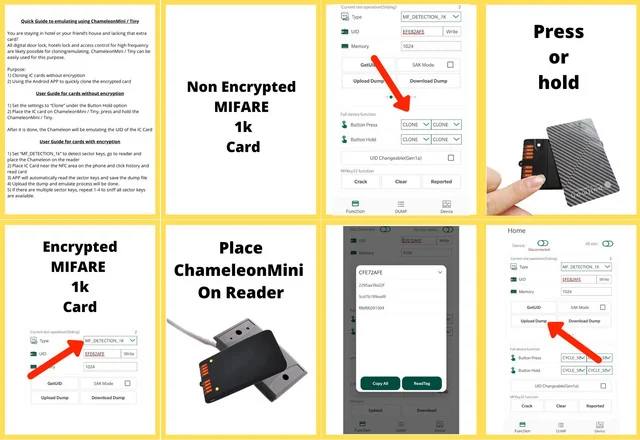 rfidresearchgroup/chameleonmini
Strumento di sicurezza NFC/RFID portatile per emulare e clonare smartcard contactless, leggere tag, intercettare il traffico RF e recuperare le…