
 tracebyte8/systrace
Monitor delle chiamate di sistema per Linux che usa ptrace per tracciare l'attività di file, processi, rete e memoria, con isolamento dei namespace e classificazione tramite machine learning per l'analisi comportamentale della sicurezza.

Monitor dei syscall Linux e sandbox basato su ptrace per l'analisi di binari ELF.
SysTrace esegue un target all'interno di un ambiente namespace Linux isolato, traccia le sue chiamate di sistema e i processi figli, applica il rilevamento basato su regole e un punteggio di rischio ponderato, quindi utilizza un classificatore Random Forest come segnale secondario.
ptracefork, vfork, clone ed execvepivot_rootSIGKILLClona il repository:
git clone https://github.com/tracebyte8/SysTrace.git
cd SysTrace
Rendi eseguibile lo script di configurazione:
chmod +x config.sh
Esegui SysTrace su un binario ELF compilato:
./config.sh ./tests/bin/mal_fileopen
config.sh automaticamente:
gcc, make e python3.venvNon è richiesta l'installazione manuale dei pacchetti Python.
Il target deve essere un binario ELF già compilato. Non è possibile passare direttamente un file sorgente
.c.
Target ELF
    │
    ▼
Namespace Sandbox
    │
    ├── CLONE_NEWUSER
    ├── CLONE_NEWPID
    ├── CLONE_NEWNS
    └── pivot_root
    │
    ▼
ptrace Tracer
    │
    ├── Syscall tracing
    ├── fork/vfork/clone following
    └── exec following
    │
    ▼
System Call Monitors
    │
    ├── File
    ├── Process
    ├── Memory
    └── Network
    │
    ▼
Statistics
    │
    ▼
Rule Engine
    │
    ├── Alerts
    └── SIGKILL enforcement
    │
    ▼
Risk Scoring
    │
    ├── features.json
    │
    └── Random Forest
             │
             ▼
      security_report.html
| Categoria | Syscall tracciate |
|---|---|
| File | open, openat, read, close |
| Processo | execve, fork, clone, wait4, ptrace |
| Memoria | mmap, mprotect |
| Rete | socket, connect, sendto, recvfrom, bind, listen, accept |
Anche altre syscall vengono scritte in syscall.txt quando i loro nomi sono disponibili nella tabella delle syscall.
| Trigger | Condizione | Azione |
|---|---|---|
| Accesso a file sensibili | /etc/passwd o /etc/shadow | Avviso + SIGKILL |
| Aperture di file eccessive | open > 100 | Avviso + SIGKILL |
| Letture eccessive | read > 29 | Avviso + SIGKILL |
| Fork eccessivi | fork/clone > 8 | Avviso + SIGKILL |
| Ri-esecuzioni eccessive | execve > 8 | Avviso + SIGKILL |
| Connessione di rete | Qualsiasi connect() | Avviso + SIGKILL |
| Invio di rete | Syscall di invio tracciata | Avviso + SIGKILL |
| Modifica della protezione di memoria | mprotect > 5 | Avviso + SIGKILL |
| Tracciamento tra processi | Qualsiasi ptrace() | Avviso + SIGKILL |
| Rischio elevato | Punteggio ≥ 70 | Avviso + SIGKILL |
| Rischio moderato | 40 ≤ punteggio < 70 | Avviso |
killit registra le azioni SIGKILL eseguite dal motore delle regole.
SysTrace calcola un punteggio comportamentale ponderato:
score =
    (sum of weighted syscall counts)
    / (total syscalls × 6.0)
    × 100
Il punteggio è limitato a 0–100.
Se il motore di regole termina un processo, il punteggio di rischio viene forzato ad almeno 90.
| Comportamento | Peso |
|---|---|
ptrace | 6.0 |
connect | 5.0 |
| rete | 4.0 |
execve | 3.0 |
mprotect | 3.0 |
fork | 2.0 |
| processo | 1.5 |
open | 0.5 |
mmap | 0.5 |
| file | 0.3 |
read | 0.2 |
close | 0.1 |
SysTrace utilizza un classificatore Random Forest come segnale comportamentale secondario.
Il modello si trova in:
ml/syscall_model.pkl
Le statistiche delle syscall monitorate vengono esportate in:
features.json
ml/predict.py legge il record di feature più recente e produce:
prediction.txt
Esempio:
Program: ./tests/bin/mal_fileopen

Prediction: MALICIOUS
Confidence: 91.42%
Il risultato ML dovrebbe essere trattato come un segnale secondario, non come un verdetto definitivo.
Il repository non include il dataset di addestramento originale né l'accuratezza del modello pubblicata.
| File | Descrizione |
|---|---|
security_report.html | Report di sicurezza HTML finale |
alerts.json | Avvisi di sicurezza JSON |
features.json | Record delle feature ML |
prediction.txt | Ultima predizione ML |
log.txt | Avvisi leggibili dall'uomo |
syscall.txt | Traccia grezza delle syscall |
features.json, alerts.json, log.txt e syscall.txt accumulano record tra le esecuzioni.
security_report.html e prediction.txt vengono sovrascritti a ogni esecuzione.
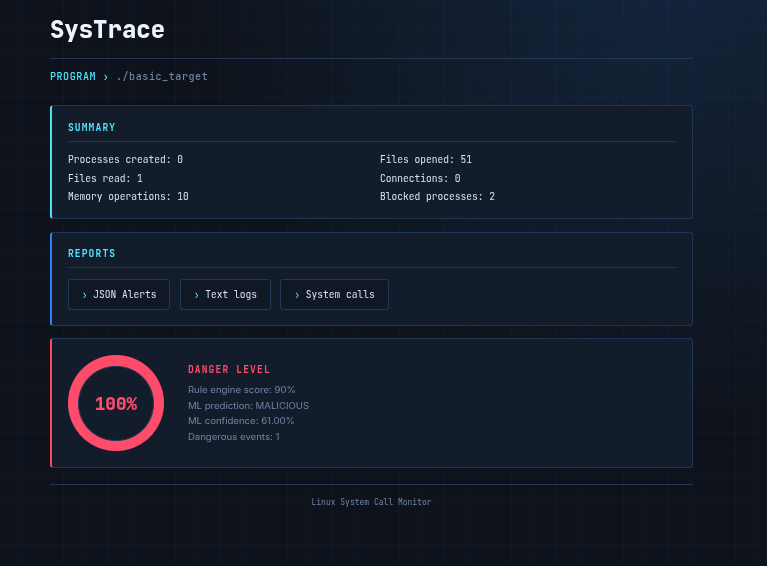
Il report HTML contiene:
SysTrace/
├── src/
│   ├── tracer.c
│   ├── namespace.c
│   ├── set_root.c
│   ├── file_monitor.c
│   ├── process_monitor.c
│   ├── memory_monitor.c
│   ├── network_monitor.c
│   ├── rules.c
│   ├── score.c
│   ├── stat.c
│   └── dataset.c
│
├── include/
├── dashboard/
│   ├── index.c
│   └── style.css
│
├── ml/
│   ├── train.py
│   ├── predict.py
│   └── syscall_model.pkl
│
├── tests/
│   └── bin/
│
├── image/
├── Makefile
├── config.sh
└── README.md
Se non vuoi usare config.sh:
make
Pulisci il progetto:
make clean
Ricostruzione:
make re
Configurazione manuale di Python:
python3 -m venv .venv
source .venv/bin/activate
pip install numpy scikit-learn
| Programma | Comportamento |
|---|---|
benign_idle.c | Attende ed esce |
benign_fileread.c | Crea, legge e rimuove un file temporaneo |
mal_fileopen.c | Apre/legge/chiude più file |
mal_forkbomb.c | Crea un numero limitato di processi figli |
mal_connect.c | Tenta più connessioni di rete |
mal_mmap_mprotect.c | Operazioni ripetute di mmap/mprotect |
Esempio:
./config.sh ./tests/bin/mal_forkbomb
Poi apri:
xdg-open security_report.html
SysTrace è uno strumento di analisi dinamica per ricerca/apprendimento, non un confine di sicurezza rafforzato né un EDR di produzione.
Limitazioni importanti:
SIGKILL dopo il rilevamento; non si tratta di blocco delle syscall a livello di kernel.pivot_root.





