ndaal_public_SBOM_Auditor

App web offline in singolo binario che importa SBOM CycloneDX, SPDX e syft, esegue un insieme di scanner CVE, arricchisce i risultati con EPSS,…

App web offline in singolo binario che importa SBOM CycloneDX, SPDX e syft, esegue un insieme di scanner CVE, arricchisce i risultati con EPSS,…

Un port Go completo di Impacket - 63 strumenti CLI e 24 librerie per attacchi ai protocolli Windows e Active Directory, compilati in un unico binario…

Laboratorio di penetration testing per applicazioni web — app Flask vulnerabile, scanner automatizzato e report professionale di pentest. Copre OWASP…

Compilatore basato su Forth distribuito come shellcode x86_64 position-independent, che fornisce un agente di esecuzione remota di codice con REPL…

Un sandbox di rete deterministico per testare le regole di nftables. Utilizza namespace di rete Linux effimeri (netns) e Scapy per validare in modo…

Una distribuzione basata su ArchLinux per penetration tester e ricercatori di sicurezza.

Overlay Gentoo per strumenti di sicurezza e cuore del Pentoo Livecd

Catalogo curato di strumenti di Remote Monitoring and Management sfruttati da attori malevoli, con profili YAML, regole di rilevamento Sigma e…

Una libreria anti-debugging userland C/C++ furtiva e completamente basata su syscall per Windows, progettata per proteggere il software dal reverse…

Strumento di ricerca difensiva che documenta gli endpoint API osservabili e gli user agent degli strumenti offensivi che prendono di mira Microsoft…

Piattaforma di Intelligence Globale Open Source - Dashboard OSINT in Tempo Reale - Un'Alternativa a Palantir - …

Un concetto che utilizza una catena ROP abbinata a una primitiva WRMSR per chiamare funzioni del kernel e mappare driver non firmati tramite BYOVD…

Harness per agenti AI self-hosted per pentest autorizzati, bug bounty, laboratori di sicurezza e CTF. Basato su plugin, supporto multi-provider LLM…

Il Toolkit Definitivo per la Raccolta di Informazioni

Riscrittura in Python3 delle funzionalità AsOutsider di AADInternals

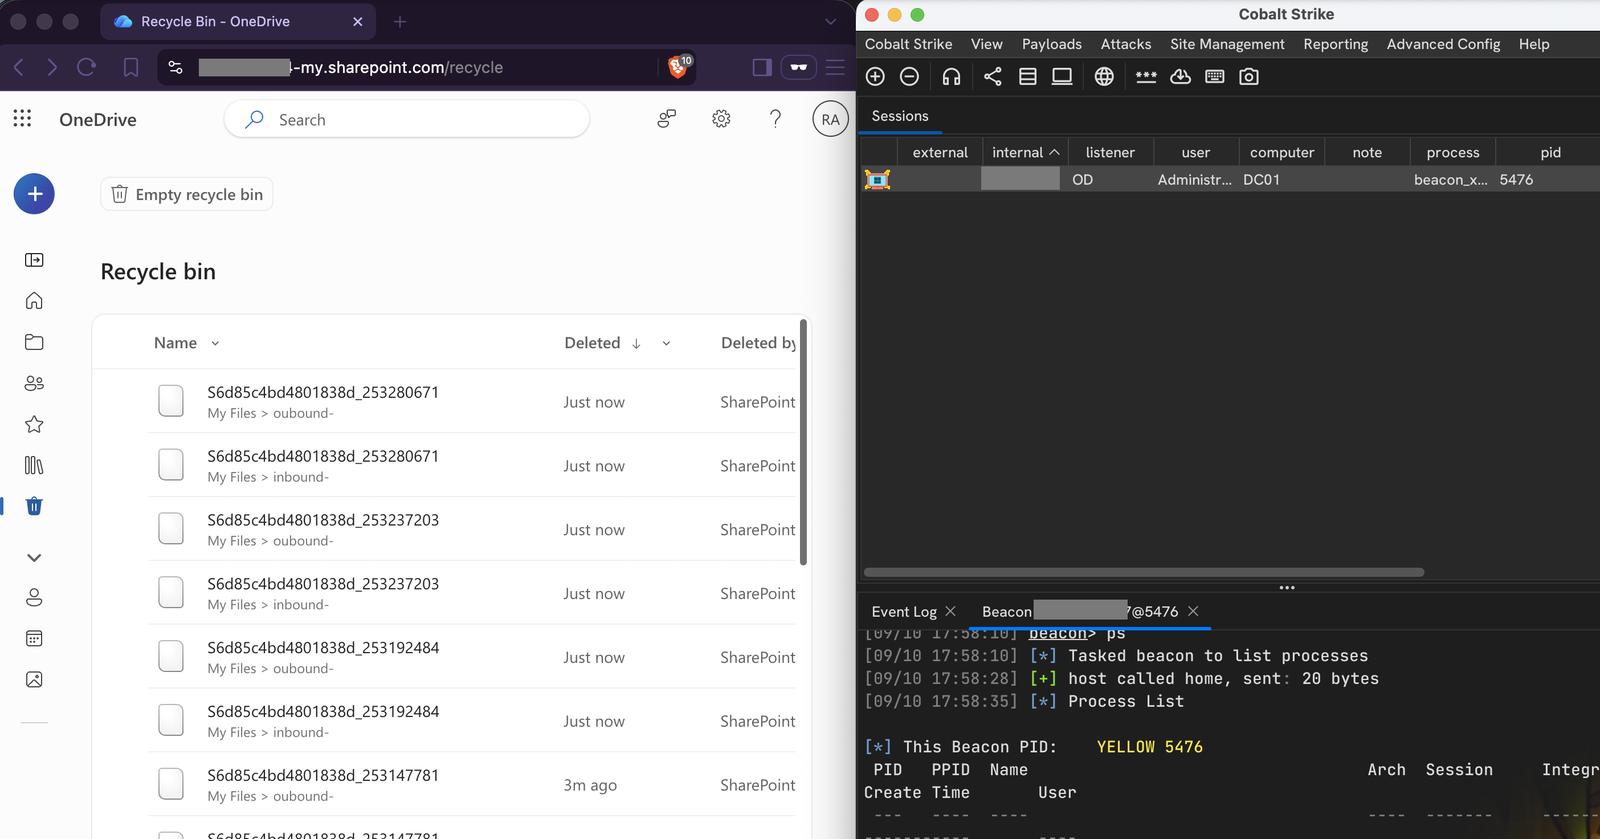
OneDrive come trasporto C2 occulto per Cobalt Strike

Piattaforma Capture-the-Flag con IA locale e lezioni guidate su prompt injection, abuso di tool-call e OSINT contro sei personaggi chatbot simulati.

Sotto-servizio di Difesa Cellulare Zero-Trust per Android (Rilevamento e Routing Sicuro di IMSI-Catcher, 2G SMS Blaster e 4G aLTEr)